香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


在美国服务器上运行 Microsoft SQL Server 时,可靠的备份恢复流程不只是把 .bak 文件复制到另一块磁盘,而是要同时满足五个条件:备份内容覆盖完整、备份频率匹配业务可接受的数据丢失范围、备份链连续且一致、备份文件按策略保留,并且能够在独立环境中实际恢复。
以下以 Windows Server 上的 SQL Server 2019/2022 为例,演示一套适用于常见业务库的实施方法。示例数据库名为 AppDb,本地备份目录为 E:\SQLBackup。如果数据库运行在 Linux,SQL 语句基本一致,但文件路径、定时任务和权限配置需要改用对应系统的方式。
建立流程前,先确定两个指标:
例如,业务要求最多丢失 15 分钟数据,那么用户数据库通常需要每 15 分钟执行一次事务日志备份。若要求 2 小时内恢复,则除了保证备份可用,还要确认备份读取速度、目标存储性能、数据库大小和恢复演练结果能够支撑这个时间。
可以先采用以下作为典型基线,再根据实际数据库规模调整:
| 项目 | 示例策略 | 适用说明 |
|---|---|---|
| 完整备份 | 每周一次 | 建立完整恢复基线 |
| 差异备份 | 每天一次 | 缩短恢复时需要应用的日志数量 |
| 事务日志备份 | 每 15 分钟一次 | 用于时间点恢复,适用于 FULL 恢复模式 |
| 系统数据库备份 | 每天一次,配置变更后立即备份 | 覆盖登录名、作业、数据库配置等 |
| 本地保留 | 35 天 | 便于处理误删、误更新和近期故障 |
| 异地保留 | 至少一份完整链和近期日志 | 防止服务器、磁盘或主机故障同时影响本地备份 |
| 恢复演练 | 每月一次,重大变更后追加一次 | 验证备份不是“只生成、不恢复” |
这些频率不是固定要求。数据库写入量较大时,15 分钟日志备份可能仍不足以满足 RPO;数据库很大且完整备份耗时较长时,则需要重新设计完整备份、差异备份或文件组备份策略。
备份范围至少包括以下内容:
| 对象 | 推荐方式 | 注意事项 |
|---|---|---|
| 用户数据库 | 完整、差异、事务日志备份 | 核心恢复对象 |
master | 完整备份 | 包含登录名、端点和部分服务器级配置 |
msdb | 完整备份 | 包含 SQL Server Agent 作业、维护计划和部分历史信息 |
model | 完整备份 | 如果修改过模板配置,应在修改后备份 |
tempdb | 不备份 | SQL Server 启动时重新创建 |
| TDE 证书和密钥 | 单独导出并安全保存 | 丢失密钥可能导致备份无法恢复 |
| 备份加密证书 | 单独导出并安全保存 | 恢复到其他服务器时必须导入 |
| 应用上传文件 | 使用文件或对象存储备份 | SQL Server 数据库备份不包含数据库外部文件 |
| 应用配置和部署文件 | 纳入配置管理或文件备份 | 连接字符串、密钥和配置可能决定恢复后的应用能否运行 |
如果应用把图片、附件或订单导出文件存放在服务器文件系统中,仅备份数据库并不能恢复完整业务数据。数据库备份和文件备份应当具备可对应的时间点或版本标识。
先确认实际运行版本、数据库状态和恢复模式,不要直接套用与环境不匹配的命令。
SELECT
    SERVERPROPERTY('ProductVersion') AS ProductVersion,
    SERVERPROPERTY('Edition') AS Edition,
    SERVERPROPERTY('EngineEdition') AS EngineEdition;

SELECT
    name,
    state_desc,
    recovery_model_desc,
    log_reuse_wait_desc
FROM sys.databases
ORDER BY name;
重点确认:
ONLINE;FULL 恢复模式;log_reuse_wait_desc 没有持续显示为 LOG_BACKUP、ACTIVE_TRANSACTION 或其他异常状态;建议将备份流程拆成两层:
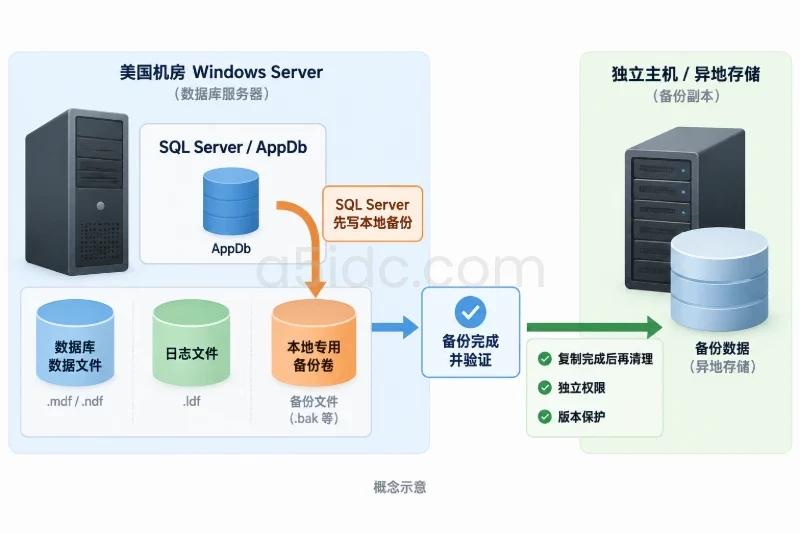
本地备份目录不能只依赖操作系统账户权限。执行 BACKUP DATABASE 的是 SQL Server 服务账户;如果通过 SQL Server Agent 执行,还要确认作业步骤的实际执行身份。使用 UNC 路径时,远程存储也必须授予该服务账户写入权限。
建议核对以下条件:
围绕美国服务器上的 SQL Server 部署,A5数据提供美国常规 Xeon、AMD EPYC 物理服务器及 CN2 GIA 线路方案,覆盖数据库主机、备份存储和恢复演练等资源需求。部分 AMD 方案配备较大内存与 NVMe 存储,适合承载数据库文件、备份文件及隔离恢复实例;香港、日本等地区也有存储型物理服务器,可作为跨地区数据留存与恢复环境的基础。
如果需要恢复到某个具体时间点,用户数据库应使用 FULL 恢复模式。
切换恢复模式会影响后续事务日志备份。特别是从 SIMPLE 切换到 FULL 后,必须先执行一次完整备份,才能建立新的日志备份链。
切换前确认已有可用完整备份、日志磁盘空间充足,并安排在维护窗口执行:
ALTER DATABASE [AppDb] SET RECOVERY FULL;
随后立即建立完整备份:
BACKUP DATABASE [AppDb]
TO DISK = N'E:\SQLBackup\AppDb\AppDb_FULL_20250308_020000.bak'
WITH
    COMPRESSION,
    CHECKSUM,
    STATS = 10;
这里没有使用 INIT 或 FORMAT。这两个选项可能覆盖现有备份介质上的内容,除非已经确认介质中只允许保留当前备份,否则不应在日常作业中使用。
如果只是临时复制一份完整备份供测试、迁移或审计使用,应使用 COPY_ONLY,避免改变差异备份的基准:
BACKUP DATABASE [AppDb]
TO DISK = N'E:\SQLBackup\AppDb\AppDb_COPY_ONLY_20250308_150000.bak'
WITH
    COPY_ONLY,
    COMPRESSION,
    CHECKSUM,
    STATS = 10;
定期完整备份一般不要使用 COPY_ONLY,因为差异备份需要以定期完整备份作为差异基准。
从 FULL 改回 SIMPLE 会中断当前日志备份链。这个操作可能导致无法继续按时间点恢复,不应作为普通的日志空间清理手段。日志空间异常时,应先检查长事务、未完成复制、数据库镜像或其他导致日志无法截断的原因。
一个常见的作业安排如下:
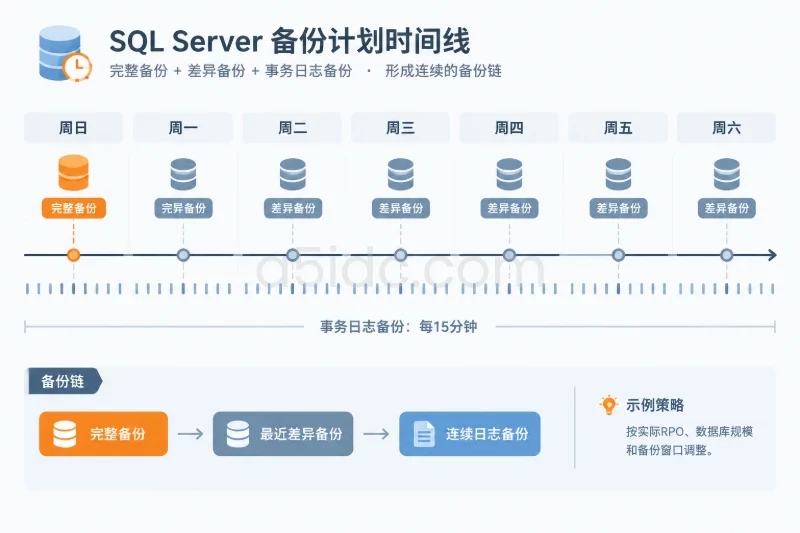
完整备份示例:
BACKUP DATABASE [AppDb]
TO DISK = N'E:\SQLBackup\AppDb\AppDb_FULL_20250309_020000.bak'
WITH
    COMPRESSION,
    CHECKSUM,
    STATS = 10;
差异备份示例:
BACKUP DATABASE [AppDb]
TO DISK = N'E:\SQLBackup\AppDb\AppDb_DIFF_20250310_020000.bak'
WITH
    DIFFERENTIAL,
    COMPRESSION,
    CHECKSUM,
    STATS = 10;
事务日志备份示例:
BACKUP LOG [AppDb]
TO DISK = N'E:\SQLBackup\AppDb\AppDb_LOG_20250310_021500.trn'
WITH
    COMPRESSION,
    CHECKSUM,
    STATS = 10;
COMPRESSION 可以减少磁盘占用和传输量,但会增加 CPU 消耗。若当前 SQL Server 版本或版本授权不支持该选项,作业会直接失败,应根据实际报错移除该选项或调整版本配置。CHECKSUM 用于让备份和恢复过程增加校验,不能代替数据库逻辑一致性检查。
日志备份文件名应包含数据库名、备份类型、时间和时区约定,例如:
AppDb_FULL_20250309_020000.bak
AppDb_DIFF_20250310_020000.bak
AppDb_LOG_20250310_021500.trn
不要让所有任务反复写入同一个固定文件名,也不要在确认异地复制和恢复验证之前清理旧文件。
系统数据库不应与用户数据库混在一个“全部数据库备份”脚本中简单处理。至少对 master、msdb 和有定制内容的 model 建立明确的完整备份任务。
例如:
BACKUP DATABASE [master]
TO DISK = N'E:\SQLBackup\System\master_FULL_20250308_030000.bak'
WITH
    COMPRESSION,
    CHECKSUM,
    STATS = 10;

BACKUP DATABASE [msdb]
TO DISK = N'E:\SQLBackup\System\msdb_FULL_20250308_030000.bak'
WITH
    COMPRESSION,
    CHECKSUM,
    STATS = 10;

BACKUP DATABASE [model]
TO DISK = N'E:\SQLBackup\System\model_FULL_20250308_030000.bak'
WITH
    COMPRESSION,
    CHECKSUM,
    STATS = 10;
msdb 中通常包含 SQL Server Agent 作业和维护计划,但恢复 msdb 后仍需核对:
服务器级登录名、证书、端点、链接服务器等内容不应只依赖 msdb 备份,还应将配置变更纳入变更记录。
如果数据库启用了透明数据加密,或者备份使用了证书加密,恢复到另一台服务器前必须准备对应证书和私钥。备份文件与密钥不能只放在同一台美国服务器上,否则主机损坏时可能同时丢失数据和解密材料。
SQL Server 支持使用服务器证书加密备份,示例形式如下:
BACKUP DATABASE [AppDb]
TO DISK = N'E:\SQLBackup\AppDb\AppDb_FULL_20250308_020000.bak'
WITH
    COMPRESSION,
    CHECKSUM,
    ENCRYPTION
    (
        ALGORITHM = AES_256,
        SERVER CERTIFICATE = [BackupCert]
    ),
    STATS = 10;
启用前应确认当前版本和版本授权支持该语法,并先完成证书备份。证书私钥应存放在受控的密钥库或离线安全介质中,不要把密码直接写入公开脚本或与 .bak 文件放在同一目录。
恢复到新实例时,需要先在目标实例的 master 数据库中导入对应证书。如果证书或私钥丢失,即使备份文件完整,也可能无法完成恢复。
容量估算应使用实际备份文件大小,而不是只看数据库逻辑大小。以下是一个示例:
计算过程为:
完整备份:5 × 500 GB = 2500 GB
差异备份:30 × 60 GB = 1800 GB
日志备份:35 × 2 GB = 70 GB
基础合计:2500 + 1800 + 70 = 4370 GB
预留 25%:4370 × 1.25 = 5462.5 GB
因此,该示例至少需要约 5.5 TB 的十进制容量,实际部署还应考虑数据库增长、多个数据库并发备份以及异地复制暂存空间。
网络复制也要换算正确。若需要传输 500 GB 的十进制数据,链路速率为 1000 Mbps,理论传输时间为:
500 GB × 8 × 1000 ÷ 1000 Mbps = 4000 秒
4000 ÷ 60 ≈ 66.7 分钟
如果链路只有 100 Mbps,则理论时间约为 11.1 小时。实际还要扣除协议开销、加密、存储写入和网络波动,因此大文件更适合先在本地完成 SQL Server 备份,再通过可断点续传的复制任务上传。复制期间可以使用临时扩展名,例如 .partial,上传和校验完成后再改为正式扩展名,避免下游任务误把未完成文件当成可恢复备份。
备份任务成功不应只依赖邮件通知。可以从 msdb 查询历史记录:
SELECT TOP (100)
    bs.database_name,
    CASE bs.type
        WHEN 'D' THEN 'FULL'
        WHEN 'I' THEN 'DIFFERENTIAL'
        WHEN 'L' THEN 'LOG'
        ELSE bs.type
    END AS backup_type,
    bs.backup_start_date,
    bs.backup_finish_date,
    bs.backup_size,
    bs.compressed_backup_size,
    bs.first_lsn,
    bs.last_lsn,
    bs.database_backup_lsn,
    bmf.physical_device_name
FROM msdb.dbo.backupset AS bs
LEFT JOIN msdb.dbo.backupmediafamily AS bmf
    ON bs.media_set_id = bmf.media_set_id
WHERE bs.database_name = N'AppDb'
ORDER BY bs.backup_finish_date DESC;
检查时重点关注:
backup_finish_date 是否超过业务允许的备份窗口;physical_device_name 是否指向正确目录;如果数据库处于 FULL 恢复模式,但长时间没有日志备份,事务日志可能持续增长。此时不能直接删除 .ldf 文件或强行收缩日志,应先恢复日志备份作业,并检查 log_reuse_wait_desc。
RESTORE VERIFYONLY 做基础校验对完整备份、差异备份和关键日志备份执行基础校验:
RESTORE VERIFYONLY
FROM DISK = N'E:\SQLBackup\AppDb\AppDb_FULL_20250309_020000.bak'
WITH CHECKSUM;
如果备份文件放在异地存储,验证应针对异地复制后的文件执行,而不是只验证本地文件。RESTORE VERIFYONLY 可以发现介质不可读、备份集不完整或部分结构问题,但它不等于完整恢复测试,也不能证明应用能正常运行。
对于多备份集或多媒体文件,应先查看备份头信息:
RESTORE HEADERONLY
FROM DISK = N'E:\SQLBackup\AppDb\AppDb_FULL_20250309_020000.bak';
如果一个备份文件中包含多个备份集,需要确认正确的 Position,再在 RESTORE VERIFYONLY 或恢复命令中指定 FILE = n。
DBCC CHECKDB备份校验和只能验证备份流及相关页面校验信息,不能替代数据库逻辑一致性检查。应根据数据库大小和业务窗口安排 DBCC CHECKDB:
DBCC CHECKDB (N'AppDb')
WITH NO_INFOMSGS, ALL_ERRORMSGS;
大型数据库执行 CHECKDB 可能产生明显的磁盘读写和临时空间消耗,建议在低峰期执行,并提前确认 tempdb 和目标磁盘容量。发现一致性错误时,不要直接使用 REPAIR_ALLOW_DATA_LOSS。该选项可能删除无法修复的数据页,必须先保留原始数据库、完整备份和错误输出,再由数据库管理员制定恢复方案。
真正的恢复验证应至少每月执行一次,最好使用独立主机或独立 SQL Server 实例。演练环境需要具备:
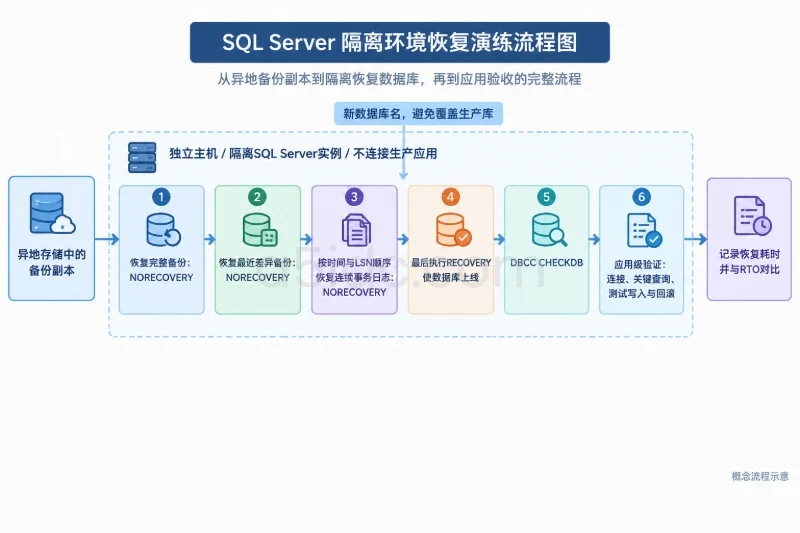
首先查看备份中的逻辑文件名:
RESTORE FILELISTONLY
FROM DISK = N'E:\SQLBackup\AppDb\AppDb_FULL_20250309_020000.bak';
根据输出的 LogicalName 指定测试环境文件路径。下面的逻辑文件名仅为示例,必须替换为 RESTORE FILELISTONLY 返回的实际值:
RESTORE DATABASE [AppDb_RestoreTest]
FROM DISK = N'E:\SQLBackup\AppDb\AppDb_FULL_20250309_020000.bak'
WITH
    MOVE N'AppDb_Data'
        TO N'F:\SQLData\AppDb_RestoreTest.mdf',
    MOVE N'AppDb_Log'
        TO N'G:\SQLLog\AppDb_RestoreTest_log.ldf',
    NORECOVERY,
    CHECKSUM,
    STATS = 10;
如果数据库包含多个数据文件,则必须为每个逻辑文件提供对应的 MOVE。恢复到测试数据库时,应使用新数据库名,避免覆盖生产数据库。
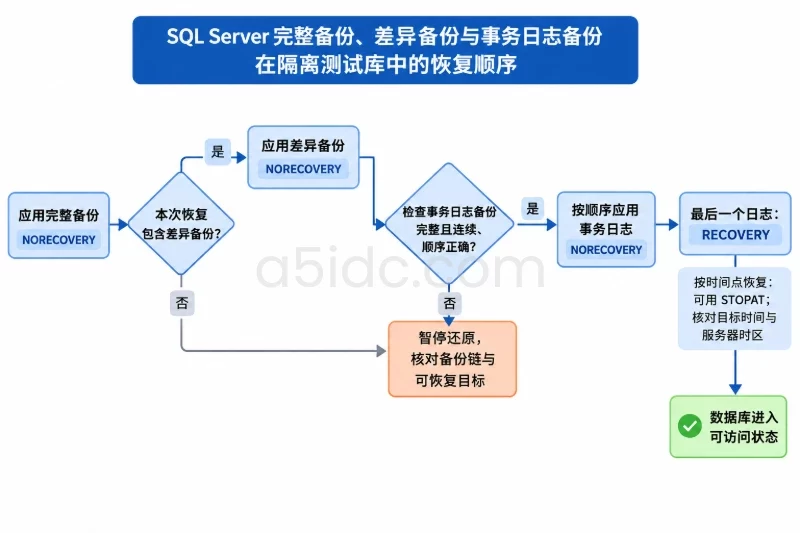
接着恢复最近一次差异备份:
RESTORE DATABASE [AppDb_RestoreTest]
FROM DISK = N'E:\SQLBackup\AppDb\AppDb_DIFF_20250310_020000.bak'
WITH
    NORECOVERY,
    CHECKSUM,
    STATS = 10;
最后按日志备份时间和 LSN 顺序恢复所有连续日志:
RESTORE LOG [AppDb_RestoreTest]
FROM DISK = N'E:\SQLBackup\AppDb\AppDb_LOG_20250310_021500.trn'
WITH
    NORECOVERY,
    CHECKSUM,
    STATS = 10;

RESTORE LOG [AppDb_RestoreTest]
FROM DISK = N'E:\SQLBackup\AppDb\AppDb_LOG_20250310_023000.trn'
WITH
    NORECOVERY,
    CHECKSUM,
    STATS = 10;
全部日志恢复完成后,使数据库上线:
RESTORE DATABASE [AppDb_RestoreTest]
WITH RECOVERY;
如果只恢复到完整备份,不再应用差异或日志,则可以在恢复完整备份时直接使用 RECOVERY。如果要恢复到某个时间点,STOPAT 应放在最后一个日志恢复命令中,并确认时间值与 SQL Server 记录的时间及业务时区一致:
RESTORE LOG [AppDb_RestoreTest]
FROM DISK = N'E:\SQLBackup\AppDb\AppDb_LOG_20250310_023000.trn'
WITH
    STOPAT = '20250310 02:27:00',
    RECOVERY,
    CHECKSUM,
    STATS = 10;
恢复完成后执行一致性检查:
DBCC CHECKDB (N'AppDb_RestoreTest')
WITH NO_INFOMSGS, ALL_ERRORMSGS;
还要完成应用级验证,例如:
恢复演练应记录以下结果:
| 记录项 | 示例 |
|---|---|
| 备份起点 | 2025-03-09 02:00 |
| 最后应用日志 | 2025-03-10 02:30 |
| 恢复完成时间 | 2025-03-10 03:12 |
| 实际恢复耗时 | 42 分钟 |
| 数据库检查 | DBCC CHECKDB 无错误 |
| 应用验证 | 登录、查询、测试写入通过 |
| 使用来源 | 异地副本 |
| 发现问题 | 1 个外部作业路径需调整 |
如果实际恢复耗时超过 RTO,应优先调整备份链长度、恢复存储性能、数据库文件布局、网络复制方式或演练环境规格,而不是只增加备份频率。
常见原因包括:
处理时先确认路径和服务账户权限,不要立即改成所有人完全控制。权限修复完成后使用新的文件名重试,保留之前已经成功生成的备份文件。若备份写入过程中失败,残留文件不能直接视为可恢复文件,应通过 RESTORE VERIFYONLY 和实际恢复确认后再处理。
从 SIMPLE 切换到 FULL 后,如果没有执行新的完整备份,日志备份可能失败。处理步骤为:
ONLINE;FULL;如果日志链已经出现缺口,缺口之后的日志通常不能直接用于完整时间点恢复。应从最近一个有效的完整备份开始,选择对应的差异备份,再应用缺口之前连续可用的日志。缺口之后的数据是否能够恢复,取决于是否存在另一条有效备份链。
CHECKSUM 或 VERIFYONLY 报错校验失败的备份文件应立即标记为不可用,不要继续将它复制到异地并把它当作唯一恢复来源。处理顺序可以是:
VERIFYONLY 和测试恢复;如果 DBCC CHECKDB 同时报告数据库页损坏,应优先复制和保护现有备份,避免在原库上执行可能造成数据删除的修复操作。
通常表示存在以下问题:
通过 RESTORE HEADERONLY 查看 FirstLSN、LastLSN 和 DatabaseBackupLSN,并结合 msdb.dbo.backupset 的记录重新排列文件。不要为了绕过错误而直接使用 WITH RECOVERY 或跳过中间日志,因为这会结束恢复序列或造成数据时间点偏移。
优先恢复为新的测试数据库名,避免影响生产应用。如果必须覆盖一个明确的测试数据库,应先确认数据库名称、连接字符串和当前连接对象,关闭测试应用后再执行。以下命令具有破坏性,只能用于已经确认不再需要的测试副本,不能用于生产数据库:
ALTER DATABASE [AppDb_RestoreTest]
SET SINGLE_USER
WITH ROLLBACK IMMEDIATE;

DROP DATABASE [AppDb_RestoreTest];
ROLLBACK IMMEDIATE 会终止该测试数据库上的现有连接和未提交事务。执行前应确认没有其他测试人员或自动任务正在使用该数据库。
这种情况不能按“备份成功”处理。应将流程状态拆分为:
SQL_BACKUP_SUCCESS:SQL Server 已成功生成备份;OFFSITE_COPY_SUCCESS:异地复制完成;OFFSITE_VERIFY_SUCCESS:异地文件已校验;RESTORE_TEST_SUCCESS:指定周期的恢复演练通过。如果异地复制失败,应保留本地副本并告警,不要立即执行本地清理。只有在异地副本完成、校验通过且本地仍满足保留周期后,才能删除过期文件。
FULL 改为 SIMPLE 不是无影响的普通回滚操作。它会改变日志截断行为,并使原有日志备份链无法继续使用。若确实需要改回 SIMPLE:
FULL 时,再执行一次完整备份建立新链。不要通过切换到 SIMPLE 再切回 FULL 来处理日志文件过大问题。
生产恢复应尽量使用旁路恢复:
DBCC CHECKDB 和应用验证;不要直接对生产数据库使用 WITH REPLACE,也不要在没有可验证备份的情况下删除原数据库文件。REPLACE 会允许恢复操作覆盖现有数据库,误用后可能造成当前数据丢失。
删除备份文件本身通常无法回滚,因此清理必须晚于以下条件:
不要使用未经筛选的批量删除命令清理目录,例如直接删除所有 .bak 或 .trn 文件。应根据数据库名、备份类型、时间和备份链状态进行清理,并保留清理日志。
上线前逐项确认以下内容,并保存命令输出、作业历史和恢复演练记录:
FULL 恢复模式。INIT、FORMAT 或生产环境 REPLACE。master、msdb 和必要的 model 已建立独立备份。DBCC CHECKDB。完成这份验收后,备份流程才具备上线条件。后续应将备份作业状态、异地副本延迟、日志备份间隔和恢复演练结果纳入日常运维检查,而不是只在服务器发生故障后才验证备份是否可用。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/3484.html