香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


美国服务器上的 WooCommerce 网站,购物车页面通常应当从共享页面缓存和边缘缓存中排除,而不是通过“缓存几分钟”来提高命中率。实际配置时,应同时排除购物车页面、结算页、账户页、WooCommerce 会话 Cookie、购物车相关查询参数,以及 Cart API 和 wc-ajax 请求;Redis、Memcached 这类对象缓存则不必整体关闭,只需要确保购物车会话不会被不同访客共享。
如果美国服务器前面接入了 CDN,还要在 CDN 和源站两层分别设置规则。源站返回 Cache-Control: private, no-store 只能约束愿意遵守源站响应头的缓存节点,不能替代 CDN 的路径、Cookie 和请求方法规则。只在 WordPress 缓存插件中排除 /cart/,但放任 CDN 继续缓存,也可能导致用户看到别人的购物车内容或过期页面。
WooCommerce 的购物车不是由固定文章内容组成,而是根据当前访客的会话实时计算。购物车商品、数量、优惠券、税费、配送方式、货币和登录状态,都可能影响最终 HTML。
常见的 WooCommerce 状态信息包括:
wp_woocommerce_session_:用于识别 WooCommerce 会话;woocommerce_cart_hash:用于判断购物车内容是否发生变化;woocommerce_items_in_cart:用于标记购物车中是否存在商品;wordpress_logged_in_:用于识别 WordPress 登录用户。同一个 /cart/ URL,未登录访客、已登录用户和携带不同购物车 Cookie 的访客,返回内容并不相同。如果共享页面缓存只使用 URL 作为缓存键,第一次被缓存的响应就可能被后续访客复用。
因此,默认判断可以直接写成:
购物车页、结算页和账户页不进入共享 HTML 页面缓存;带有 WooCommerce 会话或登录 Cookie 的请求不进入共享页面缓存;购物车操作接口不进入 CDN 或反向代理缓存。
这里的“排除缓存”主要针对以下几类缓存:
| 缓存层级 | 典型对象 | 购物车相关处理 |
|---|---|---|
| 浏览器缓存 | 页面、脚本、接口响应 | 购物车响应使用 private 或 no-store,静态脚本仍可缓存 |
| WordPress 页面缓存 | PHP 生成的完整 HTML | 排除购物车、结算、账户等页面 |
| CDN 或边缘缓存 | CDN 节点保存的 HTML、API 响应 | 按路径、Cookie、方法和查询参数绕过 |
| 对象缓存 | Redis、Memcached、WordPress 对象 | 不必全部关闭,但会话键必须隔离 |
| AJAX 或 Store API 缓存 | 购物车片段、Cart API | 默认不做共享缓存,写入请求必须绕过 |
页面缓存、对象缓存和接口缓存不是同一回事。把 /cart/ 从页面缓存插件中排除,并不代表 CDN、Redis 或某个 API 加速规则已经完成排除。
/cart/ 这个默认路径排除WooCommerce 默认可能使用以下页面:
/cart//checkout//my-account/但站点管理员可以修改固定链接、翻译页面标题或使用多语言插件。购物车实际可能是 /basket/、/warenkorb/ 或其他路径。因此,配置前应以 WordPress 后台“WooCommerce 设置中的高级页面”所显示的页面为准,而不能只复制默认路径。
至少应确认以下页面的实际 URL:
如果使用多语言插件,还要确认每种语言下的对应路径。仅排除英文 /cart/,并不能自动排除其他语言版本。
只按 Cookie 排除并不充分。首次访问购物车页的请求可能还没有 WooCommerce Cookie,但页面本身依然是动态页面;只按路径排除也不够,因为商品页、分类页或首页可能通过服务端输出购物车数量或迷你购物车。
更稳妥的规则是:
wp_woocommerce_session_、购物车相关 Cookie 或登录 Cookie:绕过个性化 HTML 缓存;Set-Cookie:不要将该响应写入公共缓存;private 或 no-store:CDN 不应覆盖这些指令。Vary: Cookie 并不等于适合缓存购物车页面。Cookie 的取值组合可能非常多,按 Cookie 拆分缓存会造成缓存键膨胀,也增加配置出错的概率。对购物车这类低复用、强个性化内容,直接绕过通常比建立大量变体更可靠。
no-cache 和 no-store不是一回事Cache-Control: no-cache 的含义更接近“使用前必须重新验证”,并不必然表示缓存节点完全不保存响应。购物车、结算和账户响应通常更适合使用:
Cache-Control: private, no-store, max-age=0, must-revalidate
具体响应头可能由 WooCommerce、缓存插件、Nginx 或 CDN 共同生成。不要为了统一响应头而对整个 WordPress 站点强制添加 no-store,否则产品页、文章页和静态资源也会失去可用的缓存能力。应只对动态页面和动态接口设置。
无论使用哪一种页面缓存插件,都应优先检查以下配置项:
Set-Cookie 时不写入缓存;不缓存 URL 中至少包含实际的购物车、结算和账户页面。例如:
/cart/
/checkout/
/my-account/
/wp-json/wc/store/
/?wc-ajax=
/?add-to-cart=
其中最后两项不一定是完整路径,而是需要在查询参数或请求匹配规则中处理。不同插件对“URL 匹配”的定义不同,有的匹配完整 URL,有的只匹配路径,有的需要使用正则表达式,应根据插件界面说明调整。
Cookie 排除规则可以参考:
wordpress_logged_in_
wp_woocommerce_session_
woocommerce_cart_hash
woocommerce_items_in_cart
如果商品页的迷你购物车由服务端直接输出,而不是通过浏览器端 AJAX 更新,那么携带上述 Cookie 的商品页、分类页和首页也应绕过页面缓存。反之,如果公共页面只输出静态购物车图标,购物车数量由独立接口在浏览器端加载,则公共页面可以继续缓存,但该动态接口本身必须单独排除。
如果美国服务器使用 Nginx 的 FastCGI 缓存,应同时设置“不要读取已有缓存”和“不要写入新缓存”。只设置 fastcgi_no_cache 可能仍然读取到之前已经存在的旧缓存;只设置 fastcgi_cache_bypass 又可能在某些情况下继续保存动态响应。
下面是一个按路径、Cookie、查询参数和请求方法判断的示例。map 放在 Nginx 的 http {} 上下文,fastcgi_cache_bypass 和 fastcgi_no_cache 放入现有的 PHP 处理位置。它不是完整的站点配置,不能直接覆盖原有的 PHP、SSL 或 FastCGI 参数。
# http {} 上下文
map $request_method $wc_skip_method {
    default 1;
    GET     0;
    HEAD    0;
}

map $request_uri $wc_skip_path {
    default 0;

    # 根据站点实际固定链接修改
    ~^/cart/?          1;
    ~^/checkout/?      1;
    ~^/my-account/?    1;

    # WooCommerce Store API
    ~^/wp-json/wc/store/ 1;
}

map $args $wc_skip_query {
    default 0;

    ~*(^|&)add-to-cart= 1;
    ~*(^|&)wc-ajax=      1;
    ~*(^|&)remove_item=  1;
    ~*(^|&)undo_item=    1;
}

map $http_cookie $wc_skip_cookie {
    default 0;

    ~*wordpress_logged_in_       1;
    ~*wp_woocommerce_session_    1;
    ~*(woocommerce_cart_hash|woocommerce_items_in_cart) 1;
}
在已有的 PHP FastCGI 位置中加入类似规则:
location ~ \.php$ {
    # 这里保留站点原有的 include、fastcgi_pass 和参数

    fastcgi_cache_bypass
        $wc_skip_method
        $wc_skip_path
        $wc_skip_query
        $wc_skip_cookie;

    fastcgi_no_cache
        $wc_skip_method
        $wc_skip_path
        $wc_skip_query
        $wc_skip_cookie;

    # 如果上游返回 Set-Cookie,不将响应写入共享缓存
    fastcgi_no_cache $upstream_http_set_cookie;
}
这段规则有几个前提:
location 处理;/cart/ 等路径与实际固定链接一致;nginx -t 检查语法,再按服务器现有方式平滑加载配置。如果 /wp-json/ 由独立的反向代理、应用网关或 CDN 规则处理,PHP 位置中的排除条件不一定能覆盖它,必须在对应层级再次设置。
Apache、LiteSpeed 和部分主机控制面板通常会提供“排除 URL”“排除 Cookie”或“绕过登录用户”等选项。配置原则仍然相同:
wp_woocommerce_session_ 和登录 Cookie;wc-ajax、add-to-cart 等动态参数;Set-Cookie 响应的公共缓存;不要只点击“启用 WooCommerce 兼容模式”就认为配置完成。不同版本的插件可能只自动排除默认页面,未必识别自定义购物车路径、Store API 或多语言页面。
add-to-cart和wc-ajaxWooCommerce 的商品加入购物车可能通过以下形式触发:
/?add-to-cart=123
/?wc-ajax=add_to_cart
/?wc-ajax=get_refreshed_fragments
实际参数会因主题、WooCommerce 版本和购物车模块而变化。配置时,至少要将以下情况视为动态请求:
add-to-cart=;wc-ajax=;remove_item=;undo_item=;不能因为请求使用 GET 方法,就认为它可以缓存。add-to-cart 在某些站点上就是通过 GET 参数执行状态修改,如果 CDN 忽略查询字符串或只按路径缓存,可能把加入购物车后的响应错误地提供给其他访客。
使用 WooCommerce Blocks 的购物车或结算组件时,浏览器可能调用 Store API,例如:
/wp-json/wc/store/v1/cart
/wp-json/wc/store/v1/cart/items
旧版主题则可能使用:
/?wc-ajax=get_refreshed_fragments
这些请求不应进入公共 CDN 缓存。尤其是以下方法不能被共享缓存:
POST:加入商品、应用优惠券或更新购物车;PUT 或 PATCH:修改商品数量或购物车数据;DELETE:移除商品或清理购物车。即使 CDN 默认不缓存 POST,也应明确设置规则,避免后续“允许缓存所有 GET”或“统一改写 API”的配置将动态请求纳入缓存。
对于只读的商品目录 API,可以在确认请求不携带登录状态、购物车会话和个性化价格后单独缓存;但 Cart API 不属于这种公共数据接口。不能因为它使用了 GET 方法,就按商品列表 API 的方式处理。
有些 CDN 或页面缓存插件提供“忽略所有查询参数”的选项,可以提高带有 utm_source、utm_campaign 等参数的页面命中率。但在 WooCommerce 站点上,全局忽略查询字符串存在风险:
add-to-cart 可能被忽略;wc-ajax 请求可能与普通首页响应共用缓存;如果确实需要规范化跟踪参数,应采用白名单方式,只移除已确认不会改变页面内容的参数,并明确保留所有 WooCommerce 操作参数。不能用“忽略所有查询参数”替代购物车排除。
美国服务器的位置不会改变 WooCommerce 的会话机制。它只影响源站与访客之间的网络距离,以及 CDN 是否在美国或其他地区设有边缘节点。只要 CDN 能够在源站之前返回缓存内容,源站的购物车规则就必须在 CDN 上重复配置。
CDN 的规则建议按照以下优先级排列:
GET、HEAD 的请求直接绕过;wc-ajax、add-to-cart 等查询参数;对于这些动态响应,CDN 应满足:
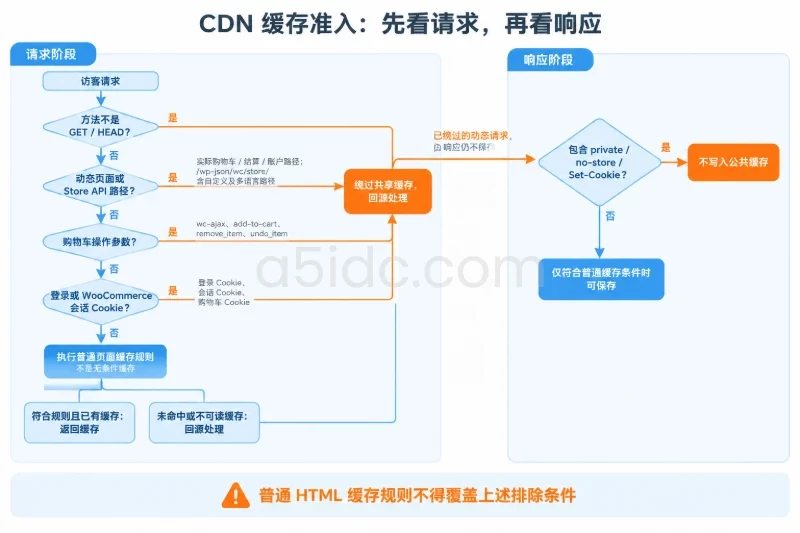
private、no-store 响应;Set-Cookie 的响应;修改规则后,应清理 CDN 中已有的 /cart/、/checkout/、/my-account/ 和 Store API 缓存对象。清理的目的是移除已经生成的旧副本,不是删除网站文件或数据库数据。若 CDN 的缓存刷新具有路径、主机名或区域范围限制,应确认实际清理范围已经覆盖访客使用的域名。
如果美国服务器前面没有 CDN,而是直接由 Nginx、Apache、LiteSpeed 或控制面板提供页面,那么主要检查源站页面缓存和浏览器缓存即可。但即使没有 CDN,也不能忽略浏览器、反向代理和 WordPress 缓存插件之间的重复缓存。
Redis 或 Memcached 对 WooCommerce 网站仍可能有价值,例如缓存:
对象缓存与“把完整购物车 HTML 缓存给所有访客”不是一回事。关闭 Redis 并不能修复 CDN 已经缓存的购物车页面,反而可能增加数据库查询量。
需要重点确认的是会话数据是否按访客隔离。若站点使用了持久化对象缓存或专门的 WooCommerce 会话缓存,应检查:
不要把包含客户购物车的对象直接写入一个所有访客共享的键。例如,下面两类缓存的性质不同:
product:123                       # 公开商品对象,可按商品 ID 缓存
wc_session:customer_session_id    # 客户会话,必须按会话 ID 隔离
实际键名由 WooCommerce、对象缓存插件或主题决定,但隔离原则不变。
加入商品、删除商品或修改数量时,通常只需要更新当前客户的 WooCommerce 会话,不需要清空整个站点 CDN。因为购物车页面和 Cart API 本来就不应从公共缓存读取。
可以按对象类型区分失效动作:
| 变化类型 | 需要处理的缓存 |
|---|---|
| 加入、删除或修改购物车商品 | 更新当前会话;不应触发全站 CDN 清理 |
| 购物车优惠券变化 | 更新当前会话和动态结算数据 |
| 商品价格变化 | 清理相关商品页、分类页、列表页及对应公共 API 缓存 |
| 商品库存变化 | 清理展示库存的公共页面或接口缓存 |
| 税率、配送区域变化 | 保持结算和配送计算为动态,不使用公共结算缓存 |
| 主题或插件模板变化 | 清理受影响的页面缓存和边缘缓存 |
| 会话过期 | 由 WooCommerce 会话 TTL 处理,不依赖 CDN 清理 |
如果商品页采用服务端渲染的迷你购物车,并且该页面因购物车 Cookie 绕过了缓存,那么加入商品后不需要清理该页面的公共缓存,因为它本来就没有作为公共对象保存。若商品页使用客户端片段更新,则应确保片段接口请求不会被 CDN 复用。
围绕 WooCommerce 购物车、结算及动态接口的源站运行需求,A5数据提供美国物理服务器,涵盖常规 Xeon 与 AMD EPYC 系列。美国 AMD 系列的大内存与 NVMe 存储组合,可为 PHP 动态请求、订单数据库及 Redis 对象缓存提供硬件基础;常规系列另有 CN2 GIA 线路方案,为跨境商店的美国源站部署提供网络资源选择。
普通 WooCommerce 商店可以按以下方式划分:
wc-ajax 请求;如果购物车页面本身只输出固定 HTML 外壳,商品列表、金额和数量完全由浏览器端请求 Cart API 获取,那么外壳理论上可以缓存。但这需要同时满足:
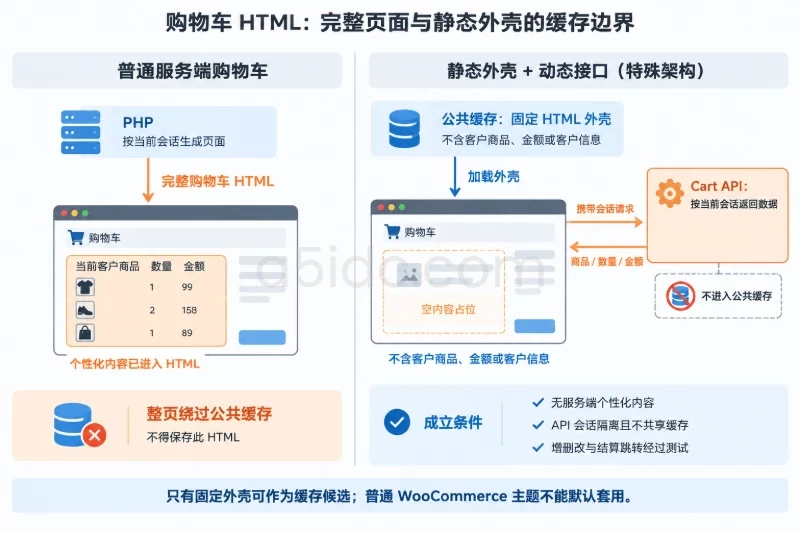
这属于特定前端架构,不是普通 WooCommerce 主题的默认状态。只要购物车商品和金额仍由 PHP 在页面生成阶段输出,就不应缓存整个购物车 HTML。
配置完成后,不要只看缓存插件后台显示“已排除”。应从浏览器和命令行同时确认请求实际经过了哪些层。
可以使用测试域名或正式域名执行:
curl -sS -D /tmp/cart.headers -o /dev/null \
  https://shop.example.com/cart/

grep -iE 'cache-control|age|set-cookie|cache-status|x-cache|vary' \
  /tmp/cart.headers
不同服务器和 CDN 的命中头名称可能不同,常见的有 Age、X-Cache、Cache-Status 或服务商自定义字段。购物车响应不应出现明确的公共缓存命中状态,也不应在多次请求中持续返回相同的公共缓存对象。
重点检查:
Cache-Control 是否包含 private 或 no-store;public;Set-Cookie;HIT;使用浏览器添加一个测试商品,然后在开发者工具的 Network 面板中检查:
/cart/ 请求是否携带 wp_woocommerce_session_;也可以使用 Cookie 文件做基础验证:
curl -sS -c /tmp/wc.cookies -b /tmp/wc.cookies \
  -D /tmp/wc.add.headers -o /tmp/wc.add.body \
  'https://shop.example.com/?add-to-cart=TEST_PRODUCT_ID'

curl -sS -b /tmp/wc.cookies \
  -D /tmp/wc.cart.headers -o /tmp/wc.cart.body \
  'https://shop.example.com/cart/'
TEST_PRODUCT_ID 只应替换为测试商品 ID,建议先在测试环境或低风险测试商品上验证。重点不是命令返回了什么固定文本,而是确认加入商品后的会话与购物车页面没有被共享缓存覆盖。
在浏览器 Network 面板中筛选 cart、wc-ajax 和 store,确认:
get_refreshed_fragments 的响应不会被不同访客共享;/wp-json/wc/store/ 当作普通 REST API 统一缓存。可以把测试结果按以下标准判断:
| 测试请求 | 正常结果 | 异常信号 |
|---|---|---|
匿名访问 /cart/ | 绕过共享缓存或返回 no-store | CDN 或页面缓存显示 HIT |
| 携带购物车 Cookie访问商品页 | 页面不泄露其他会话数据 | 返回固定的他人购物车数量 |
?add-to-cart= | 不保存、不复用响应 | 第二个访客得到第一个访客的结果 |
wc-ajax请求 | 每次按当前会话处理 | 多个访客收到相同片段 |
| Store API购物车接口 | 不使用公共缓存 | 出现跨用户响应复用 |
| 商品详情页 | 无个性化内容时可以命中 | 价格、货币或会员信息串用 |
如果网站存在会员价、按地区显示货币、按客户地址计算税费,缓存排除范围不能只停留在购物车页面。商品页、分类页甚至首页也可能包含客户相关信息,此时应对对应 Cookie、授权头或页面路径进行绕过,或者重新设计为公共 HTML 加动态数据。
如果使用多台源站做负载均衡,所有源站应共享 WordPress 数据库以及 WooCommerce 会话所需的数据。仅靠“购物车页面不缓存”无法解决以下问题:
如果页面通过服务端渲染输出地理位置、货币、配送方式或会员等级,不能因为服务器位于美国,就把同一份 HTML 缓存给不同国家或不同客户。美国服务器决定的是部署位置,不是页面是否具有公共复用条件。
最终可以用四个标准判断购物车缓存是否设置正确:购物车和结算 HTML 不被公共缓存命中;携带 WooCommerce 会话的请求不会得到共享页面;wc-ajax 与 Store API 不会被 CDN 复用;商品价格或库存变化时只清理受影响的公共页面,而不是依赖清空全站缓存。只要其中任一项不满足,就应继续检查缓存层级、规则优先级和实际请求路径。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/3446.html