香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


浏览器仍然返回旧页面、响应头没有变化,或者修改后的 proxy_pass、rewrite、add_header 看起来完全没有作用,并不一定是香港服务器上的 OpenResty 拒绝了配置。更常见的原因是:请求没有到达这台服务器、修改的文件不是当前进程实际加载的文件、请求被其他 server 或 location 匹配,或者旧响应来自 CDN、代理缓存和上游应用。
排查时不要先重启服务,也不要一开始就清空所有缓存。运维现场更稳妥的路径是先确认外部请求到达了哪个地址,再确认请求是否进入目标实例,随后查看 OpenResty 的实际生效配置,最后才进行低影响的 reload。下面的命令以 Linux 服务器为例,服务名、配置路径和二进制路径必须以当前主机实际情况为准。
先不要直接修改配置。使用一个固定域名和已知路径,记录状态码、响应头、是否有缓存标记以及响应内容的特征。
以下命令中的域名仅为示例,example.com 应替换成实际站点:
curl -sS -D - -o /tmp/openresty-response.html \
  --max-time 15 \
  'https://example.com/health?probe=openresty-001'

printf '\n--- response body preview ---\n'
head -c 300 /tmp/openresty-response.html
printf '\n'
重点观察以下内容:
Server、Via、Age、X-Cache 等响应头是否显示请求经过了 CDN 或其他代理;return;如果只是检查响应头,curl -I 会发起 HEAD 请求,有些应用对 HEAD 和 GET 的处理不同。因此配置排错时更建议使用 -D - -o /dev/null 的 GET 请求:
curl -sS -D - -o /dev/null \
  --max-time 15 \
  'https://example.com/health?probe=openresty-002'
不要把“浏览器看到旧内容”直接等同于“OpenResty没有加载配置”。浏览器缓存、CDN缓存、反向代理缓存和应用缓存都可能产生相同表象。
配置排错必须先定义验证目标。例如:
| 修改内容 | 可观察的验证结果 |
|---|---|
| 增加响应头 | 响应中出现指定的 X-Debug-OpenResty |
修改 return 403 | 指定路径状态码变为 403 |
调整 proxy_pass | 访问日志中的上游状态、响应体或上游端口发生变化 |
| 增加重定向 | Location 响应头指向新的地址 |
| 修改静态目录 | 返回文件内容的特征发生变化 |
| 修改缓存策略 | Cache-Control、Age 或缓存命中状态发生变化 |
如果验证目标只有“页面看起来变了”,判断容易受到缓存和前端资源影响。优先选择状态码、响应头、访问日志和唯一测试路径作为证据。
A5数据(A5IDC)提供中国香港物理服务器,覆盖入门建站、Xeon Gold与AMD EPYC等配置,并配备SSD或NVMe存储及不同带宽线路,可承载企业网站、业务后台、数据库和接口服务。针对需要区分公网入口、源站实例与多IP访问的部署场景,A5数据还提供多IP服务器及CN2、国际带宽等资源,为OpenResty站点的源站运行和持续运维提供硬件与网络基础。
香港服务器本身不会改变 Nginx/OpenResty 的配置匹配规则,但部署在香港的站点通常可能同时接入多个 DNS 记录、CDN、负载均衡节点或 IPv6 地址。外部请求实际访问的节点,可能与正在修改的服务器不是同一台。
在客户端或一台外部网络主机上执行:
dig +short A example.com
dig +short AAAA example.com
如果没有 dig,可以先使用:
getent ahosts example.com
需要记录以下结果:
再分别测试 IPv4 和 IPv6:
curl -4 -sS -D - -o /dev/null \
  --max-time 15 \
  'https://example.com/health?probe=ipv4'

curl -6 -sS -D - -o /dev/null \
  --max-time 15 \
  'https://example.com/health?probe=ipv6'
不同协议返回不同结果时,优先检查 IPv6。常见情况是 DNS 已配置 AAAA 记录,但 OpenResty 只监听 IPv4,或者 IPv6 地址指向另一台旧服务器。此时修改 IPv4 节点的配置,不会影响通过 IPv6 访问的请求。
--resolve 直接验证指定源站如果已经确认香港服务器的公网 IPv4 地址,可以使用 curl --resolve。它会让域名解析到指定 IP,同时保留原始域名用于 HTTP Host 和 HTTPS SNI,通常比单独添加 Host 请求头更适合测试 HTTPS 虚拟主机。
curl -sS -D - -o /dev/null \
  --max-time 15 \
  --resolve example.com:443:198.51.100.24 \
  'https://example.com/health?probe=origin-001'
198.51.100.24 是文档示例地址,请替换为实际源站 IP。
如果希望对比公网域名和指定源站的结果,可以分别执行:
curl -sS -D - -o /dev/null \
  --max-time 15 \
  'https://example.com/health?probe=public-001'

curl -sS -D - -o /dev/null \
  --max-time 15 \
  --resolve example.com:443:198.51.100.24 \
  'https://example.com/health?probe=origin-001'
判断方式如下:
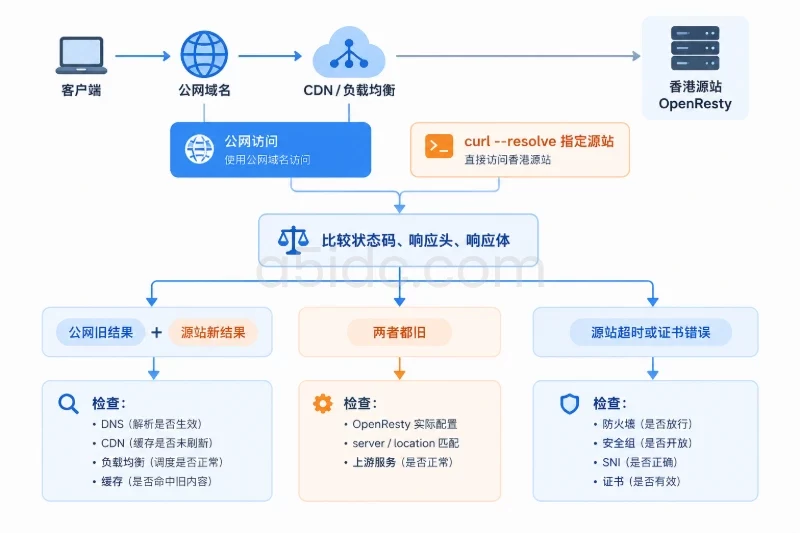
-k。源站只允许 CDN 回源时,不能通过“直接访问 IP 失败”证明 OpenResty 没有生效。应结合源站访问日志和 CDN 回源日志判断。
先从生效配置中查找日志路径,而不是直接猜测 /var/log/nginx/access.log:
sudo openresty -T 2>&1 | grep -nE '^[[:space:]]*(access_log|error_log)[[:space:]]'
如果实际二进制是 nginx,则使用:
sudo nginx -T 2>&1 | grep -nE '^[[:space:]]*(access_log|error_log)[[:space:]]'
-T 的输出包含完整配置,可能带有上游认证信息、密钥路径或其他敏感内容,不要将全部输出直接发布到工单或公开论坛。
找到实际日志后,另开一个终端跟踪:
sudo tail -F /var/log/openresty/access.log
再从外部发起带唯一查询参数的请求:
curl -sS -D - -o /dev/null \
  --max-time 15 \
  'https://example.com/health?probe=hk-origin-20250301-01'
如果访问日志中完全没有这一条请求,优先排查:
如果日志能看到请求,但返回结果仍然旧,说明请求已经进入某个 OpenResty 实例,下一步重点转向 server、location、缓存和上游应用。
不要仅凭进程名称判断配置路径。OpenResty运行后通常显示为 nginx 进程,面板安装、源码安装、系统包安装和容器部署的路径也可能不同。
先查看服务单元:
systemctl list-unit-files --type=service | grep -Ei 'openresty|nginx'
假设结果显示服务名为 openresty.service,再查看启动参数:
sudo systemctl show openresty \
  -p MainPID \
  -p ExecStart \
  -p FragmentPath

sudo systemctl status openresty --no-pager
如果显示的是 nginx.service,后续命令中的服务名使用 nginx,不要同时操作两个服务。
再查看进程命令行和实际二进制:
sudo ps -eo pid,ppid,user,etimes,args | grep -E '[o]penresty|[n]ginx'
找到 master 进程 PID 后执行:
sudo readlink -f /proc/<MASTER_PID>/exe
sudo sh -c 'tr "\0" " " < /proc/<MASTER_PID>/cmdline; echo'
将 <MASTER_PID> 替换成实际 PID。重点查看:
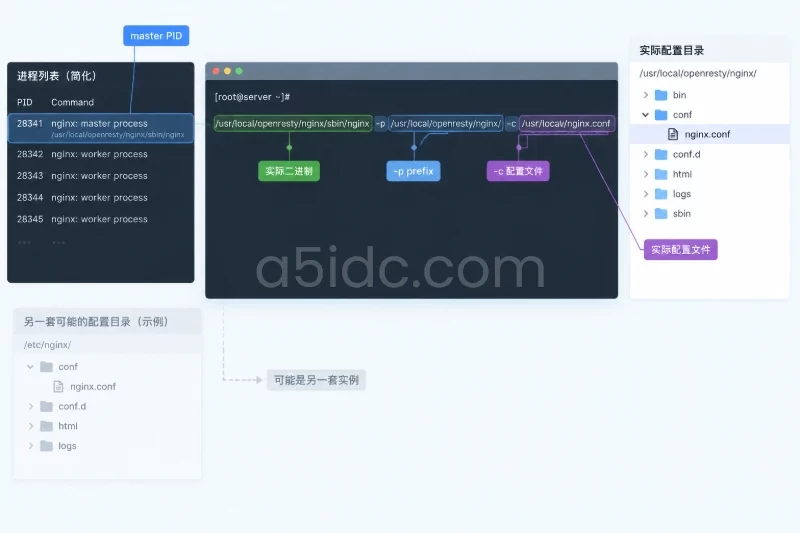
-c 指定了非默认 nginx.conf;-p 指定了不同的 prefix;/usr/local/openresty/... 还是系统目录;如果服务器上同时有一个面板托管实例和一个手动启动实例,修改其中一套配置并不会影响另一套实例。此时要以实际监听公网端口的 master 进程为准。
-t 和 -T 查看配置-t 只验证配置语法和引用文件是否基本可读,-T 除了验证,还会把解析后的完整配置打印出来。两者用途不同:
sudo openresty -t
sudo openresty -T
常见成功结果类似:
nginx: the configuration file /etc/openresty/nginx.conf syntax is ok
nginx: configuration file /etc/openresty/nginx.conf test is successful
但如果当前服务是通过特殊路径启动的,上面的命令可能检查了另一套默认配置。应使用服务启动参数中的实际二进制、prefix和配置文件,例如:
sudo /usr/local/openresty/nginx/sbin/nginx \
  -t \
  -p /usr/local/openresty/nginx/ \
  -c /usr/local/openresty/nginx/conf/nginx.conf
路径只是示例,必须替换成 ExecStart 或 /proc/<MASTER_PID>/cmdline 中确认过的路径。
查看完整生效配置时,可以重点搜索目标域名和目标路径:
sudo /usr/local/openresty/nginx/sbin/nginx \
  -T \
  -p /usr/local/openresty/nginx/ \
  -c /usr/local/openresty/nginx/conf/nginx.conf 2>&1 |
  grep -nE 'server_name|listen|location|proxy_pass|include|return|rewrite|add_header|try_files|proxy_cache'
判断重点不是“修改的文件里有没有内容”,而是“这段内容是否出现在当前 master 进程对应的 -T 输出中”。
include没有包含该文件、文件后缀不符合通配规则,或服务使用了另一套配置;server 和 location;conflicting server name 等警告:配置可能语法正确但匹配存在冲突,不能只看到 syntax is ok 就认为行为正确。include、软链接和托管面板生成文件OpenResty常见的主配置可能类似:
http {
    include       mime.types;
    include       conf.d/*.conf;
    include       sites-enabled/*.conf;
}
以下情况都可能导致“文件改了但没有生效”:
include 通配范围内;.conf;/etc/nginx 和 /etc/openresty 两套目录;-p 改变了相对路径的基准目录。可以查看文件真实位置:
readlink -f /etc/openresty/nginx.conf
find -L /etc/openresty -maxdepth 3 -type f -name '*.conf' -print
如果站点运行在容器中,还要确认真正监听端口的是容器进程:
sudo docker ps --format 'table {{.Names}}\t{{.Image}}\t{{.Ports}}'
确认容器名称后,在容器内检查:
sudo docker exec <container_name> sh -c 'command -v openresty || command -v nginx'
sudo docker exec <container_name> openresty -T
如果容器内没有 openresty 命令,需要根据容器实际情况使用 nginx -T。宿主机执行 systemctl reload openresty,通常不会重新加载容器内的进程。
nginx -T 中能看到修改内容,只能证明配置被解析,不能证明当前请求会使用它。OpenResty会先选择 server,再选择 location,之后还会受到 rewrite、try_files、return、缓存和上游处理的影响。
server 选择HTTPS请求通常受到以下条件共同影响:
Host;listen 是否声明为 default_server;server 是否使用相同的 server_name;示例配置:
server {
    listen 443 ssl;
    server_name example.com;

    location / {
        proxy_pass http://app_backend;
    }
}
如果请求通过 https://www.example.com 访问,而配置只写了 example.com,请求可能落入默认虚拟主机。使用 IP 加 Host 测试 HTTP 时,也可能因为没有匹配预期的域名而进入另一个 server。
可以在临时排查阶段为目标 server 增加一个明确的响应头:
server {
    listen 443 ssl;
    server_name example.com;

    add_header X-Debug-OpenResty server-example always;

    location / {
        proxy_pass http://app_backend;
    }
}
修改前应备份对应文件。这个响应头只用于临时定位,不要写入生产规范配置,也不要在公共接口中暴露内部拓扑信息。重新加载后测试:
curl -sS -D - -o /dev/null \
  --max-time 15 \
  --resolve example.com:443:198.51.100.24 \
  'https://example.com/health?probe=server-match-001'
如果没有看到 X-Debug-OpenResty: server-example,可能原因包括:
server;add_header 放在了没有被当前响应使用的配置层级。定位完成后应删除该临时配置,并再次测试和 reload。
location 匹配优先级下面几种写法并不等价:
location = /api {
    return 200 "exact";
}

location ^~ /api/ {
    return 200 "prefix";
}

location ~ ^/api/[0-9]+ {
    return 200 "regex";
}

location / {
    return 200 "fallback";
}
典型判断:
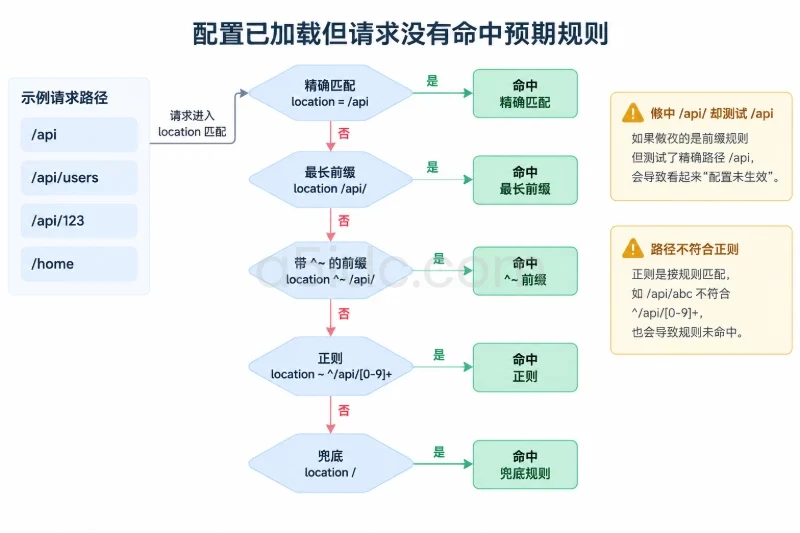
location = /api 只匹配精确的 /api,不会匹配 /api/ 或 /api/user;/api/user 会先参与最长前缀匹配;location 可能覆盖普通前缀匹配;^~ 可以阻止后续正则匹配抢占;location / 常作为兜底规则,容易让测试路径实际落入静态站点或另一个上游。因此,修改了 /api/ 块,却用 /api 测试,或者修改了正则规则,却访问了不符合正则的路径,都会看起来像配置失效。
还要检查是否有提前结束请求的指令:
location / {
    try_files $uri $uri/ /index.html;
    proxy_pass http://app_backend;
}
在某些场景下,try_files 已经返回本地静态文件,后面的代理逻辑不会按预期接管请求。类似地,return、rewrite ... last 和内部跳转也可能改变最终处理位置。
部分指令具有层级继承或覆盖行为。例如,add_header 在更深层的 location 中重新声明后,不一定继续继承上层的全部响应头;未加 always 时,某些状态码也不会携带该响应头。
proxy_pass 的 URI尾部是否有斜杠,也会影响转发路径:
location /api/ {
    proxy_pass http://app_backend;
}
请求 /api/users 时,上游通常仍会看到带有 /api/ 的路径。
location /api/ {
    proxy_pass http://app_backend/;
}
请求 /api/users 时,前缀替换行为会不同,上游可能收到 /users。如果修改了斜杠但上游返回内容没有变化,应在访问日志中记录 $request_uri 和 $upstream_status,同时查看应用实际收到的路径,而不是只看浏览器页面。
如果访问日志显示请求确实命中了修改后的 location,但响应体仍然旧,常见原因包括:
proxy_cache 仍返回旧缓存;try_files 或 CDN接管;可以在不改变全局缓存策略的前提下,先使用唯一查询参数和响应头观察请求路径:
curl -sS -D - -o /dev/null \
  --max-time 15 \
  -H 'Cache-Control: no-cache' \
  'https://example.com/api/users?probe=cache-check-001'
Cache-Control: no-cache 只是请求方的提示,不代表所有 CDN 或代理一定绕过缓存。可以观察 Age、ETag、Last-Modified 以及服务商定义的缓存标记。
不要一开始执行全站缓存清理。若确认是缓存问题,应优先按具体 URL 或路径进行小范围失效;全量清理可能造成大量请求同时回源,增加香港服务器和上游应用的瞬时负载。
下面的判断表适合在现场逐项记录,不要只记录“重启后好了”:
| 观察结果 | 更可能的原因 | 下一步 |
|---|---|---|
| 公网请求无源站访问日志 | DNS、CDN、负载均衡、IPv6或源站地址不一致 | 对比 A/AAAA、--resolve 和各节点日志 |
| 源站直连有日志,公网无日志 | 公网仍走其他节点或缓存层 | 检查 DNS TTL、CDN回源和节点列表 |
修改内容不在 -T 输出 | 修改了错误文件或错误实例 | 核对 systemd 的 ExecStart、进程 -c/-p 和 include |
修改内容在 -T,但目标响应头没有出现 | server 或 location 未命中,或响应头被缓存层隐藏 | 检查 listen、server_name、路径和临时标记 |
访问日志命中正确 location,上游状态正常但内容旧 | 上游应用、缓存或多节点后端仍是旧版本 | 查看 $upstream_addr、上游日志和缓存状态 |
-t 失败 | 语法、文件引用、权限或证书路径有问题 | 不要 reload,修正后重新测试 |
-t 成功但 reload 失败 | 服务名、权限、PID文件或配置路径不一致 | 查看 systemd 和 error log,确认旧配置是否仍在运行 |
| reload成功但新请求仍旧 | 请求进入了其他实例,或配置匹配仍不正确 | 对比 master、worker、源站日志和实际访问 IP |
| IPv4正常、IPv6异常 | AAAA记录或IPv6监听配置指向错误 | 修正 IPv6监听或DNS,不要只修改IPv4配置 |
这里有一个重要边界:nginx -t 成功只说明“执行这条命令的进程认为这份配置可用”,不等于正在提供流量的 master 已经加载了同一份配置。检查命令和 reload 命令必须针对同一个服务、同一个二进制和同一个配置路径。
确认问题确实来自配置后,再进行修改。修改前应备份实际被 include 的文件,而不是只备份主配置文件。
例如当前目标文件为 /etc/openresty/conf.d/example.conf:
sudo cp -a /etc/openresty/conf.d/example.conf \
  /etc/openresty/conf.d/example.conf.bak.$(date +%Y%m%d-%H%M%S)
如果修改的是主配置:
sudo cp -a /etc/openresty/nginx.conf \
  /etc/openresty/nginx.conf.bak.$(date +%Y%m%d-%H%M%S)
备份文件名中的时间要记录下来,避免多个备份混淆。对于面板自动生成的文件,还要确认手工修改不会在下一次保存站点时被覆盖。
修改后先测试实际配置:
sudo openresty -t
若服务使用的是特定路径,则使用前面确认过的完整命令:
sudo /usr/local/openresty/nginx/sbin/nginx \
  -t \
  -p /usr/local/openresty/nginx/ \
  -c /usr/local/openresty/nginx/conf/nginx.conf
预期结果应同时包含:
syntax is ok
test is successful
如果出现以下情况,不要继续 reload:
unexpected "}"、directive is not allowed here 等语法错误;open() "...conf" failed,说明引用文件路径错误或文件不存在;permission denied,说明进程或测试用户无法读取证书、密钥、日志目录等;warning 没有错误,仍需检查是否出现重复 server_name、监听冲突或配置被覆盖。测试通过后,优先使用服务管理器进行平滑 reload:
sudo systemctl reload openresty
如果实际服务名为 nginx:
sudo systemctl reload nginx
reload通常会让 master读取新配置并平滑启动新 worker,已有连接会按服务行为逐步结束。它比直接 restart 对在线请求的影响小,但并不是完全无风险,因此仍应安排在可观察的时间窗口内。
reload后立即检查:
sudo systemctl status openresty --no-pager
sudo journalctl -u openresty -n 50 --no-pager
sudo ps -eo pid,ppid,user,etimes,args | grep -E '[o]penresty|[n]ginx'
重点看:
不要仅因为页面仍显示旧内容就连续执行多次 reload。先回到前面的 DNS、日志和匹配规则检查,避免把路径问题误判成 reload问题。
多数情况下,reload失败不会立即替换正在运行的旧配置,但必须通过服务状态和错误日志确认,不能凭经验假定。
如果是配置语法失败,保留当前现场,修正配置后重新执行 -t。如果需要撤销本次修改,应先把当前文件再次备份,然后恢复明确对应的备份文件:
sudo cp -a /etc/openresty/conf.d/example.conf \
  /etc/openresty/conf.d/example.conf.before-rollback.$(date +%Y%m%d-%H%M%S)

sudo cp -a \
  /etc/openresty/conf.d/example.conf.bak.20250301-143000 \
  /etc/openresty/conf.d/example.conf

sudo openresty -t && sudo systemctl reload openresty
上面的备份时间是示例,必须替换成实际存在的备份文件。cp -a 会覆盖目标文件,所以恢复前先备份当前文件,避免回滚过程中丢失现场。
不建议为了“强制生效”直接执行:
sudo systemctl restart openresty
restart可能中断连接、触发短暂不可用,也可能让错误配置直接阻止服务启动。只有在确认 reload无法完成、已准备维护窗口并已验证回滚文件时,才考虑restart。若服务由面板、容器编排或其他守护程序管理,还要使用对应管理方式,避免多个管理器相互覆盖状态。
配置修复后,至少从三个层面复测:公网入口、源站直连和本机日志。
curl -sS -D - -o /dev/null \
  --max-time 15 \
  'https://example.com/health?probe=after-reload-public'

curl -sS -D - -o /dev/null \
  --max-time 15 \
  --resolve example.com:443:198.51.100.24 \
  'https://example.com/health?probe=after-reload-origin'
如果配置只应影响源站,源站直连先出现新响应,而公网仍旧,说明仍存在 CDN缓存、DNS节点差异或其他源站。此时不要反复修改 OpenResty,应转向检查缓存和流量入口。
如果现有日志格式包含以下字段,重点查看:
$host;$request_uri;$status;$upstream_addr;$upstream_status;$upstream_cache_status;$request_time;$upstream_response_time。如果没有这些字段,不要为了单次排查直接全局开启高详细度日志。可以先使用现有日志定位;确实需要增加字段时,应限定到测试站点或短时间窗口,并评估日志量和敏感信息。
例如,日志中显示请求进入了预期的 $upstream_addr,但上游状态为 200 且内容仍旧,问题更偏向上游应用或缓存,而不是 OpenResty没有加载配置。若 $upstream_addr 与预期后端不同,则应继续查 upstream定义、解析结果和负载均衡配置。
如果为了排查增加过以下内容:
add_header X-Debug-OpenResty server-example always;
确认问题后应删除,并重新执行:
sudo openresty -t
sudo systemctl reload openresty
之后再次请求,确认临时响应头已经消失。调试标记长期保留会暴露内部命名,也可能被缓存到公共节点,造成后续判断干扰。
配置刚 reload 后,不要只看一次浏览器结果。至少观察一个业务周期内的访问日志、错误日志和资源使用情况,重点关注:
499、502、504 是否异常增多;如果只是修改路由、响应头或单个站点配置,通常可以通过单路径请求验证,不需要重启整台服务器。若涉及缓存规则、上游地址、监听端口或证书路径,则应扩大验证范围,并保留修改前的配置和日志。
判断“香港服务器上的 OpenResty 配置是否真正生效”,最终应形成一条完整证据链:
-T 输出确认修改内容已被加载;server 和 location 规则确认请求命中预期分支;只要其中某一环无法对应,问题就不应简单归因于“OpenResty缓存了配置”。通过由外到内的顺序排查,通常可以把配置未生效问题明确归类为入口错误、实例错误、加载错误、匹配错误或缓存/上游错误,再选择影响范围更小的修复方式。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/3314.html