香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


在香港服务器上运行由 Docker Compose 管理的网站,备份不能只保存一个数据库文件。可恢复的备份至少应覆盖数据库、用户上传文件、Compose 配置、环境变量、反向代理配置、证书来源和镜像版本信息;恢复时还要按照数据库与文件的一致性要求执行,不能直接复制正在写入的数据库目录。
一套可执行的方案是:数据库使用逻辑备份,上传目录和配置文件使用归档备份,备份目录保留在独立磁盘或独立备份节点,并按照小时、天、周设置保留周期。恢复前先校验校验和,在隔离环境或维护窗口内完成演练,再切换网站流量。下面以 Ubuntu/Debian 类系统、Docker Compose Plugin 和项目目录 /opt/webapp 为例说明,服务名和路径需要替换为实际值。
先在项目目录查看 Compose 实际使用的服务、卷和挂载目录:
cd /opt/webapp

docker compose config --services
docker compose config --volumes
docker compose ps

docker inspect "$(docker compose ps -q web)" \
  --format '{{range .Mounts}}{{println .Type .Name .Source .Destination}}{{end}}'
上面的 web 是示例服务名。如果网站服务名称不同,应替换为实际名称。若服务当前没有运行,docker compose ps -q web 可能没有容器 ID,可改用:
docker ps -a \
  --filter "label=com.docker.compose.project=$(basename /opt/webapp)" \
  --format 'table {{.Names}}\t{{.Image}}\t{{.Status}}'
建议将备份对象分成以下几类:
| 对象 | 典型内容 | 推荐方式 | 恢复注意事项 |
|---|---|---|---|
| 数据库 | MySQL、MariaDB、PostgreSQL 数据 | 逻辑导出 | 不直接复制正在运行的数据库数据目录 |
| 用户文件 | 图片、附件、主题文件、生成文件 | 停止写入后归档,或使用一致性快照 | 注意文件属主、权限和软链接 |
| Compose 配置 | compose.yaml、.env、覆盖文件 | 版本化归档并限制权限 | .env 可能包含数据库密码 |
| 代理与证书 | Nginx 配置、证书、密钥或证书申请信息 | 单独归档 | 证书私钥必须加密保存 |
| 镜像信息 | 镜像标签、摘要、构建文件 | 保存镜像清单和 Dockerfile | 标签可能被覆盖,生产环境应记录摘要 |
| 外部依赖 | DNS、对象存储、邮件服务、支付接口配置 | 保存配置清单和凭据来源 | 凭据本身不宜明文散落在备份目录 |
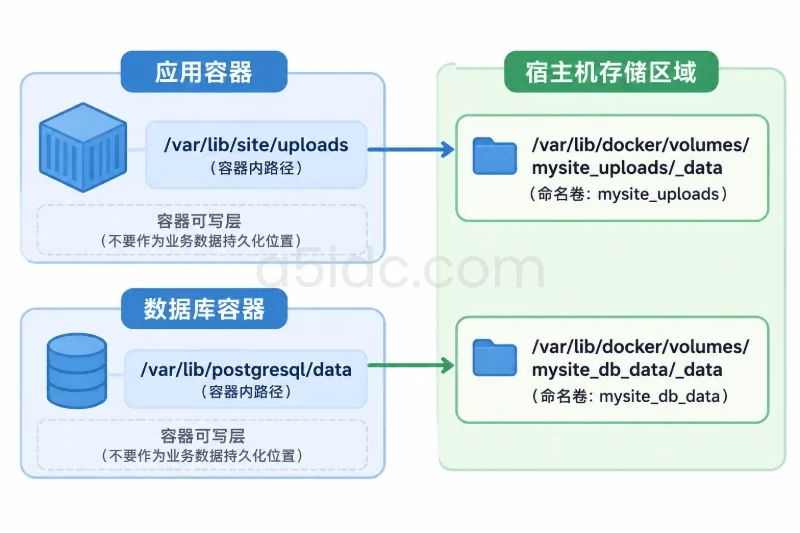
Docker 命名卷中的数据库文件不应当作为唯一备份。即使把卷打包成功,也可能正好处于写入、刷盘或事务未完成状态。数据库应优先使用数据库自身提供的导出工具。
备份频率应由可接受的数据丢失范围决定:
一个中小型内容网站可以采用以下参考策略:
| 内容 | 频率 | 示例保留周期 | 说明 |
|---|---|---|---|
| 数据库逻辑备份 | 每小时或每天 | 近 7 天 | 有订单、评论、表单数据时应提高频率 |
| 上传文件 | 每天 | 近 14~30 天 | 文件量较大时可使用快照或增量方案 |
| Compose 与代理配置 | 每次变更后、每天一次 | 至少 90 天 | 配置文件通常体积很小 |
| 完整恢复点 | 每周一次 | 4~8 周 | 用于应对误删、版本升级失败 |
| 月度归档 | 每月一次 | 6~12 个月 | 适用于合规或长期追溯需求 |
备份目录最好遵循“3-2-1”思路:至少保留三份副本,使用两种存储介质,其中一份放在香港服务器以外的独立位置。远程备份目标应考虑访问权限、加密、故障域和数据合规要求,不能把备份目录直接放在网站公开目录下。
备份耗时可以先做容量估算。按十进制单位计算,20 GB 数据通过有效吞吐量 100 Mbps 的链路传输,理论时间为:
20 GB × 8 × 1000 ÷ 100 Mbps = 1600 秒,约 26.7 分钟
实际时间还会受到压缩、磁盘读取、远端限速和小文件数量影响。若香港服务器的备份任务与网站高峰期争用磁盘或出口带宽,应将任务安排在业务低峰期,并限制并发。
在开始备份或恢复前,先记录软件版本:
docker version
docker compose version
docker info
如果 docker compose version 无法执行,不要直接猜测命令格式。应先确认当前系统安装的是 Compose Plugin 还是旧版独立命令,再按照实际版本执行。本文命令使用新版 docker compose 语法。
确认磁盘空间和 inode:
df -h
df -ih
备份归档会同时占用源数据、压缩文件和临时文件空间。执行恢复前也要预留空间,特别是数据库导入时,数据库自身可能需要额外的索引和临时空间。
建议将备份目录放在项目目录之外,例如独立挂载点 /srv/backup:
sudo install -d -m 700 /srv/backup/webapp
sudo chown root:root /srv/backup/webapp
备份脚本开头使用 umask 077,使新建文件默认只有运行账户可读:
umask 077

PROJECT_DIR=/opt/webapp
BACKUP_ROOT=/srv/backup/webapp
TS=$(date -u +%Y%m%dT%H%M%SZ)
DEST="$BACKUP_ROOT/$TS"

mkdir -p "$DEST"/db "$DEST"/volumes "$DEST"/config "$DEST"/meta
这里使用 UTC 时间命名,避免服务器系统时区、夏令时或管理人员所在地区不同导致排序混乱。
查看 Compose 配置中的数据库服务:
cd /opt/webapp
docker compose config --services
docker compose ps
下面分别给出 PostgreSQL 和 MySQL/MariaDB 的示例。实际执行时只选择与当前项目匹配的一组,不要把两套命令混用。
同时确认数据库容器中的环境变量名称。常见名称包括:
POSTGRES_USER、POSTGRES_PASSWORD、POSTGRES_DBMYSQL_USER、MYSQL_PASSWORD、MYSQL_DATABASE可以查看容器环境变量名称,但不要把包含密码的完整输出直接写入工单、聊天记录或公开日志:
docker compose exec db env | grep -E '^(POSTGRES|MYSQL|MARIADB)_'
如果项目使用 Docker Secrets、外部密钥管理系统或主机上的凭据文件,也要单独记录恢复时如何重新挂载,不能只备份 Compose 文件。
先保存服务列表、Compose 版本和镜像清单:
cd /opt/webapp

docker compose config --services > "$DEST/meta/services.txt"
docker compose images > "$DEST/meta/compose-images.txt"
docker image ls --digests > "$DEST/meta/docker-images.txt"
docker compose version > "$DEST/meta/compose-version.txt"
docker version > "$DEST/meta/docker-version.txt"
如果生产镜像使用浮动标签,例如 latest,应在备份记录中补充实际镜像摘要。恢复时仅执行 docker compose pull 可能拉到后来被重新推送的内容,不能保证与故障前一致。更稳妥的方式是使用固定版本标签或镜像 digest。
如果网站有后台任务、队列消费者、定时任务或文件处理服务,应先停止会写入数据库和上传目录的服务。以下服务名仅作示例:
cd /opt/webapp

docker compose stop web
docker compose stop worker
如果项目没有 worker 服务,不要为了套用命令而创建或停止不存在的服务。也可以先将网站切换到应用自身的维护模式,再停止写入服务。
只停止 Web 服务而不停止后台消费者,仍可能有订单、队列或文件任务继续写入。恢复点要求数据库记录与文件目录相互匹配时,必须停止所有写入端。
PostgreSQL 的 pg_dump 会生成一致性逻辑导出,不需要直接读取数据库数据目录。下面使用自定义格式,后续可以通过 pg_restore 恢复:
cd /opt/webapp

docker compose exec -T db \
  sh -c 'pg_dump -U "$POSTGRES_USER" -d "$POSTGRES_DB" -Fc' \
  > "$DEST/db/postgres.dump"

test -s "$DEST/db/postgres.dump"
pg_restore --list "$DEST/db/postgres.dump" > "$DEST/db/postgres-objects.txt"
如果数据库服务名不是 db,替换为实际名称。test -s 用于确认导出文件非空,pg_restore --list 可以初步验证文件格式是否可读。
如果网站仍有写入需求,也可以在业务运行状态下进行 PostgreSQL 逻辑备份,因为 pg_dump 使用一致性快照;但如果数据库记录与上传文件必须严格对应,仍建议先暂停业务写入,再同时备份数据库和文件。
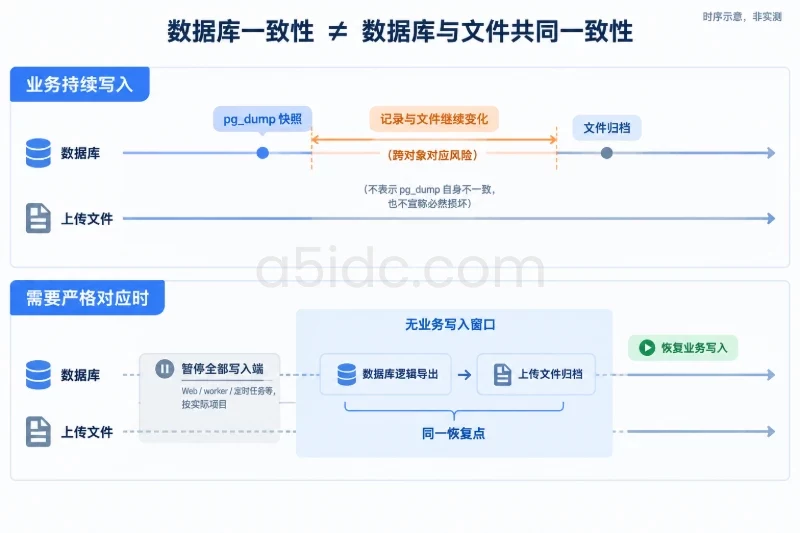
对于主要使用 InnoDB 的 MySQL/MariaDB 数据库,可以使用事务一致性导出:
cd /opt/webapp

docker compose exec -T db \
  sh -c 'MYSQL_PWD="$MYSQL_PASSWORD" mysqldump \
    -u"$MYSQL_USER" \
    --single-transaction \
    --routines \
    --events \
    --triggers \
    --hex-blob \
    "$MYSQL_DATABASE"' \
  > "$DEST/db/mysql.sql"

test -s "$DEST/db/mysql.sql"
head -n 5 "$DEST/db/mysql.sql"
--single-transaction 主要适用于 InnoDB。若数据库仍包含 MyISAM 等非事务表,导出期间可能需要锁表或维护窗口,否则不能保证这些表的一致性。
如果项目依赖存储过程、事件或触发器,应保留 --routines、--events 和 --triggers。备份账户还必须具有读取这些对象所需的权限;若导出日志显示权限不足,应为备份建立专用账户并按实际对象授予权限,不要随意把应用账户改成全库管理员。
数据库导出完成后,继续备份上传文件。下面假定 Compose 使用的实际 Docker 命名卷为 webapp_uploads:
docker volume inspect webapp_uploads
如果卷不存在,先核对 Compose 解析结果和容器挂载信息,不要直接创建同名空卷替代原卷。
使用临时工具容器归档命名卷:
docker run --rm \
  --mount source=webapp_uploads,destination=/from,readonly \
  --mount type=bind,source="$DEST/volumes",destination=/to \
  alpine:3.20 \
  sh -c 'tar czf /to/uploads.tar.gz -C /from .'
该命令的影响范围仅为读取 webapp_uploads 并在宿主机备份目录生成归档,不会修改原卷。若服务器无法拉取 alpine:3.20,应使用已经审核并缓存的工具镜像,而不是临时使用来源不明的镜像。
检查归档是否完整:
gzip -t "$DEST/volumes/uploads.tar.gz"

docker run --rm \
  --mount source=webapp_uploads,destination=/from,readonly \
  --mount type=bind,source="$DEST/volumes",destination=/to \
  alpine:3.20 \
  sh -c 'tar tzf /to/uploads.tar.gz | head -n 20'
如果网站使用宿主机绑定目录,例如 /srv/webapp/data,应在已停止写入后执行:
tar --numeric-owner --acls --xattrs \
  -czf "$DEST/volumes/site-data.tar.gz" \
  -C /srv/webapp/data .
不要把备份目标目录放在被归档的源目录内部,否则可能把当前备份再次纳入归档,造成文件不断增长或恢复内容混乱。
建议保存项目运行所需的配置,而不是只保存数据库和上传文件:
cd /opt/webapp

tar --numeric-owner --acls --xattrs \
  -czf "$DEST/config/project-config.tar.gz" \
  compose.yaml compose.yml docker-compose.yml .env nginx config 2>/dev/null || true
上面的写法允许目录中不存在部分候选文件,但执行后必须检查归档内容:
tar tzf "$DEST/config/project-config.tar.gz"
如果项目实际文件名不同,应根据项目目录明确指定。尤其要检查以下内容是否已纳入:
.env 或其他环境变量文件;.env 可能包含数据库密码、邮件密码和第三方接口密钥。归档应限制权限,并在远程传输或长期保存前使用经过验证的加密方案。不要把 .env 上传到公开代码仓库,也不要在命令行历史中直接写入密码。
备份结束后重新启动之前停止的服务:
cd /opt/webapp

docker compose start web
docker compose start worker
docker compose ps
若使用了应用维护模式,还应执行应用自身的退出维护操作。启动动作失败时不要立即删除容器或卷,先查看日志:
docker compose logs --tail=100 web
docker compose logs --tail=100 worker
对本次备份目录生成 SHA-256 校验和:
cd "$DEST"

find . -type f ! -name 'SHA256SUMS' -print0 \
  | sort -z \
  | xargs -0 sha256sum \
  > SHA256SUMS

sha256sum -c SHA256SUMS
du -sh .
将校验结果和备份时间写入元数据:
{
  echo "backup_time_utc=$TS"
  echo "project_dir=$PROJECT_DIR"
  echo "host=$(hostname)"
  echo "docker_compose_project=$(basename "$PROJECT_DIR")"
  echo "backup_size=$(du -sh "$DEST" | awk '{print $1}')"
} > "$DEST/meta/backup-info.txt"
sha256sum -c 只能证明文件在传输或保存过程中没有发生变化,不能证明数据库内容本身没有逻辑错误。因此还需要后续的测试恢复。
若使用另一台备份主机,可以通过 SSH 传输。下面的地址和账户是示例:
rsync -a --partial \
  "$DEST/" \
  backupuser@backup.example:/srv/backups/webapp/"$TS"/
不要轻易加入 --delete。该选项可能把远端已有的备份删除,除非已经确认目标路径、同步方向和保留策略。
传输完成后,在备份主机上再次校验:
ssh backupuser@backup.example \
  "cd /srv/backups/webapp/$TS && sha256sum -c SHA256SUMS"
远程账户应限制为只能访问备份目录,SSH 密钥应单独保管。备份主机与香港服务器不应共用相同的管理员密码,否则服务器被入侵时,攻击者可能同时删除在线和离线备份。
围绕Docker Compose网站的运行、备份与恢复,A5数据提供香港物理服务器及大容量存储机型:SSD、NVMe与不同内存配置可承载网站容器、数据库和恢复环境,企业级机械硬盘存储机型可用于搭建独立备份主机,保存数据库导出、上传文件和项目配置。香港之外,日本、美国等地区的服务器资源也为异地备份节点与新机恢复提供部署基础,便于将业务运行与备份归档分开承载。
手动备份容易因忘记执行、磁盘已满或命令失败而中断。建议将已经人工验证过的流程整理为脚本,例如:
sudo install -m 700 /usr/local/sbin/webapp-backup /usr/local/sbin/webapp-backup
sudo chown root:root /usr/local/sbin/webapp-backup
脚本中应包含以下控制:
set -Eeuo pipefail,遇到未定义变量或命令失败时中止;umask 077,限制备份文件权限;flock 防止多个备份任务并发;例如,在 root 的定时任务中使用锁:
15 3 * * * /usr/bin/flock -n /run/webapp-backup.lock /usr/local/sbin/webapp-backup >> /var/log/webapp-backup.log 2>&1
清理策略不要直接凭感觉删除。先列出超过保留期限的目录:
find /srv/backup/webapp \
  -mindepth 1 -maxdepth 1 \
  -type d -mtime +30 \
  -print
确认列表只包含备份目录后,再执行删除:
find /srv/backup/webapp \
  -mindepth 1 -maxdepth 1 \
  -type d -mtime +30 \
  -exec rm -rf -- {} +
rm -rf 的影响范围是命令匹配到的备份目录,执行前必须检查 BACKUP_ROOT 是否正确,不能将项目目录、数据库卷挂载点或系统目录作为变量值。
恢复前记录以下信息:
如果原服务器仍能访问,应先停止写入端:
cd /opt/webapp

docker compose stop web
docker compose stop worker
如果准备迁移到新香港服务器,应先安装匹配版本的 Docker Engine 和 Compose Plugin,再验证:
docker version
docker compose version
docker info
新服务器不要直接使用生产端口对外开放。可以先用临时端口或防火墙限制访问,在内部完成恢复和验收后再切换 DNS、负载均衡或反向代理流量。
将备份目录复制到恢复主机的非公开目录,例如 /srv/restore/webapp/20240101T030000Z,然后校验:
cd /srv/restore/webapp/20240101T030000Z

sha256sum -c SHA256SUMS
gzip -t volumes/uploads.tar.gz
tar tzf config/project-config.tar.gz >/dev/null
PostgreSQL 备份还可以检查对象清单:
pg_restore --list db/postgres.dump >/dev/null
如果校验失败,不要继续覆盖线上数据库或数据卷。应重新传输该备份,或者选择另一份校验通过的恢复点。
先保存当前项目目录,再解压恢复配置。不要直接覆盖而不留副本:
cd /opt

sudo mv webapp "webapp.before-restore-$(date -u +%Y%m%dT%H%M%SZ)"
sudo mkdir -p /opt/webapp
sudo chown root:root /opt/webapp

sudo tar xzf \
  /srv/restore/webapp/20240101T030000Z/config/project-config.tar.gz \
  -C /opt/webapp
检查配置引用的服务、卷和端口:
cd /opt/webapp

docker compose config --services
docker compose config --volumes
docker compose config
docker compose config 的输出可能包含环境变量中的敏感信息,不应直接粘贴到公开日志。确认配置正确后,再拉取或加载与备份记录匹配的镜像:
docker compose pull
docker compose images
如果镜像来自本地构建或私有仓库,应先恢复仓库凭据、构建文件或镜像导出文件。无法获取指定镜像时,不要直接使用同名的最新版替代,除非已确认应用版本兼容。
恢复命名卷前,先确认卷名:
docker volume inspect webapp_uploads
由于下面的操作会覆盖该卷中的文件,必须先制作当前卷的回滚归档:
ROLLBACK_DIR=/srv/restore/rollback-$(date -u +%Y%m%dT%H%M%SZ)
sudo install -d -m 700 "$ROLLBACK_DIR"

docker run --rm \
  --mount source=webapp_uploads,destination=/from,readonly \
  --mount type=bind,source="$ROLLBACK_DIR",destination=/to \
  alpine:3.20 \
  sh -c 'tar czf /to/uploads-before-restore.tar.gz -C /from .'
先停止所有会访问该卷的容器:
cd /opt/webapp
docker compose stop web worker
再在容器内部清理卷内容并解压恢复文件:
docker run --rm \
  --mount source=webapp_uploads,destination=/to \
  --mount type=bind,source=/srv/restore/webapp/20240101T030000Z/volumes,destination=/from,readonly \
  alpine:3.20 \
  sh -c '
    set -eu
    find /to -mindepth 1 -maxdepth 1 -exec rm -rf -- {} +
    tar xzf /from/uploads.tar.gz -C /to
  '
这条命令中的删除范围是 webapp_uploads 卷挂载点内部,不是宿主机根目录。但它仍然是破坏性操作,只有在已完成回滚归档、确认卷名正确并停止写入服务后才能执行。
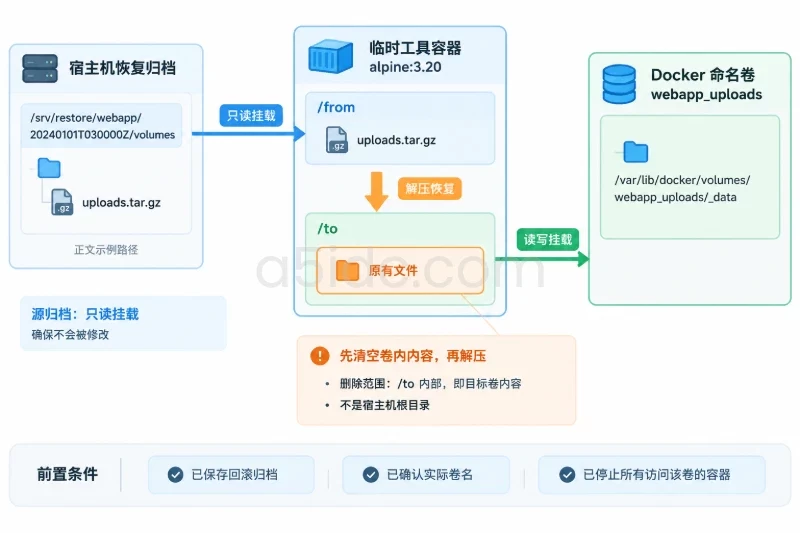
恢复后检查文件数量、关键目录和权限:
docker run --rm \
  --mount source=webapp_uploads,destination=/check,readonly \
  alpine:3.20 \
  sh -c 'find /check -maxdepth 2 -type f | head -n 20'
如果应用要求特定 UID/GID 访问上传目录,应根据原容器的运行用户修正权限。不要直接对整个卷执行 chmod -R 777,这会扩大文件访问范围并掩盖真实的属主配置问题。
先只启动数据库服务:
cd /opt/webapp
docker compose up -d db
docker compose ps db

docker compose exec -T db \
  sh -c 'pg_isready -U "$POSTGRES_USER" -d "$POSTGRES_DB"'
恢复到现有数据库前,先确认网站服务仍处于停止状态,并对当前数据库做一次回滚导出:
docker compose exec -T db \
  sh -c 'pg_dump -U "$POSTGRES_USER" -d "$POSTGRES_DB" -Fc' \
  > "$ROLLBACK_DIR/postgres-before-restore.dump"
下面的操作会删除并重新创建目标数据库,影响范围是 POSTGRES_DB 指定的数据库,不能对生产环境直接执行而不确认数据库名称:
docker compose exec -T db \
  sh -c 'dropdb --if-exists -U "$POSTGRES_USER" "$POSTGRES_DB" &&
         createdb -U "$POSTGRES_USER" "$POSTGRES_DB"'
如果应用用户没有删除和创建数据库的权限,应使用数据库管理员账户执行,或者先创建一个临时数据库恢复,再修改应用配置进行切换。
导入备份:
cat /srv/restore/webapp/20240101T030000Z/db/postgres.dump \
  | docker compose exec -T db \
      sh -c 'pg_restore -U "$POSTGRES_USER" -d "$POSTGRES_DB" --no-owner --exit-on-error'
--no-owner 可以避免目标环境不存在原数据库角色时导入失败,但应用所需的数据库用户、扩展和权限仍应单独检查。若导入中途失败,不要直接启动网站,应先查看错误对象,确认是否需要创建扩展、角色或调整版本。
MySQL/MariaDB 恢复同样具有破坏性。先停止应用并保存当前数据库备份,然后使用数据库管理员账户清理目标库。下面的数据库名 webapp 仅为示例,应替换为已经确认的安全标识符:
docker compose exec -T db \
  sh -c 'MYSQL_PWD="$MYSQL_ROOT_PASSWORD" mysql -uroot -e "
    DROP DATABASE IF EXISTS \`webapp\`;
    CREATE DATABASE \`webapp\`
      CHARACTER SET utf8mb4
      COLLATE utf8mb4_unicode_ci;
  "'
导入 SQL 文件:
cat /srv/restore/webapp/20240101T030000Z/db/mysql.sql \
  | docker compose exec -T db \
      sh -c 'MYSQL_PWD="$MYSQL_PASSWORD" mysql -u"$MYSQL_USER" "$MYSQL_DATABASE"'
如果备份文件中包含 CREATE DATABASE 和 USE 语句,则恢复命令应按照备份文件实际内容调整,不能同时盲目指定冲突的数据库名称。恢复完成后检查表数量、关键表记录和字符集。
数据库导入完成后,先启动应用服务,不要立即把所有定时任务和队列消费者全部打开:
cd /opt/webapp

docker compose up -d web
docker compose ps
docker compose logs --tail=100 web
确认 Web 服务能够连接数据库、读取上传目录后,再启动后台任务:
docker compose up -d worker
docker compose ps
如果 Nginx 在宿主机上运行,还要检查配置:
sudo nginx -t
sudo systemctl reload nginx
只有 nginx -t 通过时才执行 reload。若 Nginx 使用容器服务,则改用对应的 Compose 服务检查。
先从服务器本机验证 HTTP 状态:
curl -fsS -o /dev/null \
  -w 'status=%{http_code} time=%{time_total}s\n' \
  http://127.0.0.1/health
如果没有 /health,应替换为实际首页或不需要登录的检查地址。随后至少验证:
可用以下命令观察容器状态:
docker compose ps
docker compose logs --since=10m web db worker
docker stats --no-stream
如果恢复到了新服务器,先用临时域名、Hosts 映射或内网地址完成验证,再修改正式 DNS。这样可以避免恢复不完整时直接影响公网访问。
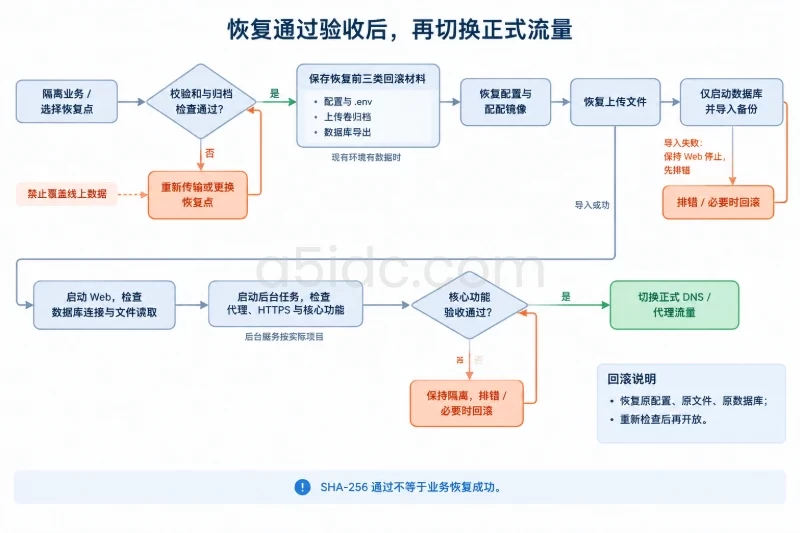
每次演练或真实恢复都应记录:
通过多次演练可以得到实际 RTO,而不是只用理论估算。若每次恢复都需要临时寻找证书、镜像或密码,说明备份范围还不完整。
先检查数据库容器是否运行、环境变量是否正确,以及备份账户权限:
docker compose ps db
docker compose logs --tail=100 db
docker compose exec -T db sh -c 'pg_isready -U "$POSTGRES_USER" -d "$POSTGRES_DB"'
PostgreSQL 出现权限错误时,核对备份用户能否读取目标数据库和所需对象。MySQL/MariaDB 出现存储过程、事件或触发器权限错误时,检查导出账户权限。不要为了让命令通过而直接给应用账户授予全局管理员权限。
这通常说明仍有服务在写入目录。先确认 Web、队列、定时任务和手工导入程序是否全部停止,再重新归档。如果网站不能长时间停机,可以考虑文件系统快照或对象存储版本控制,但快照方案仍需与数据库备份时间点对应。
先检查空间和大文件:
df -h
du -xhd1 /srv/backup /var/lib/docker 2>/dev/null | sort -h
docker system df
不要在未确认来源的情况下执行 docker system prune -a,它可能删除未被当前容器引用、但恢复仍需要的镜像。应先转移旧备份、扩大备份磁盘或调整保留周期,再重新执行任务。
按由外到内的顺序检查:
docker compose ps
docker compose logs --tail=200 web
docker compose logs --tail=200 db
docker inspect "$(docker compose ps -q web)" \
  --format '{{json .State}}'
常见原因包括:
.env 中的数据库地址或密码与恢复后的服务不一致;不要为了绕过错误而删除数据库卷或执行大范围清理命令。
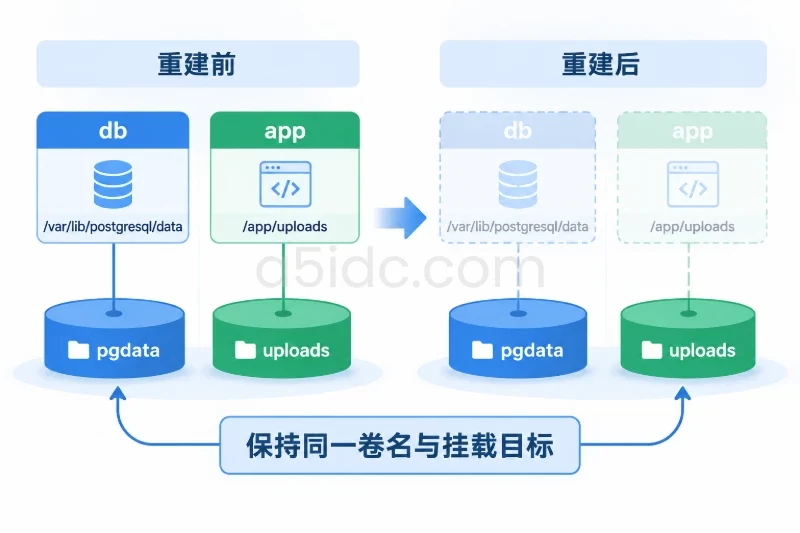
Compose 项目名和卷名变化时,可能创建一个同名规则不同的新卷。检查:
docker volume ls
docker volume inspect webapp_uploads
docker compose config --volumes
docker inspect "$(docker compose ps -q web)" \
  --format '{{range .Mounts}}{{println .Name .Source .Destination}}{{end}}'
确认原卷后,再在 Compose 配置中固定卷名。不要把空的新卷误认为原数据卷。生产配置中可以显式指定卷名,减少项目目录名称变化造成的歧义:
services:
  web:
    volumes:
      - app_uploads:/var/www/html/uploads

volumes:
  app_uploads:
    name: webapp_uploads
保留本地未完成目录,不要将其标记为成功备份。重新传输时使用临时目录,传输完成并校验通过后,再改名为正式恢复点。远端校验失败时,应重新传输对应文件,而不是只依赖文件名和大小判断完整性。
恢复操作开始前,应同时保留三类回滚材料:
.env;如果上传文件恢复后发现版本不匹配,可以先停止应用,然后将恢复前归档解压回原卷:
cd /opt/webapp
docker compose stop web worker

docker run --rm \
  --mount source=webapp_uploads,destination=/to \
  --mount type=bind,source=/srv/restore/rollback-20240101T040000Z,destination=/from,readonly \
  alpine:3.20 \
  sh -c '
    set -eu
    find /to -mindepth 1 -maxdepth 1 -exec rm -rf -- {} +
    tar xzf /from/uploads-before-restore.tar.gz -C /to
  '
如果数据库恢复后应用无法运行,应停止 Web 和 worker,重新创建目标数据库,再导入恢复前的数据库导出:
cd /opt/webapp
docker compose stop web worker

docker compose exec -T db \
  sh -c 'dropdb --if-exists -U "$POSTGRES_USER" "$POSTGRES_DB" &&
         createdb -U "$POSTGRES_USER" "$POSTGRES_DB"'

cat /srv/restore/rollback-20240101T040000Z/postgres-before-restore.dump \
  | docker compose exec -T db \
      sh -c 'pg_restore -U "$POSTGRES_USER" -d "$POSTGRES_DB" --no-owner --exit-on-error'
回滚完成后,先启动数据库检查状态,再启动 Web,最后启动后台任务:
docker compose up -d db
docker compose exec -T db sh -c 'pg_isready -U "$POSTGRES_USER" -d "$POSTGRES_DB"'

docker compose up -d web
docker compose up -d worker
docker compose ps
不要使用以下命令代替精确恢复:
docker compose down -v
down -v 会删除 Compose 管理的命名卷,可能同时删除数据库和上传文件。除非已经明确要销毁对应卷、完成独立备份并准备重新初始化,否则不应在生产恢复过程中执行。
.env、证书私钥和外部凭据已加密或通过安全渠道保存。本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/3291.html