香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


在美国服务器上为 Apache HTTP Server 配置网站 HTTPS,核心是让域名正确指向服务器、取得与域名匹配的证书、配置独立的 443 虚拟主机,并建立证书自动续期与配置回滚机制。服务器位于美国并不会改变 TLS 配置方式,但跨区域访问、IPv6 解析、云端防火墙和 CDN 回源路径都需要单独验证。
下面以 Ubuntu Server 24.04 LTS、Apache 2.4、Certbot 和 Let’s Encrypt 证书为实施环境,采用 Webroot 验证方式申请证书,保留 Apache 配置的可控性。示例域名为 example.com 和 www.example.com,网站目录为 /var/www/example/public,操作前须替换为实际值。文中的终端结果均为预期结果说明,不代表某台服务器的实际执行记录。
A5数据提供美国物理服务器租用,为Apache HTTPS网站、跨境业务后台及接口服务提供计算、存储与网络资源基础。美国常规Xeon系列提供CN2 GIA线路方案,AMD EPYC系列则有搭配DDR5内存、NVMe存储的配置,可承载网站应用、数据库及多任务服务,为HTTPS站点与后端业务协同部署提供不同档位的资源选择。
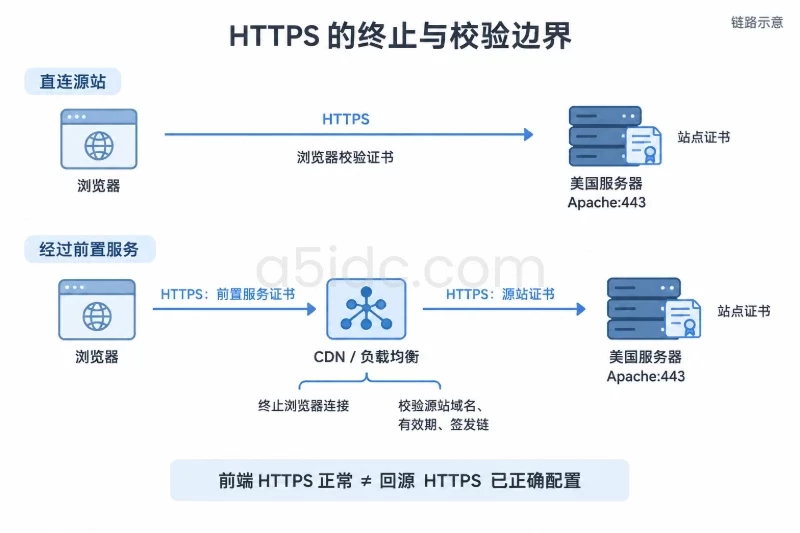
本教程对应的基本链路是:
访问者 → 美国服务器的 Apache:443 → 网站文件或本机应用
如果前面还有 CDN、负载均衡或其他反向代理,需要区分两段连接:
仅给 CDN 开启 HTTPS,并不等于回源链路已经加密。反过来,Apache 配置正确,也不能证明 CDN 的回源策略正确。
本教程使用 HTTP-01 验证申请证书,要求证书签发服务能够通过公网 TCP 80 访问域名下的验证文件。如果组织策略不允许开放 80,应改用支持自动化的 DNS-01 验证流程,而不是临时关闭防火墙。
先切换到具有管理权限的终端。后续命令均在 root shell 中执行,修改范围主要是 Apache 站点配置、证书目录和防火墙放行规则。
sudo -i
umask 022

cat /etc/os-release
timedatectl status
ss -lntp | grep -E ':(80|443)\b'
确认系统为 Ubuntu 24.04,时间同步正常。若端口已被其他程序占用,不要直接结束进程;应先查明它是否承载现有网站。
安装所需软件:
apt update
apt install apache2 certbot curl dnsutils openssl
如果服务器已经通过其他方式安装 Certbot,不要再混装第二套。先核对实际路径和版本:
command -v certbot
certbot --version
apache2ctl -v
openssl version
检查两个域名的解析:
dig +short A example.com
dig +short AAAA example.com
dig +short A www.example.com
dig +short AAAA www.example.com
直接连接源站时,A 记录应指向服务器公网 IPv4;如果发布了 AAAA 记录,对应 IPv6 也必须能正确访问同一个网站。错误的 AAAA 记录不能靠“IPv4 已经能访问”来忽略,它可能导致部分访问者或证书验证请求进入错误服务器。
使用 CDN 时,上述解析可能返回 CDN 地址,此时还需要确认 CDN 会把验证路径转发至正确源站。
需要核对服务器提供商控制台中的安全组或防火墙,以及操作系统内的防火墙。二者都必须允许入站 TCP 80 和 TCP 443。
如果使用 UFW,先查看现状:
ufw status verbose
ufw status numbered
仅在 UFW 已启用、SSH 管理通道已有放行规则,并且具备控制台救援入口时,补充缺失规则:
ufw allow 80/tcp
ufw allow 443/tcp
不要为了本教程直接执行 ufw enable,也不要清空规则。记录本次实际新增的规则;回滚时只删除这些新增项,不能误删原本存在的放行规则。
对已有业务服务器,先安排变更窗口并保存配置:
BACKUP_DIR="/root/apache-https-backup-$(date +%Y%m%d-%H%M%S)"
install -d -m 700 "$BACKUP_DIR"
tar -C /etc -czf "$BACKUP_DIR/apache2-before.tar.gz" apache2

apache2ctl -S > "$BACKUP_DIR/vhosts-before.txt" 2>&1
apache2ctl -M > "$BACKUP_DIR/modules-before.txt" 2>&1
ufw status numbered > "$BACKUP_DIR/ufw-before.txt" 2>&1

printf '备份目录:%s\n' "$BACKUP_DIR"
记录输出的备份目录。apache2ctl -S 应用于识别已有虚拟主机:同一域名不要同时出现在多个互相冲突的站点配置中。
以下按新增站点操作。若域名已在其他配置中提供服务,应备份并修改原站点,而不是叠加一份相同域名的配置。
Webroot 模式下,Certbot 会把验证文件写到指定目录,签发服务再通过 HTTP 读取它。
mkdir -p /var/www/acme/.well-known/acme-challenge
mkdir -p /var/www/example/public
/var/www/example/public 应放置实际网站内容。不要通过递归修改整个网站权限来处理访问问题,也不要将私钥复制到网站目录。
启用后续需要的模块:
a2enmod ssl rewrite headers
新建 /etc/apache2/sites-available/example-http.conf,写入:
<VirtualHost *:80>
    ServerName example.com
    ServerAlias www.example.com

    DocumentRoot /var/www/example/public

    Alias /.well-known/acme-challenge/ /var/www/acme/.well-known/acme-challenge/

    <Directory /var/www/acme/.well-known/acme-challenge/>
        Options None
        AllowOverride None
        Require all granted
    </Directory>

    <Directory /var/www/example/public>
        Options -Indexes
        AllowOverride None
        Require all granted
    </Directory>

    ErrorLog ${APACHE_LOG_DIR}/example-http-error.log
    CustomLog ${APACHE_LOG_DIR}/example-http-access.log combined
</VirtualHost>
文件名必须未被其他站点使用,避免覆盖现有配置。这里禁用了目录列表,也没有自动启用 .htaccess。如果应用依赖重写规则,应把经过确认的规则写入虚拟主机,或按应用要求设置必要的 AllowOverride 范围。
a2ensite example-http.conf
apache2ctl configtest
预期结果包含:
Syntax OK
只有语法检查通过,才执行:
systemctl reload apache2
systemctl is-active apache2
apache2ctl -S
预期服务状态为 active,虚拟主机清单中能看到 example.com 对应的新配置。
reload 通常比直接重启更适合在线变更,但仍需观察服务状态和错误日志。不要用“配置已经保存”代替“配置已经加载”。
在专用验证目录中创建一个临时测试文件,文件名应确认不存在:
printf 'acme-path-ok\n' > /var/www/acme/.well-known/acme-challenge/a5idc-https-check.txt
从本地电脑或另一台外部主机执行:
curl -i http://example.com/.well-known/acme-challenge/a5idc-https-check.txt
curl -i http://www.example.com/.well-known/acme-challenge/a5idc-https-check.txt
两个请求都应返回 200,响应正文包含:
acme-path-ok
这一步可以同时检查域名路由、端口放行、虚拟主机匹配和目录授权。若返回其他网站内容,优先排查 DNS、CDN 回源以及重复虚拟主机;若返回 403,检查 Apache 的目录授权和文件路径权限。
验证后只删除这个测试文件:
rm -- /var/www/acme/.well-known/acme-challenge/a5idc-https-check.txt
不要删除整个验证目录,续期仍会使用它。
将联系邮箱替换为可接收证书相关通知的实际邮箱:
certbot certonly \
  --webroot \
  -w /var/www/acme \
  --cert-name example.com \
  -d example.com \
  -d www.example.com \
  --email admin@example.com \
  --agree-tos \
  --non-interactive
执行前,两个域名都必须通过上一节的 HTTP 检查。若不需要 www,应同步从 DNS、Apache 配置和申请命令中移除,而不是保留一个无法验证的名称。
申请成功后查看证书清单:
certbot certificates
新环境通常会得到:
Certificate Path: /etc/letsencrypt/live/example.com/fullchain.pem
Private Key Path: /etc/letsencrypt/live/example.com/privkey.pem
已有证书的服务器可能出现其他证书名称。后续 Apache 配置必须使用命令实际显示的路径,不能凭域名猜测目录。
其中:
fullchain.pem:站点证书及所需中间证书链。privkey.pem:私钥,只应由具备必要权限的进程读取。不要把私钥改为全局可读,不要通过聊天、工单或公开仓库传输私钥。
openssl x509 \
  -in /etc/letsencrypt/live/example.com/fullchain.pem \
  -noout -subject -issuer -dates -ext subjectAltName
核对有效期以及 subjectAltName 中是否包含所有计划提供 HTTPS 的域名。证书签发成功只说明验证完成,尚不代表 Apache 已经使用新证书。
Certbot 续期会更新证书文件,但 Apache 还需要重新加载证书。创建 /etc/letsencrypt/renewal-hooks/deploy/reload-apache,内容如下:
#!/bin/sh
set -eu

/usr/sbin/apache2ctl configtest
/usr/bin/systemctl reload apache2
确认这是新建的钩子文件,避免覆盖原有运维脚本,再设置执行权限:
chmod 750 /etc/letsencrypt/renewal-hooks/deploy/reload-apache
这个钩子的作用范围仅为“续期成功后检查配置并重载 Apache”。配置检查失败时不会继续重载,应根据 Certbot 日志处理告警。
Ubuntu 软件包安装方式下,可检查系统定时器:
systemctl status certbot.timer --no-pager
systemctl list-timers --all | grep certbot
如果该定时器确实存在但尚未启用:
systemctl enable --now certbot.timer
若未找到定时器,应先核对 Certbot 的实际安装方式,不要再额外添加重复的定时任务。
新建 /etc/apache2/sites-available/example-https.conf:
<VirtualHost *:443>
    ServerName example.com
    ServerAlias www.example.com

    DocumentRoot /var/www/example/public

    SSLEngine on
    SSLCertificateFile /etc/letsencrypt/live/example.com/fullchain.pem
    SSLCertificateKeyFile /etc/letsencrypt/live/example.com/privkey.pem

    SSLProtocol -all +TLSv1.2 +TLSv1.3

    <Directory /var/www/example/public>
        Options -Indexes
        AllowOverride None
        Require all granted
    </Directory>

    ErrorLog ${APACHE_LOG_DIR}/example-https-error.log
    CustomLog ${APACHE_LOG_DIR}/example-https-access.log combined
</VirtualHost>
这里允许 TLS 1.2 和 TLS 1.3,适用于本教程指定的软件环境。旧系统不能直接照搬,应先核对 Apache 与 OpenSSL 版本。
启用并加载:
a2ensite example-https.conf
apache2ctl configtest
systemctl reload apache2
systemctl is-active apache2
ss -lntp | grep ':443'
只有 configtest 成功才继续重载。正常情况下,Apache 应监听 TCP 443。若语法通过却无法监听,应检查端口占用、服务日志以及是否存在相互冲突的 Listen 配置。
静态网站或由 Apache 直接处理的应用,不需要添加反向代理配置。
如果应用在本机 127.0.0.1:3000 监听,可启用:
a2enmod proxy proxy_http
然后在 HTTPS 虚拟主机内增加:
ProxyRequests Off
ProxyPreserveHost On

RequestHeader set X-Forwarded-Proto "https"

ProxyPass / http://127.0.0.1:3000/ connectiontimeout=5 timeout=60
ProxyPassReverse / http://127.0.0.1:3000/
保存后仍需先检查语法,再重载 Apache。
这里的连接超时为 5 秒,后端通信超时示例值为 60 秒,应按接口耗时调整。长连接、流式输出或大文件上传不能只靠放大超时解决,需要与应用限制及容量设计一起检查。
后端应用还应满足以下条件:
HTTPS 不等于资源隔离。上传体积、后端并发、Apache 工作线程和应用内存仍需单独设置边界,不宜把示例参数当成通用容量配置。
先从外部验证:
curl -I https://example.com/
curl -I https://www.example.com/
不要使用 -k。业务首页应返回预期状态,例如 200,或业务本身设计的重定向;登录接口、受保护页面可能有其他合理状态,需要结合应用判断。
确认 HTTPS 正常后,在 HTTP 虚拟主机中加入:
RewriteEngine On
RewriteCond %{REQUEST_URI} !^/\.well-known/acme-challenge/
RewriteRule ^ https://example.com%{REQUEST_URI} [R=302,L]
这会把普通 HTTP 请求统一跳转到主域名,同时让证书验证路径继续通过 HTTP 访问。若业务需要保留 www 作为独立入口,应改成明确的域名规则,不要直接拼接未经约束的请求主机名。
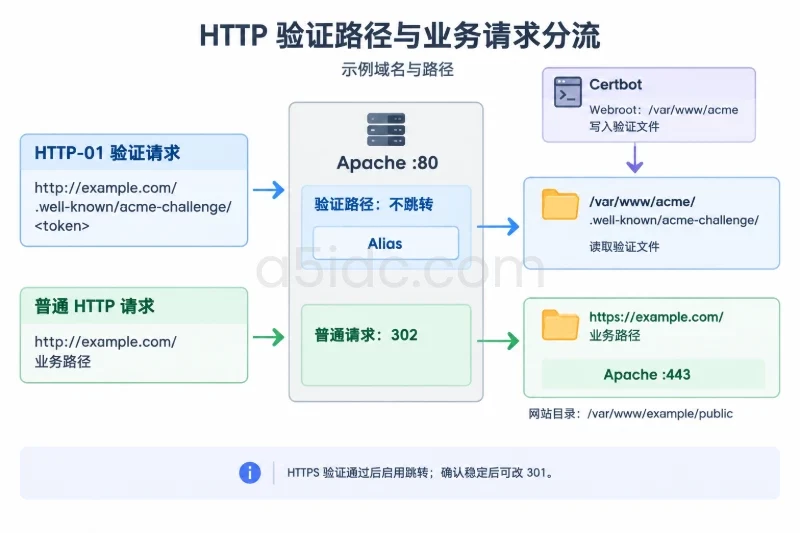
上线初期使用 302,便于发现问题后撤回。确认无误后可改成 301,再执行语法检查和重载。永久跳转可能被浏览器或中间缓存保存,回滚时不能只看服务端配置是否撤销。
HSTS 建议在 HTTPS 稳定后另行启用。初期可使用较短有效期:
Header always set Strict-Transport-Security "max-age=300"
暂不添加 includeSubDomains 或 preload,避免把尚未完成 HTTPS 的子域名一起纳入强制策略。
如果域名经过 CDN,需要独立检查源站。下面的 203.0.113.10 是文档示例地址,必须替换为服务器实际公网 IP:
curl -I \
  --resolve example.com:443:203.0.113.10 \
  https://example.com/
该命令保留域名对应的 SNI 和证书校验,同时绕过 DNS 解析结果连接指定服务器。
再检查正常域名访问:
curl -I http://example.com/
curl -I https://example.com/
前者应跳转至 HTTPS,后者不应出现证书校验错误或循环跳转。源站通过而正常访问失败,优先检查 CDN 或负载均衡配置;两者都失败,再检查源站。
检查 TLS 证书链和主机名:
openssl s_client \
  -connect example.com:443 \
  -servername example.com \
  -verify_hostname example.com \
  -verify_return_error </dev/null
成功结果应包含:
Verify return code: 0 (ok)
还应在浏览器中检查登录、表单提交、静态资源及跳转。页面能打开但控制台出现混合内容,通常是模板、数据库配置或前端构建产物仍引用 http:// 资源,不能单靠 Apache 跳转彻底修复。
certbot renew --dry-run
该命令用于模拟续期,不代表生产证书已经更新。默认情况下,不能把模拟成功等同于部署钩子已经执行;可另外手动验证钩子:
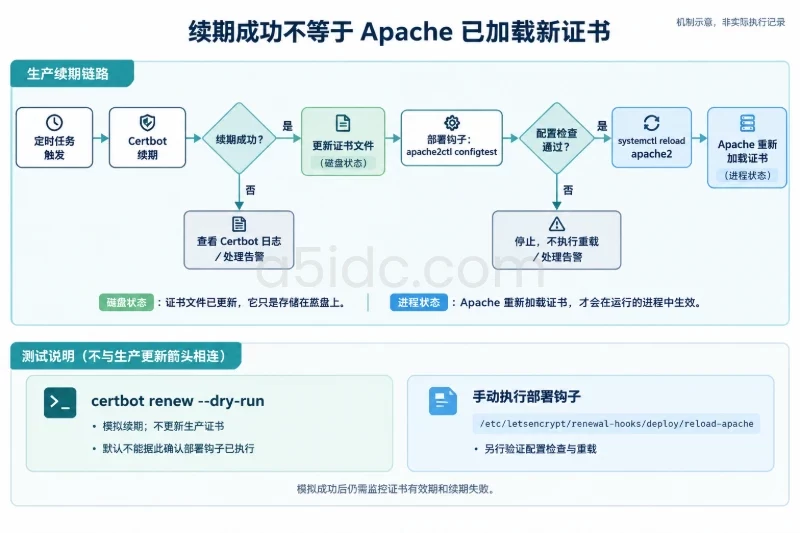
/etc/letsencrypt/renewal-hooks/deploy/reload-apache
systemctl is-active apache2
systemctl is-enabled apache2
若 Apache 未设置开机启动,且符合服务器的运维策略,可执行:
systemctl enable apache2
生产环境应监控证书剩余有效期、续期失败、服务异常退出及磁盘空间,而不是只依赖一次模拟结果。
| 现象 | 优先检查 | 结果含义与处理 |
|---|---|---|
| 连接超时 | DNS、云端防火墙、系统防火墙、IPv6 | 请求可能尚未到达 Apache,不应先反复修改 TLS 参数 |
| 连接被拒绝 | 80/443 监听、Apache 状态、端口冲突 | 通常是目标端口未监听,或连接被主动拒绝 |
| 证书申请失败 | 验证路径、A/AAAA、CDN 路由 | 验证请求可能进入错误主机或被访问控制拦截 |
| 出现其他站点证书 | SNI、apache2ctl -S、重复域名配置 | 请求匹配了错误的 HTTPS 虚拟主机 |
| 证书链校验失败 | fullchain.pem 路径、实际返回证书 | 可能使用了错误证书文件,或前置设备返回了另一张证书 |
反向代理返回 502 | 后端监听、应用状态、错误日志 | TLS 可能已经正常,故障位于 Apache 与应用之间 |
| 出现循环跳转 | CDN 回源协议、应用 HTTPS 识别 | 前置服务、Apache 和应用对请求协议的判断不一致 |
查看日志:
journalctl -u apache2 --since "30 minutes ago" --no-pager
tail -n 100 /var/log/apache2/example-https-error.log
tail -n 100 /var/log/letsencrypt/letsencrypt.log
不要只根据状态码判断根因。应把请求时间、访问域名、请求路径与对应错误日志关联起来。分享日志前,应去除令牌、Cookie、客户信息等敏感内容。
独立站点日志还要纳入轮转。可检查 /etc/logrotate.d/apache2 是否覆盖这些 .log 文件,并用低风险调试方式确认:
logrotate -d /etc/logrotate.conf
-d 不执行实际轮转,适合检查配置。磁盘写满会影响日志、证书更新及应用运行,应设置容量告警。
证书签发和配置完成后,应新增一份受保护的备份。Let’s Encrypt 的 live 目录包含指向其他目录的符号链接,不能只备份其中几个链接文件。
CERT_BACKUP_DIR="/root/apache-https-final-$(date +%Y%m%d-%H%M%S)"
install -d -m 700 "$CERT_BACKUP_DIR"
tar -C /etc -czf "$CERT_BACKUP_DIR/apache2-letsencrypt.tar.gz" \
  apache2 letsencrypt
这份归档包含私钥和账户材料,应加密后离机保存并限制访问。本机备份无法应对整台服务器损坏;网站文件、应用配置和数据库也需要独立备份,不能用证书备份代替业务备份。
curl 和 OpenSSL 均能通过证书校验。只有 HTTPS 站点失败时,优先撤销跳转,不要直接停止整个 Apache。
apache2ctl configtest,通过后重载。a2dissite example-https.conf
apache2ctl configtest
systemctl reload apache2
上述停用操作仅适用于本教程新增的站点,不能用于替代原有 HTTPS 站点的恢复。
如果修改了原站点,应从备份中提取并恢复具体配置,而不是直接覆盖整个 /etc/apache2。整目录恢复可能抹掉变更期间其他站点的合法调整,必须安排维护窗口并核对差异。
回滚后还需检查:
max-age=0;离线客户端的旧策略仍需等待更新或到期。本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/3247.html