香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


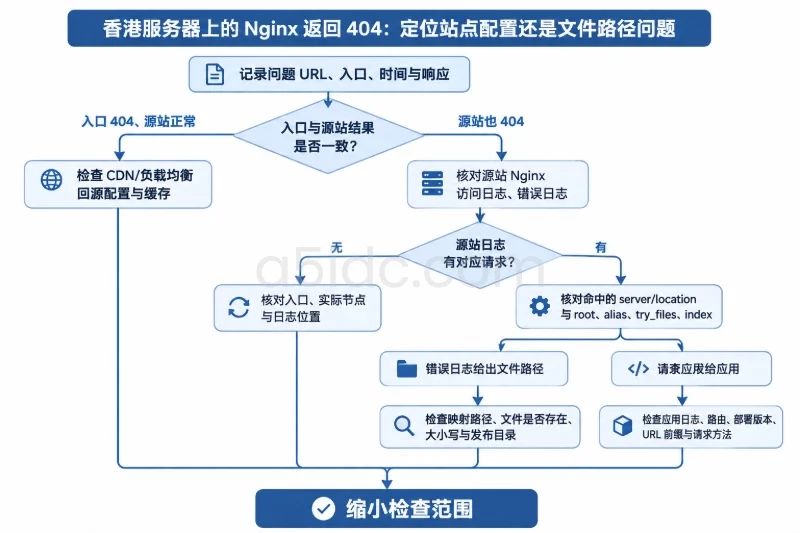
首页能打开,文章列表也正常,但点击某篇文章却返回404;后台可以登录,图片和CSS也没有明显异常。这类现象首先应检查“文章路径是否被交给Typecho入口文件”,而不是直接重装博客或修改目录权限。对于部署在香港服务器上的Typecho,排查顺序应是:确认真实请求和响应,再检查CDN或反向代理、站点匹配、伪静态规则,最后核对PHP和Typecho自身的路由设置。
修复的关键不只是加上一段重写规则,而是确认规则写在实际处理该域名请求的站点配置中,且没有被其他location、错误的站点目录或缓存覆盖。服务器位于香港不会改变Typecho的伪静态原理;如果问题出现在迁移到香港服务器之后,应重点比较迁移前后的Web服务、目录结构、PHP配置和固定链接设置。
在修改配置之前,先准备以下信息:
以下命令以Linux服务器为环境,使用curl发送GET请求。示例域名和文章路径需要替换为实际值,不要直接用示例文章编号判断站点是否正常。
SITE='https://blog.example.com'
ARTICLE='/archives/123.html'

curl -sS -D - -o /dev/null "$SITE/"
curl -sS -D - -o /dev/null "$SITE$ARTICLE"
curl -sS -D - -o /dev/null "$SITE/index.php"
这里使用GET而不是只发HEAD,是因为部分缓存、应用和安全规则对两种请求的处理不同。
检查返回状态、Location以及缓存相关响应头,同时在浏览器中查看响应正文。不要只凭页面上的“404”字样判断:某些自定义错误页实际返回的是200,反过来,带有Typecho主题的错误页面也可能确实返回404。
| 可观察现象 | 优先检查位置 | 结果含义 |
|---|---|---|
首页200,文章404,/index.php可以执行 | 重写规则、固定链接、路由 | PHP入口基本可用,文章路径可能未正确转入入口 |
| 首页和文章都404,静态资源也404 | 域名匹配、站点根目录、部署文件 | 不应先归因于伪静态,可能请求到了错误站点 |
首页正常,/index.php返回502 | PHP-FPM、FastCGI连接 | 先修复PHP执行链路,不要继续叠加重写规则 |
| 首页正常,但访问PHP出现源码或下载行为 | PHP处理器 | 属于源码暴露风险,应立即限制该站点对外访问 |
| 文章先跳转,再在另一个域名或目录404 | 跳转规则、站点地址设置 | 原请求可能正常,故障发生在跳转目标 |
| 只有少数旧文章地址404 | 固定链接变更、文章状态、插件 | 全站重写可能正常,需要检查具体路由 |
首页能打开,不代表伪静态生效。 首页请求通常可以直接通过index指令进入index.php,而文章地址需要额外的请求分发规则。这是两条不同的处理路径。
如果文章地址存在跳转,可进一步查看整个链路:
curl -sS -L --max-redirs 5 -D - -o /dev/null "$SITE$ARTICLE"
预期是跳转到正确的HTTPS域名和文章路径。若跳转丢失了/blog/这类子目录,或跳到迁移前的旧域名,应先处理跳转和站点地址,不要在最终404页面所在的错误站点上修改规则。
经过CDN的站点,浏览器看到的404不一定是源站当前返回的结果。边缘节点可能缓存了旧404,也可能把请求发往迁移前的服务器。
已知香港服务器公网IP时,可以使用--resolve绕过DNS解析,同时保留HTTP Host和HTTPS的SNI:
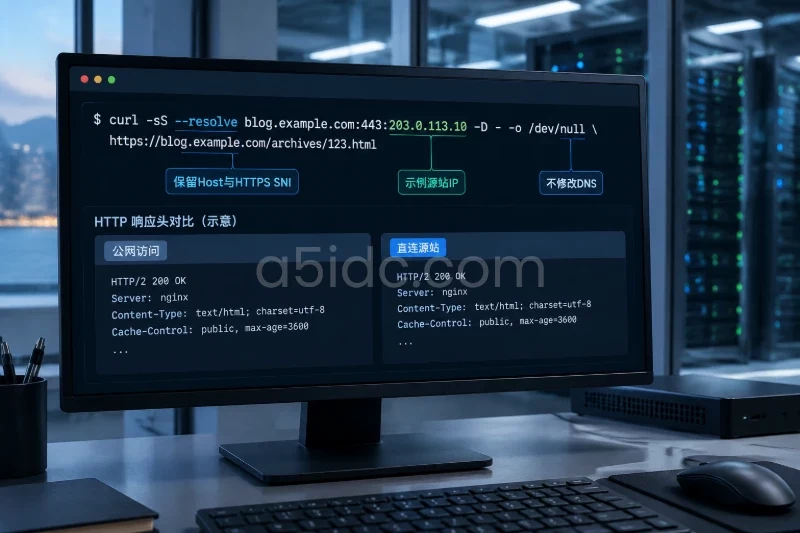
curl -sS \
  --resolve blog.example.com:443:203.0.113.10 \
  -D - -o /dev/null \
  'https://blog.example.com/archives/123.html'
其中203.0.113.10是示例地址。正式执行时应替换为源站IP,并使用实际域名。
不要简单访问https://服务器IP/文章路径来判断虚拟主机是否正确,因为这样可能进入默认站点,证书匹配也不同。上述验证不需要修改DNS,也不需要重启服务。
结果应这样解释:
源站只允许CDN回源时,不建议为了测试而开放整个防火墙。可以在服务器本机使用对应监听地址验证;HTTPS测试仍应保留域名,并确认服务监听该地址。
如果域名同时配置了A和AAAA记录,而故障表现为“部分网络能打开、部分网络404”,可分别测试:
curl -4 -sS -D - -o /dev/null "$SITE$ARTICLE"
curl -6 -sS -D - -o /dev/null "$SITE$ARTICLE"
IPv6测试要求执行环境本身具备IPv6连通性。如果两次请求确实到达不同服务器,应先修正解析或补齐两端站点配置。
在源站发起测试的同时,观察该站点的访问日志和错误日志。日志路径应从实际配置中获取,不能默认所有面板都使用同一目录。
sudo tail -n 50 /实际日志目录/blog.access.log
sudo tail -n 50 /实际日志目录/blog.error.log
可以在请求中加入一个普通查询参数,方便检索:
curl -sS -D - -o /dev/null \
  "$SITE$ARTICLE?rewrite_probe=check01"
若访问日志没有对应记录,可能是请求未到达该站点,也可能是访问日志被关闭或经过了另一层服务。先确认这些条件,不要直接认定“服务器没有收到请求”。
Nginx错误日志中出现类似以下内容时,是一个重要线索:
open() "/srv/www/typecho/archives/123.html" failed
(2: No such file or directory)
这段示例表示服务尝试把文章路径当作磁盘文件读取。它通常指向重写未生效或被静态文件规则截获,但仍需结合最终状态和配置判断,不能只看一行日志就下结论。
面板配置、手工配置和系统默认配置可能同时存在。排查时应先回答两个问题:哪个进程在监听,哪个配置文件被它加载。
在常见Linux环境中,可先做只读检查:
ps -eo pid,args | grep -E '[n]ginx: master|[a]pache2|[h]ttpd'
sudo ss -lntp | grep -E ':(80|443)\b'
如果Nginx启动参数包含特定的-c或-p,后续配置检查也要使用相同参数和二进制路径。面板自带的Nginx不一定是系统PATH中找到的版本。
对系统管理的常见Nginx环境,可以执行:
sudo nginx -T 2>&1 | less
nginx -T会检查并输出加载后的配置,不会重启服务。但输出可能包含内部地址、证书路径或访问控制信息,不宜未经脱敏公开粘贴。
在输出中找到实际域名对应的server,依次核对:
listen是否覆盖正在访问的80或443端口。server_name是否包含当前域名。root是否指向Typecho实际所在目录。index是否包含index.php。include,而不是只存在于磁盘。location抢先处理文章地址。可根据已确认的根目录检查入口文件:
sudo ls -l /srv/www/typecho/index.php
sudo ls -ld /srv/www/typecho
这里只检查文件是否存在。若缺失,应回到部署目录问题;若出现权限错误,再检查Web服务用户所需的目录遍历和读取权限。不要把权限统一改为777,这既不能修复路由,也会扩大写入风险。
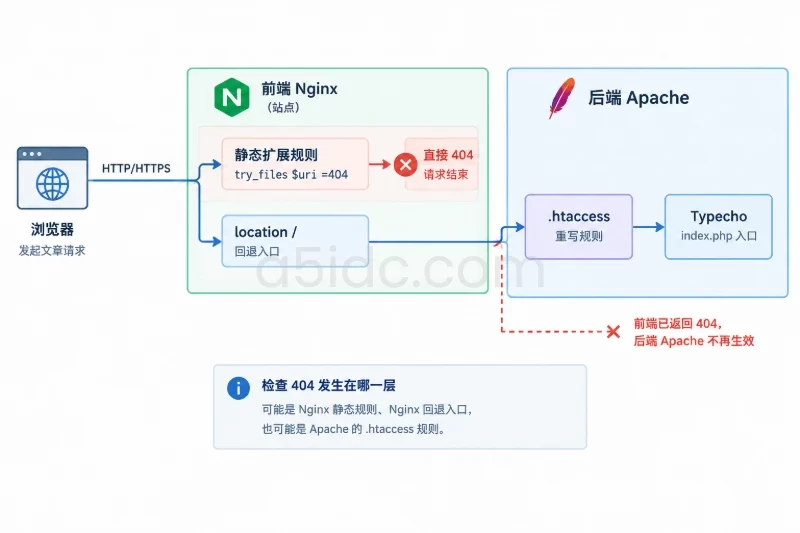
例如文章固定链接以.html结尾,而配置中存在:
location ~* \.(html|css|js|png|jpg)$ {
    try_files $uri =404;
}
这条正则可能截获文章请求,使其直接按静态文件处理。此时,即使location /里配置了回退入口,也未必会执行。
修复时应根据实际需求拆分规则:CSS、JS和图片仍可保留静态处理;动态生成的文章.html路径应进入Typecho。不要为了让文章恢复而删除所有静态缓存或安全规则。
如果前端Nginx把请求转发给Apache,还要确认404发生在哪一层。前端若已经用try_files $uri =404结束请求,后端Apache的.htaccess再正确也不会生效。
到这一步才开始修改配置。影响范围通常是当前虚拟主机,但语法错误可能阻止整个Web服务加载新配置,因此必须保留回滚文件。
以下以Nginx为例,CONF应替换为前面确认的实际配置文件:
CONF='/etc/nginx/sites-available/blog.conf'
BACKUP_DIR=$(sudo mktemp -d /root/typecho-rewrite.XXXXXX)

sudo cp -a "$CONF" "$BACKUP_DIR/site.conf"
printf '备份目录:%s\n' "$BACKUP_DIR"
sudoedit "$CONF"
备份放在站点目录和配置加载目录之外,避免被公开下载,或被类似include sites-enabled/*的规则再次加载。如果同时修改了伪静态包含文件,也要分别备份。
当root指向Typecho安装目录时,常见的入口分发方式如下:
root /srv/www/typecho;
index index.php index.html;

location / {
    try_files $uri $uri/ /index.php$is_args$args;
}
含义是:已有文件直接返回,已有目录按目录处理,其余请求内部转入index.php,并保留原查询参数。这不是向浏览器发送301或302跳转。
这段配置只解决请求分发,不负责PHP执行。 现有PHP处理配置也必须正常。常见形式如下,套接字路径仅作示例:
location ~ \.php$ {
    try_files $uri =404;
    include fastcgi_params;
    fastcgi_param SCRIPT_FILENAME $document_root$fastcgi_script_name;
    fastcgi_pass unix:/run/php/php8.2-fpm.sock;
}
不要直接用示例PHP版本覆盖现有配置。应先确认当前PHP-FPM使用Unix套接字还是TCP监听,以及面板是否已有PHP配置包含文件:
sudo ss -lxnp | grep -i php
sudo ss -lntp | grep -i php
这套回退方式依赖PHP收到原始REQUEST_URI,使Typecho能识别文章路径。检查实际加载的FastCGI参数是否保留了:
fastcgi_param REQUEST_URI $request_uri;
不要误写为重写后的$uri,否则应用可能只看到/index.php。已有参数定义时应核对和修正,不要盲目重复添加。
不同部署也可能使用基于PATH_INFO的规则。若原站点已经采用这类配置,应连同PHP路径处理一起检查,不能只替换其中一半。
/blog/子目录若文件位于/srv/www/blog/,而站点级root为/srv/www,可以在对应站点内使用:
root /srv/www;
index index.php index.html;

location /blog/ {
    try_files $uri $uri/ /blog/index.php$is_args$args;
}
该示例要求:
/blog/index.php确实存在。/blog/。不要把子目录的回退入口写成/index.php,否则可能进入主站程序。也不要随意改成location ^~ /blog/:它会影响后续正则PHP处理器的匹配,未经配套设计可能导致PHP无法执行。
如果使用alias,路径映射关系与上述root示例不同,不能直接照抄。先确认“请求路径对应哪个物理文件”,再选择匹配部署方式的配置。
.htaccessApache环境中,.htaccess存在不等于重写已生效。常见检查命令如下;Debian、Ubuntu也可能使用apache2ctl:
sudo apachectl -M
sudo apachectl -S
sudo apachectl -t
分别确认是否加载rewrite_module、域名匹配哪个虚拟主机,以及主配置语法是否正常。
还应检查Typecho实际目录对应的AllowOverride。以下为目录配置片段,需合并到现有配置,不能借此删除原有访问控制:
<Directory "/srv/www/typecho">
    AllowOverride FileInfo
</Directory>
对于下面只使用重写指令的.htaccess,FileInfo是相应的覆盖权限。若为AllowOverride None,Apache会忽略该文件中的规则。
博客部署在域名根目录时,可在Typecho目录内使用:
RewriteEngine On
RewriteBase /

RewriteCond %{REQUEST_FILENAME} !-f
RewriteCond %{REQUEST_FILENAME} !-d
RewriteRule ^ index.php [L]
部署在/blog/时,文件应放在博客目录内,并把RewriteBase /改为RewriteBase /blog/。已有文件和目录不会被这段规则转入入口。
修改.htaccess前,应将原文件备份到站点目录之外;回滚时恢复原内容。如果原本没有该文件,撤销时只移除本次新增文件,不要处理其他程序的规则。
若缺少重写模块,在Debian、Ubuntu常见Apache包环境中可通过a2enmod rewrite启用,再检查配置并平滑加载;其他发行版或面板应使用对应管理方式。应记录修改前的模块状态:只有原本未启用、且没有其他站点新增依赖时,才考虑在回滚中恢复为禁用。
当日志表明文章请求已交给PHP,继续添加重写规则通常没有收益。此时应转向Typecho的固定链接、文章状态和站点路径。
进入Typecho后台的永久链接或固定链接设置,检查:
不要凭记忆手写一个入口文章地址来验证。不同固定链接结构和PHP路径配置下,它未必有效。更可靠的做法是先记录当前设置,在可控时间窗口暂时关闭地址重写,再从前台复制系统实际生成的文章链接测试。
如果关闭重写后,系统生成的链接能正常访问,而简洁地址404,问题仍在重写链路。如果两种方式都无法访问,应检查文章是否存在、链接结构是否匹配,以及相关插件。
这项设置会影响全站生成的链接,公共站点不宜长时间保持临时状态。测试后应恢复原设置,或在服务器规则修好后重新开启地址重写。
错误页面可能被Web服务统一转交给PHP,也可能来自缓存。判断时应结合访问日志、PHP处理记录和实际响应内容。
| 检查结果 | 下一步动作 |
|---|---|
请求没有进入PHP,日志提示读取不存在的.html文件 | 检查静态正则、站点匹配和入口回退 |
| PHP入口报502或连接失败 | 检查PHP-FPM状态、监听地址和套接字访问权限 |
| 请求进入PHP,多数文章正常,少数旧链接404 | 检查固定链接变更、文章状态和旧URL兼容 |
| 请求进入PHP,全部简洁链接404,入口方式正常 | 核对REQUEST_URI、部署目录和Typecho重写设置 |
| 源站正常,公网持续404 | 检查CDN回源配置及404缓存 |
只有怀疑插件参与路由时,才在备份和维护窗口内临时停用相关插件,并记录原状态。不要一开始就批量停用插件、改数据库中的固定链接字段,或重装Typecho;这些操作会增加变量,让原始故障更难定位。
Nginx配置修改完成后,先检查语法,再加载:
sudo nginx -t && sudo systemctl reload nginx
该命令适用于服务由systemd以nginx名称管理的环境。面板托管服务应使用面板的配置检查和重载机制;若启动时使用了特定二进制、-c或-p,检查时也必须保持一致。
语法检查失败时不要重启服务。应根据报错行修正配置,或恢复备份。需要回滚时:
sudo cp -a "$BACKUP_DIR/site.conf" "$CONF"
sudo nginx -t && sudo systemctl reload nginx
Apache主配置修改后同样先检查,再使用实际服务名平滑加载。需要注意:apachectl -t通过并不代表每个.htaccess都已在真实请求中被验证,仍须访问文章并检查错误日志。
至少复测以下对象:
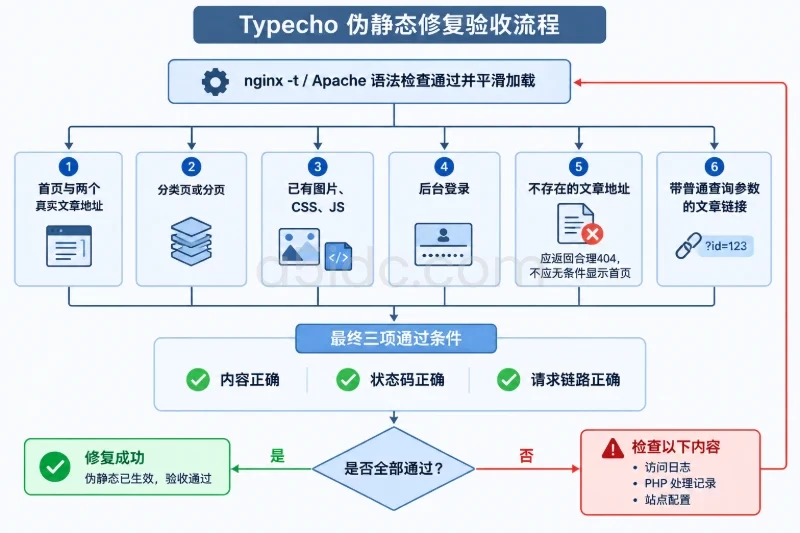
成功标准应是:正确内容、正确状态码、正确请求链路同时成立。文章返回200却显示首页,或不存在的地址也返回200,都不能视为修复完成。
若源站已经正常而CDN仍返回旧404,再清理相关URL缓存,避免无必要地清空整个站点。验证时既测试直连源站,也测试正常公网访问,并检查跳转目标是否一致。
修复后继续观察访问日志中的文章404、重定向循环和PHP错误。若只有旧固定链接仍404,应单独制定旧地址跳转方案,而不是放宽全部重写规则。将最终生效的站点文件、博客目录、PHP连接方式和回滚位置记录下来,下一次迁移香港服务器、更换PHP版本或调整面板时,就能按同一条请求链路快速核对,而不必重新试错。
围绕Typecho博客的香港源站部署,A5数据提供入门建站、Xeon Gold及AMD EPYC等物理服务器方案,以SSD或NVMe存储承载博客程序、数据库与图片附件,并提供不同内存配置,为PHP处理、数据库缓存和多站点运行提供资源基础。香港产品另有CN2与国际带宽选项,可衔接面向不同访问人群的博客建站与迁移需求。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/3177.html