香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


海外服务器上的 Magento 生产环境,建议形成“DNS或CDN → Nginx HTTPS → Varnish全页缓存 → Nginx应用入口 → PHP-FPM → Magento”的访问链路,Redis负责会话和应用缓存,MySQL与OpenSearch仅开放给本机或内网。证书自动续期、PHP进程守护、定时任务、日志轮转和异地备份需要在切换流量前一并完成,不能只验证首页能否打开。
以下步骤以 Ubuntu/Debian、Magento 2.4.x、Nginx、PHP-FPM、Redis、MySQL或MariaDB、OpenSearch 为例。实际 PHP-FPM 服务名、PHP版本、Magento支持的搜索引擎版本,应以服务器和项目的实际安装结果为准。正式执行数据库迁移、权限变更、防火墙调整或大范围缓存清理前,先保留数据库、app/etc/env.php、Nginx配置和当前代码版本,确保能够恢复到上一版本。
对于Magento这类同时涉及PHP-FPM、Redis、数据库、搜索服务与反向代理的海外电商环境,A5数据提供香港、美国、日本、韩国、中国台湾、新加坡和马来西亚等地区的物理服务器资源,覆盖Xeon Gold、AMD EPYC、SSD/NVMe、大内存及不同带宽线路。针对数据库、缓存、日志与备份等多任务负载,可结合业务访问地区、数据规模和网络需求配置相应硬件,为网站上线后的应用承载、数据存储和跨境访问提供服务器基础。
至少准备以下信息:
| 项目 | 生产前需要确认的内容 |
|---|---|
| 主站域名 | 例如 shop.example.com,确认A记录和AAAA记录是否都指向正确入口 |
| 管理后台域名 | 可以与主站共用域名,也可以使用独立域名;后台不应被公共缓存 |
| 服务器系统 | 确认发行版、内核、时区、NTP同步状态 |
| PHP运行环境 | php -v、PHP-FPM服务名、已安装扩展和memory_limit |
| 数据库 | 数据库类型、版本、字符集、连接地址和备份账号 |
| 搜索服务 | OpenSearch或项目实际支持的搜索引擎,确认连接地址和认证方式 |
| Redis | 会话、默认缓存和其他队列是否分库或分实例 |
| 邮件服务 | 订单邮件、密码重置邮件是否通过独立SMTP服务发送 |
| 备份位置 | 本地临时备份、异地对象存储、保留周期和恢复责任人 |
海外部署还要检查访问者所在地区到服务器机房的网络延迟、支付或ERP接口的连接方向,以及CDN是否需要回源。CDN不是缓存设计的替代品:静态文件可以交给CDN,但购物车、结账、客户中心、后台和带会话Cookie的请求仍需由Magento动态处理。
DNS切换前建议将域名TTL临时调低到300秒左右,并提前确认旧服务器仍能运行。不要在证书、备份和回滚路径未验证前直接删除旧环境。
先在服务器上确认实际服务名称,不要根据教程直接猜测服务名:
php -v
php -m
composer check-platform-reqs
systemctl list-units --type=service | grep -E 'php.*fpm|nginx|mysql|mariadb|redis|varnish'
ss -lntp
df -h
df -ih
timedatectl status
生产环境常见的端口边界如下:
127.0.0.1:6081。127.0.0.1:8080。如果使用云防火墙或系统防火墙,调整规则前先导出当前规则并确认已有管理连接不会被阻断。防火墙误配置的影响范围通常是整台服务器无法访问,回滚方式应是从云厂商控制台恢复原规则,而不是依赖已经断开的SSH连接。
资源配置不能只看CPU核数,还要为数据库、OpenSearch、PHP-FPM、Redis、Varnish和系统缓存分别预留内存。
单店铺、商品量和并发量中等的示例起点可以是4 vCPU、8至16 GB内存、SSD磁盘;这只是部署参考,不是固定规格。更重要的是测量PHP进程和数据库实际占用。
PHP-FPM进程数可以用以下方式估算:
可分配给PHP-FPM的内存 ÷ 单个PHP-FPM进程的平均常驻内存 = 理论最大进程数
例如,预留3 GB给PHP-FPM,单个进程平均占用约120 MB,理论值约为25个。生产配置不应直接使用25,可以先设置18至20个,再观察内存峰值、请求队列和响应时间。单个PHP进程可能因扩展、商品页逻辑或第三方模块占用100至250 MB,必须用实际进程数据修正。
ps -o pid,ppid,rss,cmd -C php-fpm8.2 --sort=-rss | head
free -h
vmstat 1 5
Redis如果同时保存会话和缓存,缓存淘汰可能导致客户被注销。更稳妥的方式是使用两个Redis实例,或至少为会话和缓存设置清晰的数据库与内存策略。Redis数据库编号并不等于资源隔离,两个逻辑库仍然共享实例内存和故障范围。
Magento生产环境至少涉及四类缓存,处理方式不能混为一谈:
| 缓存对象 | 作用 | 常见存储 | 操作边界 |
|---|---|---|---|
| Magento配置、布局和区块缓存 | 减少配置解析和模板处理 | Redis或文件 | 发布配置、模块和主题后清理 |
| Magento会话 | 保存登录、购物车等状态 | Redis | 不应因清理普通缓存而丢失 |
| 全页缓存 | 缓存可公开访问的商品、分类和CMS页面 | Varnish或内置缓存 | 购物车、结账、客户中心必须绕过 |
| 静态资源缓存 | CSS、JS、图片和字体 | Nginx、浏览器、CDN | 使用版本化文件名或部署后刷新 |
Magento的生产模式应保持开启:
cd /var/www/magento
php bin/magento deploy:mode:show
php bin/magento cache:status
php bin/magento indexer:status
如果当前仍是开发模式,不要在高峰期直接切换。切换前先备份数据库、app/etc/env.php和当前代码版本;如果是原地部署,还要准备维护页或短时维护窗口。
php bin/magento deploy:mode:set production
该命令可能触发依赖注入编译和静态资源相关变化,执行时间取决于模块数量和磁盘性能。发生异常时,先查看命令输出和var/log,不要反复执行清理命令掩盖错误。
默认缓存和会话建议使用本机或内网Redis,不要让Redis监听公网。检查监听地址和认证配置:
redis-cli -h 127.0.0.1 -p 6379 ping
sudo ss -lntp | grep 6379
如果Redis配置文件允许公网监听,应先备份配置,再修改为本机或私网地址,并重启Redis。重启会使当前连接中断;如果没有持久化或高可用设计,缓存和会话可能受到影响。修改后可使用以下命令验证:
sudo systemctl restart redis-server
redis-cli -h 127.0.0.1 -p 6379 ping
Magento中应分别规划缓存和会话使用的Redis数据库或实例。例如:
db 0:默认Magento缓存;db 1:页面缓存或其他缓存;db 2:客户会话;不要在生产环境直接执行以下命令:
redis-cli FLUSHALL
它会清空该Redis实例的所有逻辑库,可能导致整站客户登录状态、购物车和缓存同时失效。确需清理时,应先确认实例中只有可丢弃缓存,并保留配置与备份;如果会话共用同一实例,应优先采用按数据库、按键空间或应用层的定向清理方式。
建议将公网Nginx和应用回源Nginx分成两个监听入口。以下配置是单站点的简化示例,PHP-FPM Socket路径必须以ls /run/php/的结果为准:
server {
    listen 127.0.0.1:8080;
    server_name shop.example.com;

    set $MAGE_ROOT /var/www/magento;
    root $MAGE_ROOT/pub;
    index index.php;

    location / {
        try_files $uri $uri/ /index.php?$args;
    }

    location /static/ {
        try_files $uri $uri/ /static.php?resource=$uri&$query_string;
    }

    location /media/ {
        try_files $uri $uri/ /get.php?$args;
    }

    location ~ \.php$ {
        try_files $uri =404;
        include fastcgi_params;
        fastcgi_param SCRIPT_FILENAME $document_root$fastcgi_script_name;
        fastcgi_param MAGE_RUN_TYPE store;
        fastcgi_param MAGE_RUN_CODE main;
        fastcgi_pass unix:/run/php/php8.2-fpm.sock;
        fastcgi_read_timeout 180s;
    }

    location ~* ^/(app|bin|dev|lib|phpserver|setup|var|generated|vendor)/ {
        deny all;
    }

    location ~ /\. {
        deny all;
    }
}
Magento不同版本的Nginx规则可能有差异,尤其是静态资源、媒体文件和安装目录的处理。正式使用前,应将项目版本对应的安全规则合并到现有配置中,不要为了“能打开首页”而放开app、var、vendor或隐藏文件目录。
保存新配置前先保留旧文件,并用临时文件验证:
sudo cp /etc/nginx/sites-available/magento-backend.conf \
  /etc/nginx/sites-available/magento-backend.conf.bak.$(date +%Y%m%d%H%M%S)

sudo nginx -t
sudo systemctl reload nginx
reload通常不会中断现有请求;如果配置测试失败,不要执行reload,直接根据错误行恢复或修正配置。
如果商品和分类页面占比较高,Varnish可以在PHP之前缓存公开页面,降低PHP-FPM和数据库压力。典型链路为:
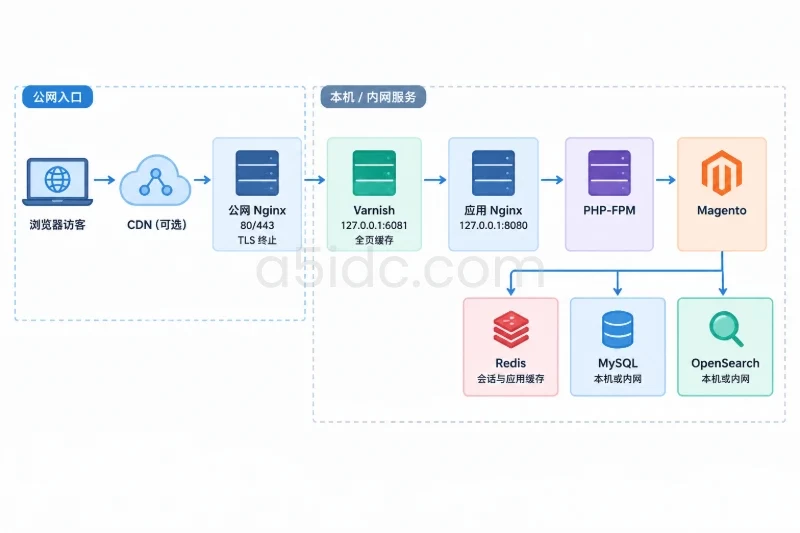
浏览器或CDN
    ↓
公网Nginx:TLS终止、请求头传递
    ↓
127.0.0.1:6081 Varnish:全页缓存
    ↓
127.0.0.1:8080 应用Nginx
    ↓
PHP-FPM与Magento
Varnish不能直接缓存所有请求。以下请求通常必须绕过全页缓存:
/customer、/checkout、购物车和结账页面;不要手写一份不完整的VCL直接上线。应在Magento后台的全页缓存配置中选择Varnish,并根据当前Varnish主版本生成VCL,再将生成结果保存为临时文件,验证通过后替换正式文件。生成VCL前确认后端地址是127.0.0.1:8080,而不是公网443端口。
cd /var/www/magento
php bin/magento help varnish:vcl:generate
php bin/magento varnish:vcl:generate --export-version=6 > /tmp/magento-default.vcl
sudo varnishd -C -f /tmp/magento-default.vcl
不同Magento发行版对--export-version和生成参数的支持可能不同,因此必须以help输出为准。验证失败时不要覆盖/etc/varnish/default.vcl。确认语法无误后再安装:
sudo cp /etc/varnish/default.vcl \
  /etc/varnish/default.vcl.bak.$(date +%Y%m%d%H%M%S)

sudo install -o root -g root -m 0644 \
  /tmp/magento-default.vcl /etc/varnish/default.vcl

sudo systemctl restart varnish
sudo ss -lntp | grep 6081
重启Varnish的影响范围主要是当前页面缓存失效和短时间连接重建,一般不会修改订单数据,但应避开订单高峰,并观察Nginx和Magento错误日志。
公网Nginx负责证书、HTTP跳转、请求头传递和反向代理,不直接把请求发送给PHP-FPM:
server {
    listen 80;
    listen [::]:80;
    server_name shop.example.com;

    location ^~ /.well-known/acme-challenge/ {
        root /var/www/certbot;
    }

    location / {
        return 301 https://$host$request_uri;
    }
}

server {
    listen 443 ssl http2;
    listen [::]:443 ssl http2;
    server_name shop.example.com;

    ssl_certificate     /etc/letsencrypt/live/shop.example.com/fullchain.pem;
    ssl_certificate_key /etc/letsencrypt/live/shop.example.com/privkey.pem;

    client_max_body_size 32m;
    proxy_read_timeout 120s;
    proxy_connect_timeout 10s;

    location / {
        proxy_pass http://127.0.0.1:6081;
        proxy_http_version 1.1;
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        proxy_set_header X-Forwarded-Proto https;
        proxy_set_header Connection "";
    }
}
如果前面还有CDN,X-Forwarded-For和真实客户端IP的处理要按CDN文档设置可信代理范围,不能无条件信任客户端自行提交的请求头。Magento的安全判断、限流和日志分析都依赖正确的客户端IP。
证书申请前确认:
/.well-known/acme-challenge/没有被Varnish或Magento改写;以Webroot方式为例:
sudo install -d -m 0755 /var/www/certbot
sudo certbot certonly --webroot \
  -w /var/www/certbot \
  -d shop.example.com
证书生成后测试Nginx并重新加载:
sudo nginx -t
sudo systemctl reload nginx
检查证书有效期和域名:
openssl s_client \
  -connect shop.example.com:443 \
  -servername shop.example.com </dev/null 2>/dev/null |
  openssl x509 -noout -subject -issuer -dates
续期必须做演练,而不是只查看定时任务:
sudo certbot renew --dry-run
如果续期成功后没有自动重新加载Nginx,需要配置部署钩子:
sudo install -d -m 0755 /etc/letsencrypt/renewal-hooks/deploy

sudo tee /etc/letsencrypt/renewal-hooks/deploy/reload-nginx.sh >/dev/null <<'EOF'
#!/bin/sh
systemctl reload nginx
EOF

sudo chmod 0755 /etc/letsencrypt/renewal-hooks/deploy/reload-nginx.sh
不要提前启用HSTS,除非所有站点、子域名和回源链路都已支持HTTPS。证书错误的回滚方式是恢复上一份Nginx配置或切回旧服务器;不要删除/etc/letsencrypt目录,也不要手工改动live目录中的符号链接。
Nginx、PHP-FPM、Redis、Varnish和数据库都应交给systemd管理,避免通过后台命令或nohup长期运行。
sudo systemctl enable nginx
sudo systemctl enable redis-server
sudo systemctl enable varnish

sudo systemctl status nginx
sudo systemctl status redis-server
sudo systemctl status varnish
PHP-FPM服务名必须以实际结果为准,例如:
systemctl list-units --type=service | grep php
Magento定时任务使用Magento运行用户执行,不要使用root:
sudo -u magento crontab -e
加入一行:
* * * * * /usr/bin/php /var/www/magento/bin/magento cron:run 2>&1 | grep -v "Ran jobs by schedule" >> /var/www/magento/var/log/cron.log
确认计划任务:
sudo -u magento crontab -l
Magento消息队列消费者数量应以项目实际使用的队列为准。先查看队列名称:
cd /var/www/magento
php bin/magento queue:consumers:list
对确实存在的消费者,可以使用systemd模板管理。例如:
[Unit]
Description=Magento queue consumer %i
After=network.target redis-server.service
Requires=redis-server.service

[Service]
Type=simple
User=magento
Group=www-data
WorkingDirectory=/var/www/magento
ExecStart=/usr/bin/php /var/www/magento/bin/magento queue:consumers:start %i --max-messages=10000
Restart=always
RestartSec=10
TimeoutStopSec=30
StandardOutput=journal
StandardError=journal

[Install]
WantedBy=multi-user.target
保存为/etc/systemd/system/magento-consumer@.service后,仅启用实际存在的消费者:
sudo systemctl daemon-reload
sudo systemctl enable --now magento-consumer@async.operations.all.service
sudo systemctl status magento-consumer@async.operations.all.service
上面的消费者名称只是示例,若queue:consumers:list没有列出该名称,不应直接启用。消费者反复退出时,先检查数据库、Redis、第三方接口和Magento日志,不要通过无限增加消费者数量解决问题。消费者过多会争抢CPU、数据库连接和锁。
至少保留四类日志:
var/log下的应用日志;常用检查命令:
sudo tail -f /var/log/nginx/access.log
sudo tail -f /var/log/nginx/error.log
sudo journalctl -u php8.2-fpm -f
sudo journalctl -u varnish -f
sudo journalctl -u magento-consumer@async.operations.all.service -f
生产环境不要无限保留访问日志。Nginx通常已有系统级logrotate配置,Magento日志可以补充轮转规则:
/var/www/magento/var/log/*.log {
    daily
    rotate 14
    missingok
    compress
    delaycompress
    notifempty
    copytruncate
}
应用日志包含订单、客户和接口信息时,备份与访问权限应按敏感数据处理。日志轮转前先确认目录归属和Magento进程仍有写入权限,避免为了修复权限而执行全目录chmod -R 777。
Magento备份至少包含:
app/etc/env.php中的数据库、加密密钥和连接配置;pub/media中的商品图片和上传文件;app/etc/config.php;-证书续期配置和DNS变更记录。
Varnish缓存、Magento普通缓存和Redis缓存通常不是业务源数据,不需要作为恢复数据长期保存。清空这些缓存后可以重新生成,但Redis中的客户会话是否可丢失,要按实际配置单独判断。
不要把数据库密码直接写在命令行中,因为可能出现在shell历史和进程列表。可以创建权限为600的客户端配置文件:
[client]
user=magento_backup
password=REPLACE_WITH_BACKUP_PASSWORD
host=127.0.0.1
port=3306
保存为/etc/mysql/magento-backup.cnf,并限制权限:
sudo chown root:root /etc/mysql/magento-backup.cnf
sudo chmod 0600 /etc/mysql/magento-backup.cnf
备份脚本示例:
#!/usr/bin/env bash
set -euo pipefail
umask 077

BACKUP_DIR="/var/backups/magento"
DB_NAME="magento"
STAMP="$(date -u +%Y%m%dT%H%M%SZ)"

install -d -m 0700 "$BACKUP_DIR"

mysqldump \
  --defaults-extra-file=/etc/mysql/magento-backup.cnf \
  --databases "$DB_NAME" \
  --single-transaction \
  --quick \
  --routines \
  --triggers \
  --events |
  gzip -9 > "$BACKUP_DIR/db-${DB_NAME}-${STAMP}.sql.gz"

tar -czf "$BACKUP_DIR/files-${STAMP}.tar.gz" \
  -C /var/www/magento \
  app/etc/env.php \
  app/etc/config.php \
  pub/media

sha256sum "$BACKUP_DIR"/*-"$STAMP".* > "$BACKUP_DIR/SHA256SUMS-${STAMP}.txt"
--single-transaction适用于主要使用InnoDB的数据库,可减少备份期间的锁影响,但不能替代恢复测试。数据库中如果存在非事务表、超大表或特殊存储引擎,应单独评估备份一致性。
本地磁盘备份只能防止误操作和短期故障,不能防止整台海外服务器、磁盘或账号被破坏。备份完成后应复制到不同故障域的对象存储或备份服务器,并使用独立凭证、最小权限和服务端加密。建议至少制定以下策略:
这里的周期只是示例,最终应由订单量、可接受数据丢失时间和恢复时间目标决定。
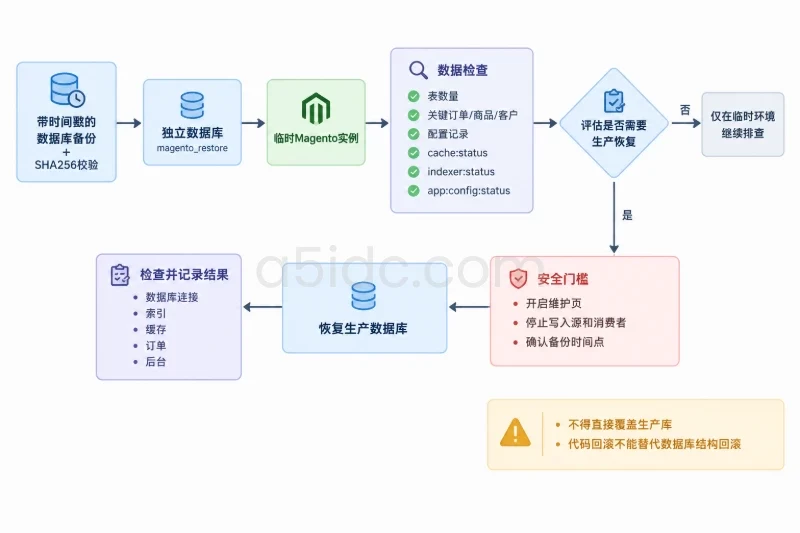
恢复测试应先导入独立数据库:
gunzip -c /var/backups/magento/db-magento-20250101T000000Z.sql.gz |
  mysql --defaults-extra-file=/etc/mysql/magento-restore.cnf magento_restore
恢复后检查表数量、关键订单、商品、客户和配置记录,再在临时Magento实例中运行:
php bin/magento cache:status
php bin/magento indexer:status
php bin/magento app:config:status
真正恢复生产数据库会影响订单写入和后台操作,必须先开启维护页、停止写入源、确认备份时间点,并记录恢复前后的数据库校验结果。数据库迁移通常没有安全的“一键降级”命令,执行setup:upgrade前必须完成备份;如果新版本修改了表结构,回滚通常是恢复完整数据库和上一版本代码,而不是只替换PHP文件。
从外部网络和服务器本机分别测试:
dig +short A shop.example.com
dig +short AAAA shop.example.com

curl -sS -D - -o /dev/null http://shop.example.com/
curl -sS -D - -o /dev/null https://shop.example.com/

curl -sS -D - -o /dev/null \
  -H 'Cache-Control: no-cache' \
  https://shop.example.com/
应重点确认:
Host和X-Forwarded-Proto传递正确;查看监听关系:
ss -lntp | grep -E ':80|:443|:6081|:8080'
公网不应直接看到8080、6081、6379、3306或OpenSearch端口。
首页或公开商品页连续访问两次,并检查响应时间、Varnish统计和应用日志:
curl -sS -D /tmp/headers-1.txt -o /dev/null https://shop.example.com/
curl -sS -D /tmp/headers-2.txt -o /dev/null https://shop.example.com/

cat /tmp/headers-1.txt
cat /tmp/headers-2.txt
sudo varnishstat -1
不要只依赖Age或某个缓存头判断命中,因为是否返回调试头取决于VCL。更可靠的验证方式是:
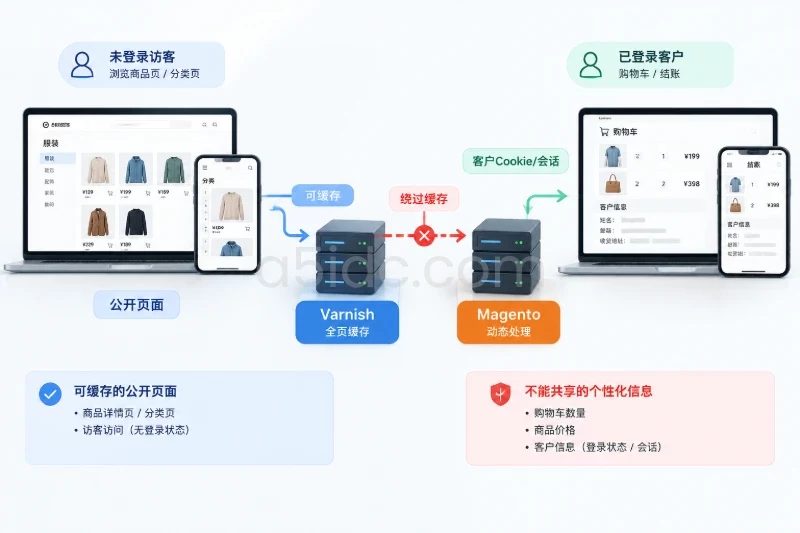
如果为了排查临时增加X-Cache等调试头,应限制来源IP,并在验证完成后删除,避免向所有访客暴露内部缓存信息。
cd /var/www/magento

php bin/magento indexer:show-mode
php bin/magento indexer:status
php bin/magento cron:run
php bin/magento queue:consumers:list

df -h
df -ih
free -h
订单测试至少覆盖:
测试订单应使用支付沙箱或内部测试支付方式,避免产生真实扣款。验证结束后检查订单状态、队列积压、PHP-FPM错误、数据库错误和邮件发送记录。
按由外到内的顺序检查:
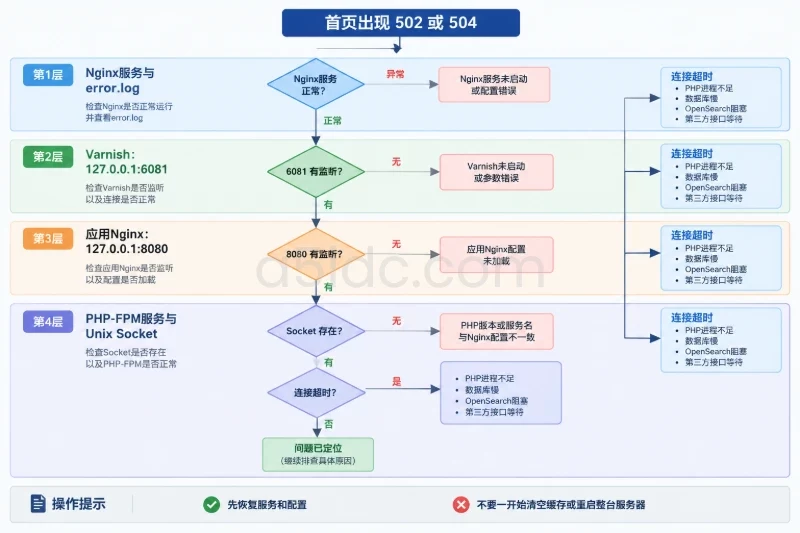
sudo systemctl status nginx
sudo systemctl status varnish
systemctl list-units --type=service | grep php
sudo ss -lntp | grep -E ':6081|:8080|php'
sudo tail -n 100 /var/log/nginx/error.log
sudo journalctl -u php8.2-fpm -n 100 --no-pager
不同结果的含义:
先恢复服务和配置,不要一开始就清空缓存或重启整台服务器。重启PHP-FPM会中断正在处理的PHP请求,只有确认进程异常或配置已修改时再执行,并避开高峰。
检查公网Nginx是否发送:
proxy_set_header X-Forwarded-Proto https;
同时检查Magento基础URL:
php bin/magento config:show web/unsecure/base_url
php bin/magento config:show web/secure/base_url
如果前面有CDN,还要确认CDN到源站的协议和可信代理配置。修改基础URL会影响全站链接、图片和回调地址,执行前备份数据库或记录原值;回滚时恢复原URL并清理相关配置缓存。
依次检查:
127.0.0.1:8080;bin/magento cache:clean主要清理Magento指定类型的缓存;cache:flush会清理后端存储中的数据,影响范围更大,可能波及共享Redis中的会话。生产环境不要把flush当作常规修复动作。Varnish缓存失效通常会在重新加载页面后逐步回填,清理本身不能修复错误的VCL或基础URL。
检查:
tail -n 100 /var/www/magento/var/log/cron.log
php bin/magento cron:run
php bin/magento indexer:status
sudo journalctl -u 'magento-consumer@*' -n 100 --no-pager
如果索引器设置为“按计划更新”,确认cron每分钟执行;如果队列持续增长,检查消费者是否反复退出、Redis是否可用、数据库连接是否耗尽。不要只增加消费者数量,应先确认CPU、内存、数据库连接池和第三方接口配额。
先检查DNS、80端口、IPv6、Webroot目录和Nginx配置:
sudo nginx -t
sudo ls -la /var/www/certbot/.well-known/acme-challenge/
sudo certbot renew --dry-run
如果AAAA记录指向了旧服务器,而A记录指向新服务器,部分海外访客可能持续访问错误入口。修正DNS前先记录原记录值,DNS回滚时恢复原A/AAAA记录,并保留旧服务器直到TTL和缓存窗口过去。
推荐使用“版本目录加当前软链接”的发布方式:
/var/www/releases/20250101-120000/
/var/www/releases/20250105-090000/
/var/www/current -> /var/www/releases/20250105-090000
回滚代码时,切换current到上一版本,再重新加载PHP-FPM或清理必要的应用缓存。代码回滚不能自动撤销数据库结构变化,因此涉及模块升级、setup:upgrade或数据迁移时,必须采用数据库恢复方案。
Nginx、Varnish和PHP-FPM配置回滚流程应保持一致:
nginx -t或对应服务的配置检查;如果恢复数据库,先开启维护页并暂停消费者和写入任务,避免恢复过程中产生新订单或队列数据。恢复完成后检查数据库连接、索引、缓存、订单和后台,再关闭维护页。任何数据库回滚都要记录备份文件、时间点、影响范围和验证结果。
上线前逐项确认,未完成的项目不要标记为通过:
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/3173.html


