香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


交付验收时,不能因为代码由 Codex 协助生成、服务器位于香港,就默认密钥和数据库权限已经安全。真正需要确认的是:Codex及其执行环境是否接触过生产凭据,密钥是否出现在代码、Git历史、日志或公网响应中,以及Django运行账号和数据库账号是否只拥有完成当前工作所需的权限。
可接受的结果通常是:生产密钥不进入代码仓库和公开目录;.env、私钥、云平台令牌等文件仅由指定服务账号读取;Django应用使用独立的低权限数据库账号,迁移和管理操作使用单独账号;数据库端口不向无关公网地址开放。下面按交付验收对象逐项检查,并分别说明通过依据和异常处理方式。
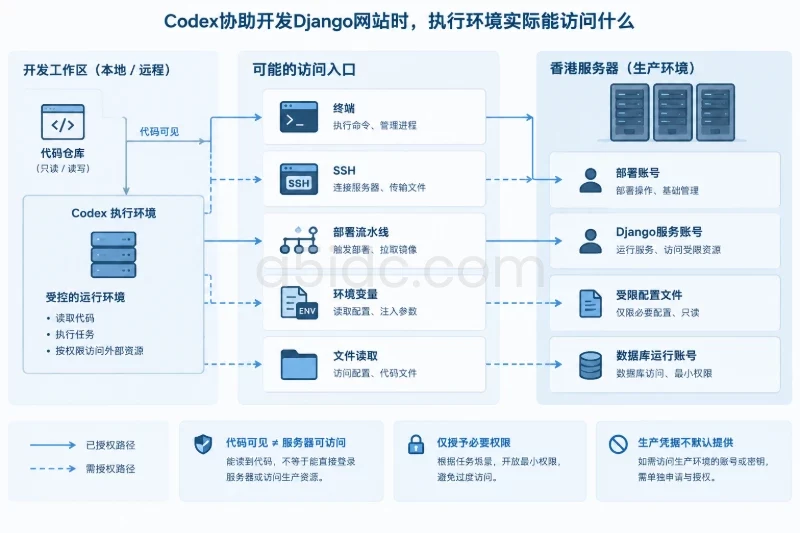
Codex是否能接触服务器,不取决于服务器所在地区,而取决于开发环境是否向它提供了终端、SSH、部署流水线、环境变量或文件读取权限。
验收时应先记录以下对象:
| 对象 | 需要核对的内容 | 通过依据 |
|---|---|---|
| 本地或远程代码工作区 | 是否包含生产.env、私钥、真实数据库密码 | 仅有示例配置或脱敏配置 |
| Codex执行环境 | 是否启用了终端、SSH、远程命令或自动部署 | 权限范围明确,不能直接读取不必要的生产文件 |
| 部署账号 | 是否能登录香港服务器,是否拥有sudo | 仅能执行部署所需命令,不具备无条件管理员权限 |
| Django服务账号 | 能读取哪些代码、配置和上传目录 | 能读必要配置,但不能写入代码和系统目录 |
| 数据库运行账号 | 数据库用户名、来源地址、角色权限 | 运行账号与迁移、管理员账号分离 |
| CI/CD或面板凭据 | SSH私钥、API令牌、云厂商访问密钥 | 有独立用途、可撤销、未与开发账号混用 |
如果Codex只在本地编辑器中处理不含生产凭据的代码,它通常不会天然获得香港服务器的访问权。如果开发者把服务器SSH密钥、云平台令牌、生产.env或可执行终端直接交给执行环境,Codex所使用的进程权限就可能读取这些内容。因此,验收重点不是“是否使用Codex”,而是“执行它的账号实际能访问什么”。
在香港服务器上使用部署账号或服务账号检查时,可以先执行:
whoami
id
pwd
sudo -l
sudo -l的输出应当保存到受控的验收记录中,不要将包含主机信息、用户名或路径的完整输出直接贴入公开工单。
判断时重点看以下内容:
sudo、docker、adm或其他高权限组。NOPASSWD: ALL这类不受限制的提权规则。/etc/shadow、其他应用的.env或数据库备份。如果部署必须使用sudo systemctl restart,可以只授予指定服务的操作权限,而不是将整个服务器管理权限交给部署账号。权限调整前应保存原有sudoers配置,避免直接编辑配置造成登录或提权规则失效。
“密钥”不只是Django的SECRET_KEY。交付验收至少要把以下对象区分开:
| 密钥对象 | 主要风险 | 验收重点 |
|---|---|---|
DjangoSECRET_KEY | 影响签名、会话和部分令牌校验 | 不进Git,不出现在错误页面和日志中 |
| 数据库密码 | 可直接读取或修改业务数据 | 仅写入受控密钥来源,不能硬编码 |
| SSH私钥 | 可登录服务器或其他主机 | 私钥权限、用途、来源IP和撤销方式明确 |
| 云平台或对象存储密钥 | 可能读取备份、文件或资源配置 | 权限范围和有效期最小化 |
| 邮件、支付、短信API令牌 | 可能发送消息、产生费用或读取业务数据 | 与生产、测试环境分离 |
| Django后台管理员凭据 | 可直接改变业务数据和用户权限 | 不与开发环境账号复用,支持撤销和审计 |
清单中不要记录完整密钥值。可以记录密钥名称、存储位置、使用服务、负责人、创建时间和轮换方式。例如记录“生产数据库凭据,存放于服务器受限环境文件,由django服务账号读取”,而不是把密码本身写入验收文档。
当前工作区没有密钥,不代表历史提交中没有密钥。先检查已跟踪文件的名称:
git ls-files | grep -E '(^|/)(\.env|\.env\.|.*\.(pem|key|p12|pfx))'
再用只输出文件名的方式查找常见敏感字段:
git grep -Il -E 'SECRET_KEY|DATABASE_URL|AWS_SECRET|API_KEY|BEGIN (RSA|OPENSSH|EC) PRIVATE KEY' -- . ':!*.lock'
这类检查只能发现明显模式,不能替代专门的密钥扫描器。验收时还应检查:
.env、私钥和配置文件。如果密钥曾经进入Git历史,即使后来提交中删除,也应按已暴露处理。不要只删除当前文件后继续使用原密钥。正确做法是先限制相关访问,再轮换密钥,然后根据仓库协作方式清理历史;历史重写会影响其他开发者和部署系统,不能在没有备份和通知的情况下直接操作。
假设项目部署在/srv/example,可以先查找可能包含凭据的文件及其权限:
find /srv/example -xdev -type f \
  \( -name '.env*' -o -name '*.pem' -o -name '*.key' -o -name '*.p12' -o -name '*.pfx' \) \
  -printf '%M %u:%g %p\n'
对确定的环境文件单独检查路径上的每一级目录:
stat -c '%A %U:%G %n' /srv/example/.env
namei -l /srv/example/.env
常见的合格状态是:
.env不在Nginx直接服务的静态目录或项目公开目录中。.env文件通常只允许服务账号或专用用户读取,例如权限接近600;具体模式应结合部署用户和组设计判断。600或750只是常见参考值,不能脱离所有者和组直接判定安全。例如文件权限是640,但所属组包含大量开发者,实际暴露面仍然可能过大。验收应同时看权限位、所有者、所属组和父目录权限。
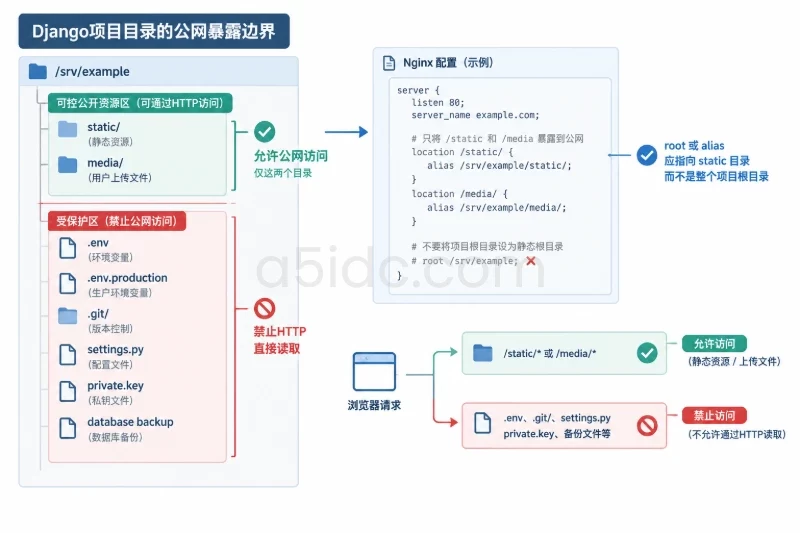
Nginx或其他Web服务不应把整个Django项目根目录作为静态文件根目录。静态资源通常只需要暴露static,上传文件则使用单独的media目录;.env、.git、settings.py、私钥和备份文件不应被HTTP直接读取。
在只属于自己的域名上,可以只查看状态码而不保存响应内容:
for path in /.env /.env.production /.git/HEAD /settings.py /db.sqlite3; do
  printf '%s ' "$path"
  curl -ksS -o /dev/null -w '%{http_code}\n' "https://example.com${path}"
done
判断依据如下:
/.env、/.git/HEAD和私钥路径不能返回敏感内容。404通常比直接暴露文件名的403更理想,但403在响应体没有敏感信息时也不等于密钥泄露。200,或响应体能看到环境变量、源码、Git内容,应立即按已暴露处理。本地还应确认Nginx的root和alias配置,避免误把项目根目录暴露出去:
sudo nginx -T 2>/dev/null | grep -E 'server_name|root |alias '
执行前应确认当前账号确实有权查看Nginx配置;nginx -T输出可能包含内部域名、认证配置或其他敏感信息,只在受控终端中查看。
密钥有时不在代码文件中,而是出现在部署命令、错误日志、启动参数或服务配置中。重点检查:
python manage.py命令直接拼接数据库密码。ExecStart=/bin/sh -c '...'。DEBUG=True带入生产环境。查看服务身份和环境文件来源时,不要主动打印全部环境变量:
systemctl show django.service \
  -p User \
  -p Group \
  -p WorkingDirectory \
  -p EnvironmentFiles \
  -p ExecStart
如果ExecStart中出现完整密码、令牌或连接字符串,应立即修改启动方式。环境变量比源码硬编码更好,但并不等于完全安全:同一服务账号或拥有足够系统权限的进程仍可能读取它。因此还要限制服务账号、日志读取者和部署账号的范围。
在与生产环境相同的虚拟环境和配置来源下,执行Django检查。下面的示例只输出配置状态,不打印密码和SECRET_KEY:
python manage.py shell -c '
from django.conf import settings
db = settings.DATABASES["default"]
print("DEBUG=", settings.DEBUG)
print("ALLOWED_HOSTS=", settings.ALLOWED_HOSTS)
print("DB_ENGINE=", db.get("ENGINE"))
print("DB_HOST=", db.get("HOST") or "(local)")
print("DB_USER=", db.get("USER"))
print("DB_PASSWORD_SET=", bool(db.get("PASSWORD")))
'
判断时可以关注:
DEBUG在生产环境应为False。ALLOWED_HOSTS应是明确的业务域名或受控主机名,不宜使用无边界的通配配置。settings.py中。SECRET_KEY、数据库密码或第三方API令牌。Django的SECRET_KEY并不是数据库密码,但泄露后可能影响签名Cookie、会话以及依赖该密钥的令牌。更换它可能导致既有会话、签名数据或部分令牌失效,必须先确认用户登录、后台会话和任务系统的影响,再安排轮换。不能把更换SECRET_KEY当成普通配置改动直接在线覆盖。
建议将开发配置拆成:
.env.example:只放变量名和示例值。.env:只放本地数据库和测试服务凭据。如果Codex需要生成Django配置,可以给它看变量名、数据类型和脱敏示例,例如:
DATABASES:
  ENGINE: django.db.backends.postgresql
  HOST: db.internal
  NAME: example
  USER: example_runtime
  PASSWORD: 由部署环境注入
不应把真实数据库连接串、SSH私钥、支付密钥或生产用户密码放入提示词、代码注释、Issue和测试数据中。若已经提供过真实凭据,应将其视为可能暴露,按轮换流程处理,而不是仅删除聊天记录或本地文件。
验收部署账号时,重点不是它能否完成一次部署,而是它完成部署后是否仍然可以:
如果部署流程需要重启Django服务,建议把权限限制到明确的服务和目录。变更sudoers、文件所有者或服务配置前,应保存当前配置并准备回滚方式;一旦权限变更导致部署账号无法登录,回滚通常需要云厂商控制台、救援终端或另一名管理员介入。
可以通过以下方式查看服务账号和项目目录的基本关系:
systemctl show django.service \
  -p User \
  -p Group \
  -p WorkingDirectory

stat -c '%A %U:%G %n' /srv/example
find /srv/example -maxdepth 2 -type d -printf '%M %u:%g %p\n'
通过条件包括:
settings.py、部署脚本和环境文件不应由Web请求直接写入。如果发现Web进程对整个项目目录拥有写权限,不应只修改一个文件的权限。需要先确认哪些目录必须写入,再收紧目录和组权限,并在测试环境验证静态文件收集、日志写入、上传和后台任务是否仍然正常。权限变更前保存原有权限清单,回滚时按原所有者和模式恢复,避免直接使用递归chmod或chown覆盖所有子目录。
面向Codex参与开发的Django网站,A5数据提供香港物理服务器,涵盖Xeon Gold、AMD EPYC及SSD、NVMe存储方案,可承载Web应用、数据库和后台任务。不同档位的计算与内存资源,为应用与数据库分机部署、开发测试与生产环境分开承载提供硬件基础;香港产品的CN2与国际带宽选项,则可衔接不同访问人群的网站及接口服务需求。
数据库权限检查必须针对Django运行时真正使用的数据库和账号,不能只检查一份未被加载的配置文件。
需要确认:
如果应用与数据库在同一台服务器,优先使用本机Socket或回环地址,并确认数据库端口没有必要暴露给公网。如果数据库在另一台主机,优先使用云平台私有网络或受控来源地址;不能因为两台服务器都位于香港,就默认公网端口可以开放。
使用已有的受控凭据连接,密码不要写在命令行中。可以使用交互式提示或权限正确的凭据文件。示例中的环境变量只表示连接参数,不包含密码:
export PGHOST=127.0.0.1
export PGPORT=5432
export PGDATABASE=example
export PGUSER=example_runtime

psql -X -c 'SELECT current_database(), current_user, session_user;'
psql -X -c '\du+'
psql -X -c '\dn+'
psql -X -c '\dp'
核对当前运行角色的高权限属性:
SELECT
  rolname,
  rolsuper,
  rolcreaterole,
  rolcreatedb,
  rolreplication,
  rolbypassrls,
  rolcanlogin
FROM pg_roles
WHERE rolname = current_user;
对Django运行账号,通常应重点判断:
rolsuper为false。rolcreaterole和rolcreatedb为false。rolreplication为false,除非确有复制用途。rolbypassrls为false,除非业务明确依赖绕过行级安全策略。权限范围还要分成以下几层:
应用账号只需要连接指定数据库,不应获得其他业务数据库的访问权。需要检查数据库级别的CONNECT授权以及是否存在对PUBLIC的过宽授权。
Django通常需要对目标Schema拥有USAGE。如果应用账号同时拥有Schema的CREATE,它可能创建对象;这对普通运行账号通常不是必要条件。迁移账号是否需要CREATE,应单独判断。
运行账号通常按业务需要使用SELECT、INSERT、UPDATE、DELETE。如果使用自增序列,PostgreSQL还可能需要对相关序列拥有必要的使用或读取权限。不能只看到表权限正常,就认为插入操作一定正常。
当前表授权正确,不代表未来新建表也正确。需要检查数据库所有者、Schema所有者和ALTER DEFAULT PRIVILEGES。如果新表默认把权限授予PUBLIC或授予过宽的角色,下一次迁移后可能重新扩大暴露面。
Django执行迁移可能需要创建、修改或删除表、字段、索引和约束。如果让运行账号直接拥有这些DDL权限,应用一旦出现命令执行风险,攻击者可能改变整个数据库结构。因此更稳妥的验收结果是:
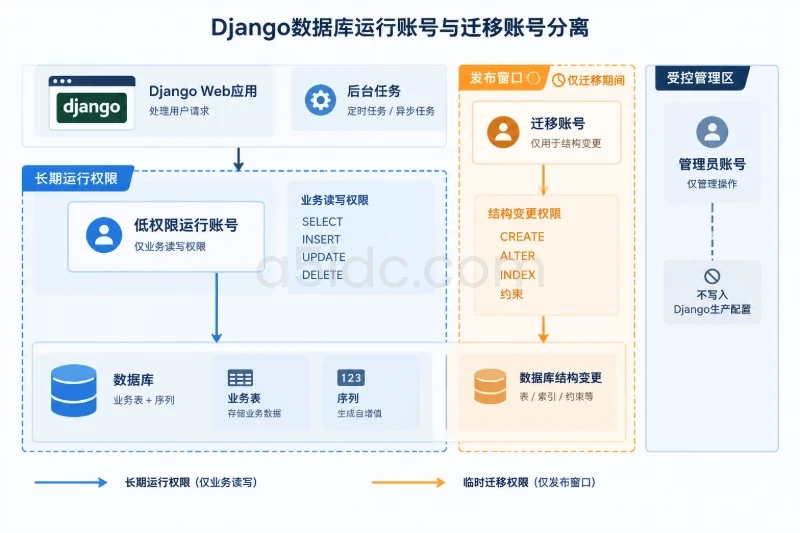
如果现有项目必须由同一个账号执行迁移,应把它记录为明确的例外,说明该账号拥有的DDL范围、使用时间和审计方式,而不能把“Django能正常迁移”直接当成“权限最小”。
User@HostMySQL权限不仅由用户名决定,还由User和Host组合决定。example_runtime@localhost与example_runtime@'%'可能是两个不同账户,权限和认证方式也可能不同。
使用应用实际连接方式检查:
mysql --protocol=TCP \
  -h "$DB_HOST" \
  -P "${DB_PORT:-3306}" \
  -u "$DB_USER" \
  -p "$DB_NAME"
这里使用-p让客户端交互式提示密码,不要写成-p真实密码,否则密码可能进入Shell历史或进程列表。
进入数据库后先执行:
SELECT CURRENT_USER(), USER();
SHOW GRANTS;
CURRENT_USER()表示服务器实际匹配到的账户,USER()表示客户端提交的连接身份。两者不同并不一定是故障,但必须能解释清楚实际使用的是哪个User@Host。
在有权限查看账户信息的管理连接中,可以检查账户来源和状态:
SELECT User, Host, account_locked, password_expired
FROM mysql.user
WHERE User = 'example_runtime';
不同MySQL或MariaDB版本的字段可能不同。如果查询不兼容,应以SHOW GRANTS和对应版本的账户管理界面为准,不要为了执行一条查询而修改系统表。
对MySQL运行账号,重点判断:
<em>.</em>。ALL PRIVILEGES。WITH GRANT OPTION。FILE、PROCESS、SUPER、CREATE USER等与业务运行无关的高风险权限。Host是否为不必要的'%'。MySQL的普通运行账号通常只需要业务所需的SELECT、INSERT、UPDATE、DELETE等权限。迁移过程可能需要CREATE、ALTER、INDEX或其他DDL权限,应通过独立账号执行;如果把DDL权限长期授予Web应用账号,应在验收记录中标明风险和替代计划。
无论使用PostgreSQL还是MySQL,都应检查数据库监听地址:
ss -lntp | grep -E ':(5432|3306)\b'
判断依据:
0.0.0.0:5432、0.0.0.0:3306或对应IPv6任意地址,应确认是否确有业务需要。修改监听地址、安全组或防火墙属于可能造成业务中断的操作。执行前应备份现有规则和配置,确认有云控制台或带外管理回滚路径,并在维护窗口中验证Django连接、后台任务和管理工具。不要直接执行清空防火墙规则或删除所有数据库授权的命令。
在不执行迁移和写入业务数据的前提下,可以运行:
python manage.py check --deploy
python manage.py migrate --plan
check --deploy用于发现部分生产配置问题,migrate --plan用于查看待执行迁移计划。它们不能证明数据库权限已经最小化,但可以帮助确认运行环境和配置来源没有明显错误。
还可以在应用环境中执行只读连接测试:
python manage.py shell -c '
from django.db import connection
with connection.cursor() as cursor:
    cursor.execute("SELECT 1")
    print(cursor.fetchone())
'
验收时不要为了“证明没有写权限”而在生产库创建或删除表,也不要直接撤销权限观察应用是否报错。需要验证权限边界时,应先在测试库或临时副本中使用同样的角色和授权进行验证。
如果在Git历史、HTTP响应、日志、提示词、构建产物或服务器备份中发现真实密钥,应按以下顺序处理:
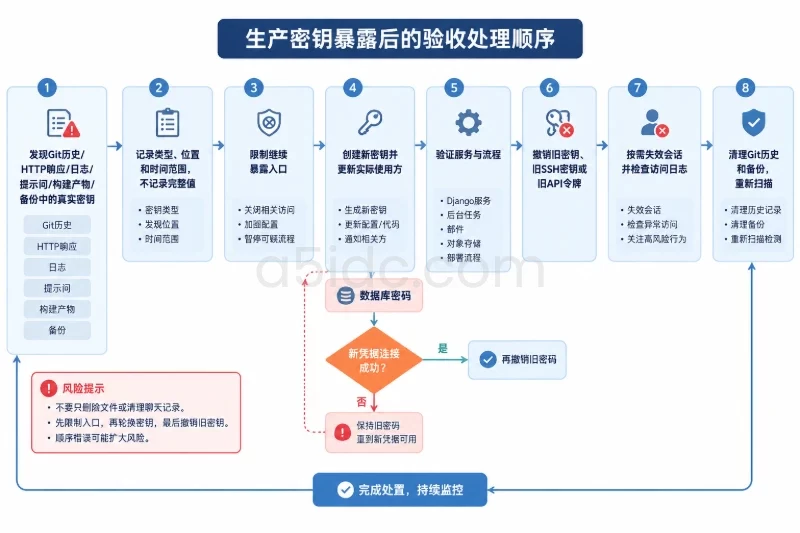
数据库密码轮换需要特别注意服务重启和连接池。先准备新的凭据并更新受控配置,确认应用能够建立新连接后,再撤销旧密码。若旧密码已经泄露,不能为了保留回滚方便而长期继续使用它。
不要直接对生产账号执行REVOKE ALL,也不要在没有记录原授权的情况下修改所有者和角色成员关系。这样的处理可能导致:
较稳妥的处理方式是:
如果需要回滚,应使用变更前保存的明确授权语句恢复,而不是临时授予ALL PRIVILEGES。密码已经被判定为泄露时,不能将旧密码作为长期回滚方案。
| 验收对象 | 必须核对 | 可接受判断 |
|---|---|---|
| Codex执行边界 | 是否能读取生产目录、终端、SSH密钥或环境变量 | 权限来源明确,未提供不必要的生产凭据 |
| 密钥文件 | .env、私钥、API令牌的所有者、模式和路径 | 不在Git和Web根目录,仅指定账号可读 |
| Git和构建产物 | 当前文件、历史提交、压缩包和日志 | 没有真实生产密钥;历史暴露项已轮换 |
| Django配置 | DEBUG、ALLOWED_HOSTS、数据库用户和密码来源 | 生产配置关闭调试,应用不使用管理员数据库账号 |
| 服务账号 | User、Group、目录写权限和sudo | 非root运行,只写入必要目录 |
| PostgreSQL | 角色属性、继承角色、Schema、表、序列和默认权限 | 无超级用户、建角色、建库等无关权限 |
| MySQL/MariaDB | CURRENT_USER()、SHOW GRANTS、User@Host | 无全库授权、授权选项和不必要高风险权限 |
| 迁移权限 | 谁执行Django迁移,何时拥有DDL权限 | 与长期运行账号分离,或已记录例外 |
| 数据库网络 | 监听地址、安全组、防火墙和IPv6 | 只允许必要来源,不向无关公网开放 |
| 公开入口 | .env、.git、配置和备份文件的HTTP响应 | 不返回敏感内容,检查结果已留证 |
当服务器重装、数据库迁移、Django配置切换、Codex执行权限扩大、部署流水线更换或新增第三方API时,应重新检查这张表。尤其要复核三个容易被忽略的变化:生产.env是否被复制回代码目录、迁移账号是否被长期写入应用配置、数据库端口是否因临时排障重新开放到公网。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/3169.html