香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


在香港服务器上使用 Memcached 时,缓存过期时间通常不是在服务器地域或 Memcached 启动参数中统一设置,而是在写入每个键时传入 TTL(Time To Live)。例如,将商品信息缓存 300 秒,客户端在执行 set 时把 300 作为过期时间传给 Memcached;到期后再次读取,该键通常会返回缓存未命中。
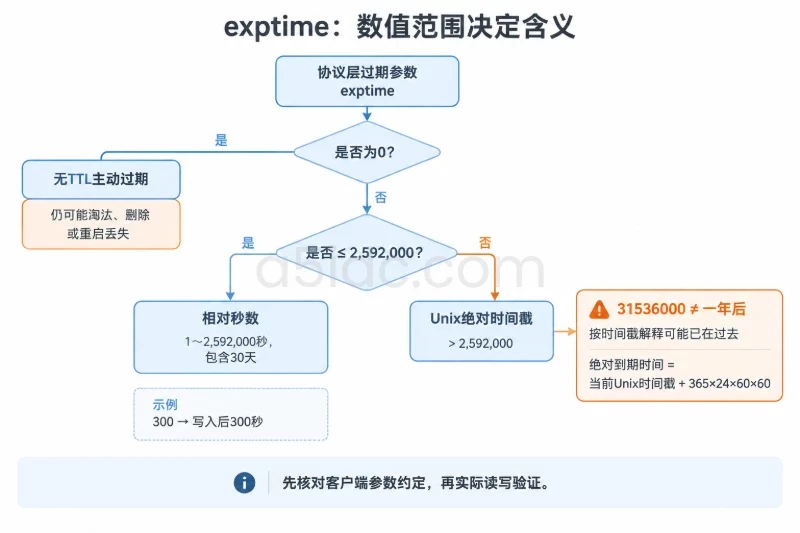
需要特别注意两点:TTL 为 0 通常表示不主动过期,但不代表数据永久存在;另外,过期时间超过 30 天时,Memcached 通常会按 Unix 时间戳解释,而不是继续按“多少秒后过期”解释。因此,31536000 并不一定代表一年后过期,错误使用可能导致键立即失效或在异常时间失效。
Memcached 主要保存键和值,适合缓存数据库查询结果、接口响应、模板片段、会话辅助数据等对象。它并不直接理解“商品页面”“新闻页面”或“首页”这些业务概念。
例如,应用可能把商品详情拆成多个缓存键:
product:1001
product:1001:stock
product:1001:recommendations
这三个键可以使用不同的 TTL:
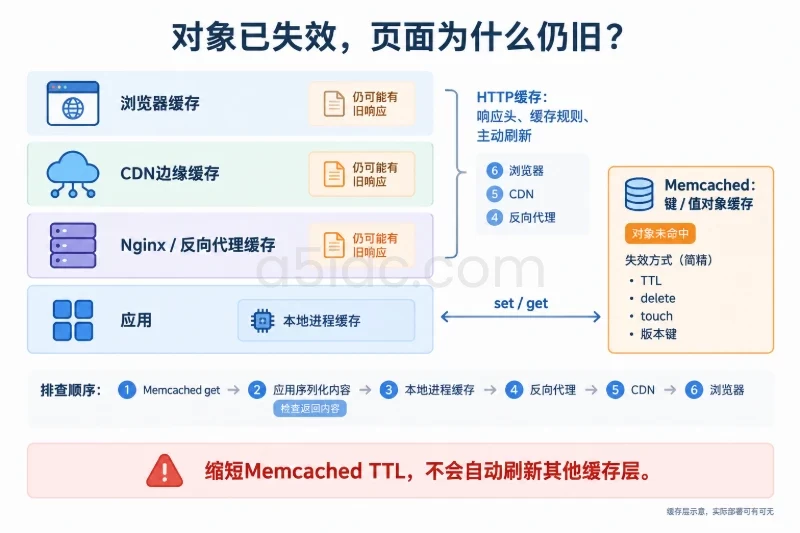
如果访问者仍然看到旧页面,原因不一定是 Memcached 没有过期,还可能是浏览器缓存、CDN 边缘缓存、Nginx 页面缓存或应用进程内缓存仍然返回旧内容。设置 Memcached 的 TTL,不会自动清除其他缓存层。
| 机制 | 触发方式 | 典型作用 | 是否保证键继续存在 |
|---|---|---|---|
| TTL 到期 | 写入时设置的时间达到 | 自动让缓存失效 | 否 |
delete | 应用主动删除 | 数据变更后立即失效 | 否 |
touch | 应用主动刷新 TTL | 延长或重新设置有效期 | 仅在键仍存在时有效 |
| LRU 等内存淘汰 | 内存不足 | 为新数据释放空间 | 否 |
| 服务重启 | 进程停止并重新启动 | 运行环境变化 | 通常不会保留原有缓存 |
flush_all | 管理操作 | 批量清空或延迟清空 | 否 |
TTL 只能表示“这个对象最多允许缓存多长时间”。它不表示对象一定能在这段时间内留在内存中。内存不足时,键可能在 TTL 到期前就被淘汰。
A5数据提供香港物理服务器租用,涵盖Xeon Gold与AMD EPYC平台,配有不同容量的内存及SSD、NVMe存储方案,可承载Memcached对象缓存、数据库和接口服务。大内存配置为热点对象缓存提供容量空间,多核计算与NVMe存储为应用处理和数据库回源提供硬件基础;香港产品另有CN2与国际带宽方案,为面向不同访问地区的业务提供网络资源选择。
Memcached 的过期机制由协议和服务端实现决定,与服务器位于香港、其他地区或本地机房没有直接关系。
香港服务器环境可能影响的是:
如果应用和 Memcached 在同一台香港服务器上,通常可以让 Memcached 只监听 127.0.0.1,降低网络暴露范围。如果应用和 Memcached 分属不同服务器,应通过受控内网地址通信,并限制允许访问 11211 端口的来源。
Memcached 文本协议中的 set 命令大致如下:
set <key> <flags> <exptime> <bytes>
<value>
各字段含义为:
key:缓存键;flags:由客户端自行使用的标记位;exptime:过期时间;bytes:值的字节数;<value>:实际缓存内容。例如,下面的命令把 hello 写入缓存,过期时间为 60 秒,内容长度为 5 个字节:
set greeting 0 60 5
hello
如果通过 Shell 和 nc 发送,可以写成:
printf 'set greeting 0 60 5\r\nhello\r\nquit\r\n' | nc -w 2 127.0.0.1 11211
正常情况下会看到类似结果:
STORED
这里的 60 是相对当前写入时间计算的秒数。实际项目不建议直接在业务中拼接文本协议,而应使用 PHP、Python、Java、Go、Node.js 等语言对应的客户端库。
0 通常表示不主动过期当 exptime 设置为 0 时,Memcached 通常不会因为 TTL 到期而使键失效:
set config:site 0 0 18
{"theme":"dark"}
但这并不是永久存储,仍然可能出现以下情况:
delete;因此,不应把 0 TTL 当作数据库持久化方案,也不应把重要业务数据只放在 Memcached 中。
Memcached 的 exptime 存在一个容易被忽略的边界:
30 天 = 30 × 24 × 60 × 60 = 2,592,000 秒
通常可以这样理解:
0:不主动过期;1 到 2,592,000:按相对秒数解释;2,592,000:通常按 Unix 时间戳解释。因此,下面的写法存在风险:
$memcached->set('report:monthly', $data, 31536000);
开发者可能以为 31536000 表示一年,但服务端可能把它视为 Unix 时间戳。更稳妥的方式是根据客户端库的接口约定使用绝对时间,或者把长时间缓存拆成较短 TTL,并配合版本号和主动失效。
如果确实要设置一年后的绝对过期时间,协议层面的思路通常是:
当前 Unix 时间戳 + 365 天对应的秒数
在 PHP 中可以表示为:
$expireAt = time() + 365 * 24 * 60 * 60;
$memcached->set('report:monthly', $data, $expireAt);
不过,不同客户端库可能会对过期参数做封装,参数名称也可能是 expiration、expire 或 ttl。使用前应核对当前客户端库的接口说明,并通过实际读写验证,不要仅凭变量名称判断其含义。
Memcached 不会在每个键刚到期的瞬间主动通知应用,也不会为业务代码触发“缓存过期事件”。应用读取时,服务端会检查该键是否仍然有效:
因此,应用侧通常不能仅凭一次 get 失败判断是 TTL 到期还是内存淘汰。要区分原因,需要结合应用日志和 Memcached 的统计信息。
过期键的清理也可能是惰性的。也就是说,键到期后未必立即从内存结构中完全清除,但后续读取不会再把它当作有效缓存返回。内存压力、访问情况和服务版本都会影响具体清理时机。
Memcached 扩展以 PHP 的 Memcached 扩展为例,第三个参数通常用于传入过期时间:
<?php

$memcached = new Memcached();
$memcached->addServer('127.0.0.1', 11211);

$key = 'product:1001:v1';
$value = [
    'id' => 1001,
    'name' => '示例商品',
    'price' => 199.00,
];

$ok = $memcached->set($key, $value, 300);

if (!$ok) {
    throw new RuntimeException(
        'Memcached 写入失败:' . $memcached->getResultMessage()
    );
}

$cached = $memcached->get($key);

if ($cached === false && $memcached->getResultCode() !== Memcached::RES_SUCCESS) {
    // 缓存未命中或读取失败,应回源查询
}
这里的 300 表示 300 秒。实际 TTL 应当根据数据变化频率和回源成本设置,而不是所有键都使用同一个数值。
延长已有键的有效期,可以使用 touch:
$ok = $memcached->touch('product:1001:v1', 300);
touch 只会处理仍然存在的键。如果键已经被淘汰或过期,touch 不会重新创建它。需要重新生成数据时,应由应用回源后再次执行 set。
pymemcache使用 pymemcache 时,可以通过 expire 参数传递 TTL:
from pymemcache.client.base import Client

client = Client(
    ("127.0.0.1", 11211),
    connect_timeout=1,
    timeout=1,
)

key = b"product:1001:v1"
value = b'{"id":1001,"name":"demo","price":199.00}'

try:
    stored = client.set(key, value, expire=300, noreply=False)
    if not stored:
        raise RuntimeError("Memcached 写入失败")

    result = client.get(key)

    if result is None:
        print("缓存未命中")
    else:
        print("缓存命中:", result)
finally:
    client.close()
不同 Python 客户端的参数名和返回值可能不同。例如,有的库使用 expire,有的封装为 ttl。如果把一个库的调用方式直接复制到另一个库中,可能出现 TTL 没有生效、请求默认使用 0,或请求被设置为无需响应的问题。
在验证阶段,建议关闭 noreply 或使用客户端提供的成功状态,以便确认服务端确实接受了写入请求。
set、add、replace 的过期参数相似这些写入操作通常都可以设置 TTL,但语义不同:
set:无论键是否存在,都写入或覆盖;add:只有键不存在时才写入;replace:只有键已经存在时才写入;touch:只更新已有键的过期时间;delete:主动删除键。例如,使用 add 创建一个短时锁时,锁本身也需要 TTL,避免持锁进程异常退出后长期占用:
add lock:product:1001 0 10 1
1
这类锁只适合处理短时间的并发协调,不能替代数据库事务,也不能作为可靠的分布式一致性机制。
TTL 没有适用于所有业务的固定值。可以先按数据特征划分:
| 缓存对象 | 变化特征 | 可作为起点的 TTL 示例 | 需要重点关注 |
|---|---|---|---|
| 商品基础信息 | 变化较少 | 300~1800 秒 | 修改后主动删除或更新 |
| 库存、价格 | 变化较快 | 5~60 秒 | 不能把缓存当作最终库存依据 |
| 列表页查询结果 | 参数组合较多 | 30~300 秒 | 控制键数量和结果大小 |
| 热门排行榜 | 定时更新 | 30~120 秒 | 避免集中同时失效 |
| 统计报表 | 允许延迟 | 600~3600 秒 | 明确统计口径 |
| 临时验证码或短期令牌 | 有明确生命周期 | 按业务有效期设置 | 不能只依赖 Memcached 保障安全 |
这些数值是用于设计和测试的参考范围,不是服务端强制规则。最终需要根据数据允许的陈旧时间、数据库查询耗时、访问量和命中率进行调整。
如果数据必须实时准确,例如账户余额、支付状态、订单最终状态,不能只依赖 Memcached 的 TTL 保证正确性。缓存可以用于加速读取,但数据库或其他权威存储仍应负责最终状态判断。
TTL 较长有利于提高命中率、减少数据库访问,但也会增加数据陈旧时间。TTL 较短可以更快反映源数据变化,却可能造成:
例如,一个查询平均每 10 秒更新一次,若设置 1 小时 TTL,命中率可能较高,但用户可能长时间看到旧结果;若设置 1 秒 TTL,数据更接近实时,却可能无法发挥缓存作用。合理做法是先明确业务允许的最大陈旧时间,再根据监控数据调节。
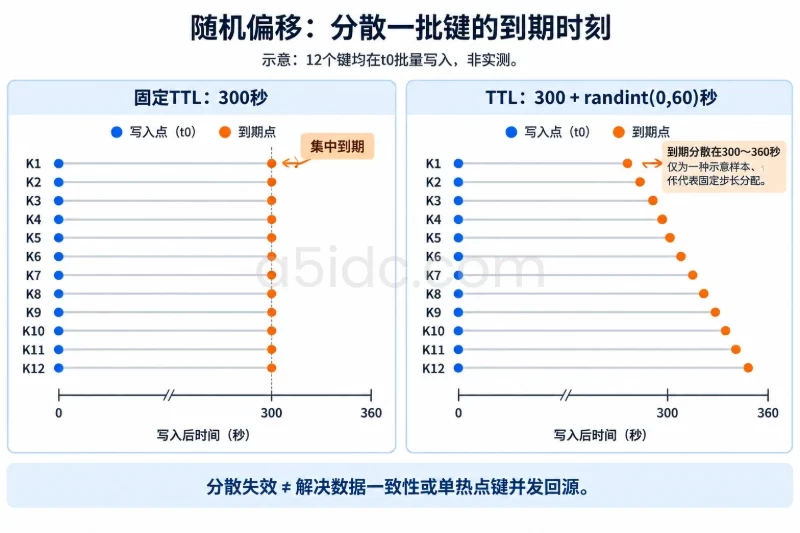
如果应用在整点批量写入大量缓存,并为所有键设置相同 TTL,这些键可能在同一时间集中失效。回源请求会同时涌向数据库,形成缓存击穿或“惊群”。
可以在基础 TTL 上增加随机偏移:
import random

base_ttl = 300
jitter = random.randint(0, 60)
ttl = base_ttl + jitter
这表示实际 TTL 可能在 300~360 秒之间。随机范围不宜过大,否则会使数据新鲜度难以判断;也不宜完全取消 TTL,因为随机偏移只是分散失效时间,不会解决数据一致性问题。
对访问量很高的键,单纯设置 TTL 还不够。多个请求在同一时刻发现缓存未命中时,可能同时查询数据库并写回同一个键。
常见处理方式包括:
add 创建短期重建锁;如果使用短期锁,必须设置较短的锁 TTL,并处理持锁进程中断、锁提前失效和锁重复获得等情况。不能因为 Memcached 有过期机制,就认为并发重建天然安全。
在香港服务器上,如果使用 300 秒这类相对过期时间,系统时区通常不会改变“300 秒后失效”的含义。应用显示的本地时间与 Memcached 计算 TTL 没有直接关系。
但以下场景需要注意系统时钟:
可以检查服务器时间和 Unix 时间戳:
date
date +%s
timedatectl status
如果 Memcached 与应用分属不同服务器,应确认两台机器的系统时间处于正常同步状态。对于短 TTL,少量时钟误差可能影响边界判断;对于绝对时间戳,时间错误可能直接导致提前失效或延后失效。
例如,应用设置:
TTL = 300 秒
连接超时 = 1 秒
读取超时 = 1 秒
这并不表示缓存 1 秒后过期。它们分别表示:
如果应用位于香港服务器之外,跨网络访问 Memcached,网络抖动可能让应用在缓存仍然有效时就因为读取超时而回源。反过来,Memcached 键已过期,应用也可能因为连接池、重试或本地缓存继续返回旧数据。
因此,监控中应分别记录缓存命中、读取失败、连接超时和回源请求,不能把所有未返回缓存的情况都归为 TTL 到期。
Memcached 通常不提供面向公网业务的身份认证和细粒度权限控制。应用与服务之间应优先使用本机回环地址或受控内网地址,并限制端口访问来源。
可以先确认监听地址:
ss -lntup | grep 11211
如果只服务同一台服务器,常见的安全方向是让服务监听:
127.0.0.1:11211
如果应用和 Memcached 分布在不同主机,应在防火墙或安全组中只允许应用服务器访问 11211。修改监听地址、防火墙或服务启动配置前,应先记录原配置,并确认已有连接来源;错误修改可能导致应用整体无法读取缓存。变更后应通过应用健康检查和本机测试确认,出现连接失败时可回滚到原监听和访问控制配置。
验证时不要直接使用生产中的业务键,否则可能受到应用回源、键覆盖或其他缓存层影响。应使用带环境标记和时间标记的测试键,并在 Memcached 本机或受控网络中测试。
下面用 5 秒 TTL 演示文本协议:
printf 'set hk_ttl_demo 0 5 5\r\nhello\r\nquit\r\n' | nc -w 2 127.0.0.1 11211
预期会看到:
STORED
立即读取:
printf 'get hk_ttl_demo\r\nquit\r\n' | nc -w 2 127.0.0.1 11211
示例结果:
VALUE hk_ttl_demo 0 5
hello
END
等待超过 5 秒后再次读取:
sleep 6
printf 'get hk_ttl_demo\r\nquit\r\n' | nc -w 2 127.0.0.1 11211
示例结果:
END
这个结果说明该键在第二次读取时没有被返回。它可以证明 TTL 在基本路径上生效,但不能单独证明键是“正常到期”而不是被提前淘汰。对于只有一个小测试键、内存充足且没有并发写入的场景,通常可以先按 TTL 到期理解;生产环境则还应结合统计信息和应用日志。
不同系统中的 nc 参数可能有差异。如果 -w 不可用,可以使用当前系统支持的等价参数,或者直接使用应用客户端库完成测试。
一个短 TTL 的测试可以按下面的时间线观察:
| 时间点 | 操作 | 预期 |
|---|---|---|
t0 | 写入,TTL 为 5 秒 | 返回 STORED 或客户端成功 |
t0 + 1 秒 | 读取 | 命中 |
t0 + 4 秒 | 读取 | 通常命中 |
t0 + 6 秒 | 读取 | 未命中 |
t0 + 6 秒 | 重新写入同一键 | 新 TTL 从本次写入重新计算 |
实际结果可能存在少量时间误差,原因包括命令执行耗时、客户端排队、服务调度和测试脚本等待精度。验证时应避免把“刚好在 5 秒边界读取”的结果当作稳定结论。
可以通过文本协议查看总体统计:
printf 'stats\r\nquit\r\n' | nc -w 2 127.0.0.1 11211
常见统计字段包括:
cmd_get:读取请求数量;get_hits:命中数量;get_misses:未命中数量;curr_items:当前项数量;bytes:当前使用的值空间;limit_maxbytes:可用内存上限;evictions:因内存压力发生的淘汰次数;uptime:服务运行时间。命中率可用下面的方式估算:
命中率 = get_hits ÷ (get_hits + get_misses)
例如,某时间窗口中:
get_hits = 9000
get_misses = 1000
则:
命中率 = 9000 ÷ (9000 + 1000) = 90%
如果 TTL 设置为 300 秒,但 evictions 持续增长,说明部分对象可能在 300 秒之前就因内存不足被淘汰。此时只增加 TTL 不能解决问题,还应检查缓存容量、对象大小、键数量和写入策略。
部分版本还会在统计中提供与过期未读取对象、Slab 使用和淘汰相关的信息,但字段可能因版本和编译选项不同而变化。不要把某个统计字段缺失直接判断为 TTL 没有生效。
仅看 Memcached 的总体统计,无法确认某个具体业务键的 TTL。应用日志至少应记录:
key
写入时间
TTL
set 是否成功
读取是否命中
回源耗时
回源后是否重新写入
示例:
key=product:1001:v1 action=set ttl=300 result=success
key=product:1001:v1 action=get result=hit age=42s
key=product:1001:v1 action=get result=miss fallback=db
如果同一个键在 300 秒内多次出现 miss,需要检查:
当接口或页面仍然返回旧内容时,可以按缓存层逐层确认:
get 结果;如果 Memcached 中的对象已经未命中,但页面仍显示旧内容,继续缩短 Memcached TTL 通常没有意义,应转向检查 HTTP 响应头、边缘缓存或页面生成逻辑。页面缓存的失效方式通常是响应头、缓存规则或主动刷新;对象缓存的失效方式则是键 TTL、delete、touch 或版本键。
TTL 适合处理“即使短时间陈旧也可以接受”的数据。对于更新后需要尽快生效的对象,应在写入权威数据成功后主动处理对应缓存:
$memcached->delete('product:1001:v1');
如果一次业务更新涉及数据库和缓存,不能简单地假设两者永远按同一顺序成功。常见做法是先提交权威数据,再删除或重建缓存;如果缓存操作失败,应记录并通过后续重建或补偿机制处理。
删除操作影响的是指定键,不会自动清除依赖该键的列表缓存。例如,删除 product:1001:v1 不一定会使 product:list:page:1 失效。列表键、详情键和查询键需要分别设计失效关系。
并发回源时,较早开始的请求可能较晚完成。如果它把旧查询结果写回缓存,可能覆盖较新的结果。可以把数据版本放入键中:
product:1001:v1
product:1001:v2
业务更新时切换版本或删除旧版本。版本键会增加缓存对象数量,因此需要配合 TTL、旧版本清理和键命名规范使用。
查询结果缓存的键必须覆盖所有影响结果的条件,例如:
search:v3:keyword=server:page=2:sort=price_asc:lang=zh-hk
如果只使用:
search:server
却忽略分页、排序、语言、用户权限或租户标识,可能出现不同请求读取同一份错误结果。TTL 再准确,也不能修复键设计错误。
Memcached 不是数据库,也不是持久化队列。以下数据不应只存放在 Memcached:
可以把 Memcached 作为这些数据的加速层,但权威数据应位于数据库或其他具备持久化能力的系统中。
Memcached 到期通常只表现为读取未命中,不会自动向应用发送消息。如果业务需要通知多个服务同步失效,应采用消息、事件或显式版本机制,不应把 TTL 当作广播通知。
缓存大量大对象时,实际容量会受到对象元数据、Slab 分配和碎片影响。对象数量快速增长时,即使每个对象都有 TTL,也可能在到期前造成淘汰。
应定期观察:
bytes
limit_maxbytes
curr_items
evictions
get_hits
get_misses
如果 evictions 增长明显,优先检查是否缓存了不必要的低频对象、查询条件是否导致键数量爆炸、对象是否过大,以及 TTL 是否明显超过业务需要。
如果目标是控制浏览器、CDN 或边缘节点缓存,应配置对应层的 Cache-Control、Expires、缓存键和刷新规则。Memcached 只负责应用侧对象缓存,不能直接替代 HTTP 缓存策略。
可以用下面的标准判断一次 TTL 配置是否基本合理:
evictions 判断是否发生提前淘汰;如果短 TTL 测试能够在到期前命中、超过 TTL 后未命中,且应用日志显示写入参数正确,说明基本的过期设置已经生效。若生产数据在 TTL 到期前消失,应重点看淘汰、重启、键覆盖和多实例路由;若 TTL 到期后页面仍旧,则应检查 Memcached 之外的缓存层。这样的验证结果,才能区分“缓存时间设置错误”和“缓存策略本身不适合当前业务”。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/3164.html