香港100M服务器
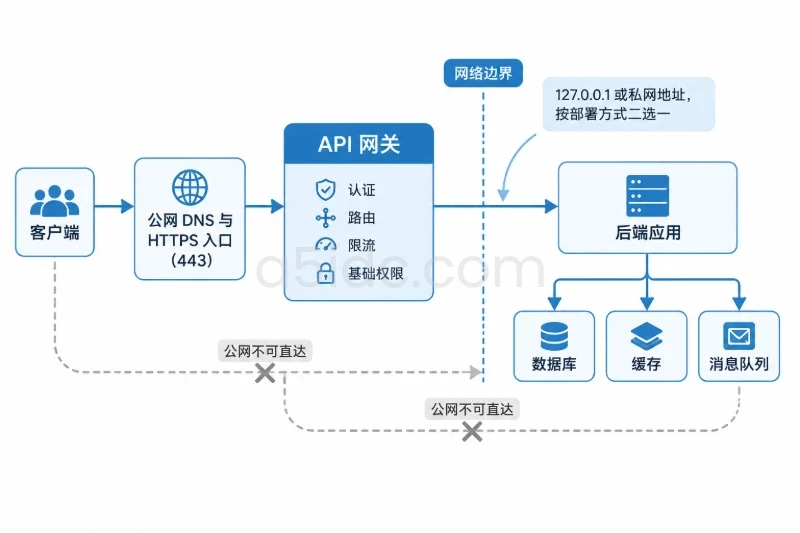
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


香港服务器上线前的安全加固,应按“保留恢复入口、完成补丁更新、验证密钥登录、收紧SSH认证、限制网络入口、划分账户权限、启用审计”的顺序实施。修改SSH端口只能减少部分自动化扫描噪声,真正决定管理入口安全性的,是密钥认证、来源限制、禁止直接使用root登录,以及可验证的最小权限配置。
下面以Debian 12、OpenSSH、systemd和UFW,新部署且尚未承载正式业务的服务器为操作环境。香港机房的位置不会改变这些配置原则,但管理连接跨网络时,需要额外确认管理员出口IP是否固定、IPv6是否启用,以及控制台是否具备独立恢复能力。文中的IP、端口和输出均为示例,执行前应替换为实际值;已有业务、容器平台或其他防火墙管理工具的服务器,不能直接套用整套规则。
先通过现有管理入口登录,检查系统版本、SSH服务和监听端口:
cat /etc/os-release
systemctl status ssh --no-pager
ss -lntup
ip -br address
本教程预期看到Debian 12,以及名为ssh.service的服务。若系统实际使用其他发行版、SSH由socket单元激活,或已安装其他防火墙管理工具,应先调整操作方案,不能只替换几个服务名后继续执行。
上线前至少列出下面几项:
| 项目 | 示例安排 | 验证方式 |
|---|---|---|
| 管理入口 | SSH使用TCP 22022,仅允许管理出口IP | 从管理终端新建连接 |
| 网站入口 | 按需开放TCP 80、443 | 外部请求及服务监听检查 |
| 数据库入口 | 仅监听本机或业务内网 | 检查监听地址及连接权限 |
| IPv6入口 | 不使用则不开放;使用则单独配置来源规则 | 检查IPv6地址、监听和外部连接 |
| 恢复入口 | 控制台、串口或救援环境 | 修改前确认可以进入 |
如果服务商提供安全组或边界防火墙,需要与主机防火墙分别配置。端口可访问的前提,是应用监听、主机防火墙和上游访问策略同时允许;其中一层放行,不能代表整条路径已打通。
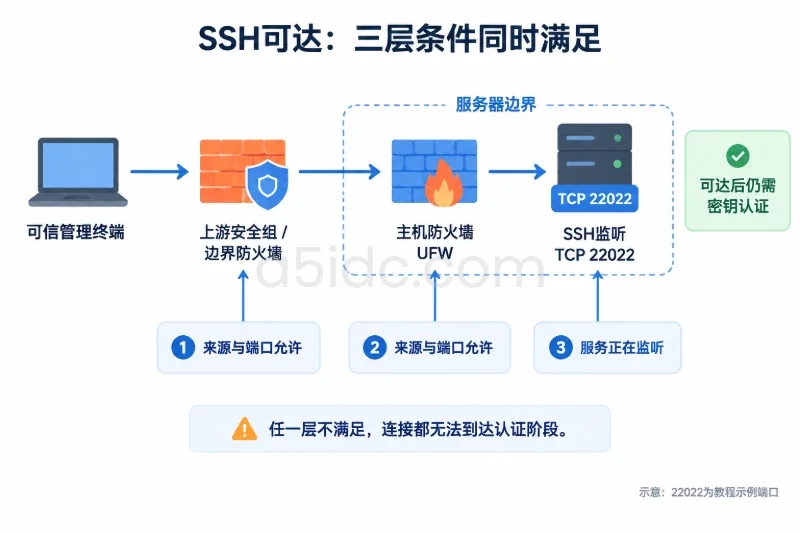
管理员出口IP不固定时,先解决可靠的管理来源问题,不要把临时获得的公网地址当作长期白名单。
先创建实例快照或系统盘备份,并确认恢复方式。若服务器已有数据,快照不能替代数据库一致性备份。
以下命令在现有root会话中执行;后续保持该会话打开。备份目录放在root目录内,避免SSH主机私钥和敏感配置被普通账户读取:
B="/root/prelaunch-$(date +%Y%m%d-%H%M%S)"
mkdir -m 700 "$B"

for p in /etc/ssh /etc/ufw /etc/sudoers /etc/sudoers.d \
         /etc/audit /etc/systemd/journald.conf.d; do
    if [ -e "$p" ]; then
        cp -a "$p" "$B/"
    fi
done

ss -lntup > "$B/listeners.before.txt"
systemctl list-unit-files > "$B/units.before.txt"
dpkg-query -W > "$B/packages.before.txt"
printf '备份目录:%s\n' "$B"
记录实际备份路径。变量B只存在于当前终端,新开的会话不会自动继承。
若已安装UFW,再保存其状态:
ufw status verbose > "$B/ufw.before.txt"
ufw status numbered
如果规则中已有生产业务、内网互通或监控入口,应逐项整理后再修改,不执行ufw reset,也不要清空底层防火墙规则。
下面仍在原root会话执行:
apt update
apt list --upgradable
apt -s upgrade
apt -s upgrade用于模拟升级。重点检查是否涉及内核、OpenSSH、系统库,以及业务依赖的软件包。确认维护窗口允许后再执行:
apt upgrade
apt install sudo ufw auditd
软件安装和升级会修改系统,可能触发服务重启。若服务器已经运行业务,应先测试兼容性,并准备应用版本和数据回滚方案。
完成后检查:
systemctl --failed
uname -r
出现失败单元时,先查看对应服务日志,不要在系统状态异常的情况下继续收紧管理入口。内核更新通常需要重启才能生效;Debian环境不能仅凭某个“需要重启”标记文件是否存在判断,应结合升级的软件包和运行内核确认。
示例使用opsadmin作为管理账户:
adduser opsadmin
usermod -aG sudo opsadmin
id opsadmin
预期id输出包含sudo组。为账户设置独立、足够强的密码,该密码用于本地控制台和sudo验证,不等于必须允许SSH密码登录。
随后在另一终端登录这个账户,验证权限:
sudo -v
sudo id
预期sudo id显示uid=0(root)。如果提示不在sudoers中,先确认用户已加入sudo组,并完全退出后重新登录,使新的组成员关系生效。
此时还不能禁止root远程登录:必须先证明普通账户既能登录,也能执行管理操作。
以下命令在管理员自己的Linux或macOS终端执行,不在服务器执行:
ssh-keygen -t ed25519 -a 64 -f ~/.ssh/hk_ops_ed25519
ssh-copy-id -i ~/.ssh/hk_ops_ed25519.pub -p 22 opsadmin@服务器公网IP
若密钥文件已存在,不要覆盖;使用现有密钥或另选文件名。建议为私钥设置口令,私钥只保存在管理终端,不上传到服务器。
ssh-copy-id通常需要一次现有登录认证。如果镜像已经禁止密码登录,应通过控制台或已有管理员会话安装公钥,不要为了导入密钥临时开放全网密码登录。
在服务器上核对目录权限:
sudo chown -R opsadmin:opsadmin /home/opsadmin/.ssh
sudo chmod 700 /home/opsadmin/.ssh
sudo chmod 600 /home/opsadmin/.ssh/authorized_keys
这些命令只适用于该账户自己的.ssh目录,不要扩大到整个/home。
从管理终端验证只使用指定密钥:
ssh -i ~/.ssh/hk_ops_ed25519 \
    -o IdentitiesOnly=yes \
    -o PreferredAuthentications=publickey \
    -o PasswordAuthentication=no \
    -p 22 opsadmin@服务器公网IP
如果询问的是本地私钥口令,这是正常现象;如果服务器要求账户登录密码,则密钥认证尚未完成。成功登录后,再执行一次sudo -v。
以下操作适用于尚未启用复杂规则的新服务器。如果正在使用其他防火墙管理工具,不要同时启用UFW;容器发布端口也可能不完全受普通UFW入站规则约束,需要单独检查容器网络规则。
在服务器的运维账户会话中执行:
sudo ufw status verbose
grep '^IPV6=' /etc/default/ufw
存在公网IPv6时,应让UFW同时管理IPv6,并为管理端单独添加可信IPv6来源。否则可能出现IPv4已收紧、IPv6仍可访问的情况。
下面的203.0.113.10/32是文档示例地址,必须替换为管理员实际出口地址:
sudo ufw default deny incoming
sudo ufw default allow outgoing

sudo ufw allow from 203.0.113.10/32 to any port 22 proto tcp
sudo ufw allow from 203.0.113.10/32 to any port 22022 proto tcp
默认入站拒绝会影响未列出的服务;默认出站允许则便于更新、解析和业务调用,并不代表已经实施出站访问控制。
确有网站服务时,才加入对应入口:
sudo ufw allow 80/tcp
sudo ufw allow 443/tcp
不要顺手开放数据库、缓存或管理面板端口。完成规则核对,并确认上游安全组已放行新SSH端口后,再启用:
sudo ufw enable
sudo ufw status numbered
从另一终端重新测试原22端口连接。新规则生效后,现有连接仍然存活并不能证明新连接可用。
Debian 12通常通过主配置文件加载sshd_config.d目录,但应以实际文件为准:
sudo grep -nE '^[[:space:]]*(Include|Port|Match|PermitRootLogin|PasswordAuthentication|KbdInteractiveAuthentication|AllowUsers)' \
    /etc/ssh/sshd_config

sudo ls -l /etc/ssh/sshd_config.d/
OpenSSH配置不是简单的“后写覆盖前写”:许多选项采用先取得的值,Port等选项又允许多值,Match还会引入条件配置。
因此,添加文件前应确认:
Include位于相关设置和Match块之前。Match块对目标账户的影响。Port设置,将它们统一整理,避免残留监听。使用sudoedit调整已有文件,保留备份;不要批量删除整个配置目录。
确认00-prelaunch.conf此前不存在,再创建该文件。若文件已存在,应检查其用途,不直接覆盖:
sudo test ! -e /etc/ssh/sshd_config.d/00-prelaunch.conf
上一条返回成功后,写入:
sudo tee /etc/ssh/sshd_config.d/00-prelaunch.conf > /dev/null <<'EOF'
Port 22
Port 22022

PermitRootLogin no
PubkeyAuthentication yes
PasswordAuthentication no
KbdInteractiveAuthentication no
PermitEmptyPasswords no
UsePAM yes

AllowUsers opsadmin
MaxAuthTries 3
LoginGraceTime 30
X11Forwarding no
EOF
该配置仅允许opsadmin通过SSH登录,禁用root直连、密码认证和键盘交互认证。若已有自动化发布账户,必须先评估并加入允许名单,否则发布任务会被拒绝。
不要为禁用SSH密码登录而盲目关闭PAM。PAM还可能参与账户和会话检查;使用基于PAM的多因素认证时,上述认证配置也需要另行设计。
验证语法和有效配置:
sudo /usr/sbin/sshd -t

sudo /usr/sbin/sshd -T \
    -C user=opsadmin,host=admin.example,addr=203.0.113.10 \
    | grep -E '^(port|permitrootlogin|pubkeyauthentication|passwordauthentication|kbdinteractiveauthentication|allowusers) '
这里的host和addr应对应实际客户端条件,尤其是存在Match Host或Match Address规则时。
sshd -t成功时通常没有输出。有效配置应包含以下结果,具体排列顺序可能不同:
port 22
port 22022
permitrootlogin no
pubkeyauthentication yes
passwordauthentication no
kbdinteractiveauthentication no
allowusers opsadmin
结果不一致时先查加载顺序,不要直接重载。
确认无误后执行:
sudo systemctl reload ssh
sudo systemctl status ssh --no-pager
sudo ss -lntp | grep -E ':(22|22022)[[:space:]]'
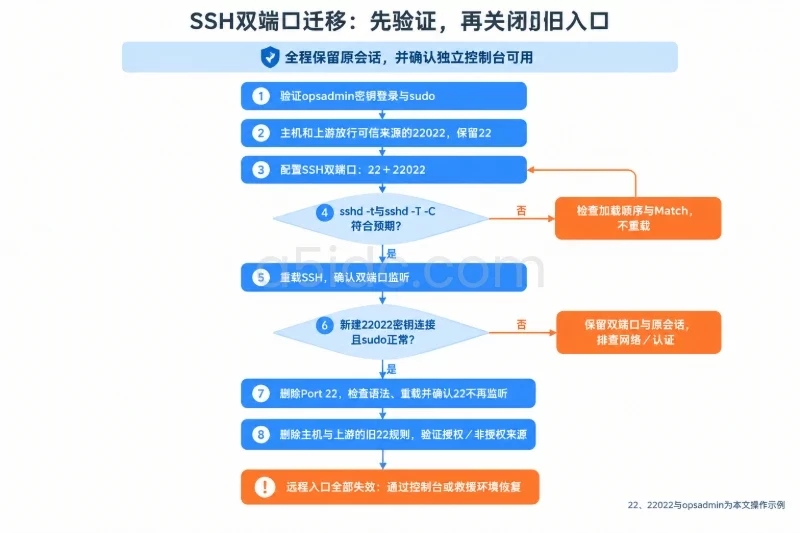
预期两个端口都由SSH监听。随后从管理终端新建22022连接:
ssh -i ~/.ssh/hk_ops_ed25519 \
    -o IdentitiesOnly=yes \
    -p 22022 opsadmin@服务器公网IP
首次连接新端口可能再次提示主机指纹。可通过原可信会话查看服务器指纹并核对,不使用关闭主机校验的方式消除提示:
sudo ssh-keygen -lf /etc/ssh/ssh_host_ed25519_key.pub
确认22022登录和sudo都正常后,用sudoedit删除新片段中的Port 22:
sudo sudoedit /etc/ssh/sshd_config.d/00-prelaunch.conf
sudo /usr/sbin/sshd -t
sudo systemctl reload ssh
sudo ss -lntp | grep -E ':(22|22022)[[:space:]]'
此时应只剩22022。若22仍在监听,检查其他显式Port配置或不同的SSH启动方式。
再删除UFW中的旧端口规则:
sudo ufw delete allow from 203.0.113.10/32 to any port 22 proto tcp
sudo ufw status numbered
同步关闭上游安全组中的22端口。对于原有的“22端口全网放行”规则,也要单独删除,不能只删掉刚添加的来源规则。
SSH加固的完成条件不是“配置文件已经改了”,而是新端口可登录、管理权限可用、旧入口关闭,并且未授权来源无法建立连接。
opsadmin拥有完整sudo权限,属于高权限管理账户,不应同时作为网站或后台程序的运行账户。日常自动化任务应使用独立账户,只获得必要权限。
检查sudo规则:
sudo visudo -c
sudo -l
预期语法检查通过,授权范围与账户职责一致。修改规则使用visudo,不要直接覆盖/etc/sudoers。
不要为了方便给自动化账户配置NOPASSWD: ALL。即使限制为单个命令,如果该命令能启动任意程序、执行脚本或修改root会读取的配置,也可能形成提权入口。
以下仅用于创建新的业务目录示例,不要对已有生产目录直接执行递归权限变更。
创建不能交互登录的服务账户:
sudo adduser --system --group \
    --home /var/lib/webapp --no-create-home webapp

sudo install -d -o root -g webapp -m 0750 /srv/webapp
sudo install -d -o root -g webapp -m 0750 /srv/webapp/release
sudo install -d -o webapp -g webapp -m 0750 /srv/webapp/data
这里将程序目录与运行数据目录分开:
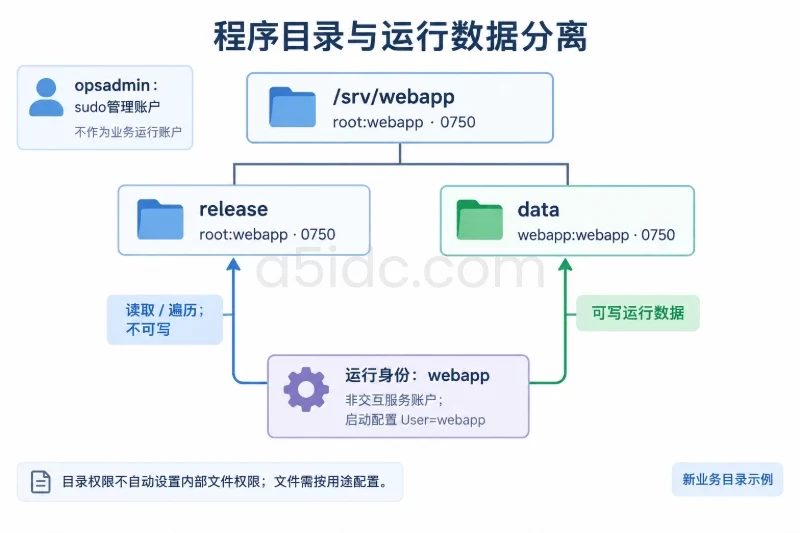
release由root持有,服务账户只获得读取和目录遍历权限。data由服务账户持有,用于需要写入的数据。User=webapp,并确认该软件支持非root运行。目录权限不会自动纠正里面所有文件的权限。部署时应按文件用途分别设置,尤其不要让包含凭据的配置变成全局可读。
验证示例:
sudo -u webapp test -r /srv/webapp/release && echo "程序目录可读取"
sudo -u webapp test ! -w /srv/webapp/release && echo "程序目录不可写入"
sudo -u webapp test -w /srv/webapp/data && echo "数据目录可写入"
若应用报权限错误,先检查路径逐级权限:
namei -l /srv/webapp/data
不要用chmod -R 777解决问题。权限调整前保存相关文件和原始权限;对现有目录应结合部署清单或ACL备份恢复,而不是凭经验改回一个统一数值。
先检查当前journal配置和磁盘空间:
systemd-analyze cat-config systemd/journald.conf
df -h /var/log
若尚未配置持久化日志,可创建独立片段。下面文件如已存在,先备份再修改:
sudo install -d -m 0755 /etc/systemd/journald.conf.d

sudo tee /etc/systemd/journald.conf.d/60-prelaunch.conf > /dev/null <<'EOF'
[Journal]
Storage=persistent
SystemMaxUse=512M
EOF

sudo systemctl restart systemd-journald
sudo journalctl --flush
512M是示例存储上限,应结合磁盘空间和日志量调整,不代表固定留存天数。重启日志服务可能短暂影响日志接收,已有业务时应安排维护窗口。
检查SSH认证记录:
sudo journalctl -u ssh --since "30 minutes ago" --no-pager
成功的密钥登录记录通常包含Accepted publickey。失败记录需要结合来源、用户名和时间判断,不能仅凭失败次数断定发生了入侵。
确认下面规则文件不存在或已完成备份,再添加:
sudo tee /etc/audit/rules.d/50-prelaunch.rules > /dev/null <<'EOF'
-w /etc/ssh/ -p wa -k ssh_config
-w /etc/sudoers -p wa -k privilege_change
-w /etc/sudoers.d/ -p wa -k privilege_change
-w /etc/passwd -p wa -k account_change
-w /etc/shadow -p wa -k account_change
-w /etc/group -p wa -k account_change
EOF

sudo systemctl enable --now auditd
sudo augenrules --load
sudo auditctl -s
sudo auditctl -l
这些规则记录相关路径的写入及属性变更,不会保存文件内容。执行时需要内核审计支持;受限容器或特殊内核环境可能无法加载。
若审计处于不可变模式,不能直接改写运行中的规则,应按维护流程处理并在必要时重启,不能为方便操作强行关闭保护。
查询记录:
sudo ausearch -k ssh_config -ts today -i
sudo ausearch -k privilege_change -ts today -i
规则加载后没有发生匹配事件时,显示没有记录是正常的;是否加载成功应以auditctl -l为准。
本机审计仍可能被获得高权限的攻击者破坏。重要业务应将日志同步到独立日志系统,并对异常登录、权限变更和日志中断设置告警。
| 现象 | 优先检查 | 判断与处理 |
|---|---|---|
| 新端口连接超时 | 管理出口IP、上游规则、UFW规则 | 常见于网络策略丢弃;先确认来源地址是否变化 |
| 提示连接被拒绝 | ss -lntp、SSH服务状态 | 常见于没有监听或显式拒绝,不能单凭提示认定SSH故障 |
显示Permission denied (publickey) | 用户名、公钥内容、目录权限、AllowUsers | 已到达认证阶段,应查看SSH日志,不应继续扩大端口放行范围 |
| 文件写了但配置不生效 | sshd -T -C、Include顺序、Match规则 | 可能被先加载的选项或条件块影响 |
| 登录成功但sudo失败 | 组成员关系、重新登录、visudo -c | 先恢复管理权限,再禁止其他入口 |
| UFW启用后业务不可用 | 业务监听、来源、IPv6、遗漏端口 | 补齐必要的最小规则,不临时开放所有入站 |
| 重启后无法连接 | 控制台、网络配置、服务是否启用 | 从独立恢复入口排查,不把端口修改当作唯一原因 |
排障期间保留旧会话。如果所有远程会话都已失效,应通过控制台或救援环境恢复;不要反复添加全网放行规则碰运气。
完成配置后,在控制台可用的前提下安排一次受控重启,确认补丁、SSH、防火墙和审计都能在启动后正常生效。重启会中断所有会话和业务,应提前安排维护窗口。
上线前逐项核对:
sudo正常。sshd -t通过,sshd -T -C与目标账户的实际配置一致。SSH回滚应在原保留会话或控制台执行。先确保旧22端口在上游和主机防火墙中允许可信管理来源,再恢复配置。
如果00-prelaunch.conf确实是本次新建文件,可仅删除这个文件,再恢复备份:
rm /etc/ssh/sshd_config.d/00-prelaunch.conf
cp -a "$B/ssh/." /etc/ssh/

/usr/sbin/sshd -t
systemctl reload ssh
ss -lntp
上述删除只针对本次新建的片段,不删除整个目录;复制备份不会自动清除其他新建文件,若还修改了其他SSH文件,需要按变更记录分别恢复。语法检查失败时不要重载,应先修正配置。
防火墙回滚按原状态区分:
ufw disable恢复原状态。ufw reload,并重新检查ufw status numbered;不要用全局关闭替代规则恢复。新建的日志和审计片段需要回滚时,只移除本次创建的文件,恢复之前的配置,再重启日志服务或重新加载审计规则;不要清空已有日志。权限回滚依据变更前的所有权、权限和ACL记录执行,软件升级回滚则优先使用已验证的快照或恢复方案,不盲目降级系统组件。
最后保留一份变更记录,注明修改文件、开放端口、授权账户、验证结果和备份路径。只有“正常入口可用、非必要入口关闭、异常时能够恢复”三项同时成立,香港服务器才具备进入正式上线阶段的安全条件。
A5数据提供香港物理服务器租用,以Xeon Gold、AMD EPYC等平台及SSD、NVMe存储,为企业网站、业务后台、数据库和接口服务提供部署资源。不同档位的计算、内存与存储配置,可承载业务程序、运维工具及日志审计任务;香港存储系列还可用于备份文件与历史日志归档,配合CN2或国际带宽方案,为完成安全加固后的业务上线提供基础设施支持。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/3118.html