香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


在香港服务器上执行 yum install 时,如果出现 Could not resolve host、Cannot find a valid baseurl、repomd.xml: [Errno 14] HTTP Error 404 或长时间卡在 mirrorlist.centos.org,问题不一定是服务器所在地区导致的。CentOS Linux 7.9 对应的系统版本是 7.9.2009,且 CentOS 7 已于 2024 年 6 月 30 日结束维护,原有镜像列表和更新地址可能已经失效。
排查时应先确认是网络无法到达软件源,还是仓库配置仍指向旧的 mirrorlist,再检查 DNS、IPv4/IPv6、代理、TLS、GPG 校验和第三方仓库。不要一开始就删除所有 .repo 文件或关闭 gpgcheck,否则可能把网络问题误判成软件源问题,也会增加回滚难度。
先查看系统发行版、架构和已安装的 centos-release 包:
cat /etc/centos-release
rpm -q centos-release
uname -m
rpm --eval '%{_arch}'
典型结果可能类似:
CentOS Linux release 7.9.2009 (Core)
centos-release-7-9.2009.0.el7.centos.x86_64
x86_64
x86_64
这里的 x86_64 会对应软件源路径中的 $basearch。如果服务器是 aarch64、ppc64le 等架构,就不能直接套用 x86_64 的仓库地址。
如果 cat /etc/centos-release 显示的是 CentOS Stream、CentOS 8 或其他发行版,应使用对应版本的软件源配置,不能直接使用 CentOS 7.9 的仓库。
不要只截取最后一行。建议把一次失败操作保存下来:
yum install -y <实际需要安装的软件包> 2>&1 | tee /var/tmp/yum-install.log
上面的 <实际需要安装的软件包> 需要替换为真实包名,例如 vim-enhanced。如果当前只是排查软件源,也可以先执行不会安装软件包的元数据操作:
yum makecache 2>&1 | tee /var/tmp/yum-makecache.log
常见报错与初步含义如下:
| 报错表现 | 优先检查位置 | 常见原因 |
|---|---|---|
Could not resolve host | DNS、/etc/resolv.conf、网络出口 | 域名解析失败或 DNS 不可用 |
Cannot find a valid baseurl | .repo 文件中的 mirrorlist、baseurl | 旧镜像列表失效、地址写错或网络不可达 |
HTTP Error 404 | baseurl 路径、系统架构 | 使用了不存在的版本目录或架构目录 |
Operation too slow、Timeout | 路由、IPv6、代理、出口策略 | 到仓库主机的链路不稳定或连接方式不匹配 |
SSL certificate problem | 系统时间、CA 证书、TLS | 时间错误、证书链不完整或客户端环境过旧 |
GPG check FAILED | gpgkey、本地 RPM 签名密钥 | 密钥缺失、仓库内容与密钥不匹配 |
Cannot retrieve metalink | metalink、mirrorlist | 仍在访问已经停止服务的镜像选择地址 |
CentOS 7 的 yum 配置主要位于 /etc/yum.conf 和 /etc/yum.repos.d/。执行:
yum repolist all
然后查看仓库文件中的关键项:
grep -RInE '^(baseurl|mirrorlist|metalink|enabled|gpgcheck|gpgkey|proxy|sslverify|ip_resolve)' \
  /etc/yum.conf /etc/yum.repos.d 2>/dev/null
同时检查是否存在重复或自定义仓库:
find /etc/yum.repos.d -maxdepth 1 -type f -name '*.repo' -print | sort
重点关注以下配置:
mirrorlist=http://mirrorlist.centos.org/...。baseurl 是否指向 CentOS 7.9.2009 的归档目录。[base]。/etc/yum.conf 是否设置了已经失效的 proxy=。enabled=1 同时用于多个互相冲突的第三方仓库。gpgcheck=0 或 sslverify=0 当成长期修复方案。一个仓库文件中的 [base]、[updates]、[extras] 是仓库 ID。yum repolist all 显示的 ID 才是后续通过 --enablerepo 指定时应使用的名称,不能只根据文件名判断。
香港机房的线路、DNS 和 IPv6 配置可能与其他地区不同,但“香港服务器”本身不会自动改变 CentOS 的仓库配置。先看服务器是否能解析归档主机:
getent ahosts vault.centos.org
ip route
cat /etc/resolv.conf
正常情况下,getent ahosts 应返回一个或多个 IPv4、IPv6 地址。若完全没有输出,优先排查 DNS;若有地址但访问超时,再检查路由和出口。
如果服务器使用 NetworkManager,还可以查看当前连接下发的 DNS:
nmcli dev show 2>/dev/null | grep -E 'IP4.DNS|IP6.DNS'
不要在不了解网络管理方式的情况下直接覆盖 /etc/resolv.conf。该文件可能由 NetworkManager、云平台初始化脚本或服务商网络配置自动生成,手工修改可能在重启网络后失效。
以 x86_64 服务器为例,先测试 CentOS 7.9.2009 归档中的 repomd.xml:
curl --noproxy '*' -4 -fsS -o /dev/null \
  -w 'IPv4 HTTP %{http_code}\n' \
  --connect-timeout 5 --max-time 15 \
  https://vault.centos.org/7.9.2009/os/x86_64/repodata/repomd.xml
再单独测试 IPv6:
curl --noproxy '*' -6 -fsS -o /dev/null \
  -w 'IPv6 HTTP %{http_code}\n' \
  --connect-timeout 5 --max-time 15 \
  https://vault.centos.org/7.9.2009/os/x86_64/repodata/repomd.xml
成功时通常会得到:
IPv4 HTTP 200
结果可以按下面的方式判断:
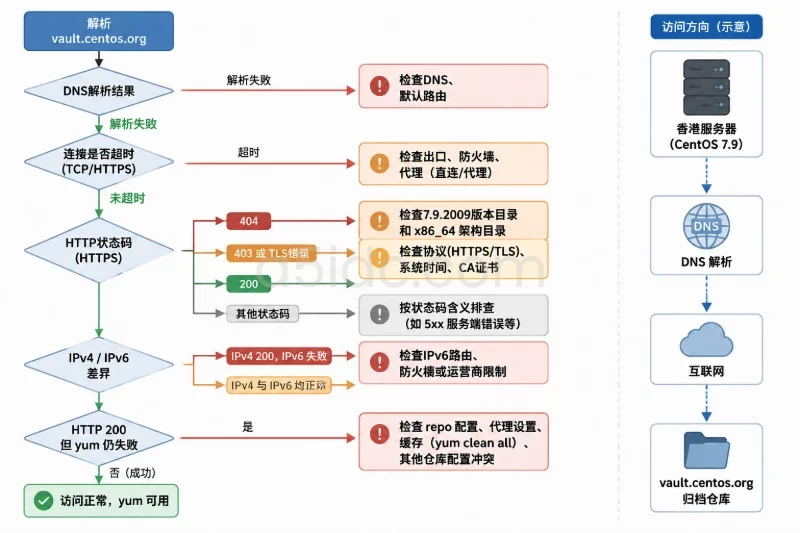
200,IPv6 超时或无法连接:软件源本身可用,问题更可能是服务器 IPv6 路由不完整。404:网络已经到达仓库主机,但路径不正确,重点检查版本目录和架构目录。403 或 TLS 错误:检查访问协议、系统时间和证书链。200,但 yum 仍失败:继续检查 yum 配置、代理、缓存和其他启用的仓库。如果 curl 受到环境变量代理影响,先查看:
env | grep -iE '^(http|https|all|no)_proxy='
前面的 --noproxy '*' 用于本次测试直连。若直连成功、默认请求失败,说明代理设置可能有问题;但如果所在网络要求经过企业代理,不应直接取消代理,而应核对代理地址、端口和认证信息。
查看 /etc/yum.conf:
grep -nE '^(proxy|proxy_username|proxy_password|timeout|retries|ip_resolve|sslverify)' \
  /etc/yum.conf
如果配置了 proxy=,而该代理已经停用或只允许部分域名访问,yum 可能失败。可以在确认服务器允许直连的前提下,临时测试不使用代理:
yum --setopt=proxy=_none_ \
  --disablerepo='*' \
  --enablerepo=base \
  makecache
如果服务器网络必须经过代理,这条命令失败并不能证明软件源有问题,应恢复正确的代理设置。
当 curl -4 成功、curl -6 失败时,可以临时让 yum 只使用 IPv4:
yum --setopt=ip_resolve=4 \
  --disablerepo='*' \
  --enablerepo=base \
  makecache
临时命令成功,说明仓库地址和 DNS 大概率正常,故障集中在 IPv6 路由或运营商出口。长期处理时,优先修复 IPv6 路由;只有在服务器明确不使用 IPv6 的情况下,才考虑在 /etc/yum.conf 中保留 ip_resolve=4。修改前应先备份该文件。
CentOS 7 结束维护后,原有配置中的 mirrorlist 和 metalink 可能仍然存在,但不再提供正常的镜像选择服务。典型配置类似:
mirrorlist=http://mirrorlist.centos.org/?release=$releasever&arch=$basearch&repo=os
此时即使香港服务器的 DNS 和外网连接完全正常,yum 仍可能因为镜像列表服务失效而报错。这个问题不是简单更换 DNS 就能解决。
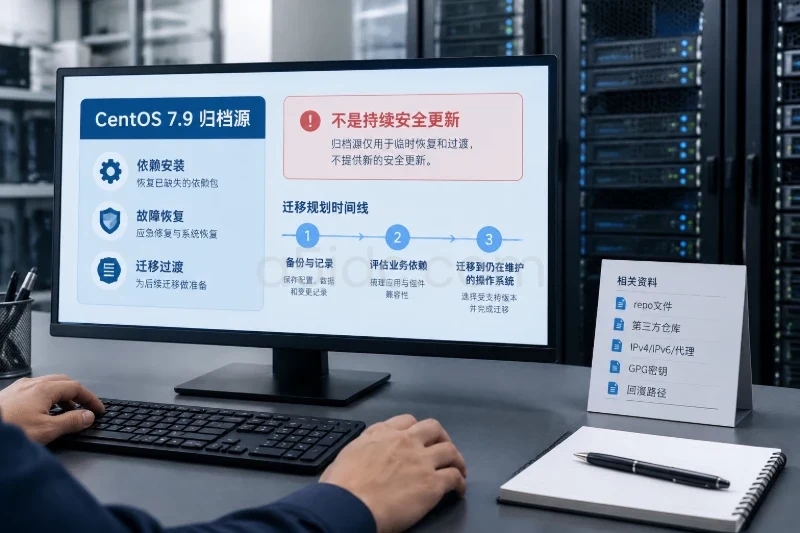
CentOS 7.9 的历史软件包需要从归档目录读取。归档仓库只保存旧版本内容,不代表 CentOS 7 仍会获得新的安全更新。因此,归档源适合处理存量服务器的依赖安装、故障恢复和迁移过渡,不应被理解为持续维护方案。
先根据实际架构生成测试地址:
arch="$(rpm --eval '%{_arch}')"
repo_url="https://vault.centos.org/7.9.2009/os/${arch}/repodata/repomd.xml"

printf 'Architecture: %s\nURL: %s\n' "$arch" "$repo_url"

curl --noproxy '*' -fsS -o /dev/null \
  -w 'HTTP %{http_code}\n' \
  --connect-timeout 5 --max-time 15 \
  "$repo_url"
如果架构是 x86_64 且返回 HTTP 200,可以使用对应的归档配置。如果返回 404,不要直接关闭 GPG 校验或改成其他发行版的源,应先检查:
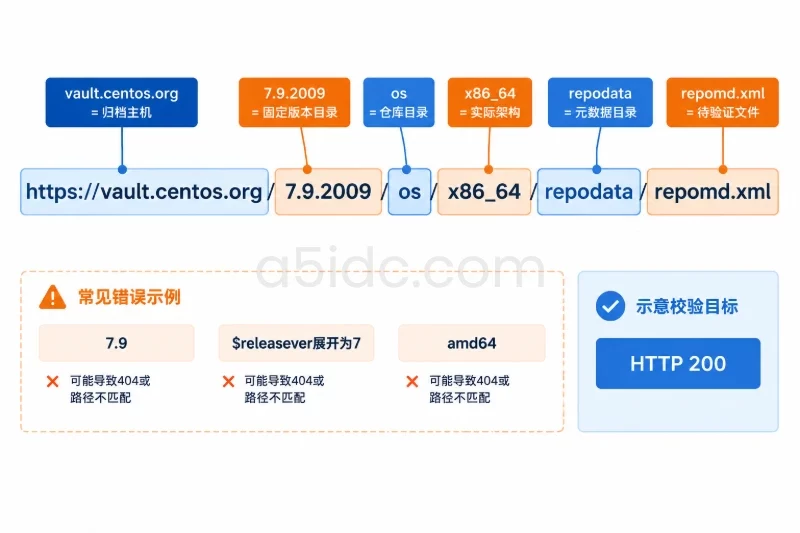
rpm --eval '%{_arch}'
rpm -q centos-release
同时确认 URL 中的版本目录确实是 7.9.2009,而不是把 $releasever 展开成了不存在的目录,或把 x86_64 写成了错误的架构名称。
软件源配置调整后,旧缓存可能继续影响判断。执行:
yum clean all
该命令会删除 yum 的缓存元数据和已缓存的软件包,不会删除已经安装的软件,也不会修改仓库文件。清理后可以单独测试当前启用的仓库:
yum repolist enabled
yum makecache
如果系统启用了多个第三方源,建议不要直接对全部仓库测试,而是先只启用 CentOS 基础仓库:
yum --disablerepo='*' \
  --enablerepo=base,updates,extras \
  makecache
这里的 base,updates,extras 必须与 yum repolist all 中的实际仓库 ID 一致。如果输出 No enabled repo,说明仓库 ID 不匹配或配置文件没有被 yum 读取。
如果只启用 base、updates、extras 时成功,而正常执行 yum 仍失败,问题通常在第三方仓库,例如 EPEL、Remi、Docker 或厂商自定义源。
可以先列出所有启用项:
yum repolist enabled
再逐个启用测试,不要一次性打开全部仓库:
yum --disablerepo='*' \
  --enablerepo=base,updates,extras \
  makecache

yum --disablerepo='*' \
  --enablerepo=base,updates,extras,epel \
  makecache
如果加入某个仓库后才失败,就查看该仓库配置:
grep -RInE '^\[(epel|remi|docker|.*)\]|^(baseurl|mirrorlist|metalink|enabled|gpgcheck|gpgkey)=' \
  /etc/yum.repos.d
EPEL 7 也属于旧版本仓库,不能把 CentOS 归档地址直接套给 EPEL。需要使用与 EPEL 7 和当前架构匹配的归档地址,并保留签名校验。CentOS Linux 7 的仓库也不能与 CentOS Stream 或其他主版本仓库混用。
当确认旧配置仍指向 mirrorlist,并且归档地址的 repomd.xml 可以通过 curl 返回 200 后,再修改仓库文件。
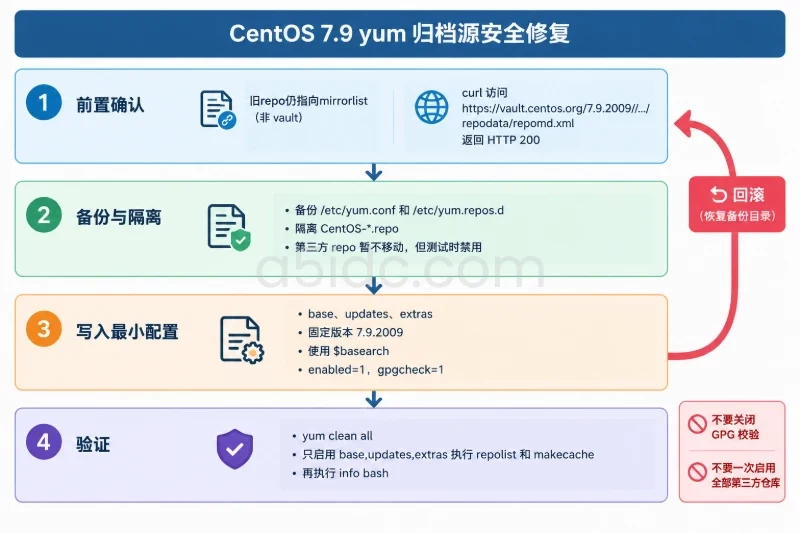
以下操作会备份 yum 主配置和所有仓库文件,然后只隔离名称以 CentOS- 开头的仓库文件。第三方 .repo 文件不会被移动,但后续测试时仍建议使用 --disablerepo='*' 控制启用范围。
set -eu

backup="/root/yum-repo-backup-$(date +%Y%m%d-%H%M%S)"

install -d -m 0700 "$backup/original-repos"
install -d -m 0700 "$backup/disabled-centos-repos"

cp -a /etc/yum.conf "$backup/yum.conf"
cp -a /etc/yum.repos.d/. "$backup/original-repos/"

for repo_file in /etc/yum.repos.d/CentOS-*.repo; do
    [ -e "$repo_file" ] || continue
    mv -- "$repo_file" "$backup/disabled-centos-repos/"
done

printf 'Backup directory: %s\n' "$backup"
这一步会让原有 CentOS 仓库暂时不再被 yum 读取,但文件仍保存在备份目录中。若某个自定义 CentOS-*.repo 文件包含业务必须的仓库,先不要执行批量移动,应根据 grep 结果进行选择性处理。
以下配置只启用 base、updates 和 extras,并保留 GPG 校验。使用 7.9.2009 是为了避免 yum 将 $releasever 展开成不适用的目录。
cat > /etc/yum.repos.d/CentOS-Archive.repo <<'EOF'
[base]
name=CentOS-7.9.2009 - Base - $basearch
baseurl=https://vault.centos.org/7.9.2009/os/$basearch/
enabled=1
gpgcheck=1
gpgkey=file:///etc/pki/rpm-gpg/RPM-GPG-KEY-CentOS-7

[updates]
name=CentOS-7.9.2009 - Updates - $basearch
baseurl=https://vault.centos.org/7.9.2009/updates/$basearch/
enabled=1
gpgcheck=1
gpgkey=file:///etc/pki/rpm-gpg/RPM-GPG-KEY-CentOS-7

[extras]
name=CentOS-7.9.2009 - Extras - $basearch
baseurl=https://vault.centos.org/7.9.2009/extras/$basearch/
enabled=1
gpgcheck=1
gpgkey=file:///etc/pki/rpm-gpg/RPM-GPG-KEY-CentOS-7
EOF

chown root:root /etc/yum.repos.d/CentOS-Archive.repo
chmod 0644 /etc/yum.repos.d/CentOS-Archive.repo
检查本地 GPG 密钥是否存在:
test -r /etc/pki/rpm-gpg/RPM-GPG-KEY-CentOS-7 \
  && echo "CentOS 7 GPG key exists" \
  || echo "CentOS 7 GPG key is missing"
如果密钥文件存在,通常无需额外导入。若 yum 明确提示本地公钥未安装,可以先确认该文件来自原系统的 centos-release 包或可信安装介质,再执行:
rpm --import /etc/pki/rpm-gpg/RPM-GPG-KEY-CentOS-7
不要为了绕过签名错误把 gpgcheck=1 改为 gpgcheck=0,也不要从来源不明的网站下载 RPM 公钥。签名校验失败可能表示仓库地址、密钥或软件包内容不匹配。
写入配置后,先清理缓存并验证仓库元数据:
yum clean all

yum --disablerepo='*' \
  --enablerepo=base,updates,extras \
  repolist

yum --disablerepo='*' \
  --enablerepo=base,updates,extras \
  makecache
预期可以看到 base、updates、extras 的包数量,并且 makecache 正常结束。随后查询一个基础包:
yum --disablerepo='*' \
  --enablerepo=base,updates,extras \
  info bash
如果 makecache 成功但 yum info bash 失败,查看具体报错属于包不存在、仓库未启用,还是依赖解析失败。不要把所有失败都归结为网络问题。
404 Not Found这表示请求已经到达仓库服务器,重点不是 DNS,而是 URL 路径。检查:
grep -RInE '^(baseurl|mirrorlist|metalink)=' /etc/yum.repos.d
rpm --eval '%{_arch}'
常见错误包括:
7.9.2009 写成了 7.9。$releasever,实际展开结果为 7,但归档端没有对应目录。x86_64 写成 amd64。os、updates、extras 目录混写。应先用 curl 直接验证 repodata/repomd.xml,确认返回 200 后再交给 yum。
Could not resolve host执行:
getent hosts vault.centos.org
cat /etc/resolv.conf
如果解析失败,检查 DNS 配置、默认路由和云平台网络策略。若只有某个 DNS 无法解析,不要立即认定软件源失效;可以在不改系统配置的情况下,使用 dig 或 nslookup 对不同 DNS 做对比测试,前提是服务器已安装这些工具。
如果 DNS 可以解析,但 yum 仍报该错误,检查 .repo 文件中是否还残留旧的 mirrorlist 或错误域名:
grep -RInE 'mirrorlist|metalink|baseurl' /etc/yum.repos.d
先查看系统时间:
date
timedatectl status
时间偏差较大时,HTTPS 证书可能被判断为尚未生效或已经过期。再检查相关软件包:
rpm -q ca-certificates curl nss
curl -Iv --connect-timeout 5 --max-time 15 \
  https://vault.centos.org/7.9.2009/os/x86_64/repodata/repomd.xml
如果时间同步服务由 chronyd 管理,可以查看状态:
systemctl status chronyd --no-pager
chronyc tracking 2>/dev/null
优先修正系统时间和 CA 证书链,不要将以下配置作为长期方案:
sslverify=0
临时关闭证书校验会降低传输安全性,也可能掩盖服务器时间错误、中间代理替换证书或出口劫持等问题。
检查仓库使用的密钥路径:
grep -RInE '^(gpgcheck|gpgkey)=' /etc/yum.repos.d
ls -l /etc/pki/rpm-gpg/
rpm -q gpg-pubkey
如果基础仓库元数据能下载,但安装软件包时出现签名错误,可能是:
gpgkey 指向不存在的文件。这类问题应核对仓库来源和密钥,不应通过关闭 gpgcheck 直接放行。
先确认是否是第三方仓库参与了解析:
yum repolist enabled
yum --disablerepo='*' \
  --enablerepo=base,updates,extras \
  install --assumeno <实际需要安装的软件包>
--assumeno 会在确认安装时默认回答否,适合先观察依赖解析结果。若只启用 CentOS 归档仓库时依赖正常,启用某个第三方源后出现冲突,应检查该仓库是否仍适用于 CentOS 7.9,而不是继续修改 CentOS 基础源。
至少完成以下三项验证:
yum repolist enabled

yum --disablerepo='*' \
  --enablerepo=base,updates,extras \
  makecache

yum --disablerepo='*' \
  --enablerepo=base,updates,extras \
  info bash
如果需要确认实际安装流程,可以先使用:
yum --disablerepo='*' \
  --enablerepo=base,updates,extras \
  install --assumeno <实际需要安装的软件包>
这些验证分别覆盖了:
如果执行 yum check-update,退出码为 100 可能只表示存在可用更新,不应直接当成命令失败。需要结合终端输出判断。
本次示例中的备份目录由脚本打印出来,例如:
/root/yum-repo-backup-20250101-120000
实际回滚时,将下面的 <备份目录> 替换为真实目录:
backup="<备份目录>"

rm -f -- /etc/yum.repos.d/CentOS-Archive.repo
cp -a "$backup/disabled-centos-repos/." /etc/yum.repos.d/

yum clean all
yum repolist all
rm -f 这里只针对刚创建的 CentOS-Archive.repo,不要把路径扩大为 /etc/yum.repos.d/*.repo。如果排查过程中还修改过 /etc/yum.conf,确认没有保留新的业务配置后,再恢复备份:
cp -a "$backup/yum.conf" /etc/yum.conf
恢复主配置会覆盖备份之后对 /etc/yum.conf 做出的修改,执行前应再次确认影响范围。
切换到 CentOS 7.9 归档源后,yum 可能恢复安装能力,但归档内容不会替代持续的安全维护。建议在业务允许的窗口内规划迁移到仍在维护的操作系统,并记录以下信息:
在迁移完成前,可以定期执行 yum makecache 和针对关键软件包的 yum info,观察是否出现 DNS、TLS、GPG 或第三方仓库的新错误。这样可以区分偶发网络波动与仓库配置再次失效,避免在业务故障时才重新从头排查。
围绕香港服务器存量业务的运行与后续系统迁移,A5数据提供香港物理服务器资源,涵盖Xeon Gold、AMD EPYC等平台,配有SSD或NVMe存储及不同容量的内存,为企业网站、业务后台、数据库和接口服务提供部署基础。香港产品中的不同方案提供CN2或国际带宽选择,可衔接不同访问方向的网络需求;香港存储系列还可用于保存业务备份、历史文件和迁移数据。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/2982.html