

香港特惠服务器
三网CN2带宽,提供30M至100M大带宽,保障CN2/CMIN2/CU/PCCW四大运营商线路稳定接入


Linux服务器系统选型,真正需要做的是 Ubuntu、Rocky Linux 与 Debian 的稳定性及运维成本对比,而不是简单判断哪个发行版“更稳定”。第一道判断应放在业务依赖和团队熟悉度上:如果应用、脚本或运维规范明显偏向 RPM/RHEL 生态,优先考虑 Rocky Linux;如果团队长期使用 Ubuntu、需要较成熟的应用兼容性和较低的上手成本,优先考虑 Ubuntu LTS;如果团队熟悉 Debian,且更看重版本变化克制、系统结构简洁,Debian stable 通常更合适。
人手较少时,不建议为了理论上的差异同时维护三种系统。系统数量一多,补丁验证、监控规则、权限策略、备份恢复和故障处理都会出现分支。对大多数团队而言,“熟悉的系统 + 固定的版本策略 + 自动化更新验证”,往往比单纯比较发行版性能更能降低长期运维成本。
先检查应用安装方式、依赖包、服务管理脚本和安全策略。若这些条件已经明显倾向某个发行版,迁移到另一个系统所增加的人工成本,可能超过系统本身的差异。
| 判断条件 | 更倾向的选择 | 原因 |
|---|---|---|
| 依赖 RPM、DNF、RHEL 兼容环境或企业级安全策略 | Rocky Linux | 软件包体系和企业 Linux 运维习惯更接近,迁移已有 RPM 规范时改动较少 |
| 团队使用 Ubuntu 文档、APT、云镜像和常见自动化脚本 | Ubuntu LTS | 上手人员范围较广,常见应用和自动化资料较容易复用 |
| 团队已有 Debian 维护经验,系统依赖少,偏好保守版本 | Debian stable | 版本变化相对克制,基础系统简洁,适合有经验的维护人员 |
| 三种系统都没有硬性依赖 | 继续比较人员、更新窗口和长期支持策略 | 此时人工成本和变更风险比系统名称更重要 |
这里的“绑定”不只是能不能安装软件,还包括以下细节:
apt、dnf、软件包名称或配置路径;例如,团队已经维护了一批基于 RPM 的服务,并且熟悉 SELinux 策略,选择 Rocky Linux 往往能减少迁移和培训成本。相反,如果团队过去主要使用 Ubuntu,强行切换到 Rocky Linux,可能需要重新整理软件包名称、仓库配置、安全策略和故障处理手册。这个差异应计入运维成本,而不能只比较系统是否免费。
稳定性不等于长期不更新。Ubuntu LTS、Rocky Linux 和 Debian stable 都需要持续安装安全补丁,只是版本节奏、软件包变化方式和升级路径存在差异。
如果只有一两名运维人员,建议按以下顺序决策:
在小团队中,Ubuntu LTS 常见的优势是资料、自动化脚本和应用适配较多;Rocky Linux 的优势是企业 Linux 体系清晰、版本生命周期规划较适合长期运行;Debian stable 则适合已经具备 Debian 经验、希望减少系统层面变化的团队。
但这些优势都建立在团队熟悉度之上。如果团队没有 Rocky Linux 的安全策略经验,Rocky Linux 可能增加排障时间;如果业务要求较新的运行时版本,Debian stable 的保守软件包也可能带来额外的适配工作。
当团队已经具备测试、发布和自动化能力时,三种系统都可以作为生产候选。此时应重点测量:
如果所有更新都由人工登录服务器执行,即使使用生命周期较长的发行版,成本也会逐月累积。相反,能够自动生成测试环境、执行更新检查并保留恢复点的团队,通常可以把发行版差异控制在较小范围内。
Ubuntu LTS 通常适合以下场景:
Ubuntu LTS 的运维成本通常不在基础系统许可上,而在版本升级、第三方仓库和额外支持服务上。系统本身可以采用社区版本,但如果需要商业支持、扩展安全维护或托管运维,应按照具体服务方案单独核算。
它的潜在成本包括:团队可能依赖较多第三方仓库,应用对特定 Ubuntu 版本形成绑定,以及升级到下一代 LTS 前需要重新验证运行时和系统服务。
Rocky Linux 更适合以下条件:
Rocky Linux 社区版本通常不产生传统意义上的系统授权费,但这并不代表运维成本为零。团队需要承担仓库管理、SELinux 策略维护、安全更新验证和应用兼容性测试。如果缺少相关经验,首次部署或故障排查的人工时间可能比使用熟悉的 Ubuntu 更高。
还要区分“社区发行版”和“商业支持”。当业务要求供应商支持、合规文档或专门的应急服务时,产生的订阅或服务费用取决于实际提供方,不能把 Rocky Linux 的社区属性直接等同于完整的企业支持。
Debian stable 通常适合:
Debian stable 的主要取舍是软件包版本通常更保守。对长期运行的基础服务来说,这可以减少非必要变更;但如果业务要求较新的编译器、运行时或数据库版本,就可能需要评估官方仓库之外的来源、独立安装方式或应用隔离方案。由此增加的维护路径,应计入总成本。
Debian 的低成本前提是团队确实具备维护能力。若所有问题都需要临时查找资料,或者没有现成的监控、备份和升级文档,系统本身没有许可费,并不意味着总体成本更低。
三种系统的稳定性不能只用“运行多久没有重启”衡量,更适合从四个方面判断:
| 稳定性维度 | Ubuntu LTS | Rocky Linux | Debian stable |
|---|---|---|---|
| 主版本变化 | 以长期支持版本为主要生产选择,版本升级需要单独规划 | 主版本维护周期规划较长,适合保守升级 | stable 分支强调变更控制,升级同样需要测试 |
| 软件包新旧程度 | 在稳定性和应用兼容性之间取平衡 | 通常偏向企业环境中的保守更新 | 通常更保守,版本变化较少 |
| 安全更新 | 需要持续安装安全补丁,第三方仓库需单独管理 | 需要关注仓库、SELinux 和安全策略联动 | 需要关注补丁可用性及应用对旧版本依赖 |
| 适合的管理方式 | 自动化补丁、统一镜像和标准化脚本 | 变更审批、安全策略和长期版本管理 | 简化系统、固定版本和谨慎升级 |
规划维护周期时,不要只记一个发行版的“支持几年”。具体版本还可能区分主仓库、扩展仓库、单个软件包和商业支持范围。更实用的做法是为每个候选版本建立一张表,记录:
安全更新和主版本升级也要分开管理。安全补丁通常可以纳入固定维护窗口;主版本升级则应视为一次项目,提前测试应用、备份数据并验证恢复流程。
服务器系统的总成本可以按下面的方式估算:
月度总成本 = 计算资源费用 + 存储费用 + 备份或快照费用 + 流量费用 + 地址或附加资源费用 + 支持订阅费用 + 日常运维人工成本
其中,日常运维人工成本可以进一步计算为:
运维人工成本 = 每月维护小时数 × 人工小时成本
如果需要把一次性迁移也纳入比较,可以使用:
年度月均成本 = 月度基础费用 + 月度运维人工成本 + 一次性迁移成本 ÷ 计划使用月数
系统社区版本通常不单独收取传统授权费,但以下费用容易被遗漏:
以下数字只是便于计算的示例,不代表任何当前报价。设三种方案都使用相同数量的服务器,计算资源、存储、备份和其他基础费用合计为每月 900 元;团队人工成本按每小时 200 元计算。
| 方案 | 每月维护时间 | 运维人工成本 | 基础费用 | 每月合计 |
|---|---|---|---|---|
| Ubuntu LTS | 6 小时 | 6 × 200 = 1200 元 | 900 元 | 2100 元 |
| Rocky Linux | 9 小时 | 9 × 200 = 1800 元 | 900 元 | 2700 元 |
| Debian stable | 7 小时 | 7 × 200 = 1400 元 | 900 元 | 2300 元 |
这个例子假设团队更熟悉 Ubuntu,因此 Ubuntu 的维护时间较低。如果团队原本主要维护 Rocky Linux,三行数据很可能发生变化。由此可以看出,系统本身的授权成本只是总账的一部分,团队熟悉度会直接改变最终结果。
再加入一次性迁移成本:Ubuntu 为 2400 元、Rocky Linux 为 3600 元、Debian 为 3000 元,并按 12 个月摊销,则对应的月均成本分别增加 200 元、300 元和 250 元。第一年按月均口径计算,结果约为:
这个计算没有包含故障损失。若某一方案虽然日常维护时间较少,却经常因应用兼容问题产生中断,就应额外估算“故障发生概率 × 单次影响成本”。在缺少实际统计数据时,不要伪造精确概率,可以先用测试环境中的补丁失败次数、人工修复时间和恢复演练结果做比较。
在正式统一系统前,可以为每个候选系统准备一台测试实例,使用同一份应用配置和同一批运维任务进行验证。重点不是跑分,而是记录完成任务所需的人工时间和后续变更数量。
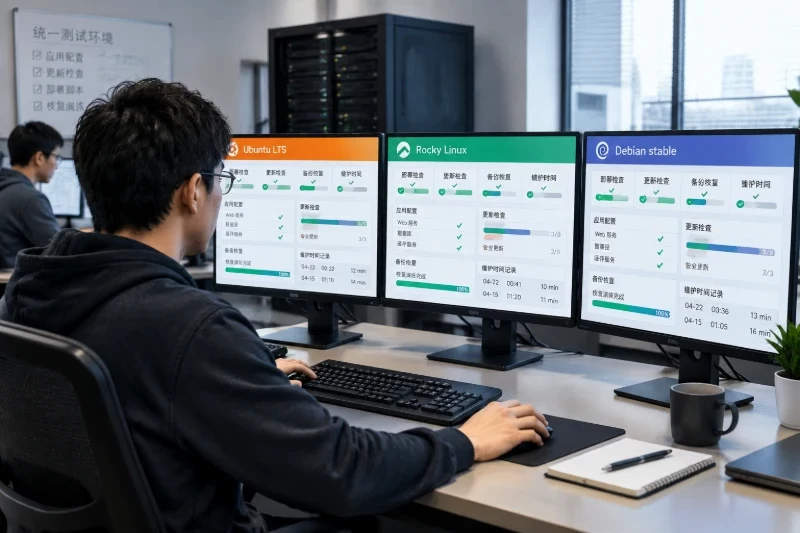
建议至少验证以下内容:
对于 Ubuntu 和 Debian,应特别关注 APT 软件包名称、第三方仓库和应用运行时版本;对于 Rocky Linux,应重点验证 DNF 仓库、SELinux 策略、服务权限和已有 RPM 脚本。测试结果可以用“维护小时数、人工修复次数、恢复时间、主版本升级改造量”四个指标记录。
可以按以下路径落地:
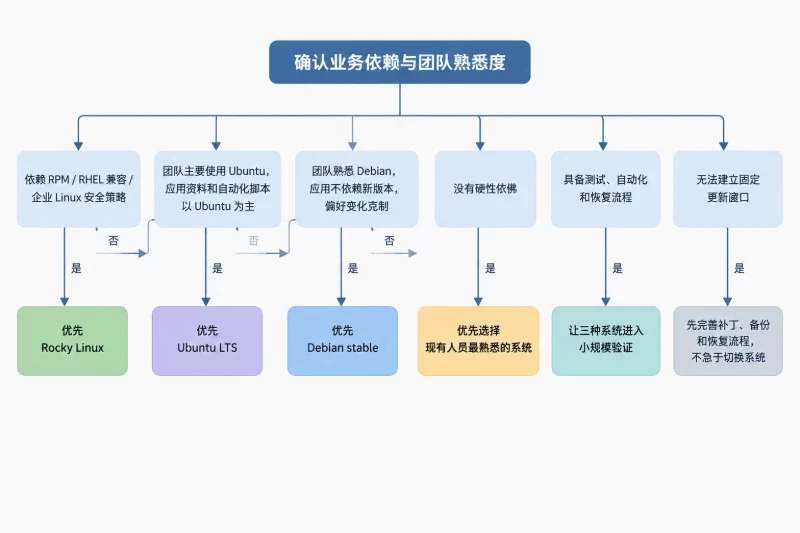
因此,兼顾稳定性和运维成本的关键路径是:先确认业务生态,再判断团队是否能持续更新;接着测量人工维护和迁移成本,最后把支持订阅、备份、测试环境和故障恢复纳入总账。选择结果并非固定为某一个发行版,而是取决于“谁来维护、多久更新一次、现有应用依赖什么,以及发生变化后能否快速恢复”。


