

香港特惠服务器
三网CN2带宽,提供30M至100M大带宽,保障CN2/CMIN2/CU/PCCW四大运营商线路稳定接入


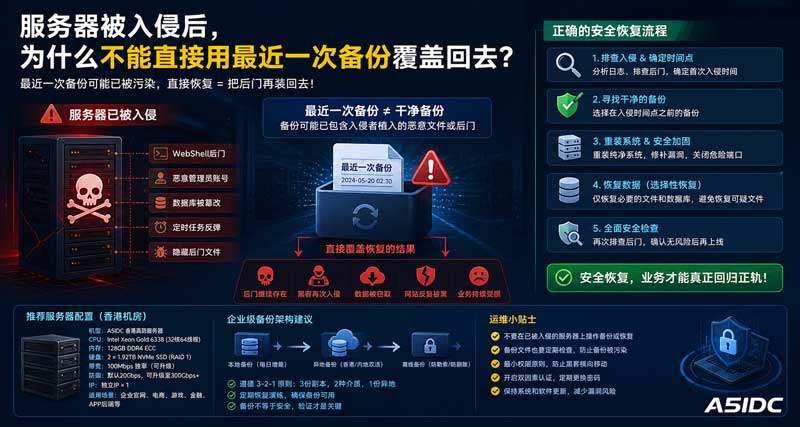
很多站长遇到服务器被入侵后的第一反应是:
“没事,我有备份,直接把最近一次备份覆盖回去就行。”
这个想法看似省事,但在真实运维现场里,这是一个很危险的操作。
因为服务器被入侵后,问题往往不只是“某几个文件被篡改”这么简单。攻击者可能已经留下了后门账号、定时任务、WebShell、隐藏进程、SSH 密钥、数据库账号,甚至修改了系统服务。一旦你没有搞清楚入侵路径,就直接拿最近一次备份覆盖,可能只是把“表面文件”恢复了,但真正的后门还在。
更麻烦的是,最近一次备份本身也可能已经被污染。你以为自己恢复的是“干净版本”,实际上可能只是把攻击者早就植入的后门重新恢复了一遍。
所以,服务器被入侵后的正确思路不是:
入侵了 → 恢复最近备份 → 继续上线
而应该是:
入侵了 → 隔离服务器 → 保留证据 → 判断入侵时间点 → 找到干净备份 → 重装干净系统 → 选择性恢复数据 → 修补漏洞 → 再上线
这两者差别很大。
这是最常见的问题。
假设你的网站是 WordPress,攻击者在 5 月 1 日通过插件漏洞上传了一个 WebShell 文件:
/public_html/wp-content/uploads/2026/05/.cache.php但你直到 5 月 5 日才发现网站异常。而你的备份策略是每天凌晨自动备份一次。
那么你的备份时间线可能是这样:
| 时间 | 状态 |
|---|---|
| 4 月 30 日备份 | 干净 |
| 5 月 1 日入侵 | 后门被植入 |
| 5 月 2 日备份 | 已经带后门 |
| 5 月 3 日备份 | 已经带后门 |
| 5 月 4 日备份 | 已经带后门 |
| 5 月 5 日发现异常 | 最近备份仍然带后门 |
这时候你如果直接恢复“5 月 5 日最近一次备份”,其实就是把攻击者留下的 WebShell 又恢复回去了。
这也是为什么企业级恢复不只看“最近一次备份”,而是要先判断:
备份不是越近越好,关键是要“干净”。
服务器被入侵后,最有价值的东西不是网站文件,而是日志和现场痕迹。
例如:
/var/log/auth.log/var/log/secure/var/log/nginx/access.log/var/log/nginx/error.log/var/log/httpd/access_log/var/log/messages/var/spool/cron//root/.bash_history/home/*/.ssh/authorized_keys如果你第一时间直接覆盖文件,甚至重启服务、清理目录、恢复备份,很可能会把这些关键证据冲掉。
结果就是:网站表面恢复了,但你不知道攻击者是从哪里进来的。
不知道入口,就没有真正修复。
今天恢复,明天可能又被打穿。
很多人把“服务器被入侵”理解成“网站目录被篡改”,但真实情况可能更深。
攻击者可能做了这些动作:
# 增加 SSH 公钥
/root/.ssh/authorized_keys

# 新建隐藏用户
useradd -m -s /bin/bash backupadm

# 增加计划任务
/etc/crontab
/var/spool/cron/root

# 增加 systemd 后门服务
/etc/systemd/system/update-check.service

# 修改启动脚本
/etc/rc.local

# 替换系统命令
/usr/bin/ps
/usr/bin/netstat
/usr/bin/ss

# 开启反连脚本
/tmp/.x/agent
/dev/shm/.cache
如果你只是把网站目录 /www/wwwroot/example.com 用备份覆盖一遍,系统层后门仍然存在。
甚至攻击者可能已经拿到了:
这种情况下,恢复文件没有意义。因为攻击者仍然有钥匙。
很多网站被入侵后,看起来只是首页被挂马,实际上数据库里也可能被插入恶意内容。
常见位置包括:
| 位置 | 风险 |
|---|---|
wp_options |
被插入恶意 JS、跳转代码 |
wp_posts |
文章内容被插入黑链 |
wp_users |
新增隐藏管理员 |
wp_usermeta |
修改用户权限 |
| 插件配置表 | 写入恶意远程加载地址 |
例如可以先检查 WordPress 管理员用户:
SELECT ID, user_login, user_email, user_registered
FROM wp_users
ORDER BY ID DESC;
检查是否有异常管理员权限:
SELECT user_id, meta_key, meta_value
FROM wp_usermeta
WHERE meta_key LIKE '%capabilities%';
如果数据库已经被污染,你只恢复网站文件是不够的。
反过来,如果你直接恢复最近一次数据库备份,也可能把恶意管理员账号一起恢复回来。
所以恢复时必须把“文件备份”和“数据库备份”分开验证。
假设一个跨境电商网站被入侵,5 月 5 日凌晨 2 点有一次备份,上午 10 点发现异常。
如果直接恢复凌晨 2 点备份,可能丢掉这 8 小时内的:
所以恢复备份不是简单地“覆盖回去”,而是要区分:
| 数据类型 | 恢复策略 |
|---|---|
| 网站程序文件 | 可从干净版本恢复 |
| 用户上传图片 | 需要扫描后保留 |
| 数据库订单表 | 不能随便回滚 |
| 日志文件 | 必须保留用于排查 |
| 配置文件 | 需要人工核对 |
| 密钥文件 | 应全部更换 |
真实的恢复动作通常是“选择性恢复”,不是全盘覆盖。
假设攻击入口是一个过期插件:
old-file-manager 6.x你恢复最近一次备份后,这个插件版本还是旧的,漏洞还在。攻击者脚本重新扫到你的网站,很快又会进来。
常见入口包括:
.git 目录暴露如果没有修入口,恢复备份只是“把房间打扫干净”,但门锁还是坏的。
被入侵后的恢复效率,和服务器配置、磁盘结构、备份策略有直接关系。尤其是数据量较大的站点,如果没有独立备份盘、快照盘或异地备份,恢复过程会非常被动。
下面以 A5IDC 香港服务器业务场景为例,可以按网站规模选择不同方案。
适合:企业官网、WordPress 博客、展示型外贸站、小型 B2B 网站。
| 项目 | 建议配置 |
|---|---|
| CPU | Intel Xeon E3-1271 V3 / E-2334 |
| 内存 | 16GB - 32GB ECC |
| 系统盘 | 480GB SSD 或 960GB SSD |
| 系统 | Ubuntu 22.04 LTS / Debian 12 |
| 带宽 | 100M BGP,国内方向可搭配 CN2 优化 |
| 备份 | 每日文件备份 + 每日数据库备份 + 每周异地备份 |
这类网站数据量不大,重点不是堆配置,而是做好隔离备份。
建议网站目录、数据库、日志、备份目录分开管理,不要把备份文件长期放在 Web 可访问目录里。
适合:WooCommerce、Shopify 独立站后端、Magento、Laravel 商城、会员充值系统。
| 项目 | 建议配置 |
|---|---|
| CPU | Intel Xeon Gold 6138,20 核 40 线程 |
| 内存 | 64GB - 128GB ECC |
| 系统盘 | 2 × 960GB NVMe SSD,RAID 1 |
| 数据盘 | 2TB - 4TB SSD / SATA 企业盘 |
| 系统 | Ubuntu 22.04 LTS / Rocky Linux 9 |
| 带宽 | 100M BGP + 25M CN2 优化,或更高独享带宽 |
| 备份 | 数据库每 6 小时备份,订单表开启 binlog 增量恢复 |
这种业务最怕“直接回滚数据库”。
因为订单、支付、会员数据不能随便丢,所以建议 MySQL 开启 binlog:
[mysqld]
server-id=1
log_bin=mysql-bin
binlog_format=ROW
expire_logs_days=7
这样即使要恢复到某个干净备份点,也可以通过 binlog 把正常订单数据补回来,避免整库回滚造成业务损失。
适合:大量图片、附件、视频切片、下载文件、备份归档。
| 项目 | 建议配置 |
|---|---|
| CPU | AMD EPYC 7402P,24 核 48 线程 |
| 内存 | 64GB - 128GB ECC |
| 系统盘 | 960GB NVMe SSD |
| 存储盘 | 4 × 14TB SATA 企业盘 |
| RAID | RAID 10 或 ZFS RAIDZ2 |
| 带宽 | 100M / 1G BGP,根据访问量选择 |
| 备份 | 本机快照 + 异地备份 + 只读归档副本 |
这类服务器重点不是单纯恢复速度,而是“文件规模大,不能乱覆盖”。
如果几十 TB 文件被污染,直接覆盖会非常耗时,还可能覆盖掉用户正常上传的新文件。
更好的方法是:
例如上传目录禁止执行 PHP:
location ~* /uploads/.*\.php$ {
    deny all;
}适合:游戏站、支付相关站点、资源站、灰产攻击高发行业、防护压力较大的业务。
| 项目 | 建议配置 |
|---|---|
| CPU | 双路 Intel Xeon Gold 6138 / AMD EPYC 9554 |
| 内存 | 128GB - 256GB ECC |
| 系统盘 | 2 × NVMe SSD RAID 1 |
| 数据盘 | 独立数据盘或独立数据库服务器 |
| 网络 | CN2 优化 / BGP 多线 / 高防清洗 |
| 安全 | WAF + CDN + 最小权限 + 异地备份 |
| 恢复 | 冷备机或备用服务器随时接管 |
这类业务建议不要把所有东西放在一台机器里。
至少要拆成:
Web 服务器
数据库服务器
备份服务器
日志服务器
一旦 Web 层被入侵,可以快速下线 Web 节点,数据库和备份不会一起暴露。
发现异常后,第一件事不是恢复,而是降低损失。
可以先做:
# 查看当前登录用户
w

# 查看最近登录记录
last -a | head -50

# 查看 SSH 登录失败记录
grep "Failed password" /var/log/auth.log | tail -50

# 查看正在监听的端口
ss -tunlp

# 查看可疑进程
ps aux --sort=-%cpu | head
ps aux --sort=-%mem | head
如果服务器仍在被攻击,可以先限制访问:
# 临时只允许自己的管理 IP 访问 SSH
iptables -A INPUT -p tcp --dport 22 ! -s 你的管理IP -j DROP

# 临时关闭 Web 服务,保留现场
systemctl stop nginx
systemctl stop apache2
不要急着执行:
rm -rf 可疑文件因为你删掉后,后续很难判断攻击路径。
在香港物理服务器或独立服务器场景里,如果业务允许,建议先做一份磁盘镜像或文件级快照。
最低限度也要备份以下内容:
mkdir -p /root/incident-backup

cp -a /var/log /root/incident-backup/logs
cp -a /etc/passwd /root/incident-backup/passwd
cp -a /etc/shadow /root/incident-backup/shadow
cp -a /etc/crontab /root/incident-backup/crontab
cp -a /var/spool/cron /root/incident-backup/cron
cp -a /root/.ssh /root/incident-backup/root-ssh
同时记录当前进程和端口:
ps aux > /root/incident-backup/ps_aux.txt
ss -tunlp > /root/incident-backup/ss_tunlp.txt
systemctl list-units --type=service > /root/incident-backup/services.txt
这些资料后面用来判断攻击入口。
找最近被修改的文件:
find /www/wwwroot -type f -mtime -7 -ls查看最近 7 天内新增的 PHP 文件:
find /www/wwwroot -type f -name "*.php" -mtime -7 -ls查看上传目录里的 PHP 文件:
find /www/wwwroot -path "*uploads*" -name "*.php" -ls查看异常隐藏文件:
find /www/wwwroot -type f -name ".*" -ls查看最近修改的系统服务:
find /etc/systemd/system -type f -mtime -30 -ls查看计划任务:
crontab -l
ls -al /var/spool/cron/
cat /etc/crontab
如果你发现最早的异常文件出现在 5 月 1 日,那么 5 月 1 日之后的备份都要谨慎,不能默认干净。
恢复时要先给备份分级。
| 备份类型 | 是否可直接恢复 | 原因 |
|---|---|---|
| 最近一次备份 | 不建议直接恢复 | 可能已经被污染 |
| 入侵前备份 | 可以作为恢复基础 | 但仍需扫描验证 |
| 离线备份 | 可信度更高 | 攻击者通常无法修改 |
| 只读快照 | 可信度较高 | 不容易被篡改 |
| Web 目录压缩包 | 可信度一般 | 可能已包含后门 |
| 数据库备份 | 需单独审查 | 可能有黑链、恶意用户 |
真正安全的恢复,不是把一个压缩包解压覆盖,而是把备份拿到隔离环境里先检查。
这是关键。
推荐做法是:
旧服务器:保留现场,不直接覆盖
新系统:重装干净 OS
新环境:安装干净 Web / PHP / MySQL / Nginx
备份数据:经过扫描后选择性恢复
业务验证:确认无后门再切换解析
也就是说,不要在已经被入侵的系统里直接修修补补。
如果攻击者拿过 root 权限,这台系统就不应该再被视为可信环境。
更稳妥的做法是在新系统上重建:
# Ubuntu 22.04 示例
apt update && apt upgrade -y

apt install nginx mysql-server php8.2-fpm php8.2-mysql php8.2-curl php8.2-gd php8.2-mbstring -y
然后恢复网站代码和数据库。
数据库恢复示例:
mysql -u root -p new_database < clean_backup.sql文件恢复示例:
rsync -av --exclude='*.php' uploads/ /www/wwwroot/example.com/wp-content/uploads/这里为什么排除 PHP?
因为正常上传目录通常不应该出现 PHP 文件。
如果上传目录里有 PHP,很可能就是 WebShell。
很多服务器被二次入侵,不是因为文件没恢复好,而是因为密钥没换。
需要更换:
同时检查 SSH 公钥:
cat /root/.ssh/authorized_keys检查系统用户:
cat /etc/passwd查看 UID 为 0 的用户:
awk -F: '$3==0 {print $1}' /etc/passwd正常情况下,只有 root 应该是 UID 0。
可以优先恢复:
程序文件 + 数据库 + 图片附件但要检查:
.htaccess 是否被篡改。建议重点检查:
wp-content/uploads/
wp-content/plugins/
wp-content/themes/
wp-config.php
.htaccess
如果安装了 WP-CLI,可以校验核心文件:
wp core verify-checksums检查管理员:
wp user list --role=administrator批量更新插件:
wp plugin update --all禁用可疑插件:
wp plugin deactivate 插件名电商网站最不能简单回滚数据库。
要单独保护:
恢复时可以这样分层:
程序文件:恢复到入侵前干净版本
数据库结构:使用干净版本
订单数据:从 binlog 或业务日志补齐
用户上传文件:扫描后保留
后台账号:全部重置不要全量覆盖用户上传目录。
更推荐做 hash 校验。
例如生成文件 hash:
find /data/uploads -type f -exec sha256sum {} \; > uploads.sha256恢复后校验:
sha256sum -c uploads.sha256重点检查:
find /data/uploads -name "*.php" -o -name "*.jsp" -o -name "*.asp"上传目录原则上只允许图片、视频、压缩包、文档,不应该允许脚本执行。
很多服务器被入侵后恢复困难,是因为备份也在同一台机器上。
比如:
/www/backup/site.tar.gz
/backup/mysql.sql
/home/backup/
这些路径攻击者一旦拿到权限,也能删除、加密、篡改。
更合理的备份架构应该是:
生产服务器
   ↓
本地快照
   ↓
独立备份服务器
   ↓
异地对象存储 / 离线归档| 备份层级 | 作用 |
|---|---|
| 本机快照 | 快速回滚小故障 |
| 独立备份服务器 | 防止生产机损坏 |
| 异地备份 | 防机房、误删、勒索 |
| 只读备份 | 防攻击者篡改 |
| 定期恢复演练 | 确认备份真的可用 |
| 备份类型 | 保留周期 |
|---|---|
| 每日备份 | 保留 7 - 14 天 |
| 每周备份 | 保留 4 - 8 周 |
| 每月备份 | 保留 6 - 12 个月 |
| 重要版本 | 长期归档 |
对于企业业务,建议至少做到:
3 份数据
2 种介质
1 份异地
也就是常说的 3-2-1 备份原则。
下面给出一套适合香港服务器、美国服务器、跨境业务服务器的通用恢复方案。
1. 限制公网访问
2. 保留日志
3. 停止异常服务
4. 记录进程、端口、登录用户
5. 不立即删除可疑文件1. 检查 Web 目录最近修改文件
2. 检查上传目录脚本文件
3. 检查 SSH 登录记录
4. 检查系统用户和公钥
5. 检查计划任务和 systemd 服务
6. 检查数据库异常用户和恶意内容1. 判断入侵时间点
2. 找到入侵前备份
3. 在隔离环境解压检查
4. 扫描 WebShell
5. 对比文件变更
6. 确认数据库无异常管理员和黑链1. 重装系统
2. 更新系统补丁
3. 安装干净 Web 环境
4. 恢复干净程序文件
5. 恢复数据库
6. 恢复用户上传文件
7. 重置所有密码和密钥1. 禁止上传目录执行脚本
2. 后台路径增加访问限制
3. SSH 禁止 root 密码登录
4. 数据库禁止公网访问
5. 配置防火墙
6. 接入 WAF / CDN
7. 开启自动安全更新
8. 配置异地备份vim /etc/ssh/sshd_config建议配置:
PermitRootLogin no
PasswordAuthentication no
PubkeyAuthentication yes
Port 22222
重启 SSH:
systemctl restart sshd注意:修改 SSH 前一定要先确认新端口和密钥能正常登录,避免把自己锁在服务器外。
常见 Web 服务器只需要:
| 端口 | 用途 |
|---|---|
| 80 | HTTP |
| 443 | HTTPS |
| 22222 | SSH 自定义端口 |
| 3306 | MySQL,不建议公网开放 |
| 6379 | Redis,禁止公网开放 |
UFW 示例:
ufw allow 80/tcp
ufw allow 443/tcp
ufw allow 22222/tcp
ufw enable
数据库建议只监听本地:
bind-address = 127.0.0.1Nginx 示例:
location ~* ^/wp-content/uploads/.*\.(php|phtml|php5|php7)$ {
    deny all;
}
Apache .htaccess 示例:
<FilesMatch "\.(php|phtml|php5|php7)$">
    Require all denied
</FilesMatch>
这条非常重要。很多 WebShell 都是从上传目录执行的。
常见错误:
chmod -R 777 /www/wwwroot/example.com这会让攻击者更容易写入后门。
更合理的权限示例:
find /www/wwwroot/example.com -type d -exec chmod 755 {} \;
find /www/wwwroot/example.com -type f -exec chmod 644 {} \;
对于需要写入的目录,例如 uploads、cache,再单独放开。
如果条件允许,建议日志不要只放在本机。
可以同步到独立日志服务器,避免攻击者入侵后清理日志。
简单方案可以定期同步:
rsync -av /var/log/ backup-server:/data/logs/web01/更正式的方案可以使用:
我们之前处理过一类很典型的问题。
一台香港服务器部署了 WordPress 外贸站,配置大概是:
CPU:Intel Xeon E3-1271 V3
内存:32GB ECC
硬盘:480GB SSD
带宽:100M BGP + 25M CN2 优化
系统:Ubuntu 22.04
环境:Nginx + PHP 8.1 + MySQL 8.0
客户发现首页被跳转到博彩页面,于是自己用前一天备份覆盖了网站目录。
结果第二天又被跳转。
排查后发现问题不是首页文件,而是:
/wp-content/uploads/2026/04/.cache.php这是一个隐藏 WebShell。
同时 .htaccess 被加入了恶意跳转规则,数据库 wp_options 里也被插入了一段远程 JS。
也就是说,客户恢复了主题文件,但没有处理:
.htaccess;所以他每次恢复,都只是恢复了“表面”,后门还在。
最终正确处理方式是:
1. 保留旧服务器现场
2. 找到入侵前 7 天的干净备份
3. 重装系统
4. 重新部署 Nginx / PHP / MySQL
5. 恢复干净主题和插件
6. 上传目录排除 PHP 文件后恢复
7. 数据库清理异常管理员和恶意 JS
8. 更新 WordPress 核心、主题、插件
9. 重置所有密码
10. 禁止 uploads 目录执行 PHP
11. 配置 WAF 和定期异地备份
恢复后,网站才真正稳定下来。
不是说备份不能恢复,而是不能“盲目直接覆盖”。
只有满足下面条件,才可以考虑恢复:
| 条件 | 是否必须 |
|---|---|
| 已确认入侵时间点 | 必须 |
| 已找到入侵前干净备份 | 必须 |
| 已保留日志和现场证据 | 必须 |
| 已确认攻击入口 | 强烈建议 |
| 已重置所有密码密钥 | 必须 |
| 已修补漏洞 | 必须 |
| 已检查数据库污染 | 必须 |
| 已验证上传目录无脚本 | 必须 |
| 已在干净系统恢复 | 强烈建议 |
如果这些都没做,只是把文件覆盖回去,那不是安全恢复,只是临时止血。
对于香港服务器、美国服务器、日本服务器、韩国服务器这类海外物理服务器业务,尤其是跨境电商、游戏、资源站、视频站、会员系统,建议采用下面这种架构:
生产服务器:负责业务运行
备份服务器:只接收备份,不暴露 Web
日志服务器:保存访问日志和系统日志
异地备份:保存长期归档
备用服务器:故障或入侵时快速接管| 业务类型 | 推荐服务器方案 | 重点 |
|---|---|---|
| 企业官网 | E3 / E-2334 + 32GB + SSD | 低成本、备份清晰 |
| 外贸独立站 | Gold 6138 + 64GB + NVMe | 性能和访问体验 |
| 电商订单站 | Gold / EPYC + 128GB + RAID 1 | 数据一致性 |
| 图片下载站 | EPYC + 4 × 14TB RAID 10 | 存储和恢复能力 |
| 高风险业务 | 高防线路 + WAF + 异地备份 | 防护和快速切换 |
| 数据库业务 | 独立数据库服务器 + binlog | 避免整站回滚 |
真正稳定的服务器方案,不只是 CPU、内存、带宽够不够,还要看:
服务器被入侵后,最近一次备份不一定是救命稻草,也可能是另一个坑。
因为它可能已经包含:
所以,正确的恢复方式不是直接覆盖,而是:
先查清入侵范围
再判断干净备份点
再重建可信系统
再选择性恢复数据
再修补漏洞和更换密钥
最后重新上线
对企业网站来说,真正可靠的服务器方案不是“有备份就行”,而是要做到:
备份可验证、系统可重建、数据可选择恢复、日志可追溯、漏洞可闭环。
这才是服务器被入侵后,能真正恢复稳定的关键。


