

香港特惠服务器
三网CN2带宽,提供30M至100M大带宽,保障CN2/CMIN2/CU/PCCW四大运营商线路稳定接入


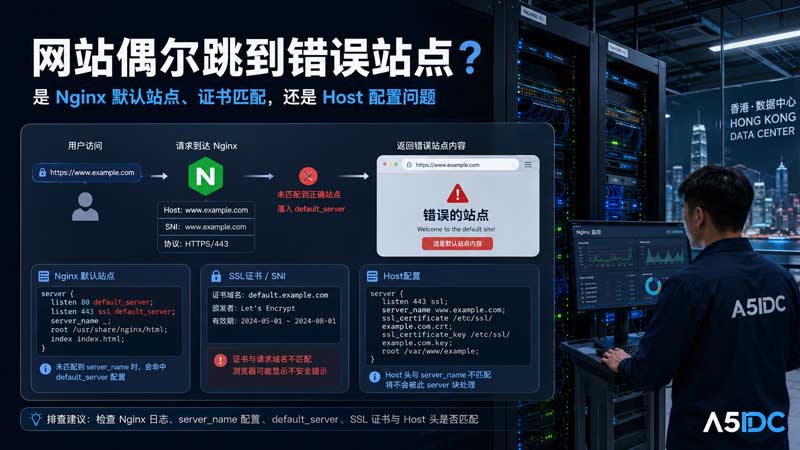
我在运维香港服务器的时候,遇到过一种很容易被误判的问题:客户反馈网站“有时候正常,有时候会跳到别的网站”。
不是完全打不开,也不是一直 502,更不是单纯的域名解析错误。它的表现往往很奇怪:
有时访问 www.a5idc.com 正常打开自己的网站;
有时刷新几次,突然变成另一个客户的站点;
有时手机网络正常,家里宽带异常;
有时 HTTP 正常,HTTPS 却显示别的网站证书;
有时直接访问 IP,会打开一个完全不相关的网站首页。
这种问题看起来像“服务器串站”,但真正原因通常不止一个。最常见的三类是:
Nginx 默认站点配置问题、HTTPS 证书/SNI 匹配问题、Host 请求头与 server_name 配置问题。
如果服务器上只跑一个网站,这类问题不明显;但如果一台香港服务器上部署多个站点、多个域名、多个 SSL 证书,再叠加 CDN、IPv6、反向代理、宝塔面板或手工 Nginx 配置,就很容易出现“偶尔跳错站”的现象。
很多用户会觉得:“为什么它不是一直错,而是偶尔错?”
其实服务器并不会随机选一个站点返回,它一定是按照某种规则匹配到了错误配置。
常见原因可以简单归为这几种:
| 现象 | 更可能的原因 |
|---|---|
| 直接访问服务器 IP 打开了某个网站 | Nginx 默认站点没有隔离 |
| HTTPS 提示证书是别的域名 | SSL 证书或 SNI 匹配错误 |
| 同一个域名有时正常有时错误 | 多 IP、多节点、CDN、IPv4/IPv6 配置不一致 |
| 不带 www 正常,带 www 错误 | server_name 没写完整 |
| HTTP 正常,HTTPS 跳错站 | 80 和 443 配置不一致 |
| 反向代理后跳到其他站点 | Host 头没有正确传递 |
| 宝塔/面板里删除站点后仍串站 | Nginx 配置残留、默认站点残留、include 顺序问题 |
所以排查这类问题,不能只看“网站文件有没有放错”,而要看完整链路:
DNS → CDN → Nginx 监听端口 → server_name → SSL 证书 → Host 头 → 后端应用。
之前有个跨境电商客户,把几个独立站都放在同一台香港服务器上。配置大概是:
| 项目 | 配置 |
|---|---|
| 服务器类型 | 香港物理服务器 |
| CPU | Intel Xeon E3-1271 V3,4核8线程 |
| 内存 | 16GB DDR3 ECC |
| 硬盘 | 480GB SSD |
| 带宽 | 100M BGP,含 25M CN2 直连 |
| 系统 | Ubuntu 22.04 LTS |
| Web 环境 | Nginx 1.22 + PHP 8.1 + MySQL 5.7 |
| 部署站点 | 3个 WordPress 独立站 + 1个静态官网 |
| SSL | Let’s Encrypt 多域名证书 |
客户的问题是:
主域名大部分时间能正常打开,但偶尔会跳到另一个测试站点。尤其是手机 4G 网络访问时更明显。
最开始客户怀疑是网站被劫持,甚至怀疑服务器被入侵。
但我排查后发现,真正原因并不是木马,也不是 DNS 污染,而是 Nginx 的 HTTPS 默认站点和域名 server_name 配置不完整。
当请求没有精确匹配到目标站点时,Nginx 把它交给了第一个 listen 443 ssl default_server 的站点处理。于是浏览器就看到了另一个网站。
Nginx 处理一个请求,大致会经历两步:
第一步,看请求进入哪个端口,比如:
listen 80;
listen 443 ssl;
第二步,根据 Host 或 SNI 匹配对应的 server_name:
server_name example.com www.example.com;如果匹配成功,就进入对应站点。
如果匹配失败,Nginx 不会自动报错,它会选择当前监听端口下的默认 server。
也就是说,如果你的配置里有多个站点:
server {
    listen 443 ssl default_server;
    server_name site-a.com;
    root /www/site-a;
}

server {
    listen 443 ssl;
    server_name site-b.com;
    root /www/site-b;
}
当请求的域名不匹配任何 server_name 时,Nginx 很可能会交给 site-a.com 处理。
这就是很多“串站”的根源。
很多人搭建网站时,会习惯保留一个默认站点,比如:
server {
    listen 80 default_server;
    server_name _;
    root /usr/share/nginx/html;
}
这在单站点服务器上问题不大。
但如果一台服务器上有多个业务站点,默认站点就必须谨慎处理。
因为所有没有匹配到的请求,都会进入默认站点。
例如:
curl -H "Host: unknown-domain.com" http://服务器IP如果这个命令返回了某个正式网站内容,就说明默认站点没有隔离好。
我一般会单独设置一个“兜底站点”,专门处理未知 Host:
server {
    listen 80 default_server;
    listen [::]:80 default_server;
    server_name _;

    return 444;
}
HTTPS 也要有兜底配置:
server {
    listen 443 ssl default_server;
    listen [::]:443 ssl default_server;
    server_name _;

    ssl_certificate     /etc/nginx/ssl/default.crt;
    ssl_certificate_key /etc/nginx/ssl/default.key;

    return 444;
}
444 是 Nginx 的特殊返回码,表示直接断开连接,不返回页面。
如果想更标准一点,也可以返回:
return 421;421 的意思是:请求被发送到了不该处理它的服务器。
对于多站点服务器,我更建议未知域名不要展示任何业务内容。
很多“跳错站”并不发生在 HTTP,而是发生在 HTTPS。
HTTPS 请求在真正进入网站逻辑之前,浏览器会先和服务器建立 TLS 连接。这个阶段浏览器会告诉服务器:我要访问哪个域名。这个信息叫 SNI。
比如用户访问:
https://www.example.com浏览器会在 TLS 握手阶段告诉 Nginx:
server_name = www.example.comNginx 根据这个 SNI 选择证书。
问题来了:
如果 443 端口没有正确配置 server_name,或者证书文件对应错了,浏览器可能拿到别的网站证书。
典型错误配置如下:
server {
    listen 443 ssl;
    server_name example.com;

    ssl_certificate /etc/letsencrypt/live/site-a/fullchain.pem;
    ssl_certificate_key /etc/letsencrypt/live/site-a/privkey.pem;
}
但是用户访问的是:
www.example.com而配置里没有写 www.example.com。
这时 Nginx 可能匹配不到,就进入默认 HTTPS 站点。
于是用户看到的是别的网站证书,或者直接打开了默认站点。
server {
    listen 443 ssl http2;
    server_name example.com www.example.com;

    root /www/wwwroot/example.com;
    index index.php index.html;

    ssl_certificate /etc/letsencrypt/live/example.com/fullchain.pem;
    ssl_certificate_key /etc/letsencrypt/live/example.com/privkey.pem;

    location / {
        try_files $uri $uri/ /index.php?$args;
    }
}
证书也必须覆盖这两个域名:
certbot certificates确认里面包含:
Domains: example.com www.example.com如果只签了 example.com,但用户访问 www.example.com,就可能出现证书不匹配。
很多网站跳错站,最后查出来不是服务器坏了,而是 server_name 没写全。
比如只写了:
server_name example.com;但 DNS 里同时解析了:
example.com
www.example.com
m.example.com
那么 www.example.com 如果没有对应配置,就会掉进默认站点。
正确方式是主站点明确写全:
server_name example.com www.example.com;如果你希望所有访问都统一到不带 www,可以单独做跳转:
server {
    listen 80;
    server_name www.example.com;

    return 301 https://example.com$request_uri;
}
HTTPS 也要配:
server {
    listen 443 ssl http2;
    server_name www.example.com;

    ssl_certificate /etc/letsencrypt/live/example.com/fullchain.pem;
    ssl_certificate_key /etc/letsencrypt/live/example.com/privkey.pem;

    return 301 https://example.com$request_uri;
}
很多人只在 80 端口做跳转,却忘了 443。
结果就是:HTTP 正常跳转,HTTPS 访问 www 时却串到别的网站。
“偶尔跳错站”还有一个很常见的原因:不同网络访问到的不是同一个 IP。
比如一个域名有这些解析:
example.com A     103.x.x.10
example.com A     103.x.x.11
example.com AAAA  240x:xxxx::10
你在办公室访问正常,是因为解析到了 103.x.x.10。
客户用手机访问错误,是因为解析到了 103.x.x.11 或 IPv6 地址。
如果其中一台机器没有配置对应站点,就会出现“部分地区正常、部分地区错误”。
排查命令:
dig example.com A
dig example.com AAAA
dig www.example.com A
dig www.example.com AAAA
也可以指定公共 DNS:
dig @8.8.8.8 example.com
dig @1.1.1.1 example.com
dig @223.5.5.5 example.com
如果你启用了 CDN,也要检查 CDN 回源配置。
很多时候不是源站 Nginx 配错,而是 CDN 上的某个域名绑定了错误源站,或者缓存了旧的 301 跳转。
如果前面还有一层 Nginx、CDN、负载均衡,后端应用看到的 Host 可能不是用户真实访问的域名。
错误示例:
location / {
    proxy_pass http://backend;
}
这种写法有时会导致后端应用拿不到真实 Host。
更稳妥的写法是:
location / {
    proxy_pass http://backend;

    proxy_set_header Host $host;
    proxy_set_header X-Real-IP $remote_addr;
    proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
    proxy_set_header X-Forwarded-Proto $scheme;
}
如果后端是 WordPress、Laravel、Node.js、Java Spring Boot,这个问题会更明显。
因为很多应用会根据 Host 生成跳转链接、静态资源地址、登录回调地址。
如果 Host 错了,应用层就可能把用户重定向到另一个域名。
如果只是个人博客,一个轻量云服务器也能跑。
但如果是一台服务器上承载多个企业官网、外贸独立站、WordPress 站点,并且还要配置 HTTPS、反向代理、缓存、数据库,我更建议使用独立物理服务器。
下面是比较适合这类多站点部署的配置参考。
| 项目 | 建议配置 |
|---|---|
| 服务器位置 | 香港机房 |
| CPU | Intel Xeon E3-1271 V3 / E3-1270 V6 |
| 内存 | 16GB - 32GB ECC |
| 硬盘 | 480GB SSD / 960GB SSD |
| 带宽 | 100M BGP,含 25M CN2 直连 |
| 系统 | Ubuntu 22.04 LTS |
| Web 环境 | Nginx + PHP-FPM + MySQL/MariaDB |
| 适合业务 | 企业官网、WordPress、多语言外贸站、小型商城 |
这类配置适合 5-20 个中小型站点,前提是每个站点访问量不夸张,数据库压力不大。
| 项目 | 建议配置 |
|---|---|
| 服务器位置 | 香港机房 |
| CPU | AMD EPYC 4585PX,16核32线程 |
| 内存 | 64GB DDR5 ECC |
| 硬盘 | 960GB NVMe SSD |
| 带宽 | 100M BGP + 25M CN2 直连,可升级大带宽 |
| 系统 | Ubuntu 22.04 LTS / Debian 12 |
| Web 环境 | Nginx + PHP 8.2 + Redis + MySQL 8.0 |
| 适合业务 | 高并发 WordPress、跨境商城、多个业务站点、API 接口服务 |
这类配置的优势不是单纯“能打开网页”,而是能在多个站点同时运行时,保证 PHP、MySQL、Redis、Nginx 都有足够资源。
尤其是 NVMe SSD 对 WordPress 后台、WooCommerce 订单查询、图片站缩略图生成会明显更稳。
排查“偶尔跳错站”,不要一上来就重启 Nginx,更不要直接改 DNS。
我通常按下面这个顺序来。
dig example.com A
dig www.example.com A
dig example.com AAAA
dig www.example.com AAAA
如果有多个 A 记录,要逐个测试。
curl -I --resolve example.com:80:103.x.x.10 http://example.com
curl -I --resolve example.com:80:103.x.x.11 http://example.com
HTTPS 也要测:
curl -vk --resolve example.com:443:103.x.x.10 https://example.com
curl -vk --resolve example.com:443:103.x.x.11 https://example.com
如果某个 IP 返回错误站点,就说明问题在那台服务器或那个节点上。
nginx -T | grep -E "server_name|listen|ssl_certificate"这个命令很关键。
很多时候你以为删掉了某个站点,其实 Nginx 配置里还有残留。
也可以查看站点目录:
ls -lh /etc/nginx/sites-enabled/
ls -lh /www/server/panel/vhost/nginx/
如果是宝塔面板环境,重点看:
/www/server/panel/vhost/nginx/是否有旧站点配置残留。
curl -H "Host: example.com" http://服务器IP -I
curl -H "Host: www.example.com" http://服务器IP -I
curl -H "Host: unknown.com" http://服务器IP -I
如果 unknown.com 都能打开正式站点,那默认站点就有问题。
HTTPS 测试:
openssl s_client -connect 服务器IP:443 -servername example.com
openssl s_client -connect 服务器IP:443 -servername www.example.com
openssl s_client -connect 服务器IP:443 -servername unknown.com
重点看返回证书的域名是否正确。
建议临时把 Nginx 日志格式改得详细一点:
log_format host_debug '$remote_addr - $host - $server_name - $ssl_server_name '
                      '"$request" $status $body_bytes_sent '
                      '"$http_referer" "$http_user_agent"';
然后在站点里使用:
access_log /var/log/nginx/host_debug.log host_debug;这样你就能看到:
用户请求的 Host 是什么
Nginx 匹配到的 server_name 是什么
TLS SNI 是什么
最终返回状态码是什么
这比单纯看错误日志更有用。
下面是一套我比较推荐的多站点结构。
server {
    listen 80 default_server;
    listen [::]:80 default_server;
    server_name _;

    return 444;
}server {
listen 443 ssl default_server;
listen [::]:443 ssl default_server;
server_name _;
ssl_certificate /etc/nginx/ssl/default/fullchain.pem;
ssl_certificate_key /etc/nginx/ssl/default/privkey.pem;
return 444;
}server {
listen 80;
server_name example.com www.example.com;
return 301 https://example.com$request_uri;
}server {
listen 443 ssl http2;
server_name example.com www.example.com;
root /www/wwwroot/example.com;
index index.php index.html;
ssl_certificate /etc/letsencrypt/live/example.com/fullchain.pem;
ssl_certificate_key /etc/letsencrypt/live/example.com/privkey.pem;
access_log /var/log/nginx/example.com.access.log;
error_log /var/log/nginx/example.com.error.log;
if ($host = www.example.com) {
return 301 https://example.com$request_uri;
}
location / {
try_files $uri $uri/ /index.php?$args;
}
location ~ \.php$ {
include fastcgi_params;
fastcgi_pass unix:/run/php/php8.1-fpm.sock;
fastcgi_param SCRIPT_FILENAME $document_root$fastcgi_script_name;
fastcgi_param HTTPS on;
}
}这里有几个重点:
第一,默认站点不返回业务页面。
第二,正式站点的 80 和 443 都写完整。
第三,example.com 和 www.example.com 都在 server_name 里。
第四,证书必须覆盖所有访问域名。
第五,日志单独分开,方便排查。
很多用户使用宝塔面板部署网站,这没问题,但要注意三个点。
站点删除了,不代表所有反代、重定向、SSL 配置都干净了。
建议执行:
nginx -T | grep "旧域名"如果还能搜到旧域名,就说明配置仍然存在。
宝塔可能会保留默认站点或面板默认页。
如果默认站点被某个业务站点占用了,就容易导致 IP 访问或未知 Host 访问时打开业务页面。
尤其是手动上传证书时,不要把 A 站证书复制给 B 站。
证书路径要逐个确认:
ssl_certificate
ssl_certificate_key
证书路径错了,Nginx 不一定启动失败,但用户访问时会看到错误证书。
如果网站套了 CDN,问题会更复杂。
因为用户访问的不是源站,而是 CDN 节点。
CDN 再回源到你的香港服务器。
常见错误有:
example.com,但没添加 www.example.com比如 CDN 回源配置错误:
用户访问:www.example.com
CDN 回源 Host:old-site.com
源站返回:old-site.com 的页面
这种情况下,源站 Nginx 看起来没问题,但 CDN 把 Host 改错了,最终用户还是会跳到错误站点。
所以排查时要分别测试:
用户 → CDN
CDN → 源站
直接绕过 CDN → 源站
不要只测其中一段。
如果是生产环境,我建议按“隔离、明确、统一、记录”四个原则处理。
默认站点只负责拒绝未知请求,不承载任何业务页面。
server_name _;
return 444;
这样即使有人访问服务器 IP,也不会误打开客户网站。
每个站点必须写完整:
server_name example.com www.example.com;不要只写主域名,不写 www。
也不要多个站点混用一个模糊配置。
不要只配置 80,不配置 443。
也不要 HTTP 跳 A 域名,HTTPS 跳 B 域名。
建议所有域名统一到一个主域:
http://www.example.com  → https://example.com
http://example.com      → https://example.com
https://www.example.com → https://example.com证书必须覆盖所有访问域名:
example.com
www.example.com
如果有子域名:
api.example.com
img.example.com
m.example.com
就要分别签发,或者使用通配符证书:
*.example.com默认日志不一定够用。
建议在多站点服务器上增加 Host 调试日志,方便快速判断 Nginx 到底匹配到了哪个站点。
多站点服务器上线前,我一般会检查这些内容:
| 检查项 | 是否必须 |
|---|---|
| 每个域名是否都有对应 server_name | 必须 |
| www 和非 www 是否都配置 | 必须 |
| HTTP 和 HTTPS 是否规则一致 | 必须 |
| SSL 证书是否覆盖所有域名 | 必须 |
| 默认站点是否返回 444/421 | 建议必须 |
| 直接访问 IP 是否不会打开业务站 | 建议必须 |
| CDN 回源 Host 是否正确 | 使用 CDN 时必须 |
| IPv4 和 IPv6 是否都配置一致 | 启用 IPv6 时必须 |
| Nginx 是否存在旧站点配置残留 | 必须 |
| 访问日志是否记录 $host 和 $server_name | 建议开启 |
这张表看起来简单,但真正能避免很多线上事故。
不是香港服务器本身更容易出问题,而是香港服务器常被用来部署这些业务:
这些业务经常是一台服务器上绑定多个域名。
再加上香港服务器通常会配置 BGP、CN2、CDN、HTTPS、反向代理,链路比普通单站点复杂。
所以“偶尔跳错站”这种问题,在多域名、多业务、多线路环境里更容易出现。
如果服务器配置本身较弱,比如 2核4G 云服务器,Nginx、MySQL、PHP-FPM 都挤在一起,排查起来会更困难。
而独立物理服务器的优势是资源隔离更清晰,日志、端口、证书、站点目录都更容易统一管理。
网站偶尔跳到错误站点,表面看是“网页打开错了”,但真正原因通常在 Web 服务器入口层。
我遇到最多的不是程序代码问题,而是:
Nginx 默认站点没兜底、server_name 没写完整、HTTPS 证书没匹配、CDN 回源 Host 配错、多 IP 节点配置不一致。
这种问题最怕的是只靠浏览器刷新判断,因为它本身就可能受 DNS、CDN、缓存、IPv6、不同网络环境影响。
更稳的排查方式是:
先查 DNS 指向,
再查 Nginx 配置,
再查 SSL 证书,
再模拟 Host 请求,
最后看日志里的 $host、$server_name 和 $ssl_server_name。
对于多站点业务,尤其是部署在香港服务器上的外贸站、WordPress、跨境商城,我建议从一开始就把默认站点、证书、域名跳转、CDN 回源规则设计清楚。
否则网站刚上线时可能没感觉,等业务多了、域名多了、证书多了,偶尔一次“跳错站”,就可能让客户误以为网站被攻击,甚至影响订单和品牌信任。


