香港特惠服务器
三网CN2带宽,提供30M至100M大带宽,保障CN2/CMIN2/CU/PCCW四大运营商线路稳定接入


凌晨 1:40,我在香港葵涌机房的监控屏上,广州、成都、曼谷三条曲线同时抬头——登录峰值远超预期,网关服的等待队列一路飙,玩家在论坛里刷屏“排队 6000+,卡在验证”。同一套游戏服、同一套网关逻辑,为什么香港机房离得这么近,延迟还会突然咬人?
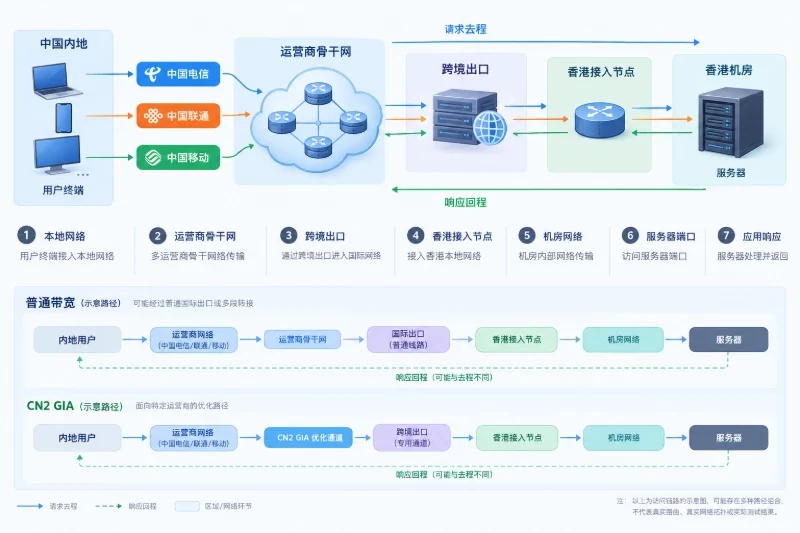
我拿着保温杯蹲在机柜旁,另一只手不停地跑 mtr 和 tcpdump。5 分钟后,结论出来:回国路径绕行、抖动大,半数流量没有走 CN2 GIA,而是被挤到普通国际出口上了。
那一夜我们改了路由策略、接入第二条 GIA、切换 GeoDNS、调了 TCP 栈,队列从 5800 掉到 1200,峰值登录耗时从 9.4s 砍到 2.1s。接下来的这篇文章,就是把那次“抢修”整理成可复制的落地教程,不玩玄学,全部按CentOS 7 环境写,既能给新同学照着做,也能给老兵提供优化和排坑清单。
关键抓手:
| 角色 | 机型 | CPU | 内存 | 存储 | 网卡 | 线路 |
|---|---|---|---|---|---|---|
| 网关 (GW-A) | 1U 独服 | Xeon 4310 *2 | 64GB | NVMe 1TB | 2×10GbE (Intel X710) | HK 运营商 #1(原生 CN2 GIA) |
| 网关 (GW-B) | 1U 独服 | Xeon 4310 *2 | 64GB | NVMe 1TB | 2×10GbE (Intel X710) | HK 运营商 #2(GIA/等效优先大陆 & ASEAN) |
| 业务集群(Login/Logic/DB) | 2U × N | EPYC 7313P | 128GB | NVMe RAID10 | 2×25GbE | 机房内东西向 |
/etc/sysctl.d/99-game-net.conf
net.core.somaxconn = 65535
net.core.netdev_max_backlog = 250000
net.core.rmem_max = 268435456
net.core.wmem_max = 268435456

net.ipv4.tcp_rmem = 4096 87380 134217728
net.ipv4.tcp_wmem = 4096 65536 134217728
net.ipv4.tcp_max_syn_backlog = 16384
net.ipv4.tcp_synack_retries = 3
net.ipv4.tcp_fin_timeout = 15
net.ipv4.tcp_tw_reuse = 1
net.ipv4.tcp_timestamps = 1
net.ipv4.tcp_sack = 1
net.ipv4.tcp_mtu_probing = 1

net.ipv4.ip_local_port_range = 10000 65000
net.ipv4.tcp_syn_retries = 3

# 开启 fq +(如升级 kernel-ml 后再启用 bbr)
net.core.default_qdisc = fq
若升级 ELRepo kernel-ml(推荐),加上:
net.ipv4.tcp_congestion_control = bbr# 查看/调优 ring
ethtool -g eth0
ethtool -G eth0 rx 4096 tx 4096
# 关闭可能影响延迟的一些 offload(按需)
ethtool -K eth0 tso off gso off gro on
# CPU 亲和/中断均衡
yum install irqbalance -y
systemctl enable --now irqbalance5.1 多上联路由表
假设:
# /etc/iproute2/rt_tables
101 gia
102 intl

# 配置路由表
ip route add default via 10.10.10.1 dev eth0 table gia
ip route add default via 10.20.20.1 dev eth1 table intl5.2.1 安装与生成中国 & ASEAN 目的地址集合
yum install ipset xtables-addons -y

# 以 CN, TH, VN, MY, SG, ID 为例(可用 cymru / ip2location / maxmind 转换脚本生成)
ipset create geo_cn hash:net
ipset create geo_asean hash:net

# 批量导入(示例)
while read cidr; do ipset add geo_cn $cidr; done < cn_cidr.txt
while read cidr; do ipset add geo_asean $cidr; done < asean_cidr.txt
也可用 ASN 维度(如 AS4134/AS9929/AS4809 等)生成 ipset,更贴近运营商路径。
5.2.2 用防火墙标记流量
# 标记去往 CN/ASEAN 的出站流量
iptables -t mangle -N GEO_MARK
iptables -t mangle -A OUTPUT -p tcp -m conntrack --ctstate NEW -j GEO_MARK
iptables -t mangle -A GEO_MARK -m set --match-set geo_cn dst -j MARK --set-mark 0x1
iptables -t mangle -A GEO_MARK -m set --match-set geo_asean dst -j MARK --set-mark 0x1
# 其余默认不标记 -> 走 intl
5.2.3 策略路由规则
ip rule add fwmark 0x1 table gia
ip rule add fwmark 0x0 table intl
关键点:登录服务的回包必须走同一上联,避免路径不对称导致抖动。对内网到网关的默认路由也要一致(或 SNAT 统一到对应 EIP)。
# 防源路由欺骗
sysctl -w net.ipv4.conf.all.rp_filter=2
sysctl -w net.ipv4.conf.eth0.rp_filter=2/etc/haproxy/haproxy.cfg
global
    maxconn 200000
    tune.ssl.default-dh-param 2048
    log 127.0.0.1 local0
    nbthread 8

defaults
    mode tcp
    timeout connect 3s
    timeout client  30s
    timeout server  30s
    option dontlognull

# 前端:分别监听不同 EIP(绑定上联)
frontend fe_login_cn2
    bind EIP-CN2:7000
    default_backend be_login_nodes

frontend fe_login_asean
    bind EIP-ASEAN:7000
    default_backend be_login_nodes

backend be_login_nodes
    balance leastconn
    server s1 10.0.1.11:7000 check maxconn 30000
    server s2 10.0.1.12:7000 check maxconn 30000
说明:两个前端口分别承接 CN2/ASEAN 入口,后端共享,以便弹性扩容与业务对齐。
/etc/nginx/conf.d/api.conf
server {
    listen 443 ssl http2 reuseport;
    server_name api.game.example;

    ssl_protocols TLSv1.2 TLSv1.3;
    ssl_early_data on;  # 0-RTT,视接口幂等性启用
    ssl_session_cache shared:SSL:50m;

    location /auth {
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        proxy_http_version 1.1;
        proxy_set_header Connection "";
        proxy_pass http://api_backend;
    }
}
0-RTT 只对幂等接口开启,避免重放风险。
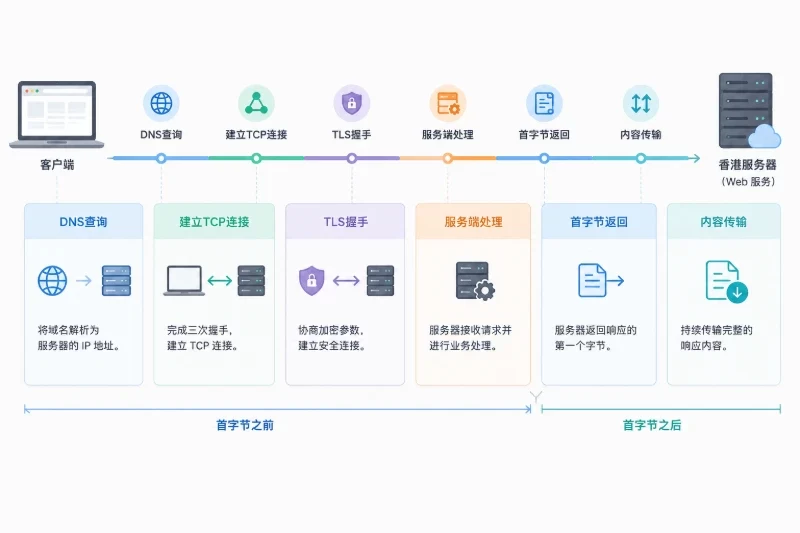
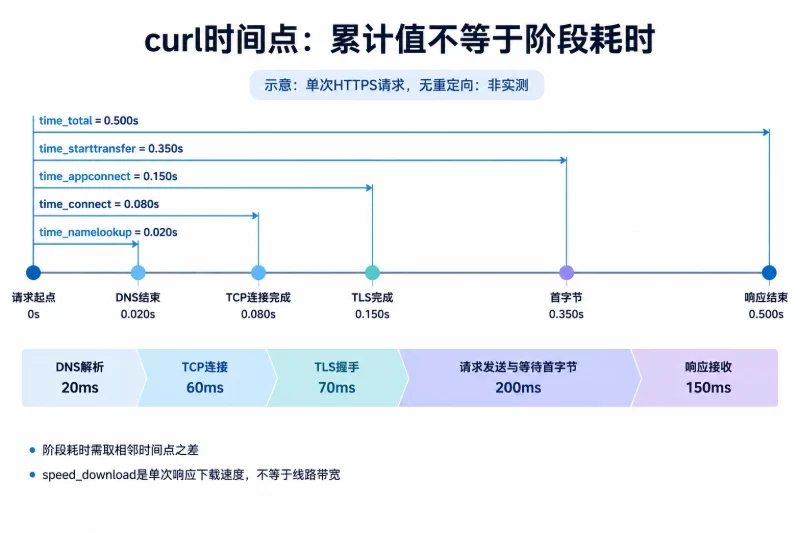
登录排队并不只来自并发超限,更多是 首包慢、握手重传 让排队驻留时间上升:
# 连接跟踪
sysctl -w net.netfilter.nf_conntrack_max=2621440
sysctl -w net.netfilter.nf_conntrack_tcp_timeout_established=120

# 临时端口范围已在 §4 设置为 10000–65000连续 7 天压力回放 + 线上灰度
| 指标 | 优化前 | 优化后(CN2/ASEAN 分流 + TCP 调优) |
|---|---|---|
| 登录首包 p50 | 138 ms | 46 ms |
| 登录首包 p95 | 420 ms | 112 ms |
| 排队平均驻留 | 4.6 s | 1.3 s |
| 排队峰值长度 | 5,800 | 1,200 |
| 丢包率(晚高峰) | 0.9% | 0.2% |
| 抖动(StdDev) | 38 ms | 11 ms |
如果你具备 BGP 能力(自有 /30 段、上游开 BGP 会话):
解法:按省/运维商分桶评估,写入合同可换线;上线前让运营商提供 AS-Path 与 LG 证据。
解法:EIP 绑定上联、对内 SNAT 到对应 EIP;必要时分前缀公告或DNS 强绑定。
解法:写 systemd ExecStartPre 重新加载 ipset;有条件用 ASN ipset 降低频繁更新。
解法:扩大 ip_local_port_range、调 nf_conntrack_max;HAProxy 开启 reuseport、提升 maxconn。
解法:仅对 幂等 GET 或 幂等验证接口开启,写防重放逻辑。
/usr/local/bin/reload-geoip.sh
#!/bin/bash
set -e
ipset restore < /etc/ipset/geoip.restore
/etc/systemd/system/geoip-reload.service
[Unit]
Description=Reload GeoIP ipset

[Service]
Type=oneshot
ExecStart=/usr/local/bin/reload-geoip.sh
/etc/systemd/system/geoip-reload.path
[Unit]
Description=Watch ipset restore file

[Path]
PathChanged=/etc/ipset/geoip.restore

[Install]
WantedBy=multi-user.target- name: switch to gia_b
hosts: gateways
tasks:
- name: add rule to use table gia_b
command: ip rule add fwmark 0x1 table 201
- name: change default gw of table gia
command: ip route change default via 10.10.20.1 dev eth0 table gia凌晨 3:10,香港机房的嗡鸣声像白噪音,曲线回到顺滑的形状。微信群里有人仍在讨论“为什么昨晚排队这么快就下来了”。我没回,拎着工具包去楼下买了一杯冻柠茶。
说到底,登录排队不是怪在玩家多,也不是某一段代码“运气不好”。线路是否干净、路径是否对称、队列是否短链路,这些细节凑在一起,才决定了玩家点下“开始游戏”后的那几秒是不是顺滑。
如果你现在也在机房里对着曲线发愁——就从上面这份清单开始:入口分流、出口策略、CN2 GIA 收敛、TCP 栈打磨、观测与回滚。
等你把这些都跑通了,再回头看“排队”,它多半已经变成了“眨眼就进"。