香港特惠服务器
三网CN2带宽,提供30M至100M大带宽,保障CN2/CMIN2/CU/PCCW四大运营商线路稳定接入


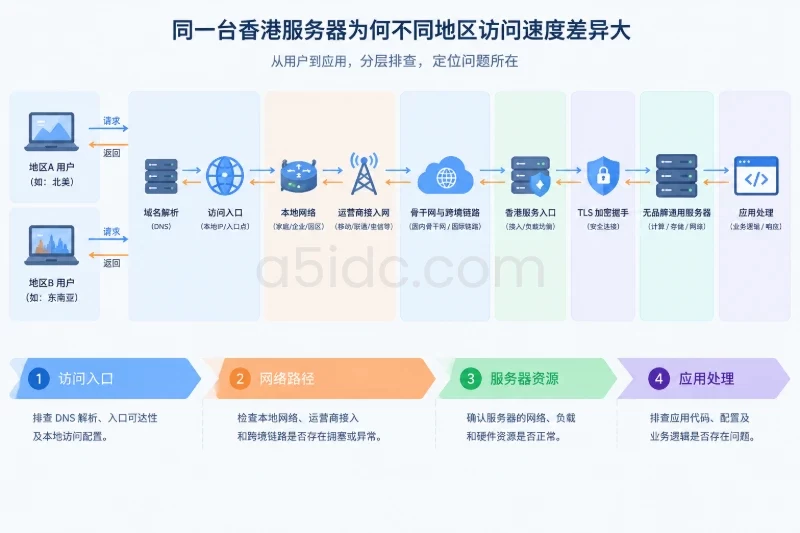
把服务器的 CPU、内存、磁盘和系统配置做成完全相同,并不能让所有访问者走上同一条网络路径。同一台香港服务器面对不同地区的用户时,请求会经过不同的本地运营商、跨区域互联线路、国际或区域转接网络以及最后一公里接入网络,因此延迟、丢包和拥塞情况可能完全不同。
访问速度差异通常不是服务器配置本身造成的,而是“用户到服务器”的去程、“服务器返回用户”的回程,以及两端网络在特定时间的排队状态共同决定的。尤其是回程线路发生绕行、拥塞或丢包时,即使服务器处理请求的时间没有变化,不同地区仍然可能出现首字节时间长、网页打开慢、下载速度低或连接不稳定等现象。
通常所说的服务器配置,主要包括:
这些参数决定服务器能否及时处理请求,但它们不能决定每个访问者到达服务器时经过哪一家运营商、哪一个互联节点和哪条跨区域线路。
即使访问的是同一台物理服务器,不同用户的源地址不同,路由设备也会根据源地址、目标地址、运营商策略和线路状态选择不同路径。若比较的是多台配置相同的香港服务器,还要额外考虑 IP 地址所属网络、上游线路、BGP 宣告和机房出口是否一致。
因此,“服务器配置相同”只能说明服务端的计算条件接近,并不等于以下条件也相同:
访问速度不是单一数值。一个网页从点击到显示完成,可能经历域名解析、建立 TCP 连接、完成 TLS 协商、等待服务器响应、传输页面内容和加载其他资源等多个阶段。
| 指标 | 含义 | 主要影响因素 |
|---|---|---|
| RTT 往返时延 | 数据包从用户到服务器再返回所需的时间 | 物理距离、路由长度、排队、设备处理 |
| 丢包率 | 数据包未能正常到达目标的比例 | 线路质量、拥塞、无线接入、设备策略 |
| TTFB 首字节时间 | 发出请求到收到服务器第一个响应字节的时间 | DNS、连接握手、网络 RTT、应用处理 |
| 吞吐量 | 单位时间内实际传输的数据量 | 瓶颈带宽、窗口大小、丢包、拥塞控制、限速 |
对于只有几 KB 的接口或网页,RTT 和握手次数往往比带宽更重要。对于数百 MB 的文件下载,线路吞吐量、丢包和服务器出口带宽的影响会更加明显。
例如,网页请求通常需要先完成 TCP 连接,再进行 TLS 协商。每增加一段跨区域往返,首字节时间就可能增加。连接复用、HTTP/2、HTTP/3、TLS 会话恢复和浏览器缓存可以减少部分等待,但无法把真实的网络距离变成零。
用户访问的是域名,而不是直接访问服务器本身。域名解析可能返回:
因此,两个地区即使访问同一个域名,也可能并没有连接到同一个 IP。若一个地区命中了缓存节点,另一个地区直接访问香港源站,那么两者的速度差异不能简单归因于香港服务器配置。
排查时应先确认各地解析结果是否一致,并把 IPv4 与 IPv6 分开测试。若 IPv6 的路径质量较差,系统可能优先尝试 IPv6,连接失败或超时后再回退到 IPv4,从而表现为部分用户打开网页特别慢。
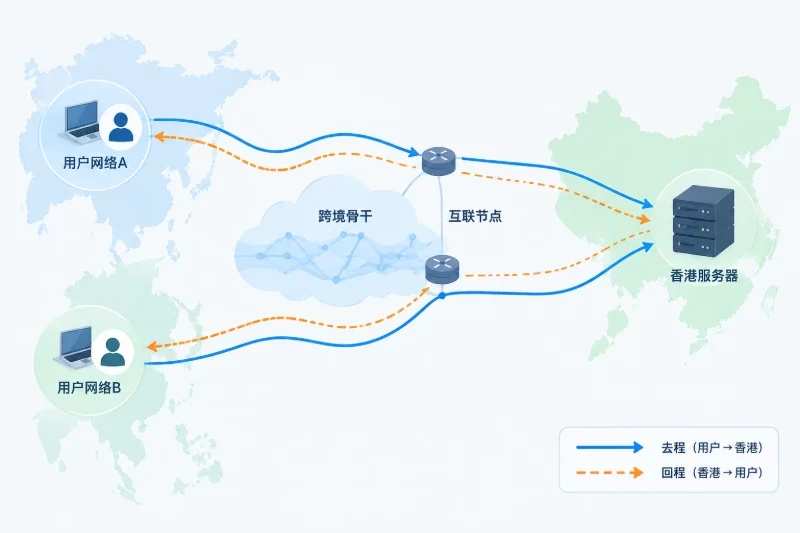
从用户发往服务器的数据称为去程,从服务器返回用户的数据称为回程。可以用下面的简化路径理解:
用户设备
  ↓
家庭宽带、移动网络或企业网络
  ↓
本地运营商网络
  ↓
区域互联或跨境转接网络
  ↓
香港机房上游网络
  ↓
香港服务器
  ↑
服务器出口与上游网络
  ↑
区域互联或跨境转接网络
  ↑
用户所在运营商
  ↑
用户设备
这两个方向不一定经过相同的设备,也不一定拥有相同的延迟。路由系统会分别为两个方向选择路径,可能出现:
“回程路由”应按数据包实际方向理解,即服务器发往用户的方向。对于网页下载来说,大部分内容从服务器流向用户,回程线路的质量会直接影响页面内容、图片、脚本和文件的到达速度。即使服务器发送数据很快,只要服务器到用户的方向存在排队或丢包,用户仍会看到下载速度下降。
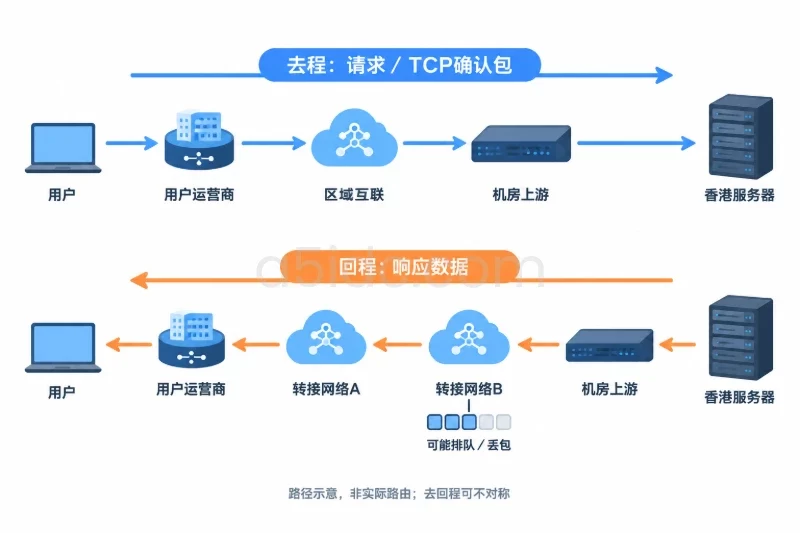
互联网路由通常由不同网络之间的路由策略共同决定。路由设备不会只按地图上的直线距离选择路径,还会参考:
所以,地理距离较近的用户不一定获得更低延迟。一个距离较远但存在直连互联的地区,可能比地理上更近、却需要多次转接的地区更快。
光纤中的信号传播速度大约是真空光速的三分之二。以 1000 千米为例,单向理论传播时间约为:
1000 千米 ÷ 200000 千米/秒 = 0.005 秒 = 5 毫秒
仅考虑传播,往返约为 10 毫秒。但实际线路通常不会沿直线铺设,还会叠加光纤绕行、路由器转发、设备排队和链路拥塞,因此实际 RTT 会高于理论值。
网络设备在链路繁忙时,会把待发送的数据暂存在队列中。队列越长,数据包等待时间越久,这种现象通常称为排队延迟。
当数据包丢失时,TCP 通常会通过重传、缩小拥塞窗口等方式保证数据可靠传输。对网页而言,丢失一个关键的 TCP 数据段,可能会影响后续内容的发送;对大文件而言,持续丢包会让传输速率明显下降。
可以把一次请求的完成时间粗略理解为:
完成时间 ≈ DNS 时间 + 建连时间 + TLS 时间 + 服务器处理时间 + 数据传输时间
其中,建连和 TLS 时间受到 RTT 影响,数据传输时间受到有效带宽、丢包和拥塞控制影响。服务器 CPU 使用率不高,并不代表这几个网络阶段也没有问题。
香港与不同地区之间的实际网络路径长度不同。即使两个用户都使用相同运营商,所经过的城域网、骨干网和机房接入点也可能不同。
更重要的是,路由长度不等于地理距离。某个地区到香港可能存在较直接的网络互联,而另一个地区可能先绕到其他区域再进入香港。绕行会同时增加:
因此,位于同一省份的两个用户,也可能因运营商不同而得到不同结果。
访问者的本地运营商决定了数据从用户接入网络进入更大范围互联网的方式。不同运营商与香港机房上游之间可能存在不同的互联关系:
这也是为什么在同一办公地点,使用不同宽带或移动网络测试,结果可能差异很大。此时服务器没有变化,变化的是用户侧的接入网络和上游路径。
围绕香港服务器的跨地区访问需求,A5数据提供采用CN2或国际带宽的香港物理服务器产品,为面向内地及海外用户的网站、业务后台和接口服务提供不同的网络资源基础。香港产品同时涵盖Xeon Gold、AMD EPYC等计算平台及SSD、NVMe存储,将线路资源与应用计算、数据库读写需求相结合,支持跨区域业务的服务端部署。
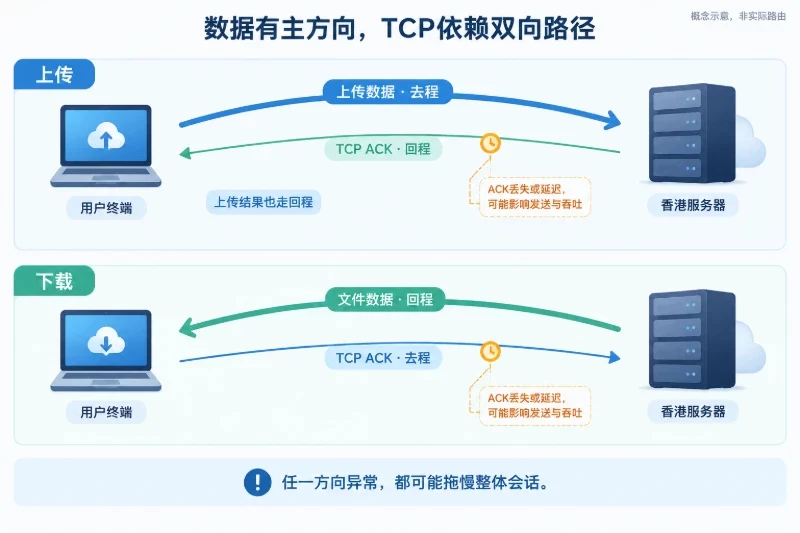
以一个网页响应为例,用户发送的请求可能很小,但服务器返回的 HTML、脚本、图片和接口数据可能较多。如果服务器到用户的回程出现以下情况,访问体验就会明显下降:
下载过程中,TCP 数据主要从服务器发往用户,但用户仍然要向服务器发送确认包。若确认包在反方向上延迟或丢失,服务器会认为网络拥塞,主动降低发送速率。因此,下载速度并不只取决于“服务器发出去的带宽”,还受到双向路径的共同影响。
一台服务器可能拥有较高的总出口能力,但单个用户的实际吞吐量还受到以下因素约束:
实际吞吐量 ≤ 用户接入带宽、服务器出口能力、路径瓶颈带宽中的最小值
此外,TCP 连接还受到窗口大小和 RTT 的影响。以一条 100 Mbps、RTT 为 80 毫秒的路径为例,维持线路满负载所需的在途数据量约为:
100,000,000 bit/秒 × 0.08 秒 ÷ 8
= 1,000,000 字节
= 1.0 MB(十进制)
这约等于 0.95 MiB。若实际窗口、拥塞控制或应用发送速度无法达到这个量级,即使物理带宽有 100 Mbps,单连接也可能跑不满。
同一地区的测试结果并不是固定值。晚间、工作日、节假日或大型活动期间,用户侧接入网、区域出口、互联节点和服务器业务负载都可能变化。
如果某地区白天 RTT 为 35 毫秒,晚间升至 90 毫秒,并伴随丢包率上升,通常应重点查看该地区接入线路或中间互联节点,而不是直接判断服务器硬件性能下降。
同一个域名同时存在 A 记录和 AAAA 记录时,IPv4 与 IPv6 往往采用不同的路由体系。某些网络的 IPv6 质量较好,另一些网络则可能存在:
此外,即使两个 IPv4 地址都指向同一台服务器,不同地址段也可能由不同网络宣告,形成不同的入站路径。比较时不能只看域名,还要记录具体解析结果。
如果不同地区访问的是动态接口,服务器可能根据来源、请求参数、登录状态或缓存情况执行不同逻辑。此时需要区分:
如果 ping 和 TCP 建连都正常,但 TTFB 明显偏高,问题可能在应用处理、数据库查询、缓存未命中或服务端并发,而不是回程路由。
测试前应尽量固定以下条件:
如果一个地区访问的是 CDN 地址,另一个地区访问的是源站地址,测试结果不能直接用于判断香港源站的区域差异。
在 Linux 或其他类 Unix 系统中,可以使用以下命令进行基础测试。命令中的域名应替换为实际测试对象。
TARGET=example.com

printf '%s\n' '--- DNS IPv4 ---'
dig A "$TARGET" +short

printf '%s\n' '--- DNS IPv6 ---'
dig AAAA "$TARGET" +short

printf '%s\n' '--- IPv4 ping ---'
ping -4 -c 20 "$TARGET"

printf '%s\n' '--- IPv4 TCP 443 route ---'
traceroute -4 -n -T -p 443 "$TARGET"
ping 适合观察基础 RTT 和丢包趋势,但它使用的是 ICMP,服务器或中间设备可能对 ICMP 限速或过滤。因此,不能只因为 ping 不通,就认定 HTTPS 也无法访问。
如果系统没有 traceroute,应先确认系统中可用的路由探测工具,不要直接套用不适配当前系统的安装或配置命令。路由探测结果中的某个中间节点不响应,也不一定表示转发路径中断,关键是观察后续节点和最终目标是否受到影响。
可以使用 curl 查看域名解析、TCP 建连、TLS 完成、首字节和总耗时:
curl -4 -o /dev/null -sS \
  -w 'dns=%{time_namelookup}s connect=%{time_connect}s tls=%{time_appconnect}s ttfb=%{time_starttransfer}s total=%{time_total}s speed=%{speed_download}B/s\n' \
  'https://example.com/test-file'
再单独测试 IPv6:
curl -6 -o /dev/null -sS \
  -w 'dns=%{time_namelookup}s connect=%{time_connect}s tls=%{time_appconnect}s ttfb=%{time_starttransfer}s total=%{time_total}s speed=%{speed_download}B/s\n' \
  'https://example.com/test-file'
这些字段可以帮助定位阶段:
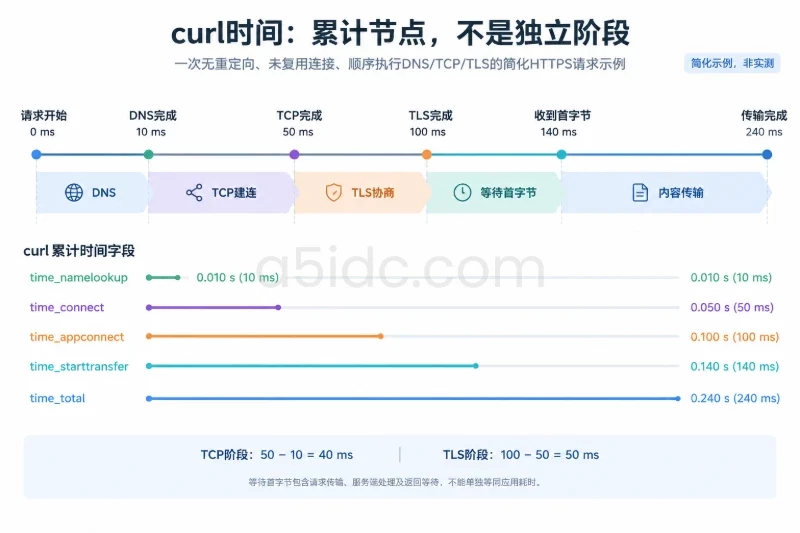
time_namelookup 较高:可能是 DNS 解析或解析网络问题;time_connect 较高:TCP 建连受到 RTT、丢包或端口可达性影响;time_appconnect 增加:TLS 建立阶段存在额外等待;time_starttransfer 较高但前面正常:可能是服务端处理时间较长;speed_download 较低:可能是带宽、丢包、拥塞、限速或文件生成速度问题。为了避免缓存影响,可以分别进行首次访问和重复访问,但不应把两者结果混为一谈。首次访问可能包含 DNS、TLS 和应用缓存建立过程,重复访问则可能复用连接或命中缓存。
traceroute 通常只展示一次或少量探测结果,mtr 可以连续发送探测包,更适合观察一定时间内的延迟和丢包变化:
mtr -4 -r -w -c 50 example.com
如果工具版本支持 TCP 探测,也可以查看帮助信息后使用与业务端口接近的测试方式:
mtr --help
分析 MTR 时应注意三点:
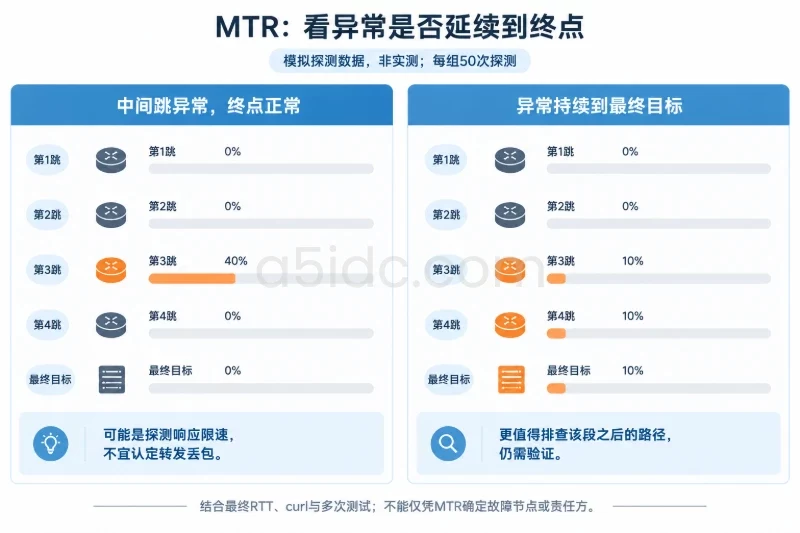
MTR 也不能完整还原真实 HTTPS 数据流。不同协议、不同端口和不同连接可能因为负载均衡或等价多路径而选择不同路线,因此它应当与 curl、业务日志和多次测试结合使用。
客户端通常只能直接看到自己发往服务器的路径,无法完整确认服务器返回数据经过了哪些节点。要验证回程,需要从服务器或受控测试端点反向观察。
一种常见做法是:
需要注意,家庭网络、移动网络和企业网络可能使用 NAT。服务器日志看到的地址往往是 NAT 出口的公网地址,而不是用户设备的内网地址。从服务器向该公网地址测试,只能说明服务器到该出口的路径,不能完全说明出口之后的无线或局域网质量。
服务器侧还可以检查网络接口和连接状态,但这些命令只用于观察,不会修改配置:
ss -s
sar -n DEV 1 5
vmstat 1 5
如果服务器没有安装 sar,应以当前系统实际安装的软件为准。观察重点包括网卡是否接近吞吐上限、是否存在明显错误计数、连接数是否异常增加,以及 CPU、内存和 I/O 是否同时出现瓶颈。
下面是一组用于说明判断逻辑的示例数据,不代表某个地区的实际测量结果。测试对象为同一个 HTTPS 静态文件,数据采用多次测试后的约值表达。
| 测试位置 | 平均 RTT | 丢包率 | TTFB | 下载速度 |
|---|---|---|---|---|
| 香港某网络 | 8 ms | 0% | 24 ms | 92 MB/s |
| 华南某网络 | 28 ms | 0% | 48 ms | 86 MB/s |
| 华东某网络 | 52 ms | 0.5% | 91 ms | 61 MB/s |
| 华北某网络 | 78 ms | 1.5% | 142 ms | 38 MB/s |
从这组数据只能得到方向性判断:
可以把常见现象与排查方向对应起来:
| 观察到的现象 | 更可能的方向 | 下一步验证 |
|---|---|---|
| RTT 和 TTFB 都明显高 | 路由距离、绕行、跨区域互联 | 对比不同运营商的路由和 MTR |
| RTT 正常,TTFB 很高 | 应用处理、数据库或缓存 | 查看服务端请求耗时和应用日志 |
| TTFB 正常,下载速度低 | 带宽瓶颈、丢包、限速或窗口限制 | 下载固定文件并查看双向丢包 |
| 只有 IPv6 慢 | IPv6 路由或互联质量 | 强制 curl -4 与 curl -6 对比 |
| 只有一个运营商慢 | 本地出口或运营商互联 | 使用同地区另一运营商复测 |
| 中间节点丢包但最终目标正常 | ICMP 限速或过滤 | 关注最终目标,不单看中间一跳 |
| 所有地区都慢 | 服务器、出口、应用或全局限速 | 检查服务器资源、网卡和应用日志 |
| 只有域名慢,直接 IP 正常 | DNS、TLS、虚拟主机或接入层 | 对比解析结果和正确的 Host/SNI 请求 |
如果只有某个地区、某个运营商或某个时间段访问慢,而服务器本地资源、其他地区访问和服务端处理时间正常,优先怀疑该地区到香港之间的去程、回程或本地接入网络。
如果多个地区同时出现高 TTFB,且直接访问同一个源站 IP 也变慢,则应进一步检查服务器应用处理、出口利用率、连接数、磁盘 I/O 和全局限速。此时不能把所有问题都归因于区域路由。
如果 RTT 较高但没有明显丢包,网页仍能稳定打开,通常属于距离或路由长度带来的时延问题;如果 RTT 不高但丢包持续存在,用户感受到的可能是卡顿、重传和速度波动。两者的处理方向不同,不能只用一个“延迟高低”概括。
还要注意,ping 的结果不能直接等同于网页打开速度,traceroute 的路径也不能完全代表 HTTPS 数据路径,单次测速更不能代表全天表现。路由可能因时间、运营商策略、等价多路径和 DNS 调度发生变化。
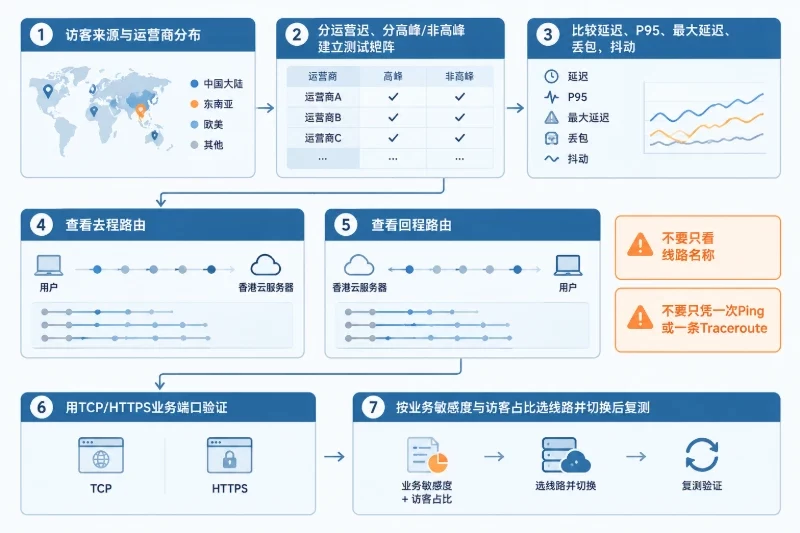
因此,较可靠的验证方式是:固定目标 IP 或明确记录解析结果,分别测试 IPv4 和 IPv6;在多个地区、多个运营商和多个时段重复执行 ping、TCP 路由探测与 curl;同时查看服务器侧的请求耗时、网卡流量和连接状态。只有当 RTT、丢包、TTFB、下载速度以及去回程路径的证据能够相互印证时,才能判断访问差异主要来自延迟、回程路由、接入网络,还是服务器应用本身。