香港特惠服务器
三网CN2带宽,提供30M至100M大带宽,保障CN2/CMIN2/CU/PCCW四大运营商线路稳定接入


Windows Server可以通过组策略统一更新来源、下载与安装方式、重启约束,再由维护流程控制补丁批准、节点摘流和重启顺序。生产环境的目标不是让服务器“自动更新后自行恢复”,而是让补丁进入可预测的窗口,同时保留验证、暂停和回滚的机会。
对于运行IIS的香港服务器,组策略只能解决其中一部分问题:它不能代替负载均衡摘流、连接排空、应用预热和业务验收。作为变更负责人,我会把“补丁已安装”和“IIS可以承接真实请求”设为两个独立的放行条件,避免服务器重启完成后立即回流,造成短时错误、会话丢失或后端连接异常。
A5数据提供香港及美国、日本、韩国、新加坡等地区的物理服务器资源,香港方案覆盖Xeon Gold、AMD EPYC、SSD与NVMe存储,并配有CN2及国际带宽选项,可为IIS网站、业务后台、接口服务和数据库提供独立硬件基础。针对多节点部署与分批维护场景,A5数据也提供不同计算、存储、带宽及多IP组合,便于结合业务规模与访问区域搭建相应的服务器环境。
实施前,应建立服务器清单,记录Windows Server版本与构建号、IIS角色、业务负责人、更新来源、现有组策略以及是否存在待重启状态。Windows Server 2019、2022、2025的可用更新策略并不完全相同,管理端ADMX模板也会影响控制台中显示的选项,不能照搬另一台服务器的截图。
在目标服务器上以管理员权限执行以下只读检查。示例将报告保存到本地变更目录,应按实际磁盘空间调整位置:
New-Item -ItemType Directory -Path "C:\Change" -Force | Out-Null

Get-ComputerInfo |
    Select-Object WindowsProductName, WindowsVersion,
                  OsName, OsVersion, OsBuildNumber

gpresult /scope computer /h "C:\Change\gpresult-before.html"

Get-Service -Name wuauserv, BITS, WAS, W3SVC |
    Select-Object Name, Status, StartType

Get-HotFix |
    Sort-Object InstalledOn -Descending |
    Select-Object -First 15
gpresult用于核对实际生效的计算机策略,而不只是查看管理端配置;Get-HotFix可辅助确认已安装更新,但不能完整代表所有组件和更新历史。补丁清单还应结合Windows Update界面、更新管理平台及组件维护记录核对。
待重启状态可结合更新平台与以下注册表标记检查:
$paths = @(
    "HKLM:\SOFTWARE\Microsoft\Windows\CurrentVersion\Component Based Servicing\RebootPending",
    "HKLM:\SOFTWARE\Microsoft\Windows\CurrentVersion\WindowsUpdate\Auto Update\RebootRequired"
)

$paths | ForEach-Object {
    [PSCustomObject]@{
        RegistryPath = $_
        Present      = Test-Path $_
    }
}
这些标记存在时,应先查清前一次变更是否未收尾;标记不存在,也不能据此认定系统没有任何重启需求。
还要确认服务器是否同时接受域GPO、本地策略和其他更新管理工具控制。如果管理工具重新指定了更新来源或安装期限,单独修改GPO可能无法达到预期。每台服务器应明确一个主要补丁管理入口,避免出现“组策略要求等待,另一套工具立即安装”的冲突。
补丁涉及HTTP.sys、TLS、.NET运行时或系统组件时,可能改变连接处理和应用行为。确认影响范围时,不应只问“是否需要重启”,还要问“重启后哪些服务必须恢复”。
| 核对对象 | 需要记录的状态 | 对变更的影响 |
|---|---|---|
| 单节点IIS | 是否允许维护停机、是否有维护页 | 无法依靠滚动更新避免服务中断 |
| 多节点IIS | 负载均衡方式、摘流能力、健康检查 | 决定能否逐台安装并重启 |
| 应用池 | 运行时、身份、启动模式、回收计划 | 决定启动、预热和权限验证内容 |
| 会话与上传 | 会话存储位置、长请求、WebSocket | 决定排空时间与用户影响 |
| 后端依赖 | 数据库、文件共享、消息服务 | 决定业务验证是否完整 |
| 管理通道 | 远程管理、带外控制台、恢复入口 | 决定重启异常时能否接管 |
可用IIS自带工具导出当前状态:
$appcmd = "$env:windir\System32\inetsrv\appcmd.exe"

& $appcmd list site /text:*
& $appcmd list apppool /text:*
& $appcmd list wp
这些命令适用于已安装IIS管理工具的服务器。不要直接公开包含内部地址、账号或路径的输出。
对于香港机房部署,还要核对维护窗口使用的时区。业务约定的“凌晨两点”必须转换成目标服务器和管理平台实际采用的时间。香港时间为UTC+8,不使用夏令时;不能因为服务器部署在香港,就默认操作系统也采用相同时区。
先备份,再修改策略。备份至少分为三类:
web.config、证书和私钥另行备份。域GPO可在安装了组策略管理工具、具备相应权限的管理主机上备份:
New-Item -ItemType Directory -Path "C:\Change\GPOBackup" -Force | Out-Null

Backup-GPO -Name "IIS-Patch-Pilot" -Path "C:\Change\GPOBackup"
Backup-GPO需要GroupPolicy模块。若使用本地组策略,应采用与其匹配的备份方法,不能直接套用域GPO命令。
IIS配置可以创建命名备份:
& "$env:windir\System32\inetsrv\appcmd.exe" add backup "BeforePatch-Change01"
这个备份不包含网站业务文件、证书私钥、数据库或整个操作系统。虚拟机快照也不能替代完整备份;回退快照可能丢失快照之后的数据,并与外部系统状态不一致。
不要把新策略直接链接到整个生产服务器OU。先选择能够代表生产环境的试点节点,再按应用兼容性和故障域划分批次。域控制器、数据库服务器和普通IIS节点应分别制定流程,不能共用一套重启计划。
同一个IIS集群内,每轮只处理允许退出服务的节点数量。剩余节点应能承担当前流量,并留有资源余量;如果平时已经接近CPU、内存或请求队列上限,就不适合直接摘走一台后继续更新。
变更单还应明确:谁批准补丁、谁执行安装、谁控制摘流、谁验收业务、谁有权停止后续批次。否则,更新平台显示“安装完成”后,容易出现无人负责检查业务的空档。
域环境中的相关配置通常位于:
计算机配置 → 策略 → 管理模板 → Windows组件 → Windows更新
具体子目录和策略名称会随系统及ADMX版本变化,应以目标版本的策略说明为准。
使用WSUS时,通过“指定Intranet Microsoft更新服务位置”配置检测与统计服务地址,并确认名称解析、网络连通性和证书信任。组策略负责让客户端指向更新服务,补丁的批准范围和计算机组仍需在WSUS中管理,两者不能互相替代。
使用HTTPS时,不要只检查端口是否开放,还要检查证书名称与信任链。WSUS使用的更新元数据与补丁文件下载路径也应按实际配置分别核对,不能假定所有流量都经过同一个HTTPS端口。
如果环境同时使用内网更新服务与其他扫描来源,应先核验目标版本支持的扫描源策略。不要未经确认就套用旧版本的“双重扫描”相关设置,也不要为了让下载成功,直接取消既定更新来源控制。
“配置自动更新”是核心策略之一。对IIS生产环境,常见选择如下:
| 管理方式 | 适用条件 | 实施注意事项 |
|---|---|---|
| 自动下载并通知安装,常见为选项3 | 希望提前准备文件,安装由变更流程批准 | 需检查是否还有期限策略或其他工具触发安装 |
| 自动下载并按计划安装,常见为选项4 | 已具备稳定的周期窗口和节点编排能力 | 安装计划不是完整维护流程,必须另行控制摘流与重启 |
| 外部管理工具编排安装 | 已有统一补丁平台和审计体系 | 先确认它与GPO的责任边界,避免重复控制 |
这些选项的具体名称、可用值和行为,应以目标服务器的策略说明为准。
对缺少自动化摘流能力的IIS集群,我通常倾向于先采用“自动下载、受控安装”:让补丁提前下载,但把正式安装留在批准的窗口内。这个选择不意味着可以无限期不更新,应建立安装期限、逾期告警和紧急漏洞处理流程。
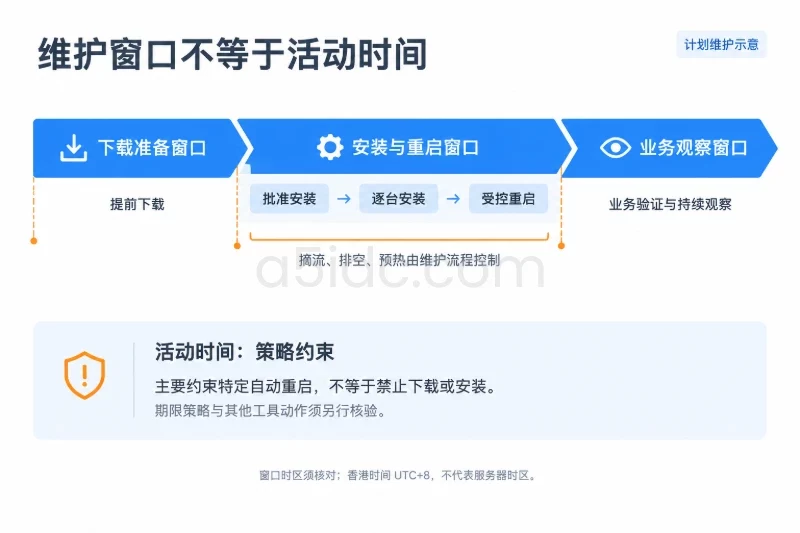
活动时间、安装计划和重启期限是三个不同概念。 活动时间主要约束特定自动重启行为,不代表这段时间内不会下载或安装补丁,也不能覆盖所有更新工具的重启动作。
以下边界必须在变更单中写清:
建议把“下载准备窗口”“安装与重启窗口”“业务观察窗口”分别记录。例如,补丁在维护前下载,窗口内逐台安装并重启,全部节点完成后继续观察一个业务周期。高风险安全更新则应走紧急变更,不必机械等待下一个月度窗口。
完成试点GPO配置后,先检查链接和安全筛选,再在批准的时段刷新目标节点策略:
gpupdate /target:computer /force
gpresult /scope computer /h "C:\Change\gpresult-after.html"
gpupdate会刷新计算机侧策略,可能同时应用其他待生效变更。因此执行前要确认影响范围,不能把它当成只刷新Windows Update设置的命令。
多节点IIS推荐采用以下顺序:
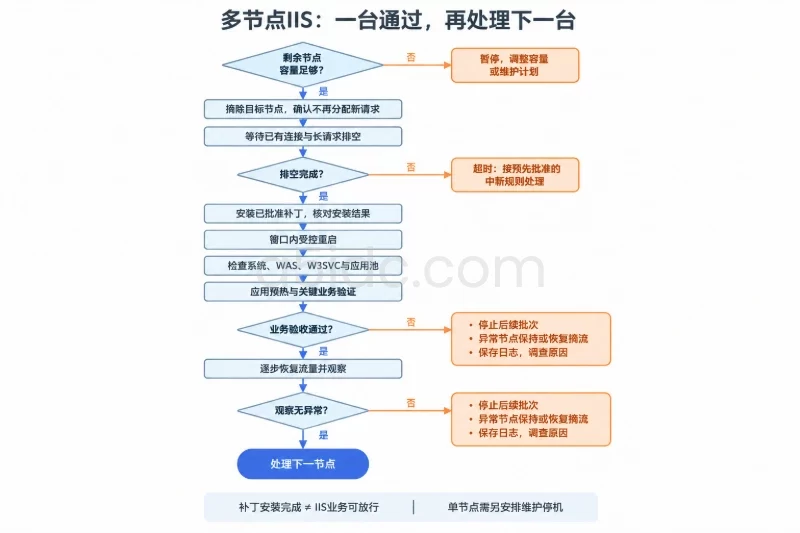
单节点环境则需要维护页、明确停机通知和可用的恢复通道。不能把多节点滚动更新描述成单节点也能无中断完成。
排空时间应根据真实请求类型确定。普通短请求可能很快结束,但大文件上传、流式响应和长连接可能持续较久。应用池回收也不等于连接排空;同时回收全部应用池,反而可能扩大影响。
补丁窗口适合核对加固状态,但不适合同时重做端口、认证、权限和并发参数。建议采用“检查随补丁、整改另分批”的方式。
| 加固对象 | 本次应核对的重点 | 需要单独验证的变更 |
|---|---|---|
| 入站端口 | 仅开放业务与管理必需端口 | 关闭端口前核对监控、健康检查和依赖 |
| 远程管理 | 来源受限,不直接暴露给任意来源 | 验证带外入口和备用管理通道 |
| IIS认证 | 各站点认证模式与业务需求一致 | 登录、授权、匿名访问范围 |
| 应用池身份 | 不使用管理员身份运行普通网站 | 目录、共享资源和后端访问权限 |
| 防火墙 | 主机规则与外围规则职责明确 | 从实际请求来源验证可达性 |
| 审计 | 登录、管理操作、更新与IIS错误可追溯 | 日志容量、留存和集中采集 |
公网网站通常按需要开放443;80是否保留取决于跳转、验证和业务需求。管理端口应限制来源,数据库和内部服务端口不应因为排障方便而向任意来源开放。
修改防火墙前,应导出原规则、确认影响端口,并保留带外控制台:
netsh advfirewall export "C:\Change\firewall-before.wfw"
备份文件可能包含敏感网络信息,应限制访问。若需恢复,也要评估整套规则导入是否会覆盖备份后的合法变更,不能在远程连接已受影响时盲目操作。
重启后按低风险到高层次的顺序检查:
健康检查可通过PowerShell发起,例如:
$response = Invoke-WebRequest `
    -Uri "https://www.example.com/health" `
    -UseBasicParsing `
    -TimeoutSec 15

$response.StatusCode
$response.Content
需替换为实际站点与健康接口,不能通过忽略证书校验来掩盖TLS问题。一次HTTP 200也不等于业务正常:健康接口应覆盖必要依赖,至少结合实际读写业务验证。直接访问节点时还要保留正确的Host与TLS名称,不能把“IP访问失败”误判为站点故障。
IIS节点刚恢复时,JIT编译、缓存重建和连接池初始化可能暂时抬高延迟。应结合变更前基线判断,而不是看到一次延迟升高就回滚。
重点观察:
例如,可将“恢复流量后连续5分钟5xx超过1%,且明显高于原基线”设为暂停条件;将“预热结束后,P95延迟持续15分钟比基线上升30%以上”设为性能异常候选条件。这些是参考阈值,应结合样本量和业务容忍度调整,低流量站点还应同时看错误次数。
香港服务器的公网访问延迟还会受到用户地区、运营商路径和后端位置影响。若仅某一访问区域变慢,而本机请求耗时和资源状态没有变化,应先区分网络路径问题与补丁影响。
补丁后出现排队或延迟上升时,不应立即增大IIS队列长度、连接限制或工作进程数量。队列变长可能只是让请求等待更久;增加工作进程还可能扩大内存占用,并影响依赖进程内状态的应用。
先保持原参数,对比错误、吞吐和资源曲线。确认瓶颈后,再将并发调优作为独立变更验证。同时检查应用池计划回收是否与补丁窗口重叠,避免连续的进程回收和系统重启干扰判断。
以下情况出现时,应停止向更多节点推广,而不是继续等待全部服务器更新完:
暂停不等于立即卸载补丁。先保存日志和时间线,将异常节点保持在摘流状态;健康节点足以承载业务时,可以先保障服务,再调查根因。
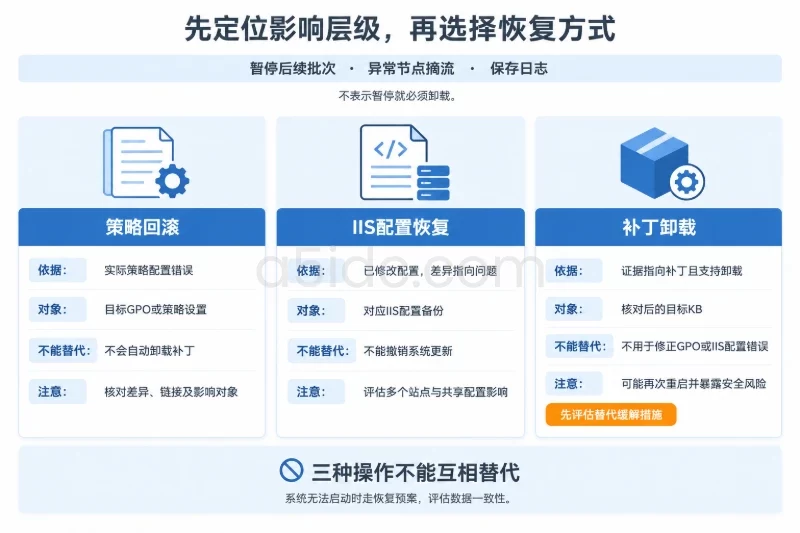
策略回滚、IIS配置恢复和补丁卸载是三种不同操作,不能互相替代。
如果只是GPO配置错误,应恢复或修正目标策略,并重新验证结果集。关闭整个GPO链接可能同时撤销其他安全设置;恢复GPO备份也可能覆盖备份之后的合法变更,因此必须核对差异、链接和影响对象。撤回策略不会自动卸载已安装补丁,也不一定取消已安排的更新动作。
如果同时修改了IIS配置,且差异明确指向配置问题,可在受影响节点摘流后恢复相应备份。IIS配置恢复可能影响多个站点,应确认共享配置和依赖关系;它不能撤销Windows系统更新。
只有在证据指向补丁本身、且更新支持卸载时,才评估补丁卸载。部分更新或组件不支持单独卸载,卸载过程还可能需要再次重启,并重新暴露安全风险。应先核对目标KB、已知问题、卸载支持和替代缓解措施,不要批量删除“最近安装的所有更新”。
若系统无法启动,则通过恢复通道按预案处理。恢复系统备份或虚拟机快照前,必须评估本机新增数据、外部数据库状态以及恢复点之后的业务影响,避免系统恢复后出现数据不一致。
每个节点重启并恢复流量后,可安排30—60分钟近距离观察;整个批次完成后,再观察24—48小时,覆盖至少一个有代表性的业务周期。时间只是参考,夜间任务、批处理或结算业务需要额外覆盖对应时段。
变更退出条件应同时满足:补丁结果明确、待重启状态已处理、策略来源符合设计、IIS与关键业务路径通过验证、监控未出现持续异常,并且管理权限和审计状态没有退化。
一旦达到预先约定的错误率、延迟、应用池崩溃或容量不足阈值,就暂停下一批;确认是策略问题时回退策略,确认是可卸载补丁引发且没有更低风险缓解措施时,再批准补丁回滚。把这些触发条件写在实施前,才能让重启窗口真正成为可控的维护过程,而不是一次安装后的临场判断。