

香港特惠服务器
三网CN2带宽,提供30M至100M大带宽,保障CN2/CMIN2/CU/PCCW四大运营商线路稳定接入


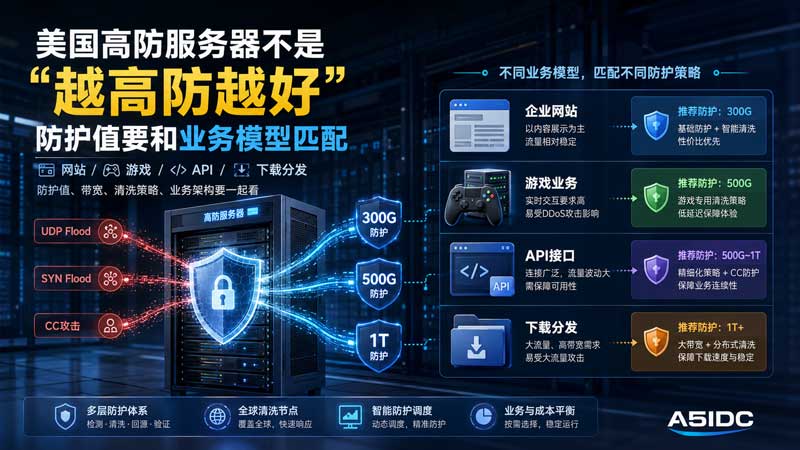
很多用户在选择美国高防服务器时,第一反应是看防护值:300G、500G、1T,甚至更高。表面看,防护越高,好像越安全。但从真实运维角度看,高防服务器并不是单纯比“数字大小”,而是要看攻击类型、业务流量、端口模型、用户地区、服务器配置、带宽出口和清洗策略是否匹配。
如果一个普通企业官网只需要防住小规模 SYN Flood、UDP Flood,直接上 T 级防护,可能成本高了,但实际体验提升并不明显;反过来,一个游戏服、棋牌平台、API 后台或者下载站,只买了高防 IP,却没有做好端口策略、源站隔离和应用层限制,也一样可能被打穿。
所以,美国高防服务器真正要解决的问题不是“我买多高防护”,而是:我的业务会被什么方式攻击?攻击打到哪一层?正常访问流量有多大?清洗后还能不能稳定服务?
很多人看到“500G 防护”“1T 防护”,会理解成服务器本身很强。其实防护值主要指的是机房或清洗中心在网络层面对攻击流量的承载和清洗能力。
常见防护对象主要包括:
| 攻击类型 | 常见表现 | 高防服务器是否有效 | 说明 |
|---|---|---|---|
| UDP Flood | 带宽被打满、端口异常 | 有效 | 典型流量型攻击,依赖清洗中心能力 |
| SYN Flood | 连接数暴涨、TCP 握手异常 | 有效 | 需要 SYN 防护、连接限制配合 |
| ACK Flood | 连接状态异常、CPU/带宽压力升高 | 有效 | 需要清洗策略识别异常包 |
| ICMP Flood | Ping 包异常增多 | 有效 | 通常可直接限制或丢弃 |
| CC 攻击 | 网站请求数暴涨、PHP/数据库吃满 | 部分有效 | 单靠高防 IP 不够,需要 WAF、限速、缓存 |
| 登录爆破 | SSH/RDP/后台被扫 | 不属于单纯高防问题 | 要靠防火墙、端口限制、白名单 |
| SQL 注入/漏洞攻击 | 应用被入侵 | 高防无效 | 需要代码安全、WAF、权限控制 |
也就是说,高防服务器最擅长处理的是三层、四层流量型攻击,比如 UDP、SYN、ACK、ICMP 等。
但如果攻击者是模拟真实用户访问网站页面、反复请求接口、撞库登录后台,这类问题就不能只靠“防护值”解决。
这也是为什么有些用户买了 1T 高防,网站还是卡。不是高防没用,而是攻击已经打到应用层了,问题从“带宽防护”变成了“业务架构防护”。
如果一个企业官网平时访问量不大,正常峰值带宽只有 20M-50M,偶尔被扫一下端口,或者遇到几十 G 的小流量攻击,那么 300G 左右防护已经能覆盖多数场景。
这时候直接上 1T 防护,成本提升明显,但对实际访问速度、网站打开速度、后台稳定性不一定有明显改善。
高防服务器应该先解决“够不够用”,再考虑“有没有冗余”,而不是一开始就追求最大防护值。
比如一个 WordPress 网站,正常访问不大,但后台插件多、数据库慢、没有缓存。攻击者只需要模拟大量真实 HTTP 请求,就可能把 PHP-FPM 和 MySQL 打满。
这种情况下,即使前面有高防 IP,服务器内部资源仍然可能被耗尽。
更合理的做法是:
否则,防护值再高,也可能出现“带宽没被打满,但网站已经打不开”的情况。
高防清洗本质上是识别正常流量和异常流量。防护策略越严格,误伤的可能性也越高。
比如游戏业务中,UDP 包比较多,玩家连接行为又不像网页访问那么规律。如果清洗策略过于粗暴,可能出现:
所以游戏类业务选择美国高防服务器,不能只问“几百 G 防护”,还要问:
这类问题比单纯防护数值更关键。
美国高防服务器适合的业务很多,但不同业务对防护的关注点不一样。
这类业务的特点是:
推荐思路:
| 项目 | 建议 |
|---|---|
| 防护值 | 100G-300G 起步,多数中小网站够用 |
| 带宽 | 50M-100M 起步,图片站可更高 |
| CPU | Intel Xeon E5 / Gold 系列或 AMD EPYC 入门款 |
| 内存 | 32GB-64GB |
| 硬盘 | 1T SSD / NVMe SSD |
| 架构 | 高防 IP + Nginx 限速 + WAF/CDN + 后台白名单 |
如果是普通外贸企业站,不建议一上来就买 T 级防护。更应该把预算放在缓存、SSL、数据库优化、CDN、网站安全插件和后台保护上。
这类业务更容易被攻击,尤其是游戏服,一旦被竞争对手盯上,UDP Flood、SYN Flood、端口探测都很常见。
推荐思路:
| 项目 | 建议 |
|---|---|
| 防护值 | 300G-1T,根据攻击强度选择 |
| 带宽 | 100M-1G,视在线人数和同步频率而定 |
| CPU | 高主频 CPU 优先,如 Xeon Gold / AMD EPYC 高主频型号 |
| 内存 | 64GB-128GB |
| 硬盘 | NVMe SSD,日志和数据库建议分盘 |
| 架构 | 高防 IP + 游戏端口策略 + 管理端口白名单 + 监控告警 |
游戏业务不要只看服务器配置,还要看线路稳定性和端口清洗策略。
比如一个小型游戏服,正常同时在线 500-1000 人,单服带宽可能并不夸张,但 UDP 连接、心跳包、登录验证都很敏感。如果清洗策略不适配,玩家体验会明显下降。
对于游戏业务,防护方案要这样设计:
下载类业务对带宽要求比防护值更敏感。因为它本身正常流量就大,如果只有高防,没有足够的出口带宽,用户下载速度一样上不去。
推荐思路:
| 项目 | 建议 |
|---|---|
| 防护值 | 300G-1T,视攻击风险而定 |
| 带宽 | 1G-10G 更关键 |
| CPU | 中高端 Xeon / EPYC |
| 内存 | 64GB-128GB |
| 硬盘 | 大容量 SSD / NVMe / RAID 存储 |
| 架构 | 高防源站 + CDN 分发 + 热文件缓存 + 防盗链 |
下载站不能只买“高防服务器”,还要看:
如果正常业务每天都有大量文件下载,建议不要把所有下载流量直接压在源站上。更合理的是:
美国高防服务器做源站 + CDN 做边缘分发 + Nginx 做防盗链和限速。
这样既能保护源站,又能降低大带宽压力。
API 业务最怕的不是单纯大流量攻击,而是大量看似正常的请求。
比如:
这种业务如果只买高防 IP,效果有限。因为攻击请求可能都是正常 HTTP/HTTPS 请求,清洗中心很难完全区分。
推荐思路:
| 项目 | 建议 |
|---|---|
| 防护值 | 100G-500G,根据攻击风险选择 |
| 带宽 | 50M-200M,多数 API 不需要特别大 |
| CPU | 高主频 CPU 优先 |
| 内存 | 64GB 起步 |
| 硬盘 | NVMe SSD |
| 架构 | 高防 IP + WAF + API 限频 + Token 校验 + 日志风控 |
API 业务真正关键的是限频策略,例如:
高防负责挡大流量,应用策略负责挡“像真人一样的攻击”。
下面给几个更贴近真实业务的配置参考。这里不是单纯堆硬件,而是按业务模型来匹配。
适合业务:
参考配置:
| 项目 | 建议配置 |
|---|---|
| CPU | Intel Xeon E5 系列 / Xeon Silver 入门款 |
| 内存 | 32GB |
| 硬盘 | 1TB SSD |
| 带宽 | 50M-100M |
| 防护 | 100G-300G |
| 系统 | Ubuntu 22.04 / CentOS 7.x / Debian 12 |
| 推荐组合 | 高防 IP + 宝塔/lnmp + Nginx 缓存 + WAF |
适合预算不高,但又担心网站被打、被扫、被恶意访问的用户。
重点不是买最高防护,而是先把网站自身做好:
适合业务:
参考配置:
| 项目 | 建议配置 |
|---|---|
| CPU | Xeon Gold 6138 / AMD EPYC 高主频型号 |
| 内存 | 64GB-128GB |
| 硬盘 | 960GB NVMe SSD / 1.92TB NVMe SSD |
| 带宽 | 100M-1G |
| 防护 | 300G-1T |
| 系统 | Linux 优先,部分游戏可用 Windows Server 2022 |
| 推荐组合 | 高防 IP + UDP 端口策略 + 管理端白名单 + 实时监控 |
这类业务建议优先考虑 CPU 稳定性、端口策略和清洗质量。
如果游戏服有数据库,最好不要把数据库直接暴露在公网。推荐结构:
玩家访问
   ↓
美国高防 IP
   ↓
游戏网关 / 登录服
   ↓
内网逻辑服
   ↓
内网数据库
这样攻击者即使打到前端业务,也不容易直接影响数据库。
适合业务:
参考配置:
| 项目 | 建议配置 |
|---|---|
| CPU | Xeon Gold / AMD EPYC 多核心 |
| 内存 | 64GB-128GB |
| 硬盘 | 2TB-8TB SSD / NVMe / RAID 存储 |
| 带宽 | 1G-10G |
| 防护 | 500G-1T 或更高 |
| 系统 | Ubuntu 22.04 / Debian 12 |
| 推荐组合 | 高防源站 + CDN + 防盗链 + 下载限速 |
下载站要重点看两个指标:
比如你买了 1T 防护,但业务出口只有 100M,正常用户下载体验仍然受 100M 限制。
所以下载站不能只看防护值,还要看带宽端口、流量策略和分发架构。
适合业务:
参考配置:
| 项目 | 建议配置 |
|---|---|
| CPU | Xeon Gold 双路 / AMD EPYC 多核心 |
| 内存 | 128GB 起步 |
| 硬盘 | NVMe SSD + 备份盘 |
| 带宽 | 1G 起步 |
| 防护 | 1T 或 T 级防护 |
| 架构 | 高防 IP + 多节点 + 备用 IP + WAF/CDN + 灾备 |
高风险业务不要把“高防服务器”当成唯一防线,而要做组合防护:
用户访问
   ↓
CDN / WAF
   ↓
美国高防 IP
   ↓
业务网关
   ↓
应用服务器
   ↓
数据库 / Redis / 文件存储
   ↓
异地备份
这样即使某一层被攻击,也不会直接拖垮整个业务。
选择防护值时,可以按这几个问题判断:
如果正常业务峰值只有 30M,买 100M 带宽和 300G 防护可能就够用。
如果正常业务峰值已经有 500M,尤其是下载、视频、补丁分发业务,就要优先考虑 1G、10G 带宽,而不是只看防护数值。
如果历史攻击峰值在 80G-150G 左右,300G 防护通常有一定冗余。
如果过去已经遇到过 500G 以上攻击,就不建议选择低防护方案。
如果是 UDP、SYN、ACK,大多属于网络层攻击,高防服务器比较有效。
如果是 CC、接口刷量、登录爆破,就要配合 WAF、限频、验证码、缓存和应用层风控。
普通网站短暂慢几秒,影响可能不大。
游戏服、支付接口、API 服务,一旦波动就会影响用户体验甚至交易结果,这类业务防护冗余要更高。
很多服务器被攻击,不是因为防护不够,而是端口暴露太多。
建议只开放必要端口:
| 端口 | 是否建议开放 | 说明 |
|---|---|---|
| 80/443 | 可以开放 | 网站业务端口 |
| 游戏端口 | 按需开放 | 只开放实际使用端口 |
| 22 SSH | 不建议公网开放 | 建议改端口或白名单 |
| 3389 RDP | 不建议公网开放 | Windows 服务器尤其要限制 |
| 3306 MySQL | 不建议开放 | 数据库必须限制内网或白名单 |
| 6379 Redis | 不建议开放 | 高危端口,禁止公网裸露 |
Linux 服务器可以使用防火墙限制管理端口:
# 只允许指定管理IP访问SSH
iptables -A INPUT -p tcp -s 你的管理IP --dport 22 -j ACCEPT
iptables -A INPUT -p tcp --dport 22 -j DROP
如果使用 firewalld:
firewall-cmd --permanent --add-rich-rule='rule family="ipv4" source address="你的管理IP" port protocol="tcp" port="22" accept'
firewall-cmd --permanent --remove-service=ssh
firewall-cmd --reload对于网站和 API,可以在 Nginx 增加基础限速:
http {
    limit_req_zone $binary_remote_addr zone=req_limit:10m rate=10r/s;
    limit_conn_zone $binary_remote_addr zone=conn_limit:10m;

    server {
        location / {
            limit_req zone=req_limit burst=20 nodelay;
            limit_conn conn_limit 30;
            proxy_pass http://backend;
        }
    }
}
这类限制不能替代高防,但可以减少 CC 攻击、接口刷量、恶意爬虫对后端的压力。
对于 TCP 连接较多的业务,可以适当优化 Linux 内核参数:
cat >> /etc/sysctl.conf <<EOF
net.ipv4.tcp_syncookies = 1
net.ipv4.tcp_max_syn_backlog = 8192
net.ipv4.tcp_synack_retries = 3
net.ipv4.ip_local_port_range = 1024 65535
net.core.somaxconn = 65535
net.core.netdev_max_backlog = 250000
EOF

sysctl -p
这些参数不能直接抵抗大规模 DDoS,但可以提升服务器在连接压力下的稳定性。
如果你使用高防 IP 或 CDN,源站 IP 一旦泄露,攻击者可能绕过防护直接打源站。
源站隐藏要注意:
这一步对于高风险业务非常关键。
结果就是:攻击流量没打满,但 PHP、Java、数据库先被打满。
网站、数据库、缓存、后台、下载文件全部放一台机器上,一旦被攻击,整个平台一起受影响。
22、3389、3306、6379 直接暴露,是非常常见的安全隐患。
下载站需要的是“防护 + 大带宽 + 分发架构”,不是单纯高防 IP。
游戏服不是普通网站,UDP 包、长连接、心跳包都要考虑。如果清洗策略不适配,玩家体验会很差。
如果是普通企业网站、外贸站、品牌官网,建议选择中等防护配置,重点做好网站缓存、WAF、防火墙和后台安全。
如果是游戏业务、棋牌平台、API 接口、下载站,建议优先选择美国高防服务器,并根据业务模型搭配不同配置:
| 业务类型 | 推荐防护 | 推荐带宽 | 推荐配置重点 |
|---|---|---|---|
| 企业官网 | 100G-300G | 50M-100M | 稳定性、缓存、WAF |
| 外贸独立站 | 100G-300G | 100M 左右 | HTTPS、CDN、数据库优化 |
| 游戏服务器 | 300G-1T | 100M-1G | CPU 主频、UDP 策略、端口清洗 |
| 下载站 | 500G-1T | 1G-10G | 大带宽、SSD/NVMe、CDN 分发 |
| 高风险平台 | 1T 或更高 | 1G 起步 | 多节点、源站隐藏、灾备方案 |
对于大多数用户来说,比较合理的选型逻辑是:
先判断业务类型
→ 再看正常带宽峰值
→ 再看历史攻击规模
→ 再判断攻击层级
→ 最后选择防护值和服务器配置
而不是一开始就问:“有没有最高防的?”
购买美国高防服务器前,可以直接按下面这几个问题判断:
如果这些问题没有想清楚,直接买最高防护,很容易出现两种情况:
美国高防服务器的价值,不在于防护数字看起来有多大,而在于它是否能和业务模型匹配。
普通网站需要的是稳定、防扫、防 CC、后台安全;
游戏业务需要的是端口清洗、低误伤、连接稳定;
下载站需要的是大带宽、缓存和分发;
高风险平台需要的是高防、多节点、源站隐藏和灾备。
所以,美国高防服务器不是“越高防越好”,而是要根据业务的真实攻击面来选择。
防护值只是其中一个指标,真正决定稳定性的,是防护值、带宽、服务器配置、端口策略、应用层防护和整体架构能不能形成一套完整方案。


