香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


很多客户一上来就问我:
“网站被攻击,是不是上 CDN 就行?”
“我已经开了 WAF,为什么还是被打到服务器卡死?”
“高防服务器是不是可以代替 CDN 和 WAF?”
这几个问题其实很典型。**WAF、CDN、高防服务器都和安全、防护、访问加速有关,但它们解决的不是同一类问题。**如果用错了,钱花了不少,问题可能一点没解决。
我在香港服务器、美国服务器项目里遇到过不少类似情况:有的客户明明是 SQL 注入和后台暴力破解,却去买了大带宽;有的客户是 UDP Flood 打爆入口,却只开了应用层 WAF;还有的客户网站静态资源加载慢,却直接上高防服务器,结果访问速度没有明显改善。
这篇文章我就按真实运维场景,把 WAF、CDN、高防服务器分别适合什么业务、怎么搭配、服务器配置怎么选、出现问题怎么排查 讲清楚。
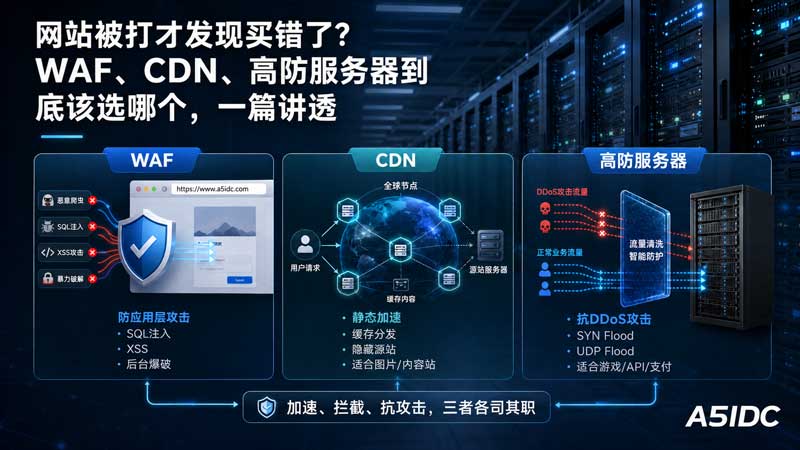
简单理解:
| 类型 | 主要解决什么问题 | 典型攻击/问题 | 适合业务 |
|---|---|---|---|
| WAF | 防 Web 应用攻击 | SQL 注入、XSS、扫描、后台爆破、恶意请求 | WordPress、企业官网、商城、API 接口 |
| CDN | 加速访问、隐藏源站、缓解部分流量压力 | 静态资源慢、小流量 CC、跨地区访问慢 | 图片站、外贸站、内容站、电商前端 |
| 高防服务器 | 抗大流量 DDoS 攻击 | SYN Flood、UDP Flood、ACK Flood、大流量 CC | 游戏、金融、直播、接口、容易被打的业务 |
一句话:
WAF 是看请求内容的,CDN 是分发和加速内容的,高防服务器是扛大流量攻击的。
这三个东西不能简单互相替代。真正稳定的业务,往往是组合使用。
WAF,全称 Web Application Firewall,中文通常叫 Web 应用防火墙。
它关注的不是带宽有多大,而是 HTTP/HTTPS 请求本身是否异常。
比如下面这些请求:
/login.php?id=1' OR '1'='1<br>/wp-login.php<br>/admin.php<br>/index.php?s=/../../etc/passwd<br>/api/order?id=<script>alert(1)</script>这些请求看起来不像普通用户访问,更像扫描器、漏洞利用工具、脚本攻击。WAF 的价值就是在请求进入业务程序之前,把这类异常请求过滤掉。
这类程序插件多、入口多、后台路径容易被扫描。
常见情况:
/wp-login.php 被疯狂请求<br>/xmlrpc.php 被撞库<br>/wp-admin 被扫描<br>插件目录被探测<br>主题文件被访问这时 WAF 很有用,因为攻击流量不一定大,但请求非常脏。
如果你只是看带宽,可能只有几 Mbps;但 PHP-FPM、MySQL、CPU 会被打满。
企业官网通常没有很高并发,但最怕被挂马、被扫描、被恶意提交表单。
比如:
/contact 表单被垃圾提交<br>后台登录页被爆破<br>上传接口被尝试传木马<br>搜索框被 SQL 注入测试这种业务不一定需要很贵的高防服务器,但建议加一层 WAF。
API 接口如果没有限速,很容易被刷。
比如:
/api/login<br>/api/send_sms<br>/api/order/create<br>/api/user/info<br>/api/payment/callbackWAF 可以配合规则做:
单 IP 每分钟请求限制<br>异常 User-Agent 拦截<br>敏感接口频率限制<br>恶意参数过滤<br>非正常地区访问拦截不过要注意,API 场景的 WAF 规则不能太粗暴,否则容易误伤正常请求。
如果是普通网站业务,WAF 可以作为云 WAF 使用,也可以部署在服务器前面。
以香港服务器为例,比较常见的配置可以这样选:
| 业务类型 | 推荐配置 | 适合情况 |
|---|---|---|
| 企业官网/WordPress | Intel Xeon E-2334 / 16GB 内存 / 480GB SSD / 100M BGP + 25M CN2 | 日访问几千到几万,主要防扫描和后台爆破 |
| 外贸商城/轻量电商 | Xeon Gold 6138 / 32GB 内存 / 960GB NVMe / 100M BGP + 25M CN2 | 有 PHP、MySQL、Redis,访问量中等 |
| API 接口业务 | AMD EPYC 7402P / 64GB 内存 / 960GB NVMe / 100M-300M BGP | 接口频繁、并发较高,需要限速和日志分析 |
| 高并发 Web 平台 | AMD EPYC 73F3 / 64GB-128GB 内存 / NVMe 阵列 / 300M-1G BGP | 对 CPU 主频、IO、连接数要求更高 |
如果业务主要面向国内用户,香港服务器建议优先考虑:
100M BGP 国际带宽 + 25M CN2 优化回国这样既能保证海外访问能力,也能让电信、联通、移动用户访问更稳定。
这是很多人容易误解的地方。
WAF 不适合解决下面这些问题:
UDP Flood 打满带宽<br>SYN Flood 打爆连接<br>机房入口被打满<br>服务器网卡被打满<br>源站 IP 暴露后被直接攻击<br>大规模 DDoS 流量冲击比如你的香港服务器只有 100M 带宽,对方打过来 5Gbps UDP Flood,这时候 WAF 再强也没意义,因为流量还没到应用层,链路已经堵住了。
WAF 更像门口的安检员,能识别坏人,但不能替你扛住一群人把大门堵死。
CDN 的核心作用是把网站内容缓存到不同节点,让用户就近访问。
比如一个用户在广州访问香港源站:
广州用户 → CDN 广州/深圳/香港节点 → 源站服务器如果页面里的图片、JS、CSS 都能缓存到 CDN 节点,用户访问速度会明显改善,源站服务器压力也会下降。
比如:
企业官网<br>外贸独立站<br>图片展示站<br>软件下载站<br>内容资讯站<br>WordPress 博客这类站点大量请求都是静态资源。CDN 可以把这些内容缓存起来,减少源站压力。
比如原来一次页面访问源站要处理:
1 个 HTML<br>20 张图片<br>5 个 JS<br>4 个 CSS<br>3 个字体文件加 CDN 后,可能只有 HTML 回源,其余静态资源都由 CDN 节点处理。
源站压力会下降很多。
如果网站只放在香港服务器,国内访问还可以,但欧美访问可能不如本地节点快。
如果网站有多地区用户,可以通过 CDN 改善:
中国大陆用户 → 亚洲节点<br>东南亚用户 → 新加坡/香港节点<br>美国用户 → 洛杉矶/圣何塞节点<br>欧洲用户 → 法兰克福/伦敦节点这类业务很适合 CDN。
CDN 还有一个很重要的作用:隐藏源站 IP。
正常情况下:
用户 → CDN → 源站服务器用户看到的是 CDN 节点 IP,不直接看到源站 IP。
这样可以降低源站被直接攻击的风险。
但前提是:源站服务器防火墙必须只允许 CDN 回源 IP 访问。
否则攻击者一旦找到源站 IP,还是可以绕过 CDN 直接打源站。
如果业务上了 CDN,源站服务器的压力会降低,但并不代表服务器可以随便选。
因为动态请求、数据库、后台、接口仍然在源站处理。
| 业务规模 | 源站配置建议 | 带宽建议 |
|---|---|---|
| 普通企业官网 | 4核 / 16GB / 480GB SSD | 50M-100M BGP |
| WordPress 内容站 | 8核 / 32GB / 960GB NVMe | 100M BGP + 25M CN2 |
| 外贸商城 | 16核 / 32GB-64GB / 960GB NVMe | 100M-300M BGP |
| 图片/下载站源站 | 16核以上 / 64GB / 多盘 SSD 或 HDD | 300M-1G BGP |
| API + 前端分离业务 | AMD EPYC / 64GB / NVMe | 100M-300M 优化线路 |
如果是 A5IDC 香港服务器这类业务场景,比较常见的搭配是:
CPU:Intel Xeon Gold 6138,20核40线程<br>内存:32GB DDR4<br>硬盘:960GB NVMe SSD<br>带宽:100M BGP + 25M CN2 直连<br>系统:Ubuntu 22.04 LTS / Debian 12<br>用途:WordPress、外贸商城、企业官网、API 源站这个配置适合做 CDN 后面的源站,尤其是动态请求不算特别夸张,但又希望国内访问稳定的业务。
CDN 也不是万能的。
下面这些情况,CDN 可能效果有限:
动态接口完全不缓存<br>源站数据库慢<br>PHP 程序执行慢<br>后台接口频繁回源<br>源站 IP 暴露<br>攻击者绕过 CDN 打源站<br>大规模攻击超过 CDN 防护能力比如一个电商网站:
商品详情页可以缓存<br>图片可以缓存<br>CSS/JS 可以缓存<br>购物车不能随便缓存<br>订单接口不能缓存<br>支付回调不能缓存<br>用户中心不能缓存所以 CDN 能明显优化静态访问,但不能代替服务器性能优化。
高防服务器解决的是 DDoS 攻击问题,尤其是大流量攻击。
常见攻击类型包括:
SYN Flood<br>UDP Flood<br>ACK Flood<br>ICMP Flood<br>TCP 连接耗尽<br>大流量 CC 攻击<br>反射放大攻击这类攻击的核心不是请求内容有多复杂,而是流量大、连接多、频率高。
比如:
100Mbps 带宽的服务器,被打 5Gbps<br>1Gbps 端口的服务器,被打 30Gbps<br>普通 Web 连接数几千,被打到几十万连接这种情况下,普通服务器很容易直接不可访问。
游戏业务非常容易被攻击,尤其是私服、联机游戏、竞技平台、棋牌类平台。
常见攻击方式:
UDP Flood<br>TCP Flood<br>CC 攻击登录接口<br>攻击游戏网关端口<br>攻击支付接口<br>攻击更新下载接口游戏业务通常不适合只用 CDN,因为很多游戏协议不是标准 HTTP/HTTPS。
这时高防服务器更合适。
只要业务涉及资金、账号、交易,就容易成为攻击目标。
比如:
支付接口<br>短信接口<br>登录接口<br>订单接口<br>后台管理接口这类业务一旦被打挂,损失不是简单的访问慢,而是订单中断、客户投诉、业务停摆。
这类业务带宽本来就大,如果再遇到攻击,普通服务器很难扛。
比如:
直播推流入口<br>视频切片接口<br>短视频上传接口<br>大文件下载入口<br>图片资源回源服务器如果业务本身就需要 1G 以上带宽,又有攻击风险,高防服务器或高防 IP 会更合适。
如果网站从来没被打过,可以先做基础防护。
但如果已经出现过:
服务器突然断网<br>机房通知被攻击<br>带宽跑满<br>大量异常连接<br>源站 IP 被打<br>业务频繁不可用那就不要只靠 WAF 或 CDN 了,高防方案要尽快上。
高防服务器配置不能只看 CPU 和内存,还要看防护峰值、清洗能力、线路质量。
| 场景 | 推荐配置 | 防护建议 |
|---|---|---|
| 企业官网被小流量攻击 | 8核 / 16GB / SSD / 100M 带宽 | 50G-100G 防护 |
| 游戏登录服 | 16核 / 32GB / NVMe / 100M-300M | 100G-300G 防护 |
| API 接口业务 | 16核-24核 / 64GB / NVMe | 100G-500G 防护 |
| 直播/下载业务 | 24核以上 / 64GB-128GB / 大盘或 NVMe | 300G 以上防护 |
| 高频被打业务 | 高主频 CPU / 64GB+ / 1G 端口 | 高防 IP + 源站隐藏 |
以一台适合中大型业务的高防服务器为例:
CPU:AMD EPYC 7402P,24核48线程<br>内存:64GB DDR4<br>硬盘:960GB NVMe SSD<br>带宽:100M-300M 优化带宽<br>防护:100G-300G DDoS 清洗<br>系统:Ubuntu 22.04 LTS / Debian 12<br>适合:游戏登录服、接口服务、支付回调、业务网关如果是更强调单核性能的 Web/API 业务,也可以考虑:
CPU:AMD EPYC 73F3,高主频<br>内存:64GB-128GB<br>硬盘:NVMe SSD<br>带宽:300M-1G BGP<br>防护:高防 IP 或高防服务器<br>适合:高并发 API、动态网站、业务入口网关真正稳定的业务,往往不是三选一,而是组合。
下面是几种常见架构。
适合业务:
企业官网<br>WordPress 博客<br>外贸展示站<br>内容站<br>品牌官网推荐架构:
用户<br> ↓<br>CDN<br> ↓<br>WAF<br> ↓<br>香港源站服务器<br> ↓<br>MySQL / Redis推荐服务器配置:
CPU:Intel Xeon Gold 6138,20核40线程<br>内存:32GB DDR4<br>硬盘:960GB NVMe SSD<br>带宽:100M BGP + 25M CN2<br>系统:Ubuntu 22.04 LTS<br>Web:Nginx + PHP 8.2 + MySQL 8.0 + Redis适合解决:
访问速度慢<br>静态资源加载慢<br>后台被扫<br>WordPress 登录爆破<br>普通 CC 攻击重点配置:
limit_req_zone $binary_remote_addr zone=login_limit:10m rate=5r/m;<br><br>location = /wp-login.php {<br> limit_req zone=login_limit burst=3 nodelay;<br> include fastcgi_params;<br> fastcgi_pass unix:/run/php/php8.2-fpm.sock;<br>}同时建议:
禁用 xmlrpc.php<br>后台路径增加二次认证<br>CDN 缓存图片、CSS、JS<br>源站防火墙只允许 CDN 回源 IP适合业务:
WooCommerce<br>Shopify 独立站外部资源<br>Magento<br>Laravel 商城<br>多语言外贸站推荐架构:
全球用户<br> ↓<br>CDN 静态加速<br> ↓<br>WAF 规则过滤<br> ↓<br>香港 / 美国源站服务器<br> ↓<br>数据库服务器<br> ↓<br>Redis 缓存推荐服务器配置:
Web 服务器:<br>CPU:AMD EPYC 7402P,24核48线程<br>内存:64GB DDR4<br>硬盘:960GB NVMe SSD<br>带宽:100M-300M BGP<br><br>数据库服务器:<br>CPU:Intel Xeon Gold 6138 或 AMD EPYC<br>内存:64GB-128GB<br>硬盘:NVMe SSD<br>用途:MySQL 独立部署为什么商城更建议拆数据库?
因为商城的动态请求多:
购物车<br>订单<br>会员中心<br>支付回调<br>库存查询<br>优惠券计算这些内容 CDN 不能简单缓存,最后还是要源站处理。
如果 Web 和数据库都放在一台机器上,一旦 PHP 请求变多,很容易出现:
CPU wait 升高<br>MySQL 慢查询增多<br>PHP-FPM 进程堆积<br>Nginx 504 Gateway Timeout这类业务建议至少做到:
CDN 缓存静态资源<br>WAF 保护登录、支付、后台接口<br>数据库独立部署<br>Redis 缓存 session 和热点数据<br>源站 IP 不暴露适合业务:
游戏登录服<br>游戏网关<br>联机平台<br>棋牌平台<br>电竞平台<br>语音房间服务推荐架构:
玩家<br> ↓<br>高防 IP / 高防服务器<br> ↓<br>游戏网关<br> ↓<br>业务服务器<br> ↓<br>数据库 / 缓存如果游戏官网也要防护,可以额外加:
游戏官网:CDN + WAF<br>游戏端口:高防服务器不要把所有东西混在一起。
游戏官网是 HTTP/HTTPS,可以用 CDN 和 WAF。
游戏网关可能是 TCP/UDP 协议,更适合高防服务器。
推荐配置:
游戏网关服务器:<br>CPU:AMD EPYC 7402P,24核48线程<br>内存:64GB DDR4<br>硬盘:960GB NVMe SSD<br>带宽:100M-300M 优化带宽<br>防护:100G-300G DDoS<br>系统:Ubuntu 22.04 LTS / Debian 12<br><br>数据库服务器:<br>CPU:Intel Xeon Gold 6138<br>内存:64GB-128GB<br>硬盘:NVMe SSD<br>内网连接游戏业务服务器重点不是只买大配置,而是要把入口分清楚:
官网入口<br>登录入口<br>游戏网关入口<br>支付接口入口<br>管理后台入口不同入口的防护策略不一样。
适合业务:
企业 API<br>短信接口<br>支付接口<br>AI 接口<br>SaaS 后台<br>小程序接口<br>App 后端推荐架构:
用户 / App / 小程序<br> ↓<br>CDN 或边缘接入<br> ↓<br>WAF + 限速<br> ↓<br>API 网关服务器<br> ↓<br>业务服务器<br> ↓<br>MySQL / Redis / MQ推荐配置:
API 网关:<br>CPU:AMD EPYC 73F3 或 EPYC 7402P<br>内存:64GB<br>硬盘:960GB NVMe<br>带宽:100M-300M BGP<br>系统:Ubuntu 22.04 LTS<br>组件:Nginx / OpenResty / Kong / APISIXAPI 业务最重要的是限速和分层。
比如:
登录接口:按 IP + 账号限速<br>短信接口:按手机号 + IP + 设备限速<br>支付接口:只允许白名单回调<br>后台接口:强制二次认证<br>普通查询接口:缓存热点数据Nginx 简单限速示例:
limit_req_zone $binary_remote_addr zone=api_limit:20m rate=20r/s;<br><br>location /api/ {<br> limit_req zone=api_limit burst=50 nodelay;<br> proxy_pass http://backend_api;<br> proxy_set_header X-Real-IP $remote_addr;<br> proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;<br>}这类业务如果被 CC 攻击比较严重,就不要只靠 Nginx 限速,建议搭配 WAF 或高防 IP。
可以按问题表现判断。
表现:
图片加载慢<br>页面打开慢<br>海外用户访问慢<br>源站带宽占用高<br>静态资源请求多优先考虑:
CDN<br>静态资源缓存<br>图片压缩<br>源站带宽升级不一定要上高防。
表现:
大量访问 /wp-login.php<br>大量访问 /admin<br>日志里出现 SQL 注入参数<br>表单被垃圾提交<br>后台登录失败次数异常优先考虑:
WAF<br>后台限速<br>登录二次验证<br>封禁异常 IP<br>隐藏后台路径表现:
带宽瞬间打满<br>SSH 都连不上<br>服务器没有明显高 CPU,但外网无法访问<br>机房发来攻击通知<br>流量图突然飙升优先考虑:
高防服务器<br>高防 IP<br>源站隐藏<br>端口防护<br>清洗策略这不是普通 WAF 能解决的。
表现:
CPU 100%<br>php-fpm 进程很多<br>MySQL 连接数暴涨<br>Nginx 499/502/504 增多<br>访问日志里大量动态请求优先考虑:
WAF + 限速<br>应用优化<br>缓存优化<br>数据库优化<br>必要时升级服务器配置这类情况可能是 CC 攻击,也可能是程序性能问题,不能直接只买高防。
遇到客户说“网站被攻击了”,我不会第一时间判断该买什么,而是先看数据。
iftop <span class="ͼn">-i</span> eth0<br>nload<br>sar <span class="ͼn">-n</span> DEV <span class="ͼj">1</span>如果带宽已经被打满,优先考虑高防。
ss <span class="ͼn">-ant</span> | <span class="ͼl">awk</span> <span class="ͼk">'{print $1}'</span> | <span class="ͼl">sort</span> | uniq <span class="ͼn">-c</span><br>ss <span class="ͼn">-ant</span> | <span class="ͼl">grep</span> <span class="ͼk">':80\|:443'</span> | <span class="ͼl">wc</span> <span class="ͼn">-l</span>如果连接数暴涨,要继续判断是正常访问还是攻击。
<span class="ͼl">awk</span> <span class="ͼk">'{print $1}'</span> /var/log/nginx/access.log | <span class="ͼl">sort</span> | uniq <span class="ͼn">-c</span> | <span class="ͼl">sort</span> <span class="ͼn">-nr</span> | head如果少量 IP 请求极高,可以先限速或封禁。
<span class="ͼl">awk</span> <span class="ͼk">'{print $7}'</span> /var/log/nginx/access.log | <span class="ͼl">sort</span> | uniq <span class="ͼn">-c</span> | <span class="ͼl">sort</span> <span class="ͼn">-nr</span> | head <span class="ͼn">-20</span>如果集中在:
/wp-login.php<br>/xmlrpc.php<br>/admin<br>/api/login<br>/api/send_sms优先考虑 WAF 和接口限速。
<span class="ͼl">awk</span> <span class="ͼk">'{print $9}'</span> /var/log/nginx/access.log | <span class="ͼl">sort</span> | uniq <span class="ͼn">-c</span> | <span class="ͼl">sort</span> <span class="ͼn">-nr</span>如果大量:
499<br>502<br>503<br>504说明后端可能已经撑不住了,要查 PHP-FPM、数据库、上游服务。
推荐:
CDN + 基础 WAF + 普通香港服务器不用一开始就上高防。
推荐:
CDN + WAF + 后台限速 + Redis 缓存 + 香港 CN2/BGP 服务器重点防:
/wp-login.php<br>/xmlrpc.php<br>插件漏洞扫描推荐:
CDN + WAF + 独立数据库 + Redis + 高性能香港/美国服务器重点优化:
动态页面<br>购物车<br>支付接口<br>订单系统<br>数据库慢查询推荐:
高防服务器 + 高防 IP + 官网 CDN/WAF 分离重点保护:
游戏端口<br>登录网关<br>支付接口<br>更新接口推荐:
WAF + API 限速 + 高性能服务器 + 必要时高防 IP重点保护:
登录接口<br>短信接口<br>订单接口<br>支付回调<br>用户敏感接口推荐:
CDN 分发 + 高带宽源站 + 必要时高防重点关注:
带宽成本<br>回源压力<br>缓存命中率<br>上传入口安全<br>大流量攻击如果是面向国内访问的企业网站、外贸商城、API 平台,可以采用下面这个组合:
用户<br> ↓<br>CDN 静态加速<br> ↓<br>WAF 应用层过滤<br> ↓<br>香港服务器源站<br> ↓<br>Redis 缓存<br> ↓<br>MySQL 数据库服务器配置可以参考:
Web 源站服务器:<br>CPU:Intel Xeon Gold 6138,20核40线程<br>内存:32GB DDR4<br>硬盘:960GB NVMe SSD<br>带宽:100M BGP + 25M CN2 直连<br>系统:Ubuntu 22.04 LTS<br><br>数据库服务器:<br>CPU:AMD EPYC 7402P,24核48线程<br>内存:64GB DDR4<br>硬盘:960GB NVMe SSD<br>网络:内网互联<br>系统:Debian 12 / Ubuntu 22.04 LTS适合:
WordPress 企业站<br>外贸商城<br>内容站<br>中小型 API 服务<br>跨境电商独立站如果业务已经频繁被打,可以升级为:
CDN + WAF + 高防 IP + 源站隐藏 + 独立数据库这时源站服务器不要暴露真实 IP。
源站防火墙可以只允许 CDN/WAF 回源 IP:
ufw default deny incoming<br>ufw allow from CDN回源IP段 to any port <span class="ͼj">80</span><br>ufw allow from CDN回源IP段 to any port <span class="ͼj">443</span><br>ufw allow from 管理员固定IP to any port <span class="ͼj">22</span><br>ufw enable这样攻击者即使知道域名,也不容易直接打到源站。
CDN 可以缓解一部分攻击,但不是万能高防。
如果源站 IP 暴露,攻击者可以绕过 CDN。
如果攻击流量超过 CDN 防护能力,仍然可能被打挂。
如果是动态接口 CC 攻击,CDN 缓存也不一定有效。
WAF 主要看 HTTP 请求内容,不是专门用来扛几十 G、几百 G 流量的。
如果链路已经被打满,WAF 没机会发挥作用。
高防服务器能抗流量,但不能修复你的程序漏洞。
如果网站有 SQL 注入、后台弱密码、文件上传漏洞,高防服务器也挡不住业务层面的入侵。
高防解决的是“打不死”,WAF 和安全加固解决的是“不被钻进去”。
很多人觉得服务器 CPU 越强、内存越大就越安全。
其实不是。
比如一台服务器配置很高:
32核 CPU<br>128GB 内存<br>1G 带宽但如果:
源站 IP 暴露<br>后台无限制<br>数据库和 Web 混在一起<br>没有缓存<br>没有限速<br>没有日志分析照样会被打挂。
稳定不是单靠硬件堆出来的,而是靠架构、线路、防护和运维策略一起做出来的。
如果你不知道自己该选 WAF、CDN 还是高防服务器,可以先按这张逻辑判断:
访问慢、静态资源多 → 优先 CDN<br>后台被扫、接口被刷 → 优先 WAF<br>带宽被打满、机房报攻击 → 优先高防服务器<br>动态请求慢、数据库压力大 → 优先优化程序和服务器配置<br>源站 IP 暴露 → 优先隐藏源站和限制回源<br>游戏/金融/支付业务 → 提前准备高防方案不要一遇到问题就盲目升级服务器,也不要以为开了一个 CDN 就万事大吉。
真正可靠的方案通常是:
CDN 负责加速和分发<br>WAF 负责应用层过滤<br>高防服务器负责抗大流量攻击<br>源站服务器负责稳定计算和数据处理WAF、CDN、高防服务器看起来都和安全有关,但它们的定位完全不同。
WAF 适合防 Web 攻击。
比如后台爆破、SQL 注入、恶意扫描、接口刷请求。
CDN 适合做访问加速和静态资源分发。
比如图片、JS、CSS、视频切片、下载资源、跨地区访问优化。
高防服务器适合抗大流量 DDoS 攻击。
比如 UDP Flood、SYN Flood、ACK Flood、大流量 CC、游戏端口攻击。
如果是普通企业官网,通常 CDN + WAF 就够了。
如果是 WordPress、外贸商城、API 平台,建议 CDN + WAF + 源站加固。
如果是游戏、支付、直播、金融、容易被攻击的业务,就要提前考虑高防服务器或高防 IP。
服务器配置方面,香港服务器可以根据业务压力选择:
轻量网站:4核 / 16GB / SSD / 100M BGP<br>中型网站:Xeon Gold 6138 / 32GB / NVMe / 100M BGP + 25M CN2<br>高并发业务:AMD EPYC 7402P / 64GB / NVMe / 300M BGP<br>攻击敏感业务:高防服务器 / 高防 IP / 源站隐藏最后记住一句话:
访问慢,不一定要高防;被扫描,不一定要加带宽;被大流量攻击,也不是 WAF 能解决。先判断问题,再选方案,才不会花冤枉钱。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/1538.html


