香港特惠服务器
三网CN2带宽,提供30M至100M大带宽,保障CN2/CMIN2/CU/PCCW四大运营商线路稳定接入


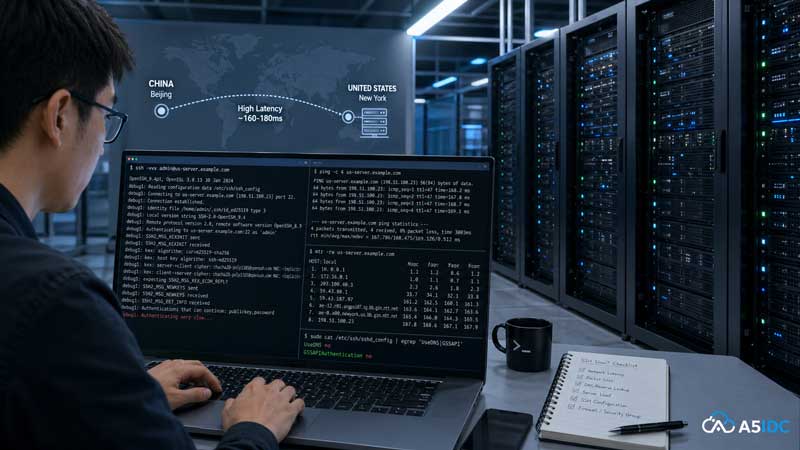
在美国服务器运维中,我经常遇到一种很典型的情况:
服务器配置并不低,网站访问也正常,CPU、内存、硬盘 IO 都没明显异常,但用 SSH 登录时却很慢。表现可能是:
打开 PuTTY 或 Xshell 后,黑屏等十几秒才出现登录提示;
输入用户名后卡住很久才提示输入密码;
密码输入完以后,又等几秒甚至几十秒才进入 Shell;
偶尔能秒连,偶尔又卡得像服务器快宕机一样。
很多人第一反应是:是不是美国服务器太远?是不是 CPU 性能不够?是不是系统卡了?
实际上,SSH 登录慢不一定是服务器性能问题。更多时候,它和下面几类因素有关:
这篇文章就从实际运维角度,把 SSH 登录美国服务器慢的原因和解决方法讲清楚。
为了方便分析,下面以一台常见的美国物理服务器为例:
| 项目 | 示例配置 |
|---|---|
| 机房位置 | 美国洛杉矶 / 圣何塞 / 西雅图 |
| CPU | Intel Xeon Gold 6138,20 核 40 线程 |
| 内存 | 64GB DDR4 ECC |
| 硬盘 | 960GB NVMe SSD |
| 系统 | Ubuntu 22.04 LTS / CentOS 7.x |
| 带宽 | 100M 国际带宽 / 30M CN2 GIA 三网精品线路 |
| 用途 | 外贸网站、跨境电商后台、API 服务、游戏控制端、运维管理节点 |
如果这台服务器使用普通国际线路,从国内访问美国西海岸,Ping 延迟通常可能在 160ms - 220ms 之间;如果走 CN2 GIA、AS9929、CMIN2 等优化线路,延迟可能更稳定,丢包也更少。
但要注意:SSH 登录慢,不等于 Ping 延迟高。
Ping 160ms 的美国服务器,SSH 正常情况下仍然可以 1-3 秒内完成连接。
如果 SSH 登录要等 10 秒、20 秒甚至更久,那大概率不是单纯距离问题,而是配置或解析流程出了问题。
排查 SSH 慢,最重要的不是马上改配置,而是先判断它慢在哪里。
可以在本地执行:
ssh -vvv root@服务器IP如果是 Windows 用户,也可以在 PowerShell 或 Git Bash 中执行。-vvv 会输出详细连接过程。
常见卡顿位置可以分成三类:
| 卡顿位置 | 常见表现 | 重点排查方向 |
|---|---|---|
| 连接服务器前就卡 | 一直停在 Connecting | 网络线路、丢包、防火墙、端口阻断 |
| 输入用户名前卡 | TCP 已连接,但迟迟不弹登录 | DNS 反查、sshd 配置、GSSAPI |
| 输入密码后卡 | 密码正确,但进入 Shell 很慢 | PAM、登录脚本、磁盘 IO、系统负载 |
也可以用 time 粗略测试 SSH 总耗时:
time ssh root@服务器IP exit如果正常,整体可能 1-3 秒完成。
如果显示 15 秒、30 秒,就说明确实有明显异常。
SSH 登录不是只发一个包,它包括 TCP 三次握手、SSH 协议协商、密钥交换、认证流程、Shell 初始化等多个步骤。
如果本地到美国服务器之间存在丢包,SSH 会明显变慢。
在本地执行:
ping 服务器IPLinux/macOS:
ping -c 20 服务器IPWindows:
ping 服务器IP -n 20重点看三个指标:
| 指标 | 正常参考 | 异常表现 |
|---|---|---|
| 平均延迟 | 美国西海岸约 160ms - 220ms | 超过 250ms 且波动大 |
| 丢包率 | 0% 最理想 | 1% 以上就可能影响 SSH 体验 |
| 抖动 | 变化不大 | 160ms、300ms、800ms 来回跳 |
如果 Ping 延迟正常但 SSH 慢,继续看后面的 sshd 和 DNS 配置。
Linux 可执行:
mtr -rw 服务器IPWindows 可以使用 WinMTR。
如果从国内访问美国服务器,经常会看到以下情况:
| 线路类型 | SSH 体验 |
|---|---|
| 普通国际线路 | 晚高峰可能抖动,偶尔登录慢 |
| 普通 BGP 线路 | 国际访问可以,国内方向不一定稳定 |
| CN2 GIA | 电信方向更稳,SSH 响应更干脆 |
| AS9929 / CMIN2 | 联通、移动方向体验通常更好 |
| 三网精品线路 | 适合国内运维频繁登录美国服务器 |
如果企业后台、数据库管理、游戏控制台、跨境电商运维都依赖国内 SSH 管理,那么美国服务器建议优先选择优化线路,而不是只看 CPU 和内存。
这是 SSH 登录慢最常见的原因之一。
很多 Linux 服务器默认会尝试对客户端 IP 做 DNS 反向解析。
也就是说,当你从本地连接美国服务器时,服务器会尝试查询:
“这个登录 IP 对应的主机名是什么?”
如果 DNS 响应慢、反向解析失败,SSH 就会卡住几秒到几十秒。
执行:
ssh -vvv root@服务器IP如果发现连接建立后长时间停住,迟迟不进入认证阶段,很可能和 DNS 反查有关。
在服务器上查看 sshd 配置:
grep -i UseDNS /etc/ssh/sshd_config如果没有配置,部分系统可能按默认行为处理。
编辑 sshd 配置:
vim /etc/ssh/sshd_config加入或修改:
UseDNS no然后重启 SSH 服务。
Ubuntu / Debian:
systemctl restart sshCentOS / Rocky / AlmaLinux:
systemctl restart sshd建议重启前先检查配置语法:
sshd -t如果没有输出,说明配置基本正常。
这个优化对美国服务器尤其明显。因为跨境访问时,DNS 查询链路更复杂,反向解析失败时等待时间会被放大。
如果 SSH 登录时卡在类似下面的位置:
debug1: Next authentication method: gssapi-with-mic或者在输入用户名后等待很久,可能是 GSSAPI 认证导致的。
GSSAPI 主要用于 Kerberos 等企业认证环境。普通 IDC 服务器、网站服务器、跨境电商服务器基本用不到。
编辑:
vim /etc/ssh/sshd_config加入或修改:
GSSAPIAuthentication no然后重启:
systemctl restart sshd如果你的客户端也开启了 GSSAPI,可以在本地 SSH 配置中关闭。
Linux/macOS 客户端:
vim ~/.ssh/config加入:
Host *
    GSSAPIAuthentication no
或者单次连接时使用:
ssh -o GSSAPIAuthentication=no root@服务器IPWindows 的 Xshell、MobaXterm、SecureCRT、PuTTY 一般也有类似认证选项,可以关闭 GSSAPI 或 Kerberos 相关功能。
有些美国服务器系统默认支持 IPv6,但机房并没有真正分配可用 IPv6,或者本地网络 IPv6 路由不稳定。
这时 SSH 客户端可能先尝试 IPv6,失败后再回退 IPv4,导致连接前多等几秒。
ssh -4 root@服务器IP如果加了 -4 后明显变快,说明 IPv6 或解析优先级可能有问题。
如果服务器只使用 IPv4,可以在 /etc/ssh/sshd_config 中设置:
AddressFamily inet然后重启 SSH:
systemctl restart sshd查看 DNS 配置:
cat /etc/resolv.conf如果里面的 DNS 很慢,可以改成稳定的公共 DNS,例如:
nameserver 1.1.1.1
nameserver 8.8.8.8
如果是国内方向访问美国服务器,也可以根据实际线路选择更适合的 DNS,但服务器本身在美国机房,通常优先使用国际公共 DNS 或机房提供的 DNS。
有时候 SSH 连接和密码认证都很快,但输入密码后,进入命令行特别慢。
这种情况通常不是网络问题,而是登录后系统初始化过程慢。
SSH 登录后会触发 PAM 模块,例如:
/etc/pam.d/sshdPAM 可能会调用登录审计、安全策略、MOTD 信息、邮件提醒、systemd 用户会话等。
可以查看日志:
Ubuntu:
tail -f /var/log/auth.logCentOS:
tail -f /var/log/secure然后重新 SSH 登录,看哪一步等待时间最长。
有些 Ubuntu 系统登录时会显示动态信息,例如系统更新提示、新闻信息等。
如果它请求外部地址慢,可能拖慢 SSH 登录。
可以检查:
ls /etc/update-motd.d/如果确认是 MOTD 导致,可以关闭不必要脚本的执行权限,例如:
chmod -x /etc/update-motd.d/50-motd-news或者修改:
vim /etc/default/motd-news设置:
ENABLED=0如果只有某个用户登录慢,root 正常,可能是该用户的 Shell 初始化脚本有问题。
检查:
cat ~/.bashrc
cat ~/.profile
cat ~/.bash_profile
常见问题包括:
curl 某个外部接口
wget 某个慢地址
执行很重的脚本
加载 NVM、Conda、Python 环境过慢
连接远程数据库或 Redis
可以临时跳过配置测试:
ssh root@服务器IP 'bash --noprofile --norc'如果这样很快,说明问题多半在用户启动脚本。
有些服务器 top 看 CPU 不高,但 SSH 仍然慢。这时要注意磁盘 IO 和内存。
uptime输出类似:
load average: 12.35, 10.20, 8.90如果是 20 核 40 线程服务器,load 12 不一定严重;
但如果是 4 核服务器,load 12 就明显偏高。
top重点看:
%wa如果 %wa 很高,说明 CPU 在等磁盘。
更准确可以用:
iostat -x 1 5关注:
| 字段 | 含义 | 异常表现 |
|---|---|---|
| await | IO 平均等待时间 | 长期几十 ms 以上 |
| %util | 磁盘繁忙度 | 接近 100% |
| r/s、w/s | 读写请求量 | 突然暴涨 |
如果美国服务器用的是 HDD,而网站日志、数据库、备份任务同时在跑,SSH 登录后进入 Shell 慢并不奇怪。
free -h如果 Swap 使用很高:
swapon --show说明系统可能已经在频繁换页,SSH 登录也会被拖慢。
对于网站、数据库、API 服务,建议至少使用 NVMe SSD。如果是高并发业务,尽量不要把数据库、日志、备份、网站程序全部压在一块普通机械盘上。
美国服务器经常会被全球扫描,SSH 端口尤其容易被暴力破解。很多用户会安装 Fail2ban、CSF、iptables、firewalld 或安全审计工具。
这些工具本身是有价值的,但配置不当也可能导致 SSH 变慢。
iptables 查看:
iptables -L -n --line-numbersfirewalld 查看:
firewall-cmd --list-all如果有大量复杂规则,或者规则中涉及 DNS 主机名解析,可能影响连接速度。
防火墙规则建议尽量使用 IP,不要在规则里依赖域名。
fail2ban-client status
fail2ban-client status sshd
如果登录 IP 被频繁触发限制,SSH 可能出现间歇性慢、断连、无法连接。
对于固定办公 IP,可以设置白名单:
vim /etc/fail2ban/jail.local加入:
ignoreip = 127.0.0.1/8 你的办公IP然后重启:
systemctl restart fail2ban下面是一套适合大多数美国物理服务器的基础 SSH 配置思路。
编辑:
vim /etc/ssh/sshd_config建议配置:
Port 22
Protocol 2

UseDNS no
GSSAPIAuthentication no

PermitRootLogin prohibit-password
PasswordAuthentication yes
PubkeyAuthentication yes

ClientAliveInterval 60
ClientAliveCountMax 3

MaxAuthTries 5
LoginGraceTime 30

AddressFamily inet
如果已经使用密钥登录,建议进一步关闭密码登录:
PasswordAuthentication no
PubkeyAuthentication yes
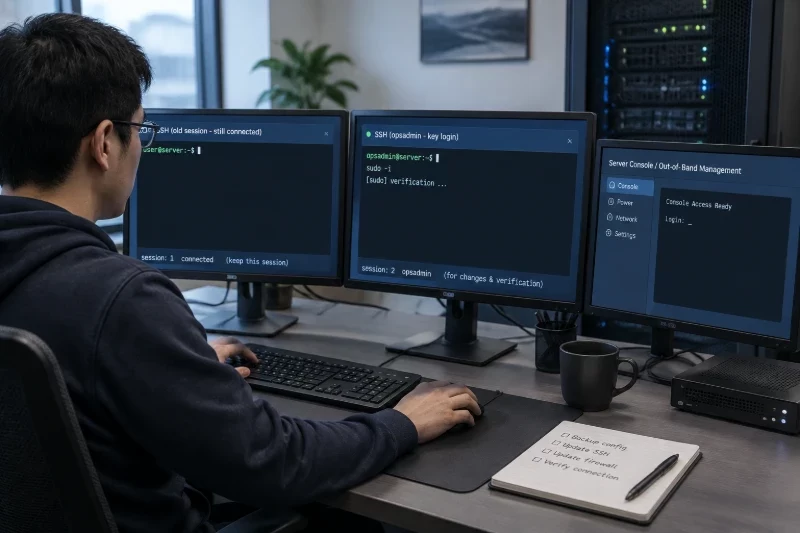
但关闭前一定要确认密钥可以正常登录,并保留一个当前 SSH 会话不要断开,避免把自己锁在服务器外面。
修改后检查配置:
sshd -t重启服务:
systemctl restart sshdUbuntu 部分系统服务名是:
systemctl restart ssh如果你只是偶尔登录一次美国服务器,普通国际带宽也能用。
但如果是长期运维、频繁发布代码、管理数据库、查看日志、执行自动化脚本,线路质量就会明显影响体验。
适合:
特点:
适合:
示例配置可以这样选:
| 场景 | 推荐配置 |
|---|---|
| 中小型外贸站 | Xeon E 系列 / 16GB 内存 / 500GB SSD / 100M 国际带宽 |
| 跨境电商后台 | Xeon Gold 6138 / 64GB 内存 / 960GB NVMe / CN2 GIA 优化线路 |
| 游戏控制服 | 双路 Platinum 8160 / 128GB 内存 / NVMe SSD / 三网精品线路 |
| 数据库或日志节点 | AMD EPYC 7402P / 64GB-128GB 内存 / NVMe SSD / 低丢包线路 |
| AI/API 后端 | AMD EPYC + RTX 4090 / A100 / 1G 国际带宽或优化回国线路 |
如果你的服务器本身面向海外用户,但运维团队在国内,可以考虑:
业务访问走国际带宽
运维管理走优化线路
核心端口限制固定 IP
这样既能控制成本,又能提升管理体验。
实际处理时,可以按下面这个顺序来,不要一上来就重装系统。
ping 服务器IP
mtr -rw 服务器IP
看延迟、丢包、晚高峰波动。
ssh -vvv root@服务器IP如果卡在 DNS、GSSAPI、认证阶段,就针对性处理。
UseDNS no
GSSAPIAuthentication no
这是最常见、最有效的两项优化。
ssh -4 root@服务器IP
cat /etc/resolv.conf
如果 ssh -4 明显变快,就处理 IPv6 优先级问题。
uptime
top
free -h
iostat -x 1 5
如果 IO、内存、load 异常,问题就不只是 SSH。
iptables -L -n
fail2ban-client status sshd
tail -f /var/log/auth.log
确认是否被防火墙、Fail2ban、审计规则拖慢。
有一次我处理过一台美国洛杉矶服务器,配置并不低:
CPU:Intel Xeon Gold 6138,20核40线程
内存:64GB DDR4
硬盘:960GB NVMe SSD
带宽:30M 三网精品线路
系统:Ubuntu 22.04 LTS
业务:跨境电商后台 + API 服务
客户反馈的问题是:网站访问正常,但每天用 SSH 登录服务器都要等 15-20 秒。
排查过程如下:
第一步,Ping 延迟约 165ms,几乎不丢包,说明线路不是主要问题。
第二步,执行:
ssh -vvv root@服务器IP发现连接建立后,在认证前停顿很久。
第三步,检查 sshd 配置,发现没有明确关闭 UseDNS 和 GSSAPI。
于是修改:
UseDNS no
GSSAPIAuthentication no
重启 sshd 后,再次测试:
time ssh root@服务器IP exit原来 18 秒左右,现在 2 秒内完成。
后续又检查 /etc/update-motd.d/,关闭了不必要的动态登录提示,登录体验进一步稳定。
这个案例说明:
美国服务器 SSH 慢,不要只怪“美国远”,很多时候是 sshd 认证和解析流程在拖慢。
很多用户看到 SSH 慢,就马上想升级带宽。其实 SSH 本身流量非常小,普通命令行操作消耗的带宽几乎可以忽略。
真正影响 SSH 体验的是:
延迟
丢包
DNS 响应
认证流程
系统 IO
登录脚本
安全策略
带宽从 100M 升到 1G,不一定能解决 SSH 登录慢。
如果是 DNS 反查导致卡 20 秒,哪怕给服务器换成 10G 带宽也没用。
正确思路是:
先定位卡在哪一步
再判断是网络、系统还是 sshd 配置
最后才考虑线路或服务器升级解决登录慢以后,还要注意安全。美国服务器暴露在公网,SSH 端口每天都会被扫描。
建议至少做好以下几点:
Port 22222修改后记得防火墙放行新端口。
生成密钥:
ssh-keygen -t ed25519上传公钥:
ssh-copy-id -p 22222 root@服务器IP确认密钥可用后,再关闭密码登录:
PasswordAuthentication no如果公司有固定公网 IP,可以在防火墙中只允许办公 IP 访问 SSH。
iptables 示例:
iptables -A INPUT -p tcp -s 你的办公IP --dport 22222 -j ACCEPT
iptables -A INPUT -p tcp --dport 22222 -j DROPapt install fail2ban -y或者 CentOS:
yum install fail2ban -y但配置 Fail2ban 时要注意白名单,避免误封自己的办公 IP。
SSH 登录美国服务器很慢,并不一定说明服务器性能差,也不一定是带宽不够。
可以按这三个层面理解:
第一层是网络链路。
如果 Ping 高、MTR 丢包、晚高峰抖动明显,就要考虑线路质量,比如普通国际线路是否需要升级到 CN2 GIA、AS9929、CMIN2 或三网精品线路。
第二层是 SSH 服务配置。UseDNS no 和 GSSAPIAuthentication no 是最常见的优化项,很多登录慢的问题都能通过这两项明显改善。
第三层是系统环境。
如果输入密码后才慢,就要重点看 PAM、MOTD、Shell 启动脚本、磁盘 IO、内存和系统负载。
对于经常从国内管理美国服务器的业务,建议不要只看 CPU、内存和硬盘,还要重视线路质量。
一台配置再高的美国服务器,如果回国线路绕路、丢包严重,SSH 运维体验仍然会很差;而一台配置合理、线路稳定、sshd 配置干净的服务器,即使距离较远,也能做到比较流畅的远程管理体验。