

香港特惠服务器
三网CN2带宽,提供30M至100M大带宽,保障CN2/CMIN2/CU/PCCW四大运营商线路稳定接入


很多邮件发送方会把“服务器在海外”与“更容易进收件箱”联系起来,但实际情况往往相反:一台海外服务器可以正常建立 SMTP 连接,却仍然出现退信增加、邮件进入垃圾箱、密码重置邮件延迟等问题。原因通常不在地理位置本身,而在于发送 IP 的历史行为、反向解析、认证配置、邻居环境和当前发送模式是否被收件方信任。
海外服务器 IP 质量之所以重要,是因为收件方通常会在 SMTP 会话建立和邮件接收过程中,先判断“这封邮件来自哪里、是否能证明自己的身份、这个来源过去是否有异常行为”,再决定接受、延迟、拒绝或降低投递位置。黑名单只是其中一个外部信号,IP 没有出现在公开黑名单中,也不代表邮件一定进入主收件箱;反过来,出现在某个名单中,也不一定会被所有邮箱服务商直接拦截。
这里所说的 IP 质量,通常包含以下几层含义:
| 维度 | 主要判断内容 | 可能产生的结果 |
|---|---|---|
| 网络可达性 | 是否能稳定连接对方 MX 服务器,25 端口是否受限 | 连接超时、重试或无法投递 |
| 身份一致性 | PTR、A/AAAA、HELO/EHLO 主机名是否相互匹配 | 被延迟、增加风控检查或拒收 |
| 发送历史 | IP 过去是否发送过垃圾邮件、恶意邮件或大量无效地址 | 初始信任度较低 |
| 邻居环境 | 共享 IP 上其他租户的发送行为 | 自身正常但整体评分受影响 |
| 认证完整性 | SPF、DKIM、DMARC 是否配置并通过 | 认证失败、进入垃圾箱或被拒绝 |
| 行为稳定性 | 发送量、发送频率、退信率、投诉率是否突然变化 | 暂时限流或信誉下降 |
| 地址与域名关系 | 发件人域名、退信域、签名域是否保持合理关联 | 收件方难以确认邮件来源 |
因此,“海外”只能说明服务器的网络位置或出口位置,不能直接说明 IP 质量。一个新分配的海外 IPv4 可能历史干净但尚未建立信誉;一个使用多年的 IP 可能曾被其他租户大量滥用;同一云厂商的不同 IP 段,也可能因为历史行为不同而表现不同。
邮件投递更像是“身份识别加行为评分”,而不是简单的“服务器所在国家或地区判断”。
邮件行业中常见的 DNSBL 或 RBL,会记录被观察到存在垃圾邮件、恶意行为、开放中继、异常扫描或高投诉行为的 IP、域名或网段。收件服务器可以查询这些名单,但每家邮箱服务商使用哪些名单、如何赋权、多久更新,都可能不同。
需要区分三个概念:
这三者并不是同一件事。例如:
250 表示接受了邮件,不代表邮件已经进入收件人的主收件箱。所以,黑名单查询适合用于排查线索,不能单独作为“这个 IP 能不能发邮件”的最终结论。
收件方通常会同时观察发送 IP、发件域名、退信域、签名域以及链接域名。更换 IP 后,域名过去积累的投诉、退信和异常发送记录不会自动消失;同样,一个信誉良好的域名,也无法完全抵消一个有明显滥用历史的 IP 所带来的风险。
可以把它理解成两个维度:
如果某个系统频繁更换 IP,却持续发送相同的高投诉内容,收件方仍然可以通过域名、URL、邮件特征和行为模式识别关联关系。因此,单纯轮换 IP 并不能替代问题治理,也不应作为规避拦截的手段。
邮件发送服务器通常先查询收件人域名的 MX 记录,然后连接对应的收件服务器。简化后的流程如下:
EHLO 或 HELO 交换主机身份。MAIL FROM、RCPT TO 和邮件正文。在这个过程中,收件服务器可能检查:
EHLO 主机名是否与服务器身份一致;也就是说,邮件正文还没有完全提交,IP 就可能已经影响结果。常见的响应状态包括:
2xx:当前阶段接受,例如接受连接或接受邮件。4xx:临时问题,可能要求发送方稍后重试。5xx:永久性拒绝或策略拒绝,通常需要先处理原因再发送。例如,以下是一个用于解释判断逻辑的模拟结果:
S: 220 mx.example.net ESMTP
C: EHLO mail.example.com
S: 250-mx.example.net
S: 250-STARTTLS
C: MAIL FROM:
S: 250 2.1.0 Sender OK
C: RCPT TO:
S: 450 4.7.1 Temporary rate limit
这里的 450 不一定意味着 IP 已经进入黑名单,也可能是发送节奏过快、历史数据不足、同一 IP 的并发连接较多,或者收件方正在进行临时风控。若发送系统不遵守对方的重试策略,持续快速重试,反而可能继续消耗信誉。
IP 质量与邮件认证经常被混为一谈。两者有关联,但不能互相替代。
一个合理的邮件身份关系通常类似于:
可见发件人:From: notice@mail.example.com
退信地址:Return-Path: bounce@mail.example.com
DKIM签名域:d=mail.example.com
发送主机:mail.example.com
PTR主机名:mail.example.com
实际部署中不一定必须完全使用同一个子域,但这些身份之间应当具有可解释的关联。
需要注意:
邮箱服务商通常不会只根据一次连接做永久判断,而是把一段时间内的行为进行关联。常见信号包括:
这解释了一个容易被忽略的现象:一台新 IP 可能在少量通知邮件中表现正常,但在短时间发送大量营销邮件后迅速出现延迟或进入垃圾箱。问题不一定是“IP突然坏了”,而是收件方获得了更多行为数据后,重新调整了信任判断。
使用共享出口 IP 时,同一 IP 上的其他租户也会产生影响。如果邻居发送大量无效邮件、投诉较多,收件方可能先降低整个 IP 的信任度,再进一步区分具体域名。
独立 IP 可以减少邻居干扰,但并不自动等于更高投递率。它需要发送方自己承担:
对于发送量很小、频率不稳定的业务,独立 IP 可能长期缺少足够的正常行为数据;如果发送量忽高忽低,反而不利于建立稳定信誉。是否使用共享或独立 IP,应结合发送规模、业务类型和对发送环境的控制能力判断。
| 业务环节 | 直接依赖的邮件类型 | IP或信誉异常时的表现 |
|---|---|---|
| 注册与激活 | 验证码、激活链接、欢迎邮件 | 到达延迟,用户重复点击发送 |
| 登录与找回密码 | 一次性验证码、密码重置链接 | 用户无法及时完成登录或找回 |
| 订单与支付 | 下单确认、付款通知、发票 | 客服咨询增加,交易状态确认延后 |
| 安全告警 | 异地登录、风控通知、权限变更 | 高风险事件不能及时触达 |
| 订阅与营销 | 促销、内容更新、活动邀请 | 进入垃圾箱,打开率和转化下降 |
| 工单与通知 | 工单回复、系统告警、服务变更 | 业务协作被延迟或遗漏 |
| B2B沟通 | 合同、报价、项目进展、批量通知 | 企业邮箱策略更严格,拒收概率上升 |
其中,交易邮件和安全邮件通常比营销邮件更敏感,因为它们有明确的时效要求。例如,密码重置邮件即使最终成功投递,延迟十分钟也可能已经影响用户体验;而营销邮件进入垃圾箱,通常首先体现为打开率和转化率下降。
需要把“邮件发送成功”拆成几个阶段:
2xx 响应。IP 质量主要影响前两个阶段,也会间接影响第三个阶段。但它不能单独决定用户是否打开邮件,更不能替代清晰的邮件内容和有效的业务流程。
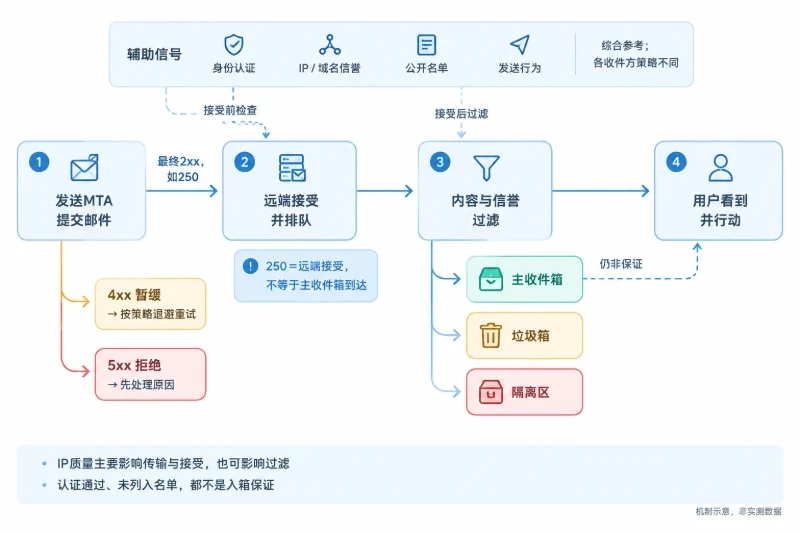
收件方可能观察到 IP 过去的连接和发送行为,也可能参考其所在地址段、自治系统或云厂商出口的整体风险特征。新 IP 不一定有负面历史,但也可能缺少可信数据;曾被滥用的旧 IP 则需要更长时间恢复。
分配 IP 时,应重点确认:
如果域名发布了 AAAA 记录,发送系统可能优先使用 IPv6。此时只检查 IPv4 并不能代表完整结果。IPv6 没有 PTR、没有纳入 SPF,或者实际发送主机未完成 DKIM 配置,都可能导致双栈环境下出现“IPv4 正常、IPv6 投递异常”。
典型的身份链路如下:
发送IP 203.0.113.10
PTR   -> mail.example.com
A     -> 203.0.113.10
EHLO  mail.example.com
这并不是所有收件方的硬性要求,但保持一致可以减少基础身份检查中的歧义。反向解析常见问题包括:
EHLO 使用的主机名与 PTR 完全无关;发送量本身不是越低越好或越高越好,关键是是否稳定、是否符合业务预期。
例如,以下两种模式对收件方来说差异明显:
第二种模式容易触发限流或信誉重新评估。发送系统还需要正确区分临时退信和永久退信:
4xx 响应,应根据对方建议进行退避重试;如果收件人列表中包含大量旧地址、拼写错误地址或从未确认过的地址,IP 信誉会受到影响。下面是一个用于说明计算方法的示例,并非统一行业门槛:
| 项目 | 示例数量 | 占发送尝试比例 |
|---|---|---|
| 发送尝试 | 10,000 | 100% |
| 远端接受 | 9,700 | 97% |
| 永久退信 | 200 | 2% |
| 临时退信 | 100 | 1% |
这里的永久退信比例为 200 ÷ 10,000 = 2%。但“远端接受率 97%”不能直接理解为“97%的邮件进入收件箱”,因为接受后的邮件仍可能被放入垃圾箱或隔离区。
IP 信誉正常时,邮件仍可能因内容或链接风险而被过滤。应关注:
技术配置能够证明邮件“来自授权系统”,但不能证明邮件“对收件人有价值”。高质量 IP 也无法抵消大量投诉或不合适的发送对象。
验证时不要只查询一个黑名单,也不要只向一个测试邮箱发送一封邮件。更可靠的方法是把基础设施、SMTP 响应、认证结果、收件箱位置和一段时间内的行为数据放在一起判断。
先确认业务系统真正使用的出站 IP,而不是服务器面板中显示的主 IP。常见情况包括:
应从 MTA 日志、邮件头部和网络出口配置中交叉确认。邮件头部中的 Received 字段可以帮助识别实际传输链路,但需要注意,部分头部可能由中间服务器添加,不能只看最上面一行。
以下命令以文档保留地址 203.0.113.10 和示例域名为例,执行时替换为实际值:
dig -x 203.0.113.10 +short
dig A mail.example.com +short
dig AAAA mail.example.com +short
dig MX example.com +short
dig TXT example.com +short
dig TXT s202501._domainkey.example.com +short
dig TXT _dmarc.example.com +short
重点观察:
dig -x 是否返回预期的邮件主机名;SPF 记录过长、DNS 查询层级过深,也可能导致部分验证失败。若使用多个邮件服务,应重新梳理授权范围,避免把过多历史服务长期保留在 SPF 中。
可以从实际发送服务器向目标收件域的 MX 服务器进行连接测试。以下命令只用于观察连接和 TLS 协商,不提交邮件内容:
openssl s_client \
  -starttls smtp \
  -connect mx.example.net:25 \
  -crlf \
  -servername mx.example.net
如果不知道目标 MX,可以先查询:
dig MX recipient.example.net +short
测试时记录:
STARTTLS 是否可用;这一步只能验证网络可达性和基础会话,不等于完整投递测试。实际邮件还会经过发件人认证、收件人地址检查、内容过滤和信誉判断。
准备少量自有测试邮箱,分别覆盖不同类型的收件系统和不同地区的邮箱节点。测试内容保持一致,避免同时改变多个变量。每封测试邮件可加入唯一的业务编号,例如:
X-Test-Message-ID: ip-quality-20250308-001
随后记录:
2xx、4xx 还是 5xx;模拟的认证结果可能类似于:
Authentication-Results: mx.example.net;
    spf=pass smtp.mailfrom=mail.example.com;
    dkim=pass header.d=mail.example.com;
    dmarc=pass header.from=example.com
如果多个收件系统都显示认证通过,但只有某一类邮箱进入垃圾箱,问题可能更接近收件方内部信誉、内容分类或域名历史,而不一定是 DNS 配置错误。
应以实际 MTA 日志为准,而不是只看应用程序返回“发送成功”。日志中至少需要保留:
例如,以下是解释格式的模拟日志:
queue_id=7F21A3
from=bounce@mail.example.com
to=user@example.net
remote_mx=mx.example.net
source_ip=203.0.113.10
status=deferred
smtp_code=450
reason="temporary rate limit"
retry=2
对日志进行分类时,可以分别计算:
2xx 的邮件数 ÷ 发送尝试数;5xx 失败的邮件数 ÷ 发送尝试数;4xx 的邮件数 ÷ 发送尝试数;这些指标必须保留时间范围、目标邮箱类型和发送 IP,否则不同批次之间无法公平比较。
查询时建议同时检查:
发现记录后,不要立即更换 IP。应先确认:
如果只更换 IP 而保留相同的异常账号、域名、列表和发送模式,问题很可能重复出现,甚至会让域名层面的信誉继续下降。
可以建立一个简单的对照矩阵:
| 对照项 | 发送 IP | 发件域 | 认证配置 | 发送量 | 观察目的 |
|---|---|---|---|---|---|
| A | IP-1 | 域名-1 | 全部通过 | 低 | 建立基础投递结果 |
| B | IP-2 | 域名-1 | 全部通过 | 低 | 对比不同 IP 的影响 |
| C | IP-1 | 域名-2 | 全部通过 | 低 | 观察域名信誉差异 |
| D | IP-1 | 域名-1 | DKIM故意不通过 | 低 | 验证认证链路是否生效 |
对照测试要遵守两个原则:
如果 A 与 B 都进入垃圾箱,而认证和 IP 基础检查正常,问题可能更接近内容、域名或收件方分类;如果同一域名在 IP-1 正常、IP-2 持续被延迟,才更有理由进一步调查 IP 历史、地址段和发送出口。
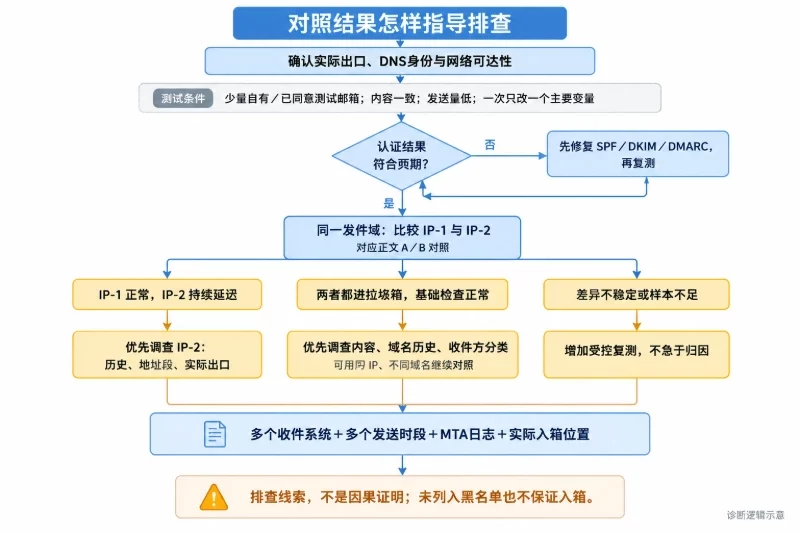
公开名单只是一个可查询信号,收件服务商还可能使用内部投诉、用户行为、历史交互和内容模型。黑名单查询结果正常,只能说明在被查询的名单和时间点没有发现对应记录,不能推出“所有邮箱均会接受”。
远端返回 250 后,邮件仍可能进入垃圾箱、隔离区或其他分类。评估交易邮件时,应同时关注到达时间和用户是否真正收到;评估营销邮件时,还要区分接受率、主收件箱比例、打开率和投诉率。
发送量低且波动较大的系统,独立 IP 可能缺少稳定信誉数据;发送量大且需要独立控制信誉的系统,长期依赖共享 IP 又可能受到邻居影响。实际选择应结合:
如果交易邮件与大批量营销邮件共用同一 IP,营销活动产生的投诉可能间接影响密码重置和订单通知。按业务类型隔离发送域或出口,通常比单纯增加服务器数量更容易定位问题。
更换 IP适合用于确认地址段问题、隔离受污染的发送环境或重建可控的基础设施,但不适合用来掩盖高退信、高投诉和未经授权的发送行为。更换后还需要重新配置 PTR、SPF、DKIM、DMARC,并建立稳定发送节奏。
收件人位于某个国家或地区,不代表邮件服务器必须位于同一地区。对邮件投递而言,身份、信誉、网络可达性和收件方策略通常比服务器地理位置更直接。地区因素可能影响网络路径、数据合规、时区运营和特定邮箱服务商的风控模型,但不能用“海外 IP”三个字替代完整验证。
如果邮件缺少收件人同意、退订机制或合理的业务关联,即使服务器拥有良好 IP、认证全部通过,也可能产生投诉和信誉下降。对发送系统而言,地址来源、退订处理、投诉反馈、内容真实性和发送频率,都是 IP 信誉形成过程的一部分。
实际判断某个海外服务器 IP 是否适合邮件业务,可以至少满足以下边界条件:实际出站 IP 已确认,PTR 与主机身份关系合理,SPF、DKIM、DMARC 结果可验证,IPv4/IPv6 路径分别检查,SMTP 日志能够区分 2xx、4xx 和 5xx,并且在多个受控邮箱和多个发送时段中表现稳定。只有在这些基础条件具备后,黑名单记录、延迟集中出现或不同 IP 的对照结果,才足以支持进一步判断是 IP 信誉问题,还是域名、内容、名单或收件方策略问题。


