香港特惠服务器
三网CN2带宽,提供30M至100M大带宽,保障CN2/CMIN2/CU/PCCW四大运营商线路稳定接入


采购香港站群服务器时,真正需要判断的不是“有多少个 C 段”,而是这些 IP 是否满足业务所需的香港归属、独立出网、路由隔离和故障边界。所谓“原生 IP”也不是统一的技术认证,必须分别核对注册信息、地理定位、BGP 路由、反向解析和实际出网位置。
如果业务只需要让不同站点使用不同的公网身份,同一台服务器挂载多个 /24 网段可能已经够用;如果还要求某个 IP 段故障时不影响其他站点,就不能只增加 IP 数量,还要确认不同段是否分属独立主机、独立链路或不同上游。多 C 段解决的是地址和流量组织问题,不会自动带来服务器级高可用,也不能单凭 IP 数量推导访问速度、收录或业务效果。
/24,但不是严格的产品规格日常销售中的“C 段”,通常是指 IPv4 的 /24 网段,例如:
203.0.113.0/24
按照传统子网划分,一个 /24 共有 256 个地址,其中可分配数量可能约为 254 个。但服务器商的交付方式不同,可能存在以下情况:
/24 路由到一台服务器或一个虚拟路由器;/24 中分配若干独立 IP;/24 的地址,但实际由同一台主机承载;因此,购买前不能只问“有几个 C 段”,还要问清楚三个数量:
/24;/24 实际交付多少个可用 IP;如果业务只需要 30 个独立公网地址,购买三个完整 /24 可能造成地址浪费;如果业务需要多个站点分别绑定 IP,则应确认“可绑定 IP 数量”,而不是把网段总地址数直接当成可用数量。
“原生”在服务商宣传中可能对应不同含义,常见解释如下:
| 判断维度 | 需要确认的内容 | 能说明什么 | 不能单独说明什么 |
|---|---|---|---|
| 注册归属 | RIR/RDAP 中的组织、国家或地区、ASN | IP 资源登记在哪个组织或区域 | 不能证明服务器一定位于香港 |
| 地理定位 | 主流 IP 地理库显示的城市、地区和国家 | 访问方看到的地理标签是否符合要求 | 不同数据库可能存在偏差和更新延迟 |
| BGP 路由 | 前缀、起源 ASN、上游和路由聚合方式 | IP 段由谁发布、是否被单独宣告 | 不能单独证明物理机房位置 |
| 实际出网 | 服务器绑定地址后的公网出口、运营商和链路 | 业务请求真正从哪里发出 | 不能由 IP 归属信息直接推断 |
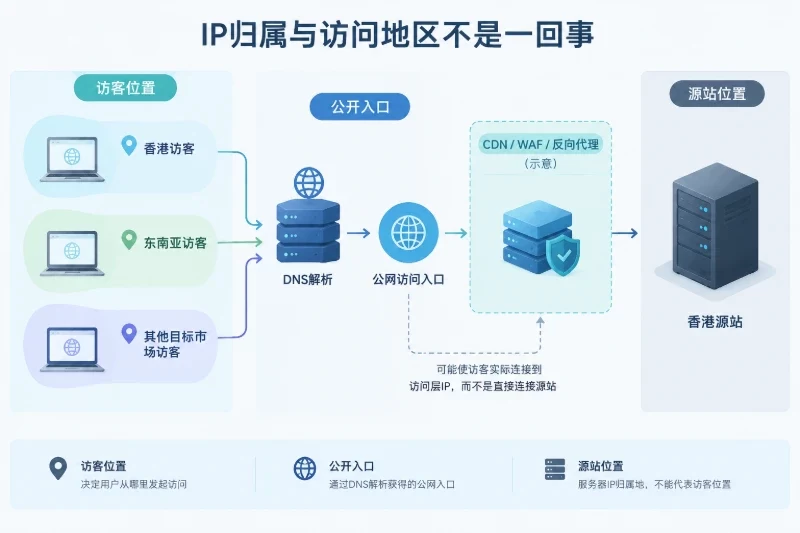
例如,某个地址在注册信息中显示为亚洲地区,但地理数据库定位为香港,服务器也在香港机房出网,这通常可以满足“访问方识别为香港地址”的需求。反过来,服务器物理位置在香港,并不代表它使用的 IPv4 一定会被所有数据库标记为香港。
所以,“香港原生 IP”更适合被理解为一组需要同时验证的条件,而不是一个可以单独验收的标签。
不同目标对应的采购方案差异很大。可以先按以下方式拆分:
| 业务目标 | 主要关注点 | 对多 C 段的真实要求 |
|---|---|---|
| 多个站点分别绑定公网地址 | IP 数量、绑定方式、反向解析 | 不一定需要独立服务器 |
| 不同品牌或租户相互隔离 | 地址、账号、资源和日志边界 | 需要明确应用与资源隔离 |
| 一个网段故障时其他网段继续运行 | 主机、交换、上游和路由故障域 | 仅增加 IP 不够 |
| 香港访问者识别和本地化服务 | IP 地理标签、出网路径、延迟 | 需要多点验证地理归属和实际出口 |
如果企业只是将不同业务线的站点分开管理,重点是 IP 映射、反向 DNS、带宽配额和日志归属。同一台物理服务器承载多个网段,未必不可接受。
如果企业要求“一个 C 段被封禁、黑洞或路由异常时,其他 C 段不受影响”,则需要进一步确认:
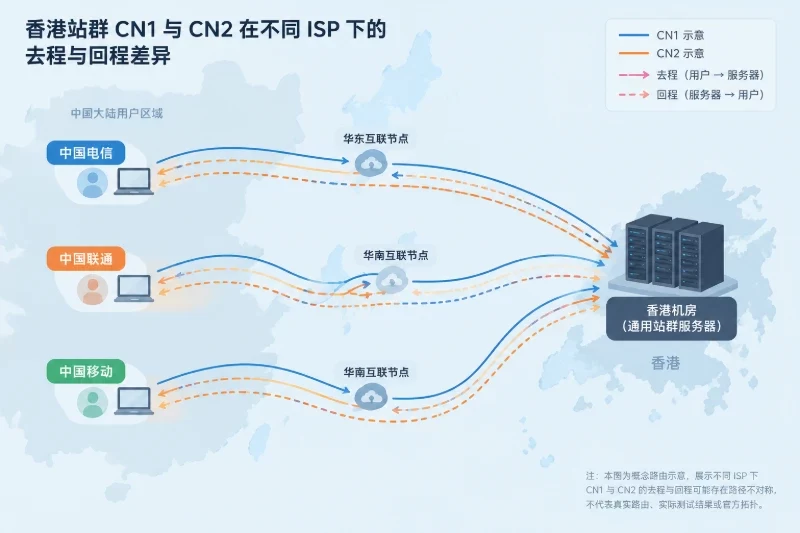
如果访问者主要在香港,IP 地理定位和本地出网路径更重要;如果访问者主要在中国内地、东南亚或欧美,香港地址只是其中一个网络变量,不能直接等同于更低延迟。
需要特别区分:
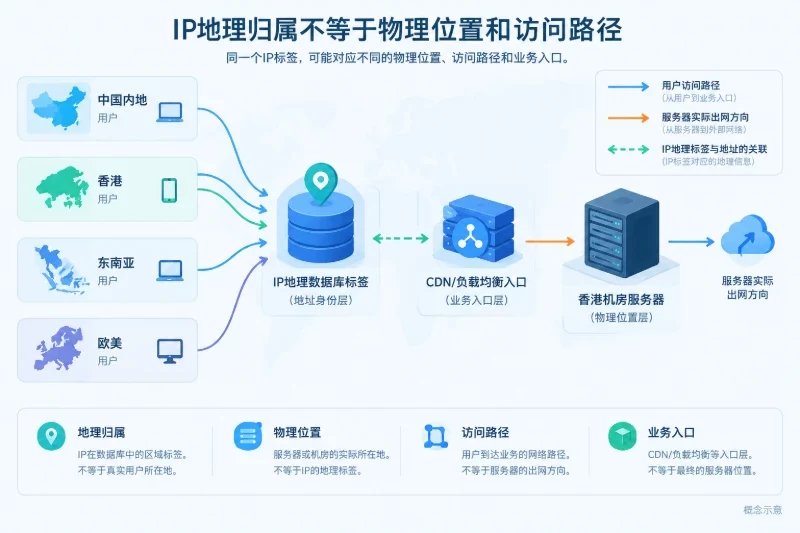
如果业务是 API、后台系统或交易类服务,应优先测量目标用户所在运营商到服务器的延迟、丢包和高峰期稳定性,而不是只看地址显示为香港。若业务是多站点托管,IP 地理属性可能更重要,但仍需确认 DNS、邮件和反向解析是否配套。
站点数量主要影响 IP 映射、进程数量、证书和运维工作量;服务器规格则主要受以下因素影响:
例如,30 个低流量站点每天各产生约 2 GB 出站流量,则 30 天总出站量约为:
30 × 2 GB/天 × 30 天 = 1,800 GB
按十进制口径换算,1 GB 等于 8,000 Mb,因此平均速率约为:
1,800 × 8,000 Mb ÷ (30 × 86,400 秒) ≈ 5.6 Mbps
如果按平均流量的 8 倍估算峰值,峰值约为 45 Mbps。这个示例不包含入站流量、协议开销和突发下载,仅用于说明:站点数量和带宽需求不能直接画等号,多 C 段也不会自动增加服务器的 CPU、内存、磁盘 I/O 或出口带宽。
对每个候选 IP 段,至少应核对以下信息:
香港资源常见于亚太互联网注册体系中,但注册组织所在地、ASN 注册地、服务器机房和地理数据库标签可能不一致。这种不一致不一定代表地址有问题,但必须判断是否符合业务约束。
如果合同要求“香港归属”,应把可验收的标准写清楚,例如:
不能只接受“香港原生”“本地直连”这类没有定义的描述。
IP 地理库并非统一标准,不同数据库可能将同一地址标记为香港、亚洲地区,甚至显示为注册组织所在地。影响结果的因素包括:
因此,地理定位应采用“多来源交叉核对”,而不是只看一个网页截图。验收时可以记录:
| 项目 | 建议核对方式 | 风险提示 |
|---|---|---|
| 国家或地区 | 至少两个独立地理数据库 | 结果不一致时需要明确容忍范围 |
| 城市 | 查看是否稳定显示香港 | 城市级结果通常比国家级更容易偏差 |
| ASN | 查看地址实际起源 ASN | ASN 注册地不等于设备物理位置 |
| 反向 DNS | 检查 PTR 是否符合服务商和地区命名 | PTR 可修改,不能单独证明归属 |
| 出网地址 | 服务器绑定指定 IP 后访问自有回显服务 | 避免把管理面板显示地址当成实际出口 |
“不同 C 段”只说明地址前缀不同,并不代表完整隔离。建议把隔离分成以下层级:
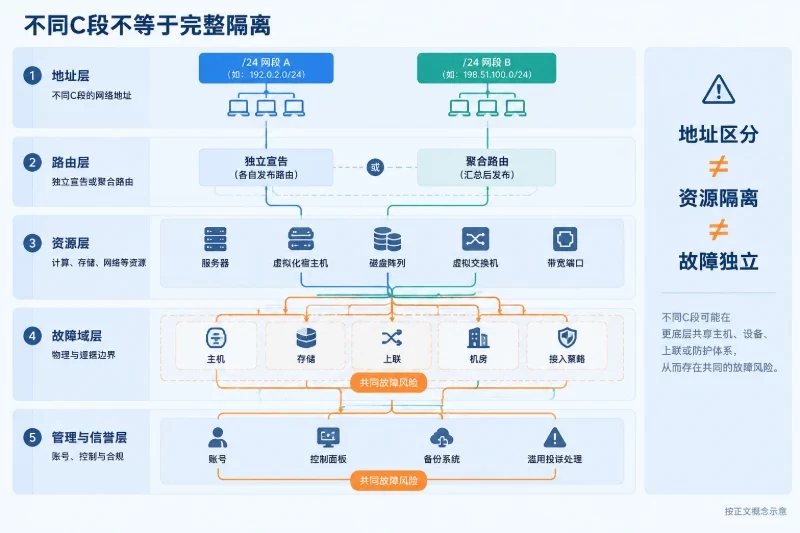
两个地址不属于同一个 /24,可以降低地址连续性和管理混淆,但不代表故障独立。
不同网段可以分别宣告,也可以被上游聚合为更大的前缀。如果多个 /24 最终通过同一条聚合路由发布,上游路由异常仍可能同时影响全部网段。
应重点询问:
/24 是否独立宣告;多个 C 段即使路由不同,也可能共用:
这类方案可以实现站点地址区分,但不能视为计算资源隔离。
如果业务要求一个站点群故障时其他站点继续服务,应至少把主机、存储、上联或接入策略拆开。不同 IP 段挂在同一台服务器上,服务器关机后所有段仍然同时不可用。
即使网络层分开,账号、控制面板、备份系统或滥用投诉处理仍可能是共享的。若一个业务触发服务商的风控或封禁,其他 IP 段可能受到连带影响。
可以用下面的方式理解不同方案:
| 方案 | 地址区分 | 主机隔离 | 路由隔离 | 故障独立性 | 适合场景 |
|---|---|---|---|---|---|
一台服务器挂多个 /24 | 有 | 无 | 通常有限 | 低 | 低流量多站点、统一运维 |
| 多台服务器、同一上游 | 有 | 有 | 有限 | 中 | 业务拆分、资源分配 |
| 多台服务器、不同网络设备 | 有 | 有 | 较高 | 较高 | 对单点故障有要求 |
| 不同供应商或不同 ASN | 有 | 有 | 较高 | 更高 | 需要降低单一网络故障影响 |
| 地址不同但共用同一虚拟化宿主机 | 有 | 表面有 | 取决于网络 | 低 | 不应被当作完整高可用 |
“段间隔离”到底做到哪一层,应由业务风险决定。为了管理多个站点而采购不同 ASN,可能增加成本和运维复杂度;为了容灾而只购买多个 IP,则往往达不到目标。
新分配的 IP 不一定天然干净,回收或转手的地址也不一定不可用。采购时应关注:
如果业务包含邮件发送,IP 声誉、PTR、正向解析、SPF、DKIM、DMARC 和 25 端口策略都应单独核对。单纯购买多个 C 段并不能解决邮件到达率问题,多个历史较差的地址还可能扩大处理范围。
多 C 段采购很容易让企业忽视主机本身。至少要把以下资源与 IP 配置分开评估:
一个服务器有 1,000 个公网 IP,不代表它能稳定承载 1,000 个高并发站点。反过来,一个低流量站点集群也未必需要将每个站点放到独立物理服务器上。
这种方案通常成本和管理复杂度较低,适合:
它的主要问题是“地址隔离大于资源隔离”。多个 C 段可能只是同一台机器上的别名地址,CPU、内存、磁盘、网卡和出口都共享。
采购时应确认:
这种方案比单机多 IP 更容易做资源隔离,可以把不同品牌、不同客户或不同业务线拆到不同主机上。即使一个站点消耗大量 CPU 或磁盘,也不一定影响其他主机。
但它仍可能共用:
如果目标是降低单机故障风险,这种配置通常有价值;如果目标是降低网络级故障风险,还需要继续确认路由和上游。
这种方案的独立性更高,但成本、监控、证书管理、备份和故障切换也更复杂。适合:
不同 ASN 不等于完全不同的故障域。如果多个 ASN 最终依赖同一机房、同一国际出口或同一防护平台,仍可能在同一事件中同时受影响。采购决策应优先看真实的故障边界,而不是只看 ASN 数量。
有些方案把大量 IP 作为主要卖点,但服务器配置、带宽和存储保持不变。它适合地址需求明确、流量较低的场景,不适合以下情况:
成本比较时,应至少拆成四项:
| 成本项 | 可能随方案增加的内容 |
|---|---|
| 地址成本 | IPv4 地址数量、完整 /24、地址更换和管理费用 |
| 主机成本 | 独立服务器、虚拟机、磁盘和备份资源 |
| 网络成本 | 带宽、流量、独立端口、BGP 或专用链路 |
| 运维成本 | 多套监控、日志、DNS、路由、故障切换和安全策略 |
不要把“多 C 段”报价与“高可用集群”报价放在同一个层级比较。前者可能只是地址资源,后者还包含主机和网络冗余。
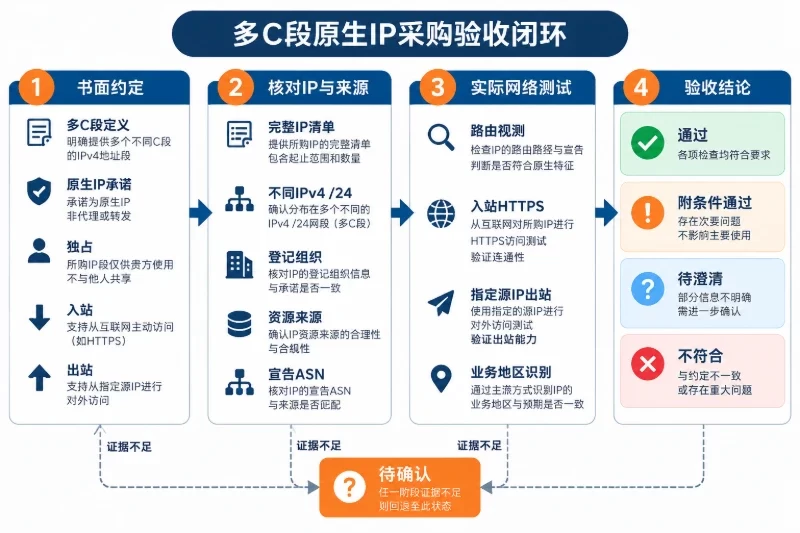
在付款或批量部署前,可以要求服务商提供一组样例 IP 或拟交付网段,并确认以下内容:
/24;如果服务商只给出“香港原生多 C”“独立纯净 IP”等形容词,却无法说明网段、ASN、路由和更换机制,采购风险较高。
以下命令仅用于读取网络状态,不会修改路由、防火墙或系统配置。将占位符替换为实际地址:
ip -br addr
ip route
ip route get <目标地址> from <待测公网IP>
dig -x <待测公网IP> +short
这些命令分别用于查看:
如果需要确认请求是否真的从指定地址发出,可以使用企业自有的回显服务或日志接口:
curl --interface <待测公网IP> https://<自有回显域名>/source
自有回显接口应记录请求来源地址、时间和请求标识。不要把管理面板显示的“服务器 IP”直接当作业务请求的出网地址,也不要只通过一次公共检测服务下结论。
对每个 C 段抽取至少一个或多个地址进行交叉检查:
BGP 路由可以帮助确认“谁在发布这个地址段”,但不能直接证明“服务器位于香港”。延迟和路由跟踪也只能反映某个检测点到目标的路径,不能替代 IP 地理归属核验。
如果采购目标包含隔离,应要求服务商用明确答案替代模糊表述:
| 问题 | 需要得到的答案 |
|---|---|
| 不同 C 段是否位于不同主机 | 明确到主机、虚拟机或宿主机层级 |
| 是否共用同一物理宿主机 | 是或否,是否可提供替代方案 |
| 是否共用同一上联端口 | 说明端口和故障影响范围 |
| 是否由同一 ASN 宣告 | 提供 ASN 和路由说明 |
| 是否共用 DDoS 清洗设备 | 说明按 IP、按网段还是按账号处理 |
| 一个网段被封禁或黑洞时如何处理 | 说明其他网段是否会连带影响 |
| 地址异常时能否更换 | 说明更换周期、费用和归属要求 |
在不影响生产的前提下,可以先用一小组地址做验收,再批量开通。不要为了验证故障而主动制造网络中断、修改防火墙或删除路由;这类测试应由服务商在隔离环境中配合完成,并提前确认影响范围和回滚方式。
这类场景中,重点通常是地址归属稳定、绑定清晰、反向解析可控和资源够用,不一定需要不同供应商或不同 ASN。
同一台服务器上挂载多个 C 段,服务器宕机后全部站点仍会中断。此时应考虑多主机、数据同步、健康检查和切换机制,而不是继续增加地址。
如果所有网段都由同一上游发布,并共用同一个机房出口,网络中断仍可能同时影响全部地址。此时应评估不同上游、不同机房或其他独立网络路径。
不同 IP 不等于更高收录、更好排名或更稳定的业务效果。搜索引擎和第三方平台会综合内容质量、站点关系、访问稳定性、历史信誉和合规情况判断,不能把多 C 段当作规避平台规则的工具。
如果业务真正需要数千甚至更多地址,应同时评估 IPv6、地址利用率、路由公告能力和应用对双栈的支持。IPv6 前缀不应简单称为“C 段”,其地址规划和资源申请方式不同。
同一服务商、同一机房、同一控制面板下的多个 C 段,不能自动满足数据隔离、监管隔离或租户隔离要求。需要合规证明时,应确认机房、存储、账号、日志和运维权限的完整边界。
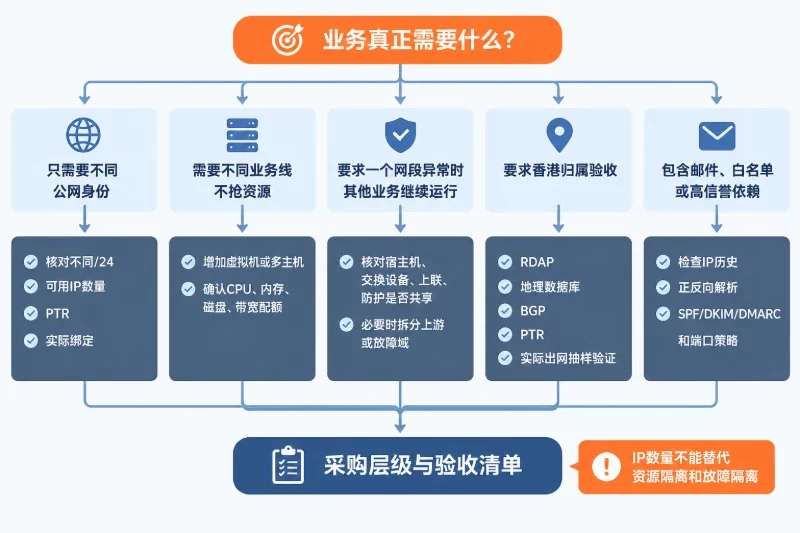
可以按照以下路径确定采购层级:
先核对香港地理定位、IP 数量、PTR 和实际绑定方式。若流量较低且可以接受单机故障,同一台服务器承载多个不同 /24 往往更直接。
将站点按业务线拆分到不同虚拟机或服务器,同时确认 CPU、内存、磁盘和带宽是否有独立配额。此时 IP 段隔离只是入口层,资源隔离才是重点。
至少采用多主机方案,并核对宿主机、交换设备、上联和防护系统是否共享。若风险较高,再评估不同上游或不同网络故障域。
不接受“原生”作为唯一描述,把 RDAP 登记、地理数据库、BGP 路由、PTR 和实际出网记录写入交付清单,并在正式部署前抽样验证。
除了多 C 段,还要检查 IP 历史、反向解析、正向解析、邮件认证和端口策略。必要时先用少量地址进行信誉和连通性观察,再扩大部署。
最终选择可以归纳为一句话:只要地址区分,就买可验证的不同 /24;需要资源隔离,就增加主机或虚拟机边界;需要故障隔离,就继续拆分上联、路由和供应商;需要香港归属,就把地理定位与实际出网列为验收条件。多 C 段的价值取决于它解决了哪一层问题,IP 数量本身不能替代清晰的网络和运维设计。