香港特惠服务器
三网CN2带宽,提供30M至100M大带宽,保障CN2/CMIN2/CU/PCCW四大运营商线路稳定接入


升级服务器带宽能够改善跨境电商网页首屏慢,但只在“首屏关键资源的下载阶段确实受源站出口带宽限制”时明显有效。如果等待时间主要来自跨境链路建立、应用生成页面、数据库查询、第三方接口、JavaScript执行或图片尺寸不合理,单纯把带宽从20 Mbps提高到100 Mbps,首屏时间通常不会按比例下降。
本文的目标不是用带宽替代性能分析,而是先确认资源下载耗时,再完成“建立基线—定位瓶颈—备份配置—升级带宽—同条件复测—失败回滚”的部署闭环。操作前需要具备服务器管理权限、服务器控制台权限、代表性首屏页面、目标访问地区测试条件,以及可查看源站网卡和Nginx日志的监控环境。
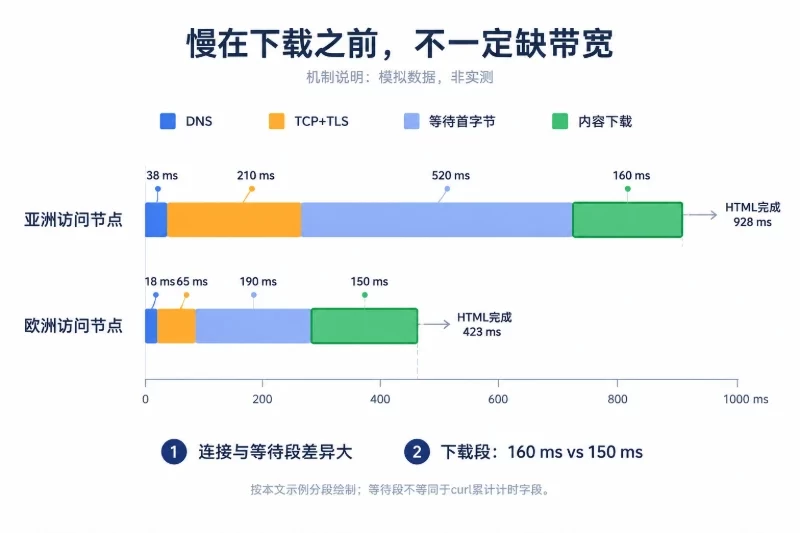
一个常见判断是:“服务器只有10 Mbps,升级到100 Mbps后,网页就会快十倍。”这个说法忽略了两个关键事实:网页速度由多个阶段共同决定,而Mbps表示每秒最多传输多少比特,并不等于页面可以在对应时间内完成加载。
浏览器访问网页时,通常会经历以下阶段:
| 阶段 | 常见指标 | 带宽升级可能产生的影响 |
|---|---|---|
| 域名解析 | DNS耗时 | 基本无影响 |
| 建立连接 | TCP连接、TLS握手耗时 | 跨境往返时延较高时改善有限 |
| 等待服务器响应 | TTFB、首字节时间 | 可改善数据发送排队,但无法消除数据库慢查询 |
| 下载页面资源 | Content Download、资源传输耗时 | 源站端口接近上限时最直接受益 |
| 解析与渲染 | CSS解析、JavaScript执行、主线程占用 | 基本无影响 |
| 第三方请求 | 支付、广告、评价、客服等外部资源 | 只升级自有服务器通常无效 |
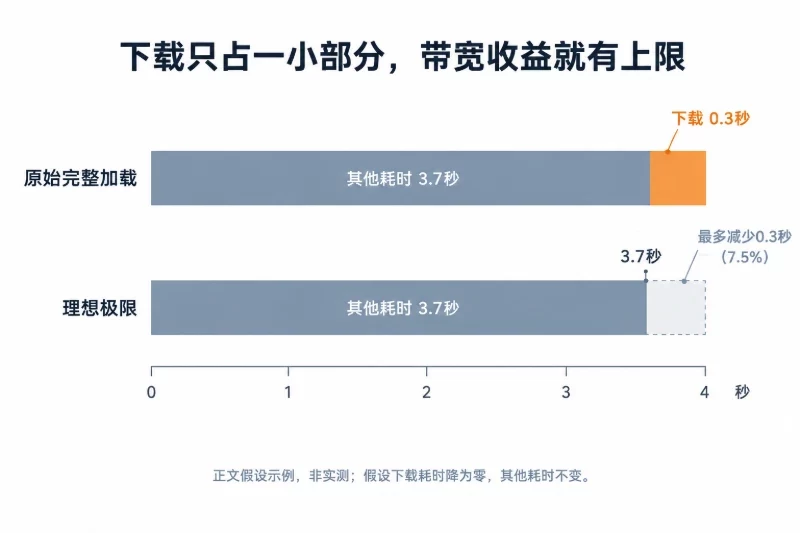
假设一个页面的完整加载时间为4秒,其中首屏关键资源下载只占0.3秒,其余时间都消耗在等待响应和浏览器处理上。即使下载耗时瞬间降为零,理论上也只能从4秒减少到约3.7秒,升级带宽显然不是主要优化方向。
相反,如果同一个2.4 MB的首屏图片需要1.9秒下载,服务器出口长期接近10 Mbps,那么提高到100 Mbps后,传输阶段可能明显缩短。实际耗时不会严格等于理论值,因为其中还包含连接建立、协议开销、丢包重传和并发请求排队。
因此,升级带宽成立至少需要同时满足以下条件:
准备一个真实商品详情页或分类列表页,并明确哪些内容属于首屏关键路径,例如:
不要把所有页面资源简单相加后判断首屏耗时。页面可能并行加载十几项资源,最终首屏时间取决于关键资源中最晚完成的一项,以及它之后的解析和渲染时间。
同时应记录页面版本。改版、重新上传图片或修改脚本后,资源大小和执行时间可能变化,不能把不同版本的数据直接归因于带宽升级。
跨境电商的“访问地区”不是一个模糊概念。至少应按照主要销售地区划分测试条件,例如东南亚、北美和欧洲,并为每类地区记录:
如果条件允许,应在目标地区使用企业测试终端或合成监控节点。测试节点由企业自行选择和记录;本文不提供任何节点的实测结论。若暂时只能在办公网络测试,也可以用于排查资源阶段,但采购带宽前应补充目标市场验证。
开始前至少确认:
如果升级可能更换公网IP,应在操作前核对平台说明,并在确有需要时提前降低业务域名TTL。不要为了“试一下”而临时把源站完全暴露到公网;源站直连测试应使用已有的受控测试入口,或设置访问控制和有效TLS证书。
建议使用与真实用户接近的浏览器和设备,在独立测试配置中打开目标页面。先进行一次自然访问,再进行缓存清除后的访问。不要使用保存了登录状态的生产管理账号,以免清理站点数据导致其他业务影响。
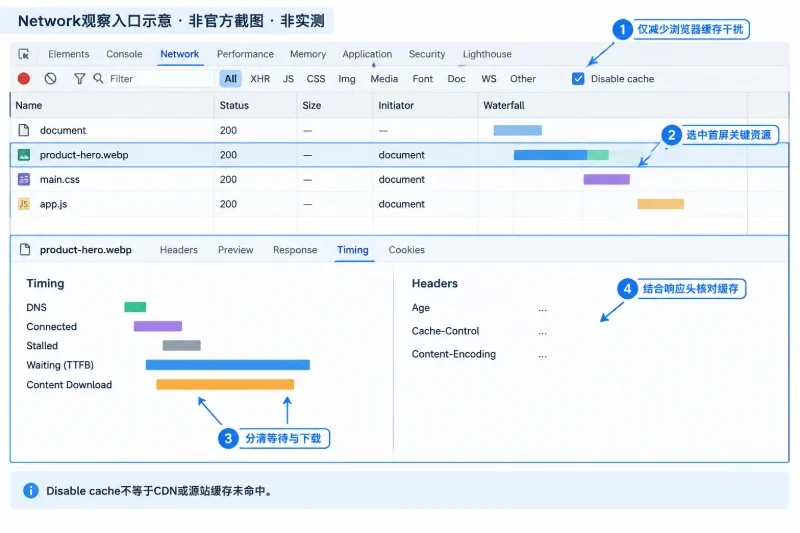
浏览器开发者工具的Network面板至少记录以下字段:
操作时应保持DevTools打开。启用“Disable cache”可以减少浏览器缓存干扰,但不代表CDN或源站缓存一定未命中,因此还要结合响应头中的Age、Cache-Control及平台提供的缓存状态判断。
每个关键场景连续记录多次,不要只保留最好的一次。排查阶段可以先执行5次,确认结果是否稳定;采购决策则应覆盖实际访问分布和完整业务周期。
下面是一组仅用于说明机制的模拟数据,不是任何站点的实测结果:
| 模拟资源 | 大小 | TTFB | Content Download | 判断 |
|---|---|---|---|---|
| HTML文档 | 180 KB | 620 ms | 180 ms | 响应等待偏长,下载占比较低 |
| 首屏主图 | 860 KB | 250 ms | 1.74 s | 下载阶段值得检查 |
| 首屏CSS | 120 KB | 180 ms | 240 ms | 体积较小 |
| 首屏JavaScript | 420 KB | 220 ms | 1.06 s | 下载后还要检查解析执行时间 |
| 第三方组件 | 260 KB | 480 ms | 800 ms | 自有服务器带宽升级作用有限 |
如果TTFB很低,而Content Download持续很长,应进一步查看资源体积、源站出口利用率和是否存在传输排队。如果Waiting阶段很高,则应检查应用、数据库、缓存和上游服务。
在Linux测试终端上,可以用curl记录DNS、连接、TLS、首字节、总时间和下载字节数。以下地址仅作格式示例,执行前必须替换为经过授权的测试URL:
for n in 1 2 3 4 5; do
  curl -L --compressed -o /dev/null -sS \
    -w 'run='"$n"' code=%{http_code} dns=%{time_namelookup}s tcp=%{time_connect}s tls=%{time_appconnect}s ttfb=%{time_starttransfer}s total=%{time_total}s bytes=%{size_download} speed_Bps=%{speed_download}\n' \
    'https://shop.example.com/assets/product-hero.webp'
done
这些时间字段的单位都是秒,speed_download是字节数除以秒,不是Mbps。无重定向、单个固定资源时,可以用总时间减去首字节时间近似观察下载阶段;存在重定向、范围请求或流式响应时,应回到浏览器瀑布图逐项分析。
查看响应头时,可执行:
curl -sS -D - -o /dev/null \
  'https://shop.example.com/assets/product-hero.webp'
Age、缓存控制、压缩编码和内容长度可以帮助判断资源来自哪里、是否被压缩、是否来自缓存。输出中可能含有Set-Cookie或其他敏感信息,粘贴到工单、聊天工具或公开报告前应先脱敏。
curl没有浏览器缓存,但CDN或源站缓存仍可能命中。因此,五次结果都很快,不一定代表升级后每次首访都会变快。
浏览器能看到客户端结果,但无法说明源站为什么没有及时把数据发出去。部署带宽升级前,建议把客户端测量和源站日志放在同一时间线上。
以下Nginx示例适用于采用/etc/nginx和systemd管理的常见Debian、Ubuntu环境。执行前应使用实际版本核验:
nginx -v
sudo nginx -t
sudo nginx -T 2>&1 | grep -nE 'log_format|access_log|gzip|sendfile'
nginx -T用于确认配置实际展开后的内容。不同发行版可能把配置拆分到多个文件,不能只看某一个站点配置文件。
先建立备份:
stamp=$(date +%Y%m%d-%H%M%S)
sudo cp -a /etc/nginx "/etc/nginx.backup.$stamp"
在Nginx的http上下文中增加一个临时性能日志格式,并在对应server或location中启用。不要重复定义已有的同名log_format:
http {
    log_format origin_perf escape=json '{"time":"$time_iso8601","method":"$request_method","uri":"$uri","status":$status,"request_time":$request_time,"upstream_connect":"$upstream_connect_time","upstream_header":"$upstream_header_time","upstream_response":"$upstream_response_time","body_bytes":$body_bytes_sent,"sent_bytes":"$bytes_sent}';

    server {
        access_log /var/log/nginx/origin_perf_access.log origin_perf;

        # 原有server配置继续保留
    }
}
如果目标server已经存在其他access_log,应先合并配置,避免无意替换正式审计日志。临时日志会持续增长,测试结束后应通过恢复配置停止写入;如需保留,应先纳入日志轮转策略。
校验并平滑加载:
sudo nginx -t && sudo systemctl reload nginx
这一步只应在校验成功后执行。日志中的关键字段包括:
request_time:Nginx处理请求的总时间;upstream_header_time:收到上游响应头的时间;upstream_response_time:上游完整响应时间;body_bytes:发送给客户端的响应正文大小;sent_bytes:包含响应头在内的发送字节数。日志没有直接记录TLS、线路和客户端下载全过程,但可以判断“应用迟迟不返回”还是“响应已经产生、发送阶段耗时较长”。
如果瀑布图显示HTML、CSS、JavaScript或JSON文本很大,且响应尚未压缩,可以评估Nginx gzip。示例同样应合并到现有http配置中,而不是重复追加:
gzip on;
gzip_vary on;
gzip_min_length 1024;
gzip_types text/plain text/css application/javascript application/json application/xml image/svg+xml;
修改后检查:
sudo nginx -t && sudo systemctl reload nginx
然后确认响应是否包含适当的内容编码,并重新运行相同测试。多数图片、视频和已经压缩的字体不会因为gzip获得同等收益;不要把压缩后的结果与原始未压缩资源直接比较。
如果希望判断“优化资源体积”和“升级带宽”各自贡献了多少,应分阶段变更并分别留基线,不要同时修改压缩、缓存、图片尺寸和服务器带宽。
可以使用文档保留地址查看路由选择,示例中的网卡名称需要以本机输出为准:
ip route get 203.0.113.10
ip -s link show dev eth0
第一条命令用于确认目标流量从哪块网卡发送,第二条命令显示累计收发包和丢包计数。累计计数器只能作为辅助证据,升级前后应比较增量,不能看到历史丢包值较大就认定当前仍然丢包。
确认网卡后,可用Linux内核计数观察连续一秒的发送速率:
iface=eth0
prev=$(cat "/sys/class/net/$iface/statistics/tx_bytes")

for i in $(seq 1 15); do
    sleep 1
    cur=$(cat "/sys/class/net/$iface/statistics/tx_bytes")
    awk -v current="$cur" -v previous="$prev" \
        'BEGIN {printf "sample=%d tx_mbps=%.2f\n", NR, (current-previous)*8/1000000}'
    prev=$cur
done
该脚本统计整块网卡的总发送量,包括其他业务流量。最好同时打开服务器控制台中的网卡或带宽监控,确认是否接近已购上限。单次瞬时采样不能替代高峰时段数据。
如果现有业务已经自然形成流量,应优先在代表性高峰观察。只有在测试条件明确、文件无敏感内容且获得批准后,才使用专门的网络测试文件进行受控下载。
例如,仅在已存在约50 MiB测试文件时,可以使用:
curl -L --range 0-52428799 -o /dev/null -sS \
    -w 'code=%{http_code} bytes=%{size_download} time=%{time_total}s speed_Bps=%{speed_download}\n' \
    'https://shop.example.com/assets/network-test.bin'
需要注意:
Range生效时通常返回206;返回200表示服务器可能发送完整文件,应立即停止,不要在生产环境反复下载。当多个并发下载的总速率接近端口上限,而单请求速度无法继续提高,同时浏览器下载耗时持续增加时,源站带宽才是较可信的瓶颈。还要检查是否存在重传和丢包:
nstat -az | grep -E 'TcpRetransSegs|Retransmit|Timeout'
ip -s link show dev eth0
这些计数同样是累计值。应结合测试前后的差值、网卡错误和平台监控判断。
至少记录以下内容:
| 项目 | 基线内容 |
|---|---|
| 页面 | 完整URL、页面版本、测试时间 |
| 节点 | 国家、城市、网络类型、节点或终端编号 |
| 缓存 | 浏览器缓存、CDN缓存、源站缓存状态 |
| 终端 | 设备、浏览器、版本、CPU和网络限制 |
| 客户端结果 | DNS、连接、TTFB、Content Download、LCP、错误 |
| 服务端结果 | 源站发送速率、响应大小、请求时间、并发数 |
| 套餐 | 原带宽、计费方式、共享或独享端口、流量费用 |
应同时保留首屏关键资源清单和文件大小。升级前后资源大小必须一致,否则无法区分是带宽改善还是内容体积变化。
正式操作时按以下顺序执行:
服务器带宽通常由云平台或机房侧调整,Linux系统内不一定需要修改Nginx网卡配置。接口速率、MTU、路由和Nginx监听端口也不应随套餐升级而盲目修改。
如果平台明确说明升级不会改变公网IP,就保持现有DNS记录。如果可能改变IP,应按已经审批的DNS变更和回滚方案执行,不要在带宽升级后临时修改解析。
采用十进制换算时,理论最低传输时间为:
传输时间(秒)≈ 资源大小(MB)× 8 × 1000 ÷ 可用带宽(Mbps)
一个2.4 MB资源在不同带宽下的纯传输下限如下:
| 理论带宽 | 2.4 MB资源纯传输下限 |
|---|---|
| 10 Mbps | 1.92秒 |
| 20 Mbps | 0.96秒 |
| 50 Mbps | 0.384秒 |
| 100 Mbps | 0.192秒 |
这里没有计入DNS、TCP、TLS、协议开销、丢包重传和应用等待。100 Mbps的理论换算速度是12.5 MB/s,但不可能让每个用户在同一时刻都独占100 Mbps。
带宽规划还必须考虑并发总量。例如5个用户各自在2秒内下载2.4 MB,理想聚合带宽为48 Mbps。若仅按单用户20 Mbps采购,高峰时仍可能共享同一个20 Mbps端口。可以预留一定协议和业务波动余量,但预留比例应依据实际流量确定,不应把某个固定百分比当成通用标准。
升级后应立即做连通性验证,再按升级前相同条件复测。不能只测源站本地回环,因为本地测试不会经过公网出口,也难以代表跨境访问。
验证顺序建议如下:
短期流程验证可帮助发现配置或路由异常,但不能代表采购后的长期效果。采购决策最好覆盖完整工作日、周末以及当地促销高峰;如果业务季节性明显,观察周期还应与实际销售节奏一致。
升级成功应同时满足以下判断:
如果首屏时间下降幅度小于预期,应查看剩余时间花在哪里。资源传输只占0.2秒时,即使完全消除这一阶段,也无法解决数秒的应用或渲染等待。
| 失败表现 | 更可能的原因 | 处理方向 |
|---|---|---|
| TTFB和下载时间都高 | 应用、数据库或上游服务慢 | 检查应用响应和依赖服务 |
| 只有下载时间无变化 | 资源来自第三方、缓存层或新带宽未生效 | 核对请求链路和缓存状态 |
| 下载变快但首屏没有变化 | JavaScript、CSS解析或主线程阻塞 | 检查渲染长任务和资源体积 |
| 首次访问慢、后续访问快 | 边缘缓存首次回源慢 | 检查缓存命中率和回源路径 |
| 并发增加后订单接口变慢 | 带宽升级影响路由或实例稳定性 | 回滚套餐并检查网络事件 |
| 费用明显增加但流量未增长 | 套餐计费规则或固定费用变化 | 核对账单和有效期 |
出现公网IP变化、持续5xx、证书异常、订单链路中断或性能明显退化时,应停止继续测试并回滚。回滚包括两部分:
Nginx配置恢复示例如下。BACKUP必须替换为前面实际生成的备份目录;该命令会覆盖当前Nginx配置,只能在确认目录正确后执行:
sudo diff -ru /etc/nginx.backup.YYYYMMDD-HHMMSS /etc/nginx || true
sudo cp -a /etc/nginx.backup.YYYYMMDD-HHMMSS/. /etc/nginx/
sudo nginx -t && sudo systemctl reload nginx
如果恢复后的nginx -t仍然失败,不要继续reload,应继续从备份中定位缺失文件。切勿删除现有配置目录或日志来“重新生成”,以免丢失证书引用、业务配置和审计记录。
如果只是控制台带宽升级,没有修改Nginx,系统侧通常不需要回滚文件,只需恢复原套餐并复测;如果平台无法即时恢复旧套餐,应按照采购和故障流程升级处理,而不是反复切换配置。
带宽升级更适合以下情况:首屏图片、样式和脚本体积较大;资源需要从单一源站跨地区传输;源站在高峰时段持续接近出口上限;CDN未命中或无法覆盖动态页面;浏览器瀑布图明确显示Content Download位于关键路径。
如果大量访问已经命中CDN或浏览器缓存,重复访问由边缘节点提供,源站带宽升级对这部分用户帮助有限。此时应先检查缓存键、缓存有效期、版本化资源、缓存命中率和回源请求。
如果主要问题是个别超大图片,应先检查尺寸、格式、现代格式、响应式裁剪和是否误加载原始文件。文本资源过大时,压缩和拆分可能比升级端口更划算。动态HTML很小、TTFB却达到数秒时,数据库慢查询、远程依赖和缓存策略通常比公网带宽更值得优先处理。
最终采购判断不应是“原带宽看起来偏低”,而应是:相同资源和缓存条件下,源站出口是否持续受限;下载阶段占首屏关键路径多少;升级后资源耗时、首屏指标和业务链路能否在代表性流量中同步改善。只有这些条件同时成立,升级服务器带宽才是一项可验证的成本投入,而不是用更高的月费掩盖原本位于应用或浏览器阶段的瓶颈。