

香港特惠服务器
三网CN2带宽,提供30M至100M大带宽,保障CN2/CMIN2/CU/PCCW四大运营商线路稳定接入


香港服务器可用于搭建广告账户的安全管理环境,但应把“账号隔离”理解为权限、凭据、操作记录和数据的隔离,而不是伪装操作来源或规避广告平台的风控。建议使用 Ubuntu Server 24.04 LTS、OpenSSH 和系统自带的用户与权限机制;广告账号通过平台官方业务管理工具授权,服务器仅承担安全的管理、审计或经批准的 API 任务。公网 IP 使用服务商实际分配并允许使用的地址,逐一登记、核验和监控,不要将 IP 与账号的绑定当作绕过平台审核的手段。
下文以一台已开通公网 IPv4 的香港服务器为例。若需多个原生 IP,应先向服务商确认地址已路由到该服务器、用途符合服务条款,再按业务需要进行管理;服务器命令只能验证本机网络配置,不能证明广告平台认可该 IP,也不能保证账号不触发平台审核。
部署完成后,运维人员应能够确认服务器系统版本、实际公网出口地址、各管理人员的登录权限以及敏感配置文件的访问范围。每位运维人员使用独立 Linux 账户和独立 SSH 密钥;广告平台权限则在平台官方后台按岗位分配。离职、岗位调整或密钥泄露时,可分别撤销系统访问和平台授权。
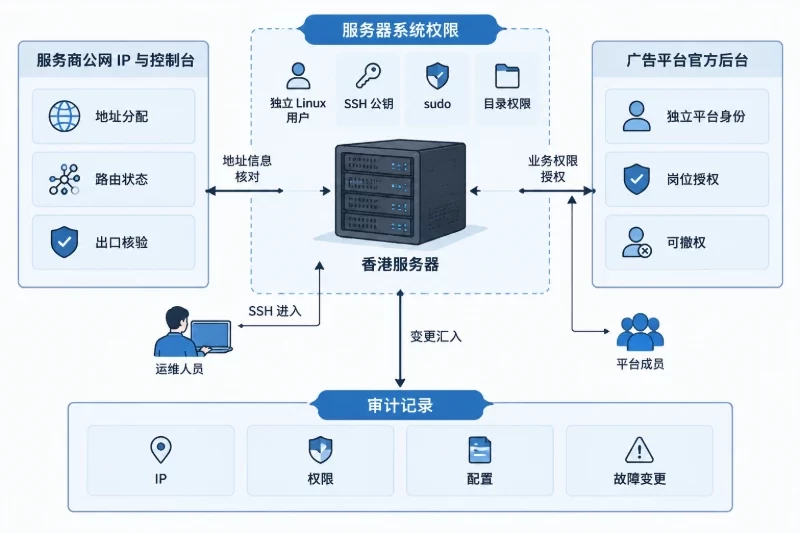
服务器不应被配置成用于伪装终端身份、隐藏真实操作人员、批量创建账号或规避平台风控的环境。不要在服务器上采用指纹伪装、自动轮换出口地址或其他旨在绕过平台审核的手段。平台若要求使用指定的企业网络、受管设备或特定登录方式,应以平台要求为准。
本例使用的系统与组件如下:
| 项目 | 示例设置 | 说明 |
|---|---|---|
| 操作系统 | Ubuntu Server 24.04 LTS | 使用受支持的系统版本,部署前确认镜像来源 |
| 管理方式 | OpenSSH、独立 Linux 用户 | 不共用 root 或个人账号 |
| 网络地址 | 服务商分配的原生公网地址 | 以控制台订单和服务器实际路由配置为准 |
| 权限管理 | 用户组、文件权限、sudo | 按岗位授予最小必要权限 |
| 上线目标 | 受控管理、权限可撤销、配置可审计 | 不承诺平台账号的审核结果或风控结果 |
开始前准备以下信息,并由有权限的管理员确认:
以下操作以具有 sudo 权限的初始用户执行。修改 SSH 配置或防火墙可能导致远程连接中断,务必先保留当前 SSH 会话,并准备控制台回滚方式。
先确认实例操作系统、内核和网卡信息,避免在不明发行版上直接套用命令:
cat /etc/os-release
uname -r
ip -br address
ip route
timedatectl
检查 /etc/os-release 中的 VERSION_ID 是否为 24.04,并记录网卡名称、默认路由和系统时间。服务器时间不准确会影响审计日志的时间线;若时间服务未同步,先检查系统时间服务:
timedatectl status
Ubuntu Server 通常使用系统自带的时间同步服务。不要为了“校准”时间而手工频繁修改系统时钟;先排查时间同步状态和服务器网络连通性。
先查看当前软件源配置是否正常,再更新软件包索引并安装诊断工具:
sudo apt update
sudo apt install -y ca-certificates curl ufw
若系统提示大量待升级软件,可在维护窗口执行:
sudo apt upgrade
升级可能更新内核或系统服务,按提示评估是否需要重启。执行前确认有控制台访问能力,并记录当前维护窗口。不要使用来源不明的脚本一键修改 SSH、防火墙或网络配置。
先检查网卡和路由表中的地址:
ip -br address
ip route get 1.1.1.1
ip -br address 显示本机接口配置;ip route get 显示到指定目标的选路结果。随后可查询外部可见的出口地址:
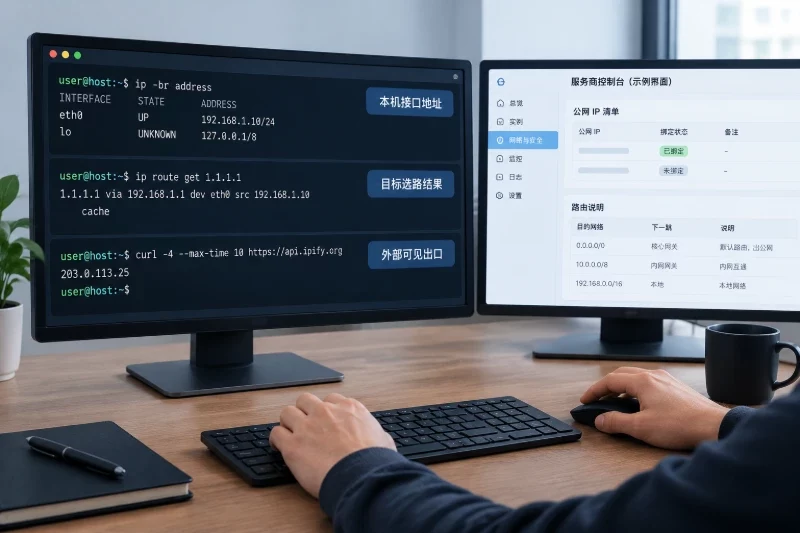
curl -4 --max-time 10 https://api.ipify.org
printf '\n'
外部查询服务只是辅助核对工具。若返回地址与服务商控制台所列地址不同,可能是存在上游 NAT、网络出口转换或多网卡选路差异;这时不要直接认定配置错误,也不要擅自修改路由。对照服务商提供的网络说明,并向服务商确认公网地址的绑定和路由状态。
若控制台显示已分配多个地址,应将每个地址的用途、分配时间、绑定状态和负责人登记在受控文档中。服务器能看到某个地址,不等于广告平台会将其识别为特定地区或接受其作为账号登录来源。需要平台侧确认时,应通过平台官方支持渠道或企业管理后台核实。
为每位实际登录服务器的运维人员创建单独账户。以下以用户名 ops_alice 为例;实际部署时替换为经审批的用户名:
sudo adduser ops_alice
sudo install -d -m 700 -o ops_alice -g ops_alice /home/ops_alice/.ssh
将该人员提供的公钥写入授权文件,不要把私钥复制到服务器。创建文件后检查权限:
sudoedit /home/ops_alice/.ssh/authorized_keys
sudo chown ops_alice:ops_alice /home/ops_alice/.ssh/authorized_keys
sudo chmod 600 /home/ops_alice/.ssh/authorized_keys
先开一个新的终端测试该用户是否可登录,再考虑限制初始管理员账户。确需赋予 sudo 权限时,应按岗位评估。对需要管理系统的人员,可将其加入 sudo 组:
sudo usermod -aG sudo ops_alice
加入 sudo 组后,用户可通过 sudo 执行具有较大影响范围的操作。若该用户只负责查看日志或维护应用,不应因方便而默认授予管理员权限。新增或撤销人员时,记录变更工单及审批人;撤销时删除公钥并检查该用户是否仍属于其他授权组。
使用独立目录存放经批准的配置、日志或导出文件,避免所有人员都能读取全部数据。以下示例建立一个由管理员管理的目录:
sudo groupadd adops
sudo install -d -m 2770 -o root -g adops /srv/adops
2770 表示目录所有者和组可读写执行,其他用户无权限;设置组 ID 位后,在目录中新建的文件通常继承该目录组。将获批人员加入组:
sudo usermod -aG adops ops_alice
用户需要重新登录后,新的组权限才会生效。不要将平台密码、恢复码、API 密钥或个人访问令牌放在普通共享目录、命令历史、工单正文或公开代码仓库中。若业务确需在服务器运行官方 API 任务,应使用平台支持的授权方式、单独的服务身份及最小权限凭据;保存位置应限制为服务账户可读,并建立到期、撤销和轮换流程。
例如,存放服务配置的文件可设为仅 root 和指定服务账户可读:
sudo install -d -m 750 -o root -g root /etc/adops
sudo install -m 600 -o root -g root /dev/null /etc/adops/service.env
该文件创建后仍是空文件。不要在教程、工单或终端截图中粘贴真实密钥;写入前确认文件的所有者和权限。
修改 SSH 配置前先备份原文件:
sudo cp -a /etc/ssh/sshd_config /etc/ssh/sshd_config.bak
确认至少有一个基于密钥且已测试成功的非 root 管理账户,再使用编辑器调整配置。可检查或设置以下项目:
PermitRootLogin no
PubkeyAuthentication yes
PasswordAuthentication no
不同系统可能通过 /etc/ssh/sshd_config.d/ 中的配置片段设置参数。OpenSSH 对配置文件的优先级和已有片段可能影响最终值,不能仅凭主配置文件里的单行判断生效结果。修改后先检查语法和最终配置:
sudo sshd -t
sudo sshd -T | grep -E '^(permitrootlogin|pubkeyauthentication|passwordauthentication) '
只有语法检查通过,且已确认密钥登录可以使用时,才重新加载 SSH 服务:
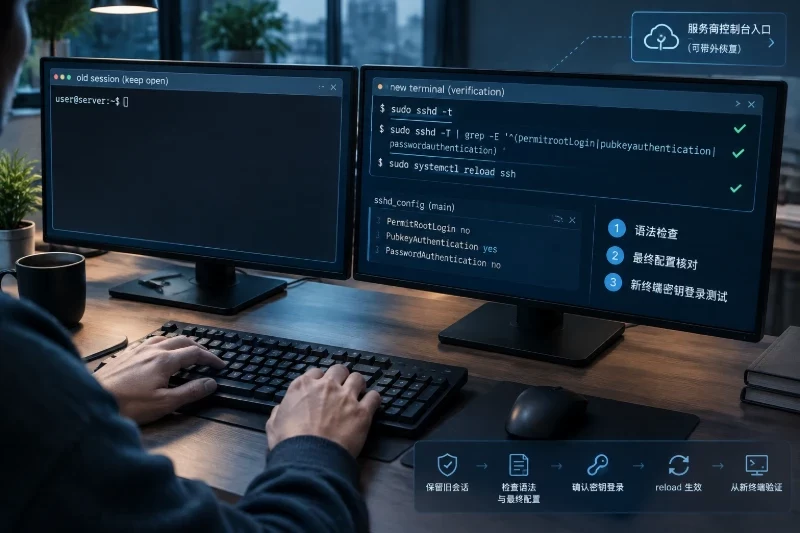
sudo systemctl reload ssh
保持旧会话不关闭,在新终端测试新配置。Ubuntu 上服务名通常为 ssh;如果系统提示找不到服务,先运行 systemctl list-unit-files | grep -E 'ssh(d)?\.service' 核对服务名,不要盲目重启。
若服务器使用 UFW,先查看当前规则和默认策略:
sudo ufw status verbose
确认实际 SSH 端口后,仅开放管理所需端口。若 SSH 使用默认端口 22,可执行:
sudo ufw allow 22/tcp
若使用其他端口,应替换为实际端口。不要在尚未允许 SSH 的情况下直接启用防火墙。启用前检查服务端口清单及服务商控制台是否存在额外网络访问控制:
sudo ufw show added
确认规则无误后再启用:
sudo ufw enable
防火墙调整的影响范围是本机入站连接,规则过严可能让管理人员失去 SSH 访问。启用后立刻从新终端重新连接并检查规则。如果无法连接,通过服务商控制台登录,使用 sudo ufw status numbered 查看规则,再按规则编号删除误加规则,或在确认控制台可用的前提下临时停用 UFW:
sudo ufw disable
停用防火墙会扩大服务器入站暴露面,只应作为临时恢复措施;恢复访问后立即修正规则并重新核验。
部署完成后,按下表核对关键结果:
| 检查项 | 检查方法 | 通过条件 |
|---|---|---|
| 系统版本 | cat /etc/os-release | 与批准的 Ubuntu 版本一致 |
| IP 与路由 | ip -br address、ip route | 与服务商分配及网络说明相符 |
| 公网出口 | curl -4 --max-time 10 https://api.ipify.org | 返回值与预期出口相符;差异已向服务商核实 |
| 用户隔离 | id ops_alice、检查目录权限 | 用户仅属于其岗位所需用户组 |
| SSH 配置 | sudo sshd -t、新终端登录测试 | 语法通过,密钥登录有效 |
| 防火墙 | sudo ufw status verbose | 仅放行已批准的必要端口 |
| 平台权限 | 平台官方业务后台 | 人员与权限符合审批记录 |
也可检查最近的 SSH 服务日志,确认是否存在异常登录失败:
sudo journalctl -u ssh --since "24 hours ago" --no-pager
日志中出现连接失败可能是端口扫描、错误密钥或配置问题,单条失败记录不能直接证明账号已被入侵。若出现不认识的成功登录,应立即保留日志、撤销相关密钥、检查 sudo 操作记录,并按内部安全流程处置。
广告账号的权限验证必须在平台官方后台完成。检查每名成员是否使用独立身份、是否仅获得其岗位需要的业务权限,以及账号或人员离职后能否及时撤权。不要把服务器登录成功、出口 IP 核验通过解释成平台审核通过或账号安全状态正常。
先从服务商控制台检查服务器是否运行、网卡是否正常,再检查防火墙状态和 SSH 服务:
sudo systemctl status ssh --no-pager
sudo sshd -t
sudo ufw status verbose
如果 sshd -t 报错,恢复备份配置后再次验证:
sudo cp -a /etc/ssh/sshd_config.bak /etc/ssh/sshd_config
sudo sshd -t
sudo systemctl reload ssh
若问题来自防火墙规则,先通过控制台修正规则,不要在远程连接已经中断时反复尝试随机更改端口。
依次确认服务器当前接口地址、默认路由、服务商控制台绑定状态及是否配置了 NAT。若服务器使用多网卡,检查 ip route get 的结果是否走了预期接口。路由或地址调整可能影响所有连接;没有服务商明确的网络参数时,不要自行覆盖 Netplan 文件或添加静态路由。可将命令输出和实例标识提交给服务商核查,但提交前应遮盖密钥、令牌和不必要的账号资料。
执行 id 用户名 确认用户是否属于正确组,再检查目录及父目录权限:
id ops_alice
namei -l /srv/adops
刚加入用户组时需要重新登录。不要用 chmod -R 777 解决权限问题;这会让其他本机用户也可能读取或修改文件。应按最小权限修正目录所有者、组和权限,并确认目录中没有不该共享的凭据。
检查规则与监听端口:
sudo ufw status numbered
sudo ss -lntup
如果应用确实需要对外提供服务,只开放经过确认的端口和来源范围。不要为图省事开放全部入站流量。每次变更后都从外部客户端进行连接验证,并保留可用的控制台恢复通道。
回滚按影响范围从小到大处理:
/etc/ssh/sshd_config,执行 sudo sshd -t;检查通过后再重载 SSH。回滚期间不要删除已验证可用的公钥。sudo ufw disable,随后修正规则并重新启用。上线前逐项确认:
这套部署建立的是可审计、可撤权的服务器管理边界。原生 IP 的分配和连通性可由服务商配置及本机网络检查核实;账号能否使用、需要何种登录环境以及是否触发平台审核,仍应以广告平台的规则和官方反馈为准。


