

香港特惠服务器
三网CN2带宽,提供30M至100M大带宽,保障CN2/CMIN2/CU/PCCW四大运营商线路稳定接入


端口无法连接时,单看“服务器能不能 ping 通”或“防火墙是否已放行”都容易误判:主机可达不代表目标端口正在监听,端口规则放行也不代表应用绑定了正确地址。对 AMD EPYC 4585PX 游戏服务器,应在同一故障时间窗口内,把客户端连接结果、服务端监听状态、主机防火墙计数、安全组规则、NAT 映射以及应用日志对照起来,逐层判断连接在哪一段中断。
建议按由外到内的顺序排查:先确认客户端使用的公网地址、协议和端口,再检查云平台安全组及 NAT 映射;随后验证服务器是否在正确地址上监听、主机防火墙是否允许该流量,最后查看应用日志与资源指标。每一步都记录时间、源地址、目标地址和结果,避免只凭一次测试改动规则。
排查前先从游戏服务配置或启动参数中确认以下信息:
TCP 和 UDP 的探测方式不同。nc -vz 等工具可以测试 TCP 握手,但不能用 TCP 测试结果判断 UDP 游戏端口是否正常。UDP 没有类似 TCP 的连接握手,即使端口开放,探测工具也可能因应用没有返回数据而显示超时。UDP 应结合服务端抓包、应用日志和实际客户端请求判断。
建议先记录一个短观察窗口,例如连续 1~3 分钟,至少同步查看连接测试、监听状态、日志和资源指标。若只有个别玩家失败,优先比对其源地址、客户端使用的目标地址及接入规则;若所有玩家同时失败,则更应关注服务端监听、规则变更、NAT 状态和应用进程。
在云平台控制台检查目标服务器关联的安全组或同类访问控制规则。核对方向、协议、端口范围、来源地址和规则优先级。常见误区包括:
只为实际业务协议和端口开放访问,来源范围也应按业务需要收窄。不要为了排障直接长期开放所有端口或所有来源。
如果服务器有公网地址映射或端口转发,还要核对外部端口到内网地址、内网端口的对应关系。例如外部 UDP 27015 映射到服务器 10.0.0.12:27015,则应确认目标内网地址没有变更,协议是 UDP,映射规则处于启用状态。若外部端口与应用监听端口不同,客户端必须连接映射后的外部端口。
从服务器之外的网络发起测试,避免只在服务器本机访问自己的公网地址。TCP 服务可使用:
nc -vz -w 3 游戏服务器公网地址 端口
若系统没有 nc,可使用已安装的 telnet 或其他 TCP 探测工具;具体参数以本机工具帮助信息为准。成功通常表示 TCP 握手完成,但不能证明游戏协议、账号验证或后续会话一定正常。超时表示链路中某处没有响应,可能是安全组、主机防火墙、NAT、路由或服务端处理问题;“拒绝连接”更常见于目标主机可达但端口没有对应 TCP 监听,仍需结合实际路径判断。
UDP 可在客户端发起一次真实游戏请求,同时在服务端观察网卡是否收到数据包,后文的 tcpdump 示例可用于辅助确认。仅凭 UDP 探测工具显示超时,不能直接判定端口被拦截。
在 Linux 服务器上,优先使用 ss 检查端口、协议和绑定地址:
sudo ss -lntup
其中 -l 表示监听状态,-n 显示数字端口,-t 和 -u 分别查看 TCP、UDP,-p 显示进程信息。查看特定端口时,可按实际端口替换:
sudo ss -lntup | grep -E '(:27015|:27016)\b'
示例结果:
udp   UNCONN 0      0      0.0.0.0:27015       0.0.0.0:*    users:(("game-server",pid=1842,fd=12))
tcp   LISTEN 0      128    127.0.0.1:27016     0.0.0.0:*    users:(("game-server",pid=1842,fd=13))
第一行表示 UDP 服务绑定在所有 IPv4 本地地址的 27015 端口;第二行的 TCP 服务只绑定在回环地址 127.0.0.1,外部客户端通常无法直接连接它。若服务应由外部直接访问,需检查应用配置中的监听地址,而不是只看端口号。常见情况如下:
| 监听显示 | 通常含义 | 排查方向 |
|---|---|---|
127.0.0.1:端口 | 只接受本机回环连接 | 检查应用 bind/listen 地址 |
服务器内网地址:端口 | 只绑定到该内网网卡 | 核对网卡地址及 NAT 转发目标 |
0.0.0.0:端口 | 监听所有 IPv4 地址 | 继续检查防火墙、规则及路径 |
[::]:端口 | 监听 IPv6 地址;是否同时接受 IPv4取决于系统设置 | 分别验证 IPv4、IPv6 与应用配置 |
| 没有对应记录 | 服务未启动、未绑定该端口,或查看权限/筛选有误 | 查进程状态、启动参数和日志 |
注意,UDP 监听在 ss 中可能显示为 UNCONN,这是无连接协议的常见表现,不等于服务异常。还应确认 ss 输出的进程确实是目标游戏服务,避免另一个进程占用相同端口。
若没有监听记录,先确认进程状态和应用日志,不要先放宽防火墙。可用以下命令查看系统服务状态,服务名需替换为实际名称:
sudo systemctl status game-server --no-pager
sudo journalctl -u game-server --since "10 minutes ago" --no-pager
服务名不确定时可先用 systemctl list-units --type=service 查找。若应用由容器管理,还需在宿主机检查端口发布配置和容器内监听状态:容器内端口在监听,不代表宿主机端口已发布,也不代表外部映射正确。
先识别服务器实际使用的防火墙管理方式,再检查规则;不要为了确认状态而同时混用多套管理工具。
sudo ufw status verbose
这是使用 UFW 的系统常见检查命令。若系统使用 firewalld:
sudo firewall-cmd --state
sudo firewall-cmd --get-active-zones
sudo firewall-cmd --list-all
若系统使用 nftables:
sudo nft list ruleset
只读查看通常不会改变规则。对照时重点确认协议、端口、入方向接口、来源范围、默认策略以及规则所属区域。防火墙“已启用”不等于目标端口必然被拦截;同样,看到某条允许规则也不一定代表数据包匹配了它,规则顺序、接口区域和来源条件都可能影响结果。
可以在服务器上抓取目标端口的数据包。以下示例适用于安装了 tcpdump 的 Linux 系统;网卡名和端口按实际情况替换:
sudo tcpdump -ni any 'host 客户端公网地址 and (tcp port 27015 or udp port 27015)'
先让客户端发起一次连接,再观察是否有对应数据包进入服务器:
抓包可能包含客户端地址和业务通信信息,建议只在故障窗口内按指定端口过滤,避免长时间采集无关流量。若需要保存证据文件,应限制文件权限并按内部留存要求处理。
端口可达性问题不总是防火墙导致。应用若绑定到错误网卡、错误协议或错误端口,外部规则即使正确也无法接入。检查游戏服务配置中的监听地址、端口和启动参数,并与 ss 输出逐项对照。修改前备份配置文件,记录原值;每次只改一个变量,重启或重载后重新确认监听状态。若修改后服务未能启动,恢复备份并查看日志,不要同时变更多个端口规则,避免无法判断影响来源。
端口监听存在也不代表应用有能力及时处理请求。可在同一观察窗口内查看 CPU、内存、磁盘 I/O、网络吞吐、连接队列、应用响应时间和错误率。例如某个示例时段内,监听持续存在,但 CPU 使用率从约 35% 上升到 95%,处理队列增加,应用日志同时出现超时;这更像是服务处理能力或进程状态异常,而不是端口未开放。反过来,如果 CPU、内存和队列基本平稳,抓包却完全看不到入站请求,就不应把排查重点放在服务器算力上。
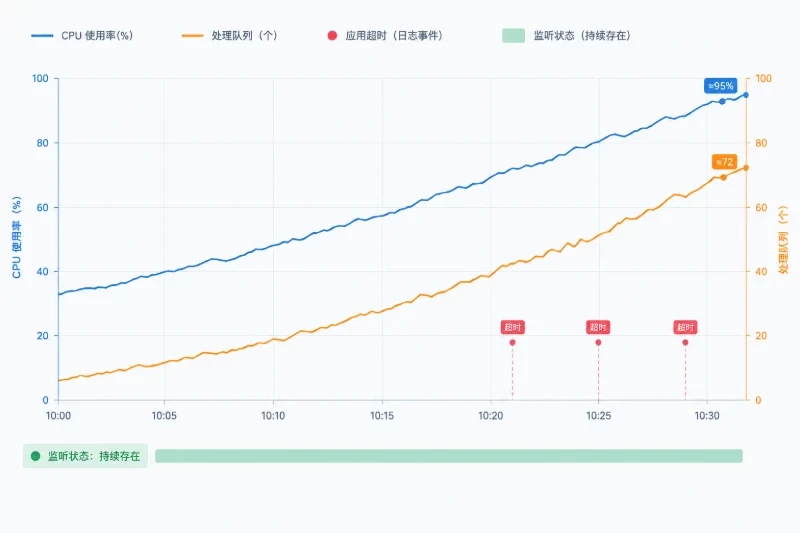
AMD EPYC 4585PX 服务器的处理能力可以影响游戏服务在负载下的响应和并发处理,但处理器型号本身不能证明端口已开放,也不能替代监听、规则和路径检查。应将性能指标作为判断应用是否及时处理连接的补充证据,而不是把“端口连接失败”直接归因于 CPU。
下面的组合可以作为排查分界,实际判断仍需结合协议和应用行为:
| 监听状态 | 外部请求到达服务器 | 服务端响应 | 更可能的方向 |
|---|---|---|---|
| 无监听 | 不限 | 无 | 服务未启动、端口配置错误、应用绑定失败 |
有监听,但只绑定 127.0.0.1 | 有或未知 | 无外部响应 | 应用监听地址不适用于外部访问 |
| 有正确监听 | 抓包看不到请求 | 无 | 客户端目标、云安全组、NAT 或上游路径 |
| 有正确监听 | 能看到入站请求 | 无响应 | 主机防火墙、应用处理、协议不匹配或服务异常 |
| 有正确监听 | 请求与响应均可见 | 客户端仍失败 | 回程路径、映射、客户端侧接收或应用层拒绝 |
| 有正确监听 | 请求与响应均可见 | 错误率或队列同时升高 | 应用负载、资源瓶颈或处理延迟,继续查服务日志和指标 |
这张表中的“看不到请求”只有在抓包接口、过滤条件和客户端源地址均确认无误时才有判断价值。类似地,端口探测成功只说明探测层完成了相应交互,不等同于游戏登录、匹配或会话建立成功。
如果排查结果指向主机防火墙规则,先备份当前规则或记录完整状态,明确修改的协议、端口、来源范围和影响对象。建议一次只增加一条最小范围的允许规则,再立即复测。防火墙管理命令因发行版和规则体系不同而异,不能把 UFW、firewalld、nftables 的命令混用;不确定系统由哪套工具管理时,先确认当前状态和运维规范,不要直接清空规则或刷新整套规则集。
例如,若确认系统使用 UFW,且业务确实需要从指定客户端地址访问 UDP 27015,可按实际地址和端口添加受限规则:
sudo ufw allow from 客户端公网地址 to any port 27015 proto udp
sudo ufw status numbered
这会改变主机入站访问范围,适用前提是 UFW 正在管理该主机防火墙,且目标协议与端口已确认。先保存修改前的规则状态;若验证发现规则不适用,可用 sudo ufw status numbered 找到新规则编号,再执行 sudo ufw delete 编号 回滚,并复查规则列表。不要直接套用示例地址,也不要为方便而开放全部来源或全部端口。
验收时至少记录以下项目,并在规则变更前后使用相同客户端、目标地址、协议和测试方式:
ss 中目标端口的协议、绑定地址、进程名及进程号。正常验收应满足:应用持续在预期地址和协议上监听;外部客户端请求能到达服务器;服务端有符合预期的响应;游戏应用日志没有对应时段的异常拒绝或超时;短时重复测试结果一致。若 TCP 握手成功但游戏仍无法进入,应转查应用协议、会话处理和业务日志,不要继续扩大端口开放范围。若规则变更后仍看不到入站数据包,应回到安全组、NAT 和目标地址核验,而不是反复重启服务。
下一次复测时,最好同时观察“监听地址与协议、入站/出站抓包、规则命中情况、应用错误率与响应时间、CPU及处理队列”。这些指标处于同一时间窗口,才能区分连接请求没有到达、到达后没有被接受,还是已建立路径但应用未及时处理。


