

香港特惠服务器
三网CN2带宽,提供30M至100M大带宽,保障CN2/CMIN2/CU/PCCW四大运营商线路稳定接入


遇到美国三网精品服务器端口连接异常时,最常见的误区是先把安全组改成全放行,或者直接关闭服务器防火墙。实际排查应先确认目标应用是否已经启动、是否监听了正确的端口和地址。没有监听进程时,外部连接不可能成功;应用只绑定 127.0.0.1 时,服务器本机可能正常,外部访问仍会失败。
“监听、防火墙与安全组先查哪项”的优先顺序可以明确为:先查应用绑定与监听状态,再查服务器本机防火墙,然后查安全组或边界访问控制,存在公网映射时再查NAT和端口转发,最后比较不同外部网络的访问结果。每完成一层都要立即验证,避免同时修改多个配置,导致故障范围和修复效果无法判断。
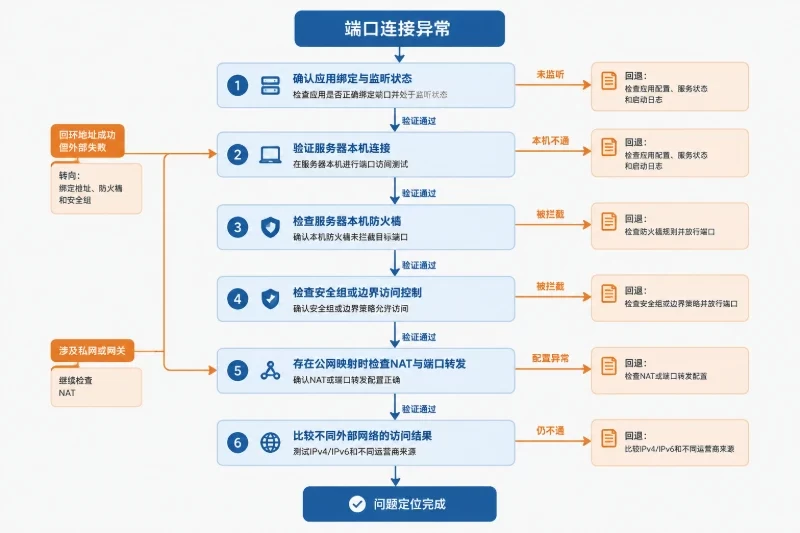
用户搜索“美国三网精品服务器是指的哪三网”时,通常是在问它面向中国大陆访问时所对应的线路范围。IDC行业中,“美国三网”一般指中国电信、中国联通和中国移动三类运营商的访问网络,并不是美国境内固定的三家运营商。“精品”通常是服务商对路由质量、互联路径或访问优化的描述,不是统一的技术标准,具体线路组成和覆盖范围仍应以服务商的说明为准。
三类运营商可能在时延、丢包、绕路和连接稳定性上表现不同,但这些差异不能替代服务器端口配置。应用没有监听、只绑定回环地址、本机防火墙丢弃数据包、安全组未放行,或者NAT映射错误时,电信、联通、移动都可能无法正常连接。因此,先确认服务器内部端口链路,再比较不同运营商来源,是更可靠的判断顺序。
可以先用下面的现象判断大致方向:
| 现象 | 优先怀疑位置 | 判断依据 |
|---|---|---|
| 服务器本机没有监听结果 | 应用进程、配置或启动状态 | 没有监听进程,安全组放行也没有意义 |
| 本机回环地址成功,外部失败 | 绑定地址、防火墙或安全组 | 应用可能只接受本机连接,或外部流量被拦截 |
| 外部连接超时,服务器抓不到SYN | 安全组、NAT、目标地址或上游路径 | 请求没有到达这台服务器 |
| 能看到SYN,但没有SYN-ACK | 监听地址、本机防火墙或内核规则 | 数据包已到达,但服务器没有正常响应 |
| TCP握手完成,业务请求失败 | 应用协议、应用线程或后端依赖 | 端口层已经打通,问题转移到应用层 |
| 只有某个运营商访问失败 | 来源规则、地址族或网络路径 | 不能据此直接认定服务器端口未开放 |
排查前先记录四项信息:目标协议是TCP还是UDP,业务端口是多少,用户通过IPv4还是IPv6访问,以及服务器是直接绑定公网地址还是通过私网地址、负载均衡或NAT转发。端口号相同并不代表服务相同,TCP 8080和UDP 8080是两个独立的入口。
Linux常见发行版可以使用 ss 查看监听:
sudo ss -lntup | grep ':8080'
只检查TCP时可以使用:
sudo ss -lntp | grep ':8080'
进一步确认占用端口的进程:
sudo lsof -nP -iTCP:8080 -sTCP:LISTEN
典型结果可能类似:
LISTEN 0 4096 0.0.0.0:8080 0.0.0.0:* users:(("app",pid=2148,fd=12))
0.0.0.0:8080通常表示进程监听所有IPv4网卡,具备接受IPv4外部连接的前提,但仍不能说明防火墙和安全组已经放行。
如果结果是:
127.0.0.1:8080
则应用只接受服务器本机连接。此时本机访问可能正常,外部访问通常失败,应把应用绑定地址调整为实际需要提供服务的私网地址、指定公网地址或 0.0.0.0。应用配置项可能叫 listen、bind、host 或 address,只改端口而不改绑定地址并不能解决问题。
如果看到:
:::8080
说明进程监听IPv6通配地址。是否同时接受IPv4连接,取决于操作系统和应用的双栈设置,不能仅凭这一行断定IPv4可用。此时要分别检查A记录、AAAA记录、IPv4监听、IPv6监听以及两套安全组规则。
Windows服务器可以用PowerShell检查TCP监听:
Get-NetTCPConnection -LocalPort 8080 -State Listen
没有任何输出时,通常意味着没有TCP进程监听8080,或者实际端口并不是8080。应回到应用配置、服务状态和启动日志核对,不要直接扩大安全组范围。
HTTP服务可以先访问回环地址:
curl -v --connect-timeout 3 http://127.0.0.1:8080/
如果应用应监听服务器私网地址,还要使用实际私网地址测试:
curl -v --connect-timeout 3 http://192.0.2.10:8080/
192.0.2.10是文档示例地址,实际操作时必须替换为服务器真实地址。若回环地址成功、私网地址失败,重点检查绑定地址、网卡状态和本机防火墙;两者都失败时,应优先检查应用进程、配置文件和服务日志。
非HTTP服务可以测试TCP连接:
nc -vz -w 3 127.0.0.1 8080
nc只能说明TCP连接是否建立,不能证明应用层协议一定正确。UDP没有TCP那样的完整握手,不能因为没有“连接建立”就直接判断UDP服务故障,应结合应用日志、抓包和实际业务请求确认。
配置修改后,还要确认当前进程确实加载了新配置。使用systemd管理的Linux服务可以查看状态:
systemctl status your-service
服务名不确定时,先列出相关服务,不要直接猜测:
systemctl list-units --type=service | grep -i app
重载或重启前应保留原配置文件,并确认维护窗口和回滚方式。线上服务盲目重启可能中断已有连接;如果只是配置重载即可生效,应优先采用应用支持的平滑重载方式。
确认监听正常后,再看操作系统防火墙。Linux上可能使用firewalld、nftables、iptables或UFW,某个工具没有结果,不代表系统没有防火墙,可能只是当前发行版采用了另一套规则管理方式。
firewalld系统可以检查:
sudo firewall-cmd --state
sudo firewall-cmd --get-active-zones
sudo firewall-cmd --list-all
nftables系统可以查看:
sudo nft list ruleset
部分旧系统仍使用iptables:
sudo iptables -S
sudo iptables -L -n -v
使用UFW的系统可以执行:
sudo ufw status verbose
检查规则时,重点核对目标端口、协议、网卡、地址族和规则顺序:
防火墙调整可能影响SSH和其他远程管理通道。修改前应保存当前状态,并尽量通过控制台、带外管理或备用会话执行,不要直接清空全部规则。例如:
sudo firewall-cmd --list-all > /root/firewalld-before-8080.txt
sudo nft list ruleset > /root/nft-before-8080.txt
确认业务确实需要对外开放TCP 8080后,firewalld可以按实际系统配置添加规则:
sudo firewall-cmd --permanent --add-port=8080/tcp
sudo firewall-cmd --reload
这条规则会允许所有来源访问该端口,只适合确实需要公网开放的场景。管理端口、内部接口和测试端口应尽量限制来源网段。验证完成后,如果确认不再需要,可以回滚:
sudo firewall-cmd --permanent --remove-port=8080/tcp
sudo firewall-cmd --reload
如果规则调整后远程管理中断,应通过服务商控制台恢复备份配置,不要在远程连接已断开的情况下继续反复修改。
如果应用监听正常、本机测试正常,但外部连接仍然超时,再检查云平台安全组、机房边界ACL或其他入口访问控制。安全组与操作系统防火墙是独立层级:安全组放行不代表本机防火墙放行,本机放行也不代表安全组允许访问。
安全组至少要核对以下内容:
不能只看控制台显示“安全组已配置”,还要确认公网IP确实关联到当前实例或当前网卡。服务器迁移、网卡替换、弹性公网IP重新绑定后,容易出现规则本身正确、但实际绑定对象错误的情况。
验证时可以临时只允许一个已知测试公网IP,不要直接对全网开放。确认问题后应恢复最小来源范围。只有业务确实需要公网访问时,才考虑使用 0.0.0.0/0;IPv6公网范围涉及 ::/0,两者不能混用。
如果应用绑定的是私网地址,或者服务器前面存在网关、负载均衡和端口转发设备,必须继续核对NAT链路。常见路径可能是:
公网IP:8080 → 网关或负载均衡:8080 → 私网服务器:8080
任意一层端口、地址或协议不一致,都可能造成连接失败。应逐项确认:
在Linux服务器上可以确认网卡地址和路由:
ip -br addr
ip route
如果服务器只有 10.0.0.0/8、172.16.0.0/12 或 192.168.0.0/16 范围内的地址,通常说明服务器处于私网环境。外部访问需要正确的公网映射,不能只靠应用监听解决,也不应简单给应用增加一个“公网监听地址”来绕过网络架构问题。
从同一内网访问公网IP还可能遇到NAT回流不支持的情况:内网访问公网地址失败,但真正的外部用户可以正常访问。因此,验证NAT时应从获得授权的外部测试主机发起连接,不能只使用服务器所在内网测试。
当监听、防火墙、安全组和NAT都检查过,但故障位置仍不明确,可以在服务器上短时间抓取目标端口的数据包:
sudo tcpdump -ni any -c 30 'tcp port 8080'
抓包可能包含访问者IP、端口和连接时间等信息,应在授权范围内执行,判断完成后及时停止,不要长期保存包含业务元数据的抓包文件。
TCP握手现象可以这样判断:
| 抓包结果 | 通常含义 | 下一步 |
|---|---|---|
| 完全看不到外部SYN | 请求没有到达服务器 | 检查目标IP、DNS、NAT、安全组、边界ACL和上游路径 |
| 能看到SYN,但没有SYN-ACK | 服务器没有正确响应 | 检查监听地址、本机防火墙、应用状态和内核策略 |
| 能看到SYN、SYN-ACK,随后收到RST | 连接被主动重置 | 检查应用进程、端口复用、进程变化和服务日志 |
| 三次握手完成,但请求超时 | 端口已经连通,应用层处理异常 | 检查协议、应用线程、后端依赖和请求超时 |
| 只有部分来源能看到SYN | 来源网络或规则存在差异 | 对比不同运营商、地址族和来源规则 |
Connection refused通常表示请求已经到达目标主机,但没有应用监听,或主机主动返回了拒绝;Connection timed out更常见于数据包被安全组、防火墙、NAT或中间路径丢弃。这些只是经验判断,最终仍应以监听结果、外部测试和抓包结果相互印证。
内部修复后,应按“本机、同网段主机、授权外部主机”的顺序验证。TCP服务可以从外部测试主机执行:
nc -vz -w 5 公网IP 8080
HTTP服务可以执行:
curl -v --connect-timeout 5 http://公网IP:8080/
验证时要保持域名、端口、协议和测试时间尽量一致,并分别记录IPv4和IPv6结果:
如果需要比较中国电信、中国联通和中国移动的访问结果,应使用来源明确且经过授权的测试节点。单次时延或丢包不能直接证明端口故障,端口是否可达应优先看TCP握手,以及服务器抓包是否能看到对应请求。
应用只在容器内部监听。 容器内可能存在8080监听,但宿主机没有发布对应端口。应同时检查容器内部监听地址、宿主机端口发布配置和宿主机上的实际监听结果,不能只看到容器内部端口就认为公网可达。
防火墙和安全组都放行,但应用绑定了回环地址。 规则放行无法改变 127.0.0.1 的访问范围。应优先修改应用绑定地址,并确认重载后的进程已经使用新配置。
域名解析到了另一套地址。 域名同时存在A和AAAA记录时,部分客户端会优先尝试IPv6。如果应用只监听IPv4,可能表现为部分网络失败或间歇性失败,应分别检查两类解析和两类监听。
测试协议与业务协议不一致。 TCP 8080和UDP 8080不是同一个服务入口。用TCP工具测试UDP服务,不能据此判断UDP服务不可用;反向测试同样成立。
服务重启后短暂恢复,随后再次失败。 应检查启动参数、配置是否被覆盖、进程是否崩溃,以及服务管理器是否反复拉起旧配置。临时放行防火墙只能帮助定位,不能替代对应用配置和进程状态的修复。
一次完整的端口修复,至少应确认:
最容易遗漏的是最后一次复核:修改安全组后只测试了公网IP,却没有测试业务域名;修改监听地址后只验证IPv4,却忽略了AAAA记录;修复NAT后只看到SYN,却没有确认应用层请求真正到达。把监听进程、规则来源、映射目标、实际解析地址和应用日志放在同一张排查记录中,通常比反复修改防火墙更容易定位美国三网精品服务器的端口连接异常。


