

香港特惠服务器
三网CN2带宽,提供30M至100M大带宽,保障CN2/CMIN2/CU/PCCW四大运营商线路稳定接入


韩国服务器可以用于面向国内玩家的海外游戏服务器,但“地理位置较近”不能直接等同于“游戏体验一定合适”。首次部署时,至少要同时满足四个条件:服务器能稳定运行游戏进程,游戏端口确实对外监听,系统资源有余量,并且要从实际国内玩家网络完成登录、加入对局和重连测试。
如果服务器端状态正常,而国内玩家仍然出现无法连接、频繁掉线或延迟抖动,问题可能不在安装步骤,而在实际访问路径和高峰时段网络质量。因此,韩国服务器是否适合国内用户,不能只看服务器本机 ping,必须以真实游戏会话作为最终判断依据。
为了避免一次性修改过多配置,首次部署可以把目标压缩为一个“最小可用闭环”:
systemd 启动、停止和查看日志。下面的命令以 Ubuntu 22.04/24.04 LTS、systemd、x86_64 架构为例。游戏服务器实际需要的运行库、启动参数和端口,应以对应游戏服务端的说明为准。文中的 27015、server_binary 和目录均为示例,不代表某个具体游戏的官方配置。
首次变更前,先保存当前状态。这样后续出现端口冲突、资源不足或服务异常时,能够判断问题是部署引入的,还是服务器原本就存在。
date
hostnamectl
uname -m
nproc
free -h
df -hT
timedatectl status
sudo systemctl --failed
sudo ss -lntup
重点查看以下内容:
| 核对项目 | 小规模首次部署的参考起点 | 判断依据 |
|---|---|---|
| CPU | 2 vCPU 起步 | 适用于人数较少、逻辑负载有限的测试场景 |
| 内存 | 4 GB 起步,8 GB 更稳妥 | 需要为系统、运行库和游戏进程预留余量 |
| 系统盘 | 40 GB 以上可作为起点 | 需要容纳程序、日志、存档和更新包 |
| 磁盘类型 | 优先使用 SSD | 减少启动、读取存档和写入日志时的等待 |
| 公网地址 | 至少具备可被玩家访问的地址 | 没有可达入口时,服务监听正常也无法连接 |
| 游戏端口 | 仅开放实际使用的端口 | TCP、UDP 不应凭经验混用 |
| 时间同步 | NTPSynchronized=yes | 避免日志顺序、认证或存档时间异常 |
这些数值只能用于建立最小测试基线,不能替代游戏本身的最低配置要求。如果游戏服务端明确要求更多内存、特定运行库或额外端口,应优先满足游戏要求。
检查时间同步状态:
timedatectl show -p NTPSynchronized --value
返回 yes 才表示系统已经完成时间同步。若返回 no,先检查系统时间同步服务,不要在游戏服务已经上线后再随意调整系统时间。
准备以下材料后再进入变更:
如果已经上传了程序包,可以先记录校验值:
sha256sum game-server.tar.gz
不要在尚未确认版本的情况下直接覆盖旧目录。对于已有服务,先备份;对于新目录,也建议保留原始压缩包,方便回滚到未解压状态。
假设程序目录为 /opt/game-server。如果该目录已经存在,先执行备份:
sudo tar -C /opt \
  -czf /root/game-server-before-$(date +%F-%H%M%S).tgz \
  game-server
如果已经存在 systemd 服务文件,也单独备份:
sudo cp -a \
  /etc/systemd/system/game-server.service \
  /root/game-server.service.before
上述备份只覆盖游戏目录和服务文件,不会自动备份数据库、外部存储或其他应用数据。若游戏将存档写入其他路径,需要把存档路径一并纳入备份范围。
不要让游戏进程长期以 root 身份运行。新部署可以创建一个专用用户:
sudo useradd \
  --system \
  --home-dir /opt/game-server \
  --shell /usr/sbin/nologin \
  gamesvc

sudo install -d \
  -o gamesvc \
  -g gamesvc \
  -m 0750 \
  /opt/game-server
如果程序已经放入目录,修改目录所有者前必须完成备份。下面的命令会影响整个游戏目录内的文件权限,只适用于确认该目录专门供此服务使用的情况:
sudo chown -R gamesvc:gamesvc /opt/game-server
如果目录中混有人工维护的配置、其他用户生成的文件或共享数据,不要直接执行递归修改,应先逐项核对文件所有者。
先确认文件类型和可执行权限:
file /opt/game-server/server_binary
ls -l /opt/game-server/server_binary
如果是 Linux 动态可执行文件,可以检查缺失的共享库:
ldd /opt/game-server/server_binary | grep "not found"
没有输出通常表示没有发现缺失库。如果出现 not found,先根据游戏服务端要求补齐对应运行库,再进行启动。不要通过复制其他机器上的未知 .so 文件来“临时修复”,这可能导致版本冲突或服务启动后随机崩溃。
首次部署至少要确认以下配置含义:
| 配置项 | 首次核对重点 |
|---|---|
| 绑定地址 | 确认服务监听的是公网接口、内网接口,还是所有接口 |
| 游戏端口 | 确认协议是 TCP、UDP,或两者都需要 |
| 查询端口 | 只有游戏列表、状态查询需要时才开放 |
| 玩家上限 | 先设置为保守值,观察资源后再增加 |
| 存档路径 | 必须位于持久化磁盘目录,不能放在临时目录 |
| 日志路径 | 确认运行用户具有写入权限 |
| 自动保存间隔 | 不宜在首次上线时设置得过长 |
| 管理端口 | 若非必要,不对公网开放 |
如果程序支持绑定指定地址,优先使用明确的服务接口;如果必须使用 0.0.0.0,就要依靠系统防火墙限制入口。绑定所有地址不等于安全配置,管理端口仍应单独限制。
端口示例为 27015。实际使用时要替换为游戏文档中确认的端口,不要因为某个端口“常见”就直接套用。
如果服务器已经启用 UFW,先保存当前规则:
sudo ufw status numbered
sudo cp -a /etc/ufw /root/ufw-before-$(date +%F-%H%M%S)
只放行游戏真正使用的协议。例如服务端只使用 UDP:
sudo ufw allow 27015/udp comment 'game server'
如果游戏同时使用 TCP 和 UDP,才分别添加:
sudo ufw allow 27015/tcp comment 'game server tcp'
sudo ufw allow 27015/udp comment 'game server udp'
不要在没有控制台访问、没有确认现有 SSH 规则的情况下直接启用或重置防火墙。防火墙修改的影响范围可能包括 SSH、监控和其他已有服务。若存在控制台侧入站策略,还要在控制台侧放行同一个端口;只修改系统防火墙并不能解决上游策略拦截。
对于能够以前台方式运行的游戏程序,可以创建服务文件:
sudo tee /etc/systemd/system/game-server.service > /dev/null <<'EOF'
[Unit]
Description=Game Server
After=network-online.target
Wants=network-online.target

[Service]
Type=simple
User=gamesvc
Group=gamesvc
WorkingDirectory=/opt/game-server
ExecStart=/opt/game-server/server_binary --config /opt/game-server/server.conf
Restart=on-failure
RestartSec=5
TimeoutStopSec=30
LimitNOFILE=65535

[Install]
WantedBy=multi-user.target
EOF
server_binary、--config 和配置文件路径只是示例,必须替换成游戏实际支持的启动方式。如果程序启动后会自行转入后台,不能直接照搬 Type=simple,应按该程序的前台运行参数或服务端说明调整。
写入后先验证语法:
sudo systemd-analyze verify /etc/systemd/system/game-server.service
没有输出通常表示 systemd 文件语法通过。语法通过不代表游戏参数正确,仍需继续进行启动测试。
执行启动前重新加载服务定义:
sudo systemctl daemon-reload
sudo systemctl enable game-server
sudo systemctl start game-server
确认服务是否处于运行状态:
sudo systemctl is-enabled game-server
sudo systemctl is-active game-server
sudo systemctl status game-server --no-pager -l
查看最近日志:
sudo journalctl -u game-server -n 100 --no-pager
服务显示 active 只是第一层结果,还要确认进程没有反复重启。可以查看重启次数:
sudo systemctl show game-server -p NRestarts
如果服务刚启动就退出,优先处理日志中最早出现的错误,不要连续重复执行 start。反复重启可能覆盖真正有价值的错误上下文。
如果游戏使用 UDP:
sudo ss -lunp | grep ':27015'
如果游戏使用 TCP:
sudo ss -ltnp | grep ':27015'
如果没有输出,说明程序尚未监听该端口。此时先检查启动参数、配置文件路径、端口冲突和运行用户权限,不要先扩大防火墙端口范围。
检查端口是否已被其他程序占用:
sudo ss -lntup | grep ':27015'
如果显示的是其他进程,说明存在端口冲突。应先决定是修改游戏端口,还是停止占用端口的旧服务。停止其他服务前必须确认影响范围,并保留其原有配置和启动方式。
| 现象 | 优先判断 | 处理方向 |
|---|---|---|
203/EXEC | 启动路径错误或文件不可执行 | 检查 ExecStart、权限和文件名 |
Exec format error | 架构或程序格式不匹配 | 检查 uname -m 与程序架构 |
address already in use | 端口被其他进程占用 | 用 ss 查出占用者后再处理 |
No such file or directory | 配置、工作目录或运行库路径错误 | 检查绝对路径和文件权限 |
Permission denied | 运行用户无法读配置、写日志或写存档 | 修正目标目录权限,不要直接改成全局可写 |
| 服务不断重启 | 启动参数、依赖或配置内容错误 | 查看完整 journal,先停止自动重试 |
进程被 Killed | 可能触发内存不足 | 检查内存、内核日志和游戏进程峰值 |
内存不足可以辅助检查:
free -h
sudo journalctl -k -b | grep -Ei 'oom|out of memory|killed process'
如果发现 OOM 记录,应先降低玩家上限或补充内存余量,再判断是否继续上线。
至少完成以下检查:
sudo systemctl is-active game-server
sudo ss -lntup | grep ':27015'
sudo journalctl -u game-server --since "10 minutes ago" --no-pager
free -h
df -hT /opt/game-server
验收时重点观察:
active,没有反复重启;gamesvc,而不是 root;systemd 自动拉起。服务器本机的端口监听只能证明程序在等待连接,不能证明国内玩家能够正常使用。应使用实际玩家端完成一轮完整流程:
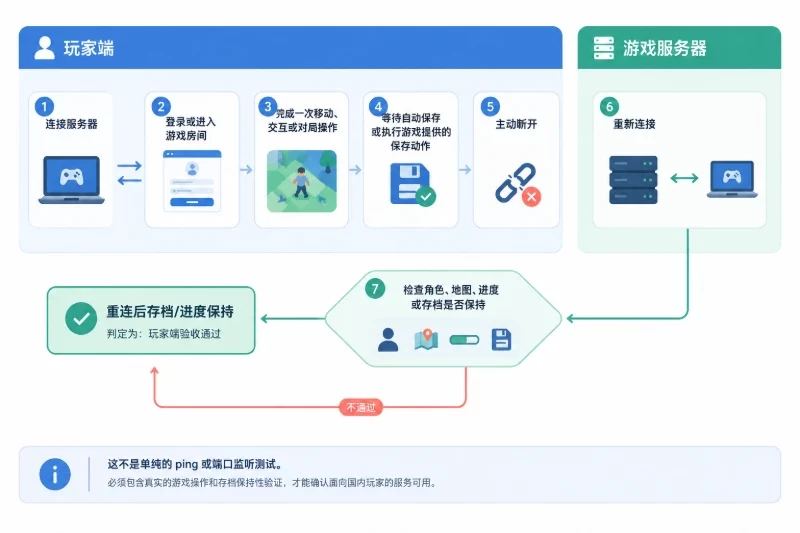
可以在玩家端辅助执行 ICMP 测试:
ping -c 20 SERVER_PUBLIC_IP
这个结果只能作为延迟和丢包的辅助参考,不能代替真实游戏协议测试。对于实时游戏,首次验收可以把“测试期间无持续丢包、延迟波动可接受、实际对局不频繁断线”作为基本条件。若需要量化,可将持续丢包控制在接近 0%、抖动尽量保持在约 10~15 毫秒以内作为参考目标;不同游戏的同步机制不同,最终仍以实际操作体验和服务端日志为准。
判断韩国服务器是否适合国内玩家,可以按以下结果区分:
| 验证结果 | 判断 |
|---|---|
| 服务端稳定、端口可达、实际对局稳定 | 可以进入小规模正式使用 |
| 服务端稳定,但多个实际玩家环境均无法连接 | 优先检查端口策略和访问路径,不要继续反复修改游戏配置 |
| 能连接但持续掉线、延迟明显抖动 | 延长观察窗口,记录发生时间,再判断是否为网络质量问题 |
| 本机端口正常,但游戏进程频繁崩溃 | 先解决程序依赖、权限、配置或资源问题 |
只有本机 ping 正常,没有完成玩家端对局 | 证据不足,不能判定适合国内用户 |
首次上线不要在验证完成后立即扩大玩家上限。建议至少覆盖一次完整的“登录—对局—保存—退出—重连”流程;条件允许时,继续观察 30~60 分钟,并记录以下内容:
NRestarts 是否增加;出现以下情况之一,应暂停继续放量,并考虑回滚:
回滚时优先停止服务,再恢复程序和配置,不要直接删除目录:
sudo systemctl stop game-server
sudo mv /opt/game-server /opt/game-server.failed-$(date +%F-%H%M%S)
sudo tar -C /opt -xzf /root/game-server-before-YYYY-MM-DD-HHMMSS.tgz
sudo systemctl daemon-reload
sudo systemctl start game-server
上面的备份文件名需要替换为实际生成的文件名。恢复后重新检查服务状态、端口监听和存档读取。
如果只新增了防火墙规则,应先查看当前规则编号,再删除对应的精确规则:
sudo ufw status numbered
sudo ufw delete allow 27015/udp
不要直接执行防火墙重置,也不要为了恢复游戏访问而删除所有现有规则,因为这可能影响 SSH、监控和其他已上线服务。
完成回滚后,至少再次确认:
sudo systemctl is-active game-server
sudo ss -lntup | grep ':27015'
sudo journalctl -u game-server -n 50 --no-pager
只有当旧版本服务恢复、存档可读取、管理入口正常,并且错误日志停止增长,才算完成回滚。对于韩国服务器部署海外游戏服务器这一场景,最终是否适合国内用户,应以这套连续验证结果为准,而不是只依据机房位置或一次性的服务器端延迟测试。


