

香港特惠服务器
三网CN2带宽,提供30M至100M大带宽,保障CN2/CMIN2/CU/PCCW四大运营商线路稳定接入


“海外服务器哪个地区做游戏服务器好?”在升级迁移验收阶段,不能只按地区名称、单次连通性或服务是否能启动来判断。更可靠的放行标准是:目标环境能够恢复并读取完整业务数据,应用与数据库及配置兼容,停机窗口可以按计划完成,且目标环境产生写入后仍有经过演练的回滚路径。
因此,地区切换至少要通过四道门槛:备份可恢复、目标环境兼容、停机动作可控、回滚条件明确。只要最终备份无法恢复、核心业务链路没有验证,或者无法说明目标环境已经写入数据时如何退回旧环境,就不应把迁移视为完成。
下面的步骤适合中小型在线游戏业务。RPO、RTO、停机时间和观察期都应根据在线人数、交易频率、结算周期及数据重要性调整,文中的时间仅作为规划和演练参考。
迁移前需要先确定三件事:哪些数据必须保留、允许多长时间的数据差异、出现异常时由谁决定继续观察或回滚。没有这份基线,切换后发现数量变化时,很难判断问题来自增量同步、版本差异、配置错误还是业务正常波动。
这里的“目标环境能启动”只是进程层面的结果,不等于迁移验收通过。登录、角色加载、背包和邮件读取、房间或对局创建、断线重连、结算写入都应纳入成功标准。
在旧环境仍正常提供服务时,先保存一份迁移基线。至少记录:
| 核对项 | 应记录内容 | 通过标准 |
|---|---|---|
| 应用版本 | 游戏服、登录服务、管理服务版本号 | 旧环境和目标环境使用同一发布版本,或目标版本已完成兼容验证 |
| 数据库版本 | 主版本、字符集、排序规则、时区 | 满足应用要求,不在正式切换时临时升级大版本 |
| 配置文件 | 数据库、缓存、端口、区域标识、密钥引用 | 配置齐全,目标地址正确,旧地址不会被误用 |
| 数据范围 | 用户、角色、道具、订单、邮件、排行榜等 | 明确哪些迁移,哪些不迁移 |
| 资源文件 | 客户端补丁、服务端资源、脚本和配置包 | 文件清单与校验值一致 |
| 时间设置 | 系统时区、数据库时区、业务时间规则 | 目标环境时间同步正常,结算时间不会偏移 |
Linux 且使用 systemd 的环境,可以先执行以下只读检查;服务名需要替换为实际名称:
cat /etc/os-release
timedatectl
timedatectl show -p NTPSynchronized --value
systemctl is-enabled game-server.service
systemctl is-active game-server.service
如果时间同步结果不是 yes,不要直接切换。游戏登录、限时活动、邮件过期和排行榜结算都可能依赖时间,时间偏差会让同一条数据在两个环境中得到不同的业务状态。
地区切换也不应与数据库大版本升级、运行时更换或游戏版本发布同时进行。若目标环境必须变更运行时或数据库主版本,应先在隔离环境恢复备份并完成业务测试;正式切换时尽量只改变部署位置和必要配置,这样出现异常后才容易定位和回退。
备份命令返回成功,只能证明文件生成过程没有报错,不能证明数据可用。真正的备份验收应在隔离环境恢复,并用业务数据进行数量、汇总值和明细抽查。
建议将备份拆成三类:
备份位置不要与生产数据共用同一块存储。磁盘损坏、误删除或权限错误发生时,源数据和备份不应同时失效。
文件备份可以先生成清单,再复制数据。以下命令适用于 Linux,示例不会删除目标目录中的文件:
mkdir -p /backup/game-migration-20261002
find /srv/game-data -type f -print0 | sort -z | xargs -0 sha256sum \
  > /backup/game-migration-20261002/game-data.sha256

rsync -aH --checksum /srv/game-data/ \
  /backup/game-migration-20261002/game-data/
执行前确认 /backup/game-migration-20261002 是独立备份路径,而不是业务目录的映射或挂载点。复制期间如果源文件仍在变化,校验可能失败;因此生成清单时应尽量停止相关写入,或者在最终停机窗口重新生成清单。
复制完成后执行:
cd /backup/game-migration-20261002
sha256sum -c game-data.sha256
出现 FAILED 时,不能用“文件数量一致”代替校验。应记录失败文件,确认源文件在复制期间是否变化,重新复制后再次校验。
以下是 PostgreSQL 逻辑备份示例,适用于已安装对应客户端工具的 Linux 环境。pg_dump 会读取生产数据库,可能增加磁盘读负载,应在业务低峰执行,备份文件也必须保存到独立路径:
pg_dump \
  --format=custom \
  --file=/backup/game-migration-20261002/game_prod.dump \
  game_prod
先读取备份对象清单,确认文件不是空文件或不完整文件:
pg_restore --list \
  /backup/game-migration-20261002/game_prod.dump \
  > /backup/game-migration-20261002/restore-object-list.txt
恢复测试必须使用隔离数据库,不能直接覆盖目标生产库。以下数据库名只作示例,执行前确认该数据库为空且不承载在线业务:
createdb game_restore_check

pg_restore \
  --exit-on-error \
  --dbname=game_restore_check \
  /backup/game-migration-20261002/game_prod.dump
createdb 和 pg_restore 需要具备相应数据库权限;如果目标数据库已经存在、权限不清楚或连接参数未确认,不要直接增加删除或覆盖参数。数据库覆盖、删除和恢复都可能造成不可逆数据损失,必须先确认实例、数据库名、备份时间和影响范围,并保留原库或独立副本。
恢复后,不能只看命令退出状态,还要核对:
表名按实际数据库结构替换,下面的查询仅用于说明核对方式:
psql -d game_restore_check -c "
SELECT 'player' AS object_name, COUNT(*) AS total FROM player
UNION ALL
SELECT 'item', COUNT(*) FROM item
UNION ALL
SELECT 'order_record', COUNT(*) FROM order_record;
"
数量一致并不等于数据完整。例如增量同步遗漏一批最近写入的道具时,总用户数可能仍然一致,但角色明细、库存汇总或订单状态已经不一致。因此应将恢复前后的数量、汇总值和抽查账号写入验收记录,并明确允许差异;没有得到业务确认的差异不能默认为正常。
备份恢复通过后,将这份备份恢复到目标环境,启动服务但不接收正式玩家流量。干跑的价值在于提前发现配置、权限、路径、数据库扩展和服务依赖问题,避免把正式停机时间消耗在基础故障上。
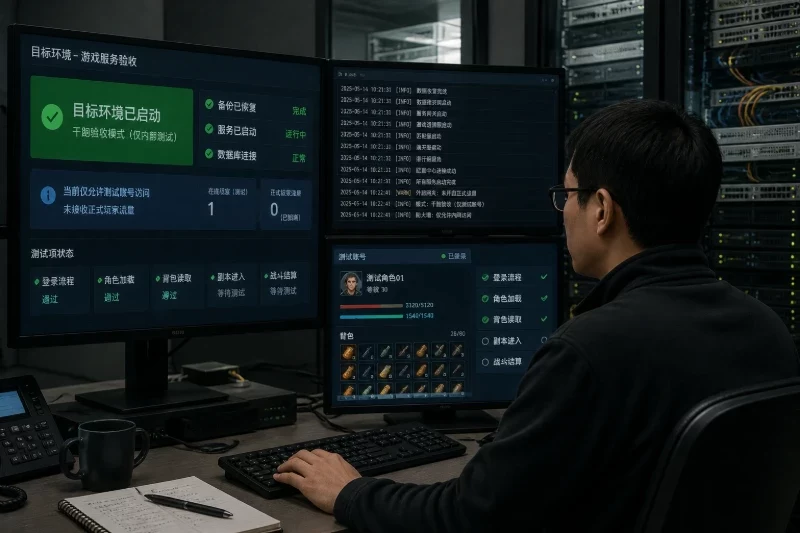
在目标环境执行:
cat /etc/os-release
uname -a
df -h
free -h
timedatectl
systemctl --failed
重点判断:
健康检查接口通常只能说明进程存活,不能证明登录、角色加载和状态保存正常。因此应使用专门的测试账号执行完整链路:
测试账号不要修改正式用户数据。每一步记录时间、账号、操作结果和日志位置。若登录成功但重连后角色状态丢失,说明目标环境可能只完成了读取验证,不能判定迁移成功。
可以导出旧环境和目标环境的非敏感配置副本进行比较。生产密钥不要直接放入普通文本、命令输出或工单。以下命令只适用于已经准备好非敏感对比文件的场景:
diff -u /etc/game/game.env.old /etc/game/game.env.target
需要逐项确认:
连接池上限表示可建立的并发数据库连接数,不能当作每秒请求数(RPS)。容量核对时应分别观察并发连接、请求速率、响应时间和数据库处理能力;输入变量不足时,不要仅凭连接数推导目标环境一定能够承载某个请求量。
如果配置中仍有旧环境地址、测试账号白名单或调试开关,应停止发布并修正配置,而不是等正式切换后再处理。
停机窗口不能只写一个开始时间和结束时间。应将最终同步、恢复、启动、冒烟和缓冲分别计时:
停机窗口 = 最终备份或增量同步时间 + 数据恢复或提升时间 + 服务启动时间 + 冒烟测试时间 + 安全缓冲时间
以一组计划数据说明:最终同步12分钟、目标恢复8分钟、服务启动10分钟、业务冒烟15分钟、安全缓冲10分钟,则窗口约为55分钟。这里是估算值,正式窗口应以演练中偏慢的一次结果为准,而不是取最快成绩。
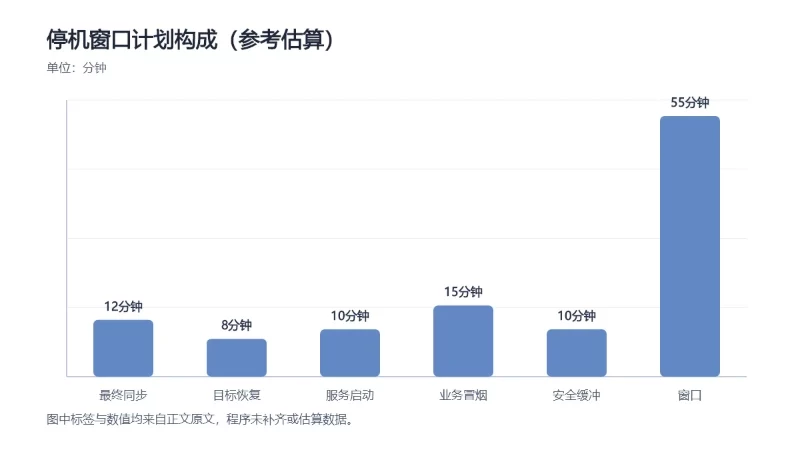
以下条件全部满足后,才适合停止旧环境写入:
切换时最重要的原则是:同一时间只能有一个写入端。推荐按以下顺序执行:
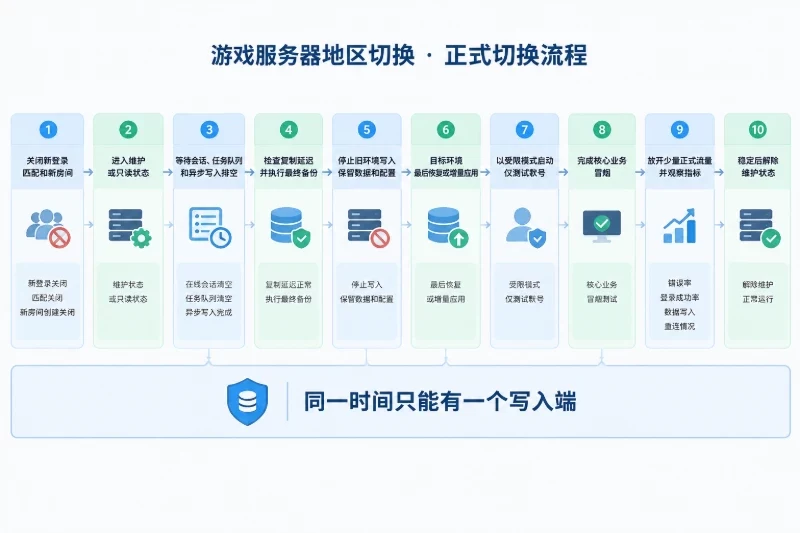
在已经进入维护窗口并完成备份的 Linux systemd 环境中,可以使用:
sudo systemctl stop game-server.service
sudo systemctl is-active game-server.service
服务名必须替换为实际名称。systemctl stop 可能立即中断在线连接,不适合在正常营业期间直接执行。如果服务仍显示为 active,不要立即启动目标环境;先检查残留进程和服务管理配置,避免旧环境继续写入形成双写。
现场结果应按以下方式处理:
| 现场结果 | 代表的问题 | 处理动作 |
|---|---|---|
| 会话持续下降,写入量为零 | 业务已进入可切换状态 | 执行最终备份 |
| 会话降不下来 | 可能存在长连接、后台任务或异常客户端 | 延长排空时间,必要时按业务规则结束连接 |
| 最终备份失败 | 当前状态不能可靠恢复 | 保持旧环境服务,先修复备份问题 |
| 复制延迟仍在增加 | 旧环境仍有写入,或目标处理能力不足 | 不切换,定位写入来源 |
| 目标服务启动但无法加载角色 | 配置、权限或恢复数据可能异常 | 保持维护状态,查看日志并准备回滚 |
| 冒烟测试通过但正式流量错误率升高 | 测试路径正常,真实负载下存在问题 | 不扩大流量,保留证据并评估回滚 |
回滚不是重新启动旧服务这么简单。目标环境一旦产生正式写入,旧环境可能已经落后;直接启动旧环境会造成角色回退、道具重复、订单状态冲突或结算数据丢失。
切换前至少要明确两条路径。
第一种是目标环境尚未产生正式写入。 停止目标环境,确认没有后台任务继续写入后,启动旧环境并在受限状态下验证登录、角色和关键业务,再逐步恢复流量。
第二种是目标环境已经产生正式写入。 先锁定目标写入,保存目标环境的完整备份、日志和变更记录,再将目标数据按已经演练过的反向同步或恢复方案处理到旧环境。完成一致性校验后,才能恢复旧环境。
第二条路径如果没有实际演练,就不能被视为可用回滚方案。尤其是订单、道具、结算等数据,不能通过“覆盖旧库”简单解决。必须先明确哪些目标环境写入需要保留、哪些可以丢弃,以及冲突如何处理。
回滚放行前确认:
出现以下任意情况,应暂停扩大流量并进入回滚评估:
普通业务可以先观察15~30分钟;涉及充值、结算或高价值道具变更的业务,观察期应至少覆盖一个关键业务周期,不能只看几分钟内的登录成功率。
发生异常时按以下低风险顺序处理:
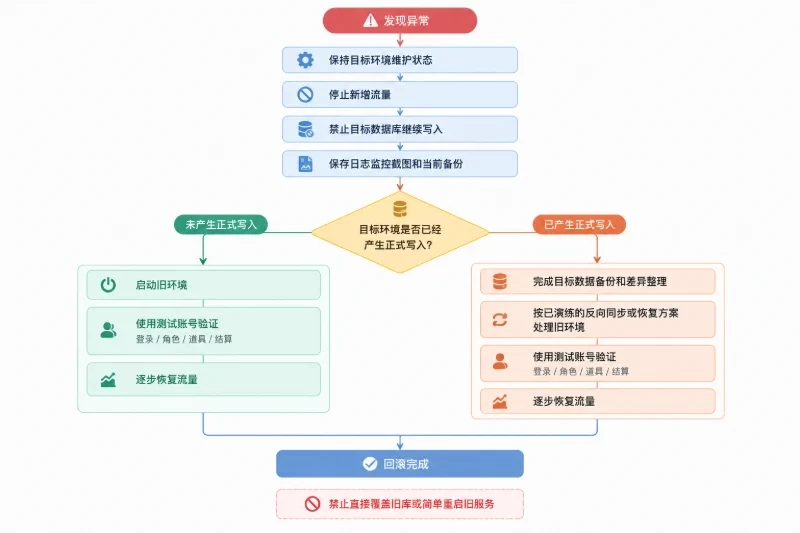
没有当前备份、没有确认数据库实例、没有明确影响范围时,不要执行删除库、覆盖库或批量回写命令。任何涉及数据库覆盖、删除、恢复和权限变更的操作,都应在变更记录中写明影响范围、备份位置和撤销方式。
迁移完成后,验收记录应能回答四个问题:使用了哪个版本,备份是否可恢复,停机期间何时停止和恢复写入,出现异常时是否仍能退回安全状态。
建议保存以下证据:
| 证据 | 应记录的信息 |
|---|---|
| 版本记录 | 应用包、数据库版本、配置版本和发布时间 |
| 备份记录 | 开始和结束时间、文件大小、校验值和存储位置 |
| 恢复记录 | 恢复库名称、结果、耗时和错误信息 |
| 数据核对 | 用户、角色、道具、订单、邮件等对象数量及抽查结果 |
| 停机记录 | 维护开始、停止写入、目标启动和业务放开时间点 |
| 监控记录 | 登录成功率、错误率、数据库连接、写入失败和服务重启情况 |
| 回滚记录 | 触发条件、是否产生正式写入、采用的恢复路径 |
| 业务确认 | 测试账号操作结果及业务负责人确认记录 |
切换后至少在15分钟、1小时和一个完整结算周期分别复核。重点观察关键表数量、新增角色和道具保存、断线重连、邮件、活动、排行榜、结算任务,以及数据库连接失败是否持续出现。同时确认目标环境已经成为唯一写入端,旧环境仍保留可用的回滚数据。
当备份能够在隔离环境恢复,目标环境通过完整业务链路测试,停机动作在计划窗口内完成,且旧环境保留经过验证的回滚路径时,地区切换才具备正式验收条件。否则,即使目标服务已经启动,也只能视为迁移演练完成,不能视为上线切换成功。


