

香港特惠服务器
三网CN2带宽,提供30M至100M大带宽,保障CN2/CMIN2/CU/PCCW四大运营商线路稳定接入


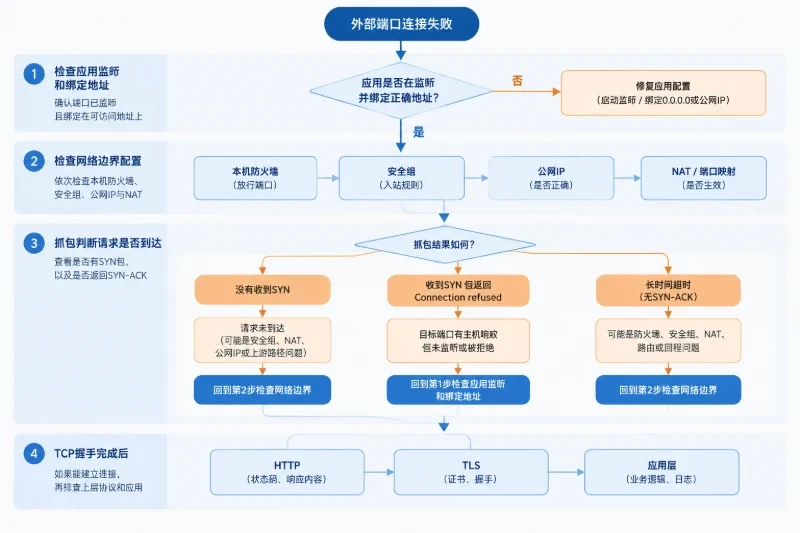
两台香港服务器部署同一项服务时,一台返回 Connection refused,另一台长时间超时,通常不能先归因于处理器核心数。端口连接是否成功,首先取决于目标端口有没有被正确监听、应用是否绑定了可访问地址,以及数据包能否经过本机防火墙、安全组和公网映射。
实际排查时,先查目标服务的监听状态和应用绑定。如果没有监听,或者只监听在 127.0.0.1,放开安全组也无法让外部连接成功。确认服务已经监听在正确的内网或公网网卡后,再查本机防火墙;如果平台提供安全组,再核对安全组;服务器使用私网地址时,还要检查公网地址和NAT映射。若抓包发现请求根本没有到达服务器,重点就应转向安全组、公网IP、NAT或上游网络,而不是继续修改应用配置。
排查前先记录以下信息:
8080、8443 或 3306;TCP和UDP不能使用同一种判断方法。TCP可以通过三次握手和连接结果定位路径;UDP没有类似TCP的明确“连接成功”状态,通常需要结合应用日志、请求响应和抓包判断。
建议从不与服务器处于同一网络路径的主机发起测试。Linux或macOS可以使用:
nc -vz -w 3 203.0.113.10 8080
Windows Server或Windows客户端可以使用:
Test-NetConnection 203.0.113.10 -Port 8080
203.0.113.10是文档示例地址,应替换为实际公网地址。
| 外部测试结果 | 常见含义 | 优先动作 |
|---|---|---|
Connection refused | 目标地址基本可达,但没有合适的监听,或中间设备主动拒绝 | 先查应用监听和绑定地址 |
| 长时间超时 | 数据包可能被防火墙、安全组、ACL丢弃,或公网地址、路由、NAT不正确 | 确认监听后查防火墙、安全组和NAT |
TCP连接成功,但HTTP返回 404、401 或 502 | 端口路径已经打通,问题转向应用协议、TLS、虚拟主机或后端配置 | 停止扩大端口权限,转查应用层 |
| UDP测试没有响应 | 可能未监听、规则未放行,也可能应用本身不返回响应 | 结合应用日志和抓包判断 |
Ping是否成功不能直接证明TCP或UDP端口可用。ICMP可能单独被限制,端口连接仍可能正常;反过来也一样。
常见Linux发行版可以先查看全部TCP、UDP监听:
sudo ss -lntup
只检查TCP 8080:
sudo ss -lntp | grep ':8080'
只检查UDP 8080:
sudo ss -lnup | grep ':8080'
示例结果:
LISTEN 0 128 127.0.0.1:8080 0.0.0.0:* users:(("app",pid=2148,fd=9))
LISTEN 0 128 0.0.0.0:8443   0.0.0.0:* users:(("nginx",pid=1320,fd=7))
LISTEN 0 128 [::]:8443     [::]:*    users:(("nginx",pid=1320,fd=8))
监听地址决定了服务能够接收哪些连接:
127.0.0.1:8080只接受服务器本机请求,外部主机无法直接访问;0.0.0.0:8080监听本机所有IPv4网卡,但仍需通过防火墙和上游策略;10.x.x.x:8080或192.168.x.x:8080只监听指定内网地址,公网访问通常需要NAT或前端转发;[::]:8080表示监听IPv6地址,是否同时接受IPv4连接取决于系统的IPv6套接字设置,不能仅凭这一行下结论。确认监听后,再进行本机分层测试:
curl -v --connect-timeout 3 http://127.0.0.1:8080/
如果服务器有实际内网地址,再测试该地址:
curl -v --connect-timeout 3 http://10.0.0.5:8080/
10.0.0.5只是示例,应替换为实际内网地址。HTTPS服务应使用对应协议:
curl -v --connect-timeout 3 https://127.0.0.1:8443/
结果可以按下面的分支解释:
404、401 或 502:网络端口已经打通,应检查应用层,不要继续扩大网络放行范围。如果服务由systemd管理,可以查看状态和最近日志:
sudo systemctl status your-service --no-pager
sudo journalctl -u your-service -n 100 --no-pager
your-service需要替换成实际服务名。
如果应用只绑定了127.0.0.1,可以根据业务需要调整绑定地址。但从回环地址改为0.0.0.0会扩大暴露面,必须同时限制来源IP、端口和协议。只供本机调用的后端服务,不应为了排障长期监听所有网卡;更稳妥的方式通常是由Nginx监听外部端口,后端应用继续监听回环地址。
修改应用配置前应备份原文件,并确认拥有控制台或带外管理通道。重启服务可能中断当前连接;如果新配置导致服务启动失败,应恢复备份并执行对应的服务重启。
适用于带有NetTCPIP模块的Windows Server PowerShell:
Get-NetTCPConnection -LocalPort 8080 -State Listen
Get-NetUDPEndpoint -LocalPort 8080
如果需要根据进程号确认程序:
Get-Process -Id 2148
没有返回监听记录时,应检查应用服务是否启动、配置中的端口是否正确,以及端口是否已被其他进程占用。进程处于运行状态不代表它已经成功绑定目标端口。
只有确认应用已经监听在正确地址后,才适合重点检查本机防火墙。常见错误包括:
8443,规则却只允许443;Linux上先识别当前实际使用的防火墙工具,再查看规则。不要在远程生产服务器上直接清空规则。
UFW查看:
sudo ufw status verbose
firewalld查看:
sudo firewall-cmd --state
sudo firewall-cmd --list-all
nftables查看:
sudo nft list ruleset
以下命令可能删除现有放行规则,不能作为常规排障手段:
sudo iptables -F
sudo nft flush ruleset
如果需要验证防火墙是否导致问题,应先保存当前规则,并确认有控制台或带外管理能力。以UFW为例,只临时允许一个测试来源IP访问一个端口:
sudo ufw status verbose > ~/ufw-before-8080.txt
sudo ufw allow from 198.51.100.24 to any port 8080 proto tcp
验证后删除临时规则:
sudo ufw delete allow from 198.51.100.24 to any port 8080 proto tcp
198.51.100.24是示例来源IP,应替换为测试客户端实际公网出口IP。不要为了验证而直接允许0.0.0.0/0访问SSH、远程桌面或其他管理端口。临时规则应限制来源、端口和协议,并保留回滚记录。
Windows Server可以先检查防火墙配置文件:
Get-NetFirewallProfile |
  Format-Table Name, Enabled, DefaultInboundAction, DefaultOutboundAction
再按目标端口、协议、来源地址和规则配置核对入站规则:
Get-NetFirewallRule -Enabled True -Direction Inbound -Action Allow |
  Select-Object DisplayName, Profile, Enabled, Direction, Action
如果本机防火墙已经允许,而外部连接仍然超时,不要反复增加重复规则,应继续检查安全组、NAT和公网路径。
并非所有香港服务器环境都有云平台安全组。独立服务器或传统机房托管环境中,如果没有安全组,就不应继续寻找不存在的配置,应把重点放在本机防火墙、上游网络设备和NAT。
如果平台提供安全组,应确认:
8080,而不是只允许TCP 80;测试来源IP也容易判断错误。办公网、家庭宽带或其他网络中的客户端,安全组通常看到的是公网出口IP,而不是客户端的192.168.x.x等内网地址。安全组只允许客户端内网地址时,规则通常不会匹配。
安全组只能控制数据包能否到达服务器,不能替代应用监听。下面两种情况增加安全组规则没有效果:
ss或PowerShell没有发现目标端口监听;127.0.0.1,没有绑定内网或公网网卡。确认监听和访问控制后,还要判断服务器是否直接拥有公网地址。Linux上可以查看网卡和路由:
ip -br addr
ip route
如果目标公网地址直接配置在服务器网卡上,通常不需要端口转发,重点检查本机防火墙、安全组和上游入站策略。
如果服务器网卡只有以下类型的私有地址:
10.0.0.5
192.168.1.20
而公网地址由平台控制台或边界设备提供,通常存在一对一映射或端口转发。需要核对:
例如,外部访问203.0.113.10:8080,可能被转发到10.0.0.5:8080。如果应用实际监听的是10.0.0.5:9000,就必须建立正确的公网8080到内网9000映射,而不是只开放公网端口。
不要在服务器内部通过自己的公网地址判断NAT是否正常。部分NAT设备不支持回环访问,服务器或同一内网客户端访问公网地址失败,并不代表真正的外部客户端也失败。NAT应使用不同网络中的外部主机验证。
当监听已经确认正确、外部仍然超时时,抓包比反复修改规则更有效。Linux服务器可以只抓目标TCP端口的少量数据包:
sudo tcpdump -ni any -c 20 'tcp port 8080'
该命令需要相应权限,抓包内容可能包含连接信息,应限制过滤条件,并按内部安全要求保存或删除结果。
抓包结果可以这样判断:
| 服务器抓包现象 | 更可能的方向 |
|---|---|
| 完全看不到外部客户端发来的SYN | 请求没有到达服务器,优先查安全组、NAT、公网IP、上游ACL或路由 |
| 能看到SYN,但服务器没有返回SYN-ACK | 检查监听地址、本机防火墙和应用状态 |
| 能看到SYN,也发出SYN-ACK,但没有后续ACK | 检查回程路径、NAT反向映射、上游出站策略或客户端侧过滤 |
| TCP握手完成,随后应用返回数据 | 网络端口已通,转向应用协议、TLS或业务配置 |
| UDP数据包能到达,但应用没有响应 | 检查UDP监听、报文格式和应用日志,不能只凭“端口开放”下结论 |
如果服务器看不到SYN,而安全组已经确认允许,通常应回头核对测试使用的公网IP、公网映射是否指向当前服务器,以及测试客户端是否真的从预期网络发起请求。
“香港AMD EPYC 4584PX (16核32线程)和金牌 6230 x 2 (40核80线程)服务器对比,怎么选?”这个问题,不能用端口是否可访问来判断CPU方案。端口监听由应用进程、绑定地址、操作系统网络栈和访问控制策略共同决定,核心数更多不会自动打开端口。
可以先按故障现象区分服务器配置问题和网络配置问题:
| 现象 | 更可能的原因 | 对选型的意义 |
|---|---|---|
| 两台服务器的同一端口都不通 | 共同的应用配置、安全组、NAT或端口策略问题 | 通常与核心数无关 |
| 只有一台不通,另一台正常 | 单机监听、防火墙、网卡或映射差异 | 先对比配置,不要先更换CPU |
| 端口可建立连接,但高负载时请求排队 | 应用并发模型、连接队列、资源使用率或程序性能问题 | 网络路径确认后再评估计算资源 |
| 多个虚拟机、容器或服务需要并行运行 | 并行资源和隔离需求更高 | 双路40核80线程方案可纳入评估 |
| 服务规模较小,业务不需要大量并行计算 | 管理复杂度和资源利用率更重要 | 16核32线程方案可能更容易管理 |
还要区分并发连接数和每秒请求数。并发连接数不等于每秒请求数;在粗略估算中,可以使用:
平均并发请求数 ≈ 每秒请求数 × 平均响应时间(秒)
例如,假设某应用每秒处理200个请求,平均响应时间为0.5秒,则平均并发请求量约为100个。这个示例不能直接替代容量测试,因为长连接、连接复用、慢请求、队列等待和数据库耗时都会改变实际结果。选型时应分别观察每秒请求数、活动连接数、响应延迟、CPU、内存和应用队列。
如果目标是单个或少量网络服务,应优先选择应用能够稳定使用、内存和磁盘匹配、网络策略清晰的方案。如果需要同时承载多个虚拟机、高密度服务或大量并行任务,再评估双路40核80线程资源,同时考虑双路架构可能带来的NUMA内存访问、资源绑定和授权管理问题。
实际操作可以按故障结果收口:没有监听就修复服务启动和应用绑定;只监听回环地址就调整暴露方式或使用前端Nginx;已监听外部地址但连接超时,就依次核对本机防火墙、安全组、NAT和回程路径;TCP已经建立但业务返回错误,则转查应用协议和日志。只有在网络路径确认正常、且异常集中出现在高负载场景时,才把CPU核心数、内存、连接数和应用队列纳入服务器配置选择。


