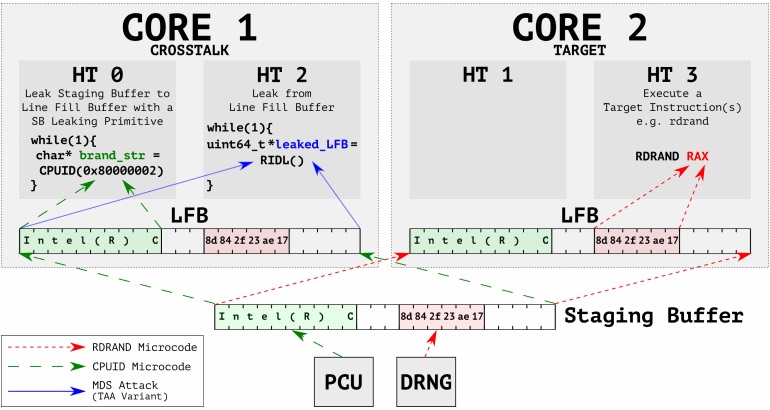
海外一所大学的学者今天公布了英特尔处理器中一个新漏洞的细节。这个安全漏洞被他们命名为CrossTalk,它使攻击者控制的代码在一个CPU核心上执行,从而泄露在不同核心上运行的其他软件的敏感数据。其表示,CrossTalk漏洞是另一种类型的MDS(微架构数据采样)攻击。
MDS攻击的目标是处于 "瞬时 "状态的用户数据,因为这些数据正在CPU及其众多数据缓存系统内部进行处理。
更具体地说,CrossTalk攻击的数据是在它被CPU的行填充缓冲区(LBF)(上述这些CPU缓存系统之一)处理的时候。
根据研究团队的说法,LBF缓存实际上是与之前未记录的内存 "暂存缓冲区 "一起工作的,该缓冲区由所有CPU核心共享。
研究团队表示,自2018年9月以来,他们一直在与英特尔合作,在过去的21个月里,对CrossTalk攻击进行修补。
由于问题的复杂性,以及他们最初没有彻底调查跨核泄密的可能性,因此修补这个bug的时间超过了标准的90天。
同时,英特尔已经对其CPU的硬件设计进行了重大修改,其近期的大部分产品都不会受到这种攻击。
对于所有老的英特尔CPU产品线,芯片制造商今天已经发布了微代码(CPU固件)更新,以修补CrossTalk漏洞--英特尔将其称为 "特殊寄存器缓冲区数据采样 "或SRBDS(CVE-2020-0543,Intel-SA-00320)。
与迄今为止报告的所有侧通道问题一样,英特尔不知道在实验室环境之外有任何SRBDS的真实世界利用。
在这个页面上列出了一份易受攻击的英特尔CPU清单(查看表格中的SRBDS一栏)。该列表包括嵌入式、移动、桌面和服务器产品的CPU产品线。