

香港特惠服务器
三网CN2带宽,提供30M至100M大带宽,保障CN2/CMIN2/CU/PCCW四大运营商线路稳定接入


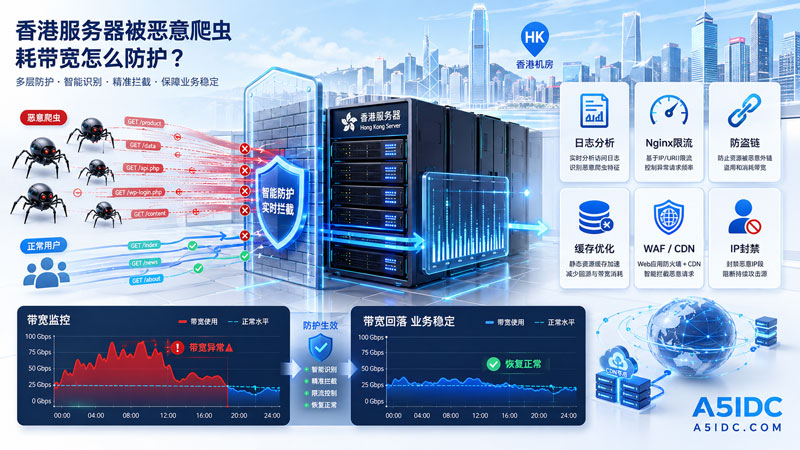
香港服务器访问内地和海外都比较方便,很多企业官网、外贸站、图片站、下载站、API 接口和跨境业务都会优先选择香港机房。但也正因为香港线路质量高、访问速度快,一旦网站被恶意爬虫、采集程序、扫描器或刷流量脚本盯上,带宽很容易被持续消耗。
这类问题看起来像“网站流量变大”,实际上可能没有带来真实客户,反而会造成页面变慢、CPU 占用升高、数据库压力变大,甚至把香港服务器原本宝贵的 CN2、CMIN2、CU 或国际带宽长期占满。
本文从判断方法、防护思路、服务器配置选择和长期运维几个角度,讲清楚香港服务器遇到恶意爬虫耗带宽时应该怎么处理。
正常用户访问网站时,请求分布比较自然;恶意爬虫则往往有明显特征。
常见表现包括:
/uploads/、/product/、/news/、/api/ 等路径。搜索页、分页、筛选参数被疯狂请求
例如:
/search?keyword=xxx
/products?page=999
/list?area=hk&type=server&sort=price很多人一看到爬虫就直接封,但这并不一定正确。百度、Google、Bing 等搜索引擎也会抓取网站内容,正常抓取对 SEO 有帮助。
真正需要防护的是以下几类:
| 类型 | 特征 | 处理方式 |
|---|---|---|
| 正常搜索引擎 | 抓取频率相对稳定,可识别来源 | 不建议直接封,可限制频率 |
| 内容采集爬虫 | 大量抓文章、产品、图片 | 限速、封禁、验证码、WAF |
| 扫描器 | 扫后台、漏洞、敏感路径 | 直接拦截 |
| 刷流量脚本 | 高频访问首页或指定页面 | 限速、挑战验证 |
| 图片/文件盗链 | 外站引用本站资源 | 防盗链、CDN、Referer 校验 |
| API 滥用 | 高频请求接口 | 鉴权、限流、签名、IP 白名单 |
一个重要原则是:不要只看访问量,要看访问行为是否符合真实用户路径。
如果使用 Nginx,可以先从访问日志入手。
awk '{print $1}' /www/wwwlogs/example.com.log | sort | uniq -c | sort -nr | head -20如果某些 IP 访问次数明显异常,就需要进一步分析。
awk '{print $7}' /www/wwwlogs/example.com.log | sort | uniq -c | sort -nr | head -20如果大量请求集中在图片目录、产品详情页、搜索页、分页页,基本可以判断存在采集或刷流量行为。
awk -F\" '{print $6}' /www/wwwlogs/example.com.log | sort | uniq -c | sort -nr | head -30如果出现大量空 UA、脚本 UA、无意义 UA,就可以加入拦截规则。
恶意爬虫防护不能只靠“封几个 IP”。很多爬虫会更换代理池、云服务器 IP、海外节点,单纯封 IP 容易陷入被动。
更合理的方式是:
入口限速 + 行为识别 + 静态资源保护 + 动态页面缓存 + WAF 拦截 + 服务器配置兜底。
对于香港服务器来说,带宽成本比普通内地云服务器更敏感,尤其是 CN2、CMIN2、CU 这类优化线路,不能让低质量请求长期占用。
可以对单 IP 请求频率做限制。
示例:
limit_req_zone $binary_remote_addr zone=perip:10m rate=5r/s;

server {
    location / {
        limit_req zone=perip burst=20 nodelay;
        proxy_pass http://backend;
    }
}
这段规则的意思是:
单个 IP 每秒允许一定请求量,短时间突发可以放行一部分,但超过阈值就会被限制。
如果网站是 WordPress、ZBlog、Discuz、Laravel、ThinkPHP 等程序,建议重点限制:
/wp-login.php
/xmlrpc.php
/search
/api
/admin
/login
/register
对于真实用户来说,这些路径不会高频访问;对于爬虫和扫描器来说,这些路径经常是攻击目标。
很多低级爬虫会暴露明显 UA,例如:
curl
python-requests
Go-http-client
Scrapy
Java
HttpClient
HeadlessChrome
可以在 Nginx 中做基础拦截:
if ($http_user_agent ~* "curl|python|scrapy|Go-http-client|Java|HttpClient") {
    return 403;
}
但需要注意:
高级爬虫可以伪装成 Chrome、Safari、BaiduSpider 或 Googlebot,所以 User-Agent 只能作为基础过滤,不能作为唯一依据。
对搜索引擎蜘蛛,建议结合反向 DNS、IP 段和访问行为判断,不要看到 Googlebot 或 Baiduspider 就默认放行。
很多网站带宽被耗尽,并不是因为页面被访问,而是图片、视频、压缩包、安装包被外站直接引用。
尤其是香港服务器,如果提供图片站、下载站、资源站、软件包分发,必须做防盗链。
Nginx 示例:
location ~* \.(jpg|jpeg|png|gif|webp|zip|rar|mp4|pdf)$ {
    valid_referers none blocked server_names *.example.com example.com;
    if ($invalid_referer) {
        return 403;
    }
}
同时建议:
很多恶意爬虫最消耗资源的地方,不是带宽,而是动态页面。
例如:
产品筛选页
文章分页页
搜索结果页
用户中心接口
价格计算接口
订单查询接口
这些页面如果每次都访问数据库,爬虫一跑起来,MySQL、PHP-FPM、Redis、磁盘 IO 都会受到影响。
建议做以下优化:
/page/99999 这类无意义页面。如果恶意爬虫已经开始频繁更换 IP,仅靠服务器本地封禁会比较吃力。这时建议把防护前置。
可以采用:
对于香港服务器来说,CDN 和 WAF 的价值不只是加速,更重要的是:让恶意请求不要直接打到源站。
尤其是企业官网、跨境电商站、下载站、图片站,建议采用:
用户访问 → CDN / WAF → 香港服务器源站源站只允许 CDN 回源 IP 访问,这样可以隐藏真实服务器 IP,减少直接攻击和恶意采集。
恶意爬虫防护不只是软件策略,也和服务器配置、带宽类型有关。
如果服务器本身 CPU、内存、硬盘和带宽都比较紧张,少量恶意爬虫就可能造成明显影响。
以下为 A5IDC 香港服务器可参考的配置思路:
| 业务类型 | 推荐配置 | 适合场景 | 防护重点 |
|---|---|---|---|
| 轻量企业站、博客、小型后台 | E3-1245V3 / 16GB / 240G SSD / 30M CN2/CMIN2/CU / 1IP | 官网、博客、展示站 | 限流、缓存、防扫描 |
| 企业官网、内容站、小型 API | E5-2620V2 ×2 / 32GB / 480G SSD / 30M CN2/CMIN2/CU / 3IP | 访问量更高的网站、轻量接口 | WAF、页面缓存、IP 规则 |
| 中大型业务、后台系统 | E-2334 / 32GB / 960G NVMe / 100M BGP 或优化线路 | 企业系统、SaaS、业务后台 | API 限流、登录保护、日志监控 |
| 图片站、下载站、资源分发 | 更高带宽型香港服务器 / SSD 或 NVMe 硬盘 | 图片、附件、安装包、视频分发 | 防盗链、CDN、下载鉴权 |
| 高并发采集风险业务 | AMD EPYC / 64GB+ / NVMe / 大带宽 | API、内容平台、跨境业务 | WAF、缓存、分层架构 |
如果主要客户来自内地,建议优先考虑 CN2、CMIN2、CU 等优化线路;如果主要访问来自海外,可以考虑纯国际带宽或 BGP 带宽。
但无论选择哪种线路,都不建议让爬虫直接消耗源站带宽。
适合:公司官网、WordPress、ZBlog、产品展示站。
建议配置:
CPU:E3-1245V3
内存:16GB
硬盘:240G SSD
带宽:30M CN2/CMIN2/CU
IP:1 个
防护:基础防护
建议方案:
这类业务重点不是堆高配置,而是减少无效动态请求。
适合:文章较多、产品较多、有一定访问量的网站。
建议配置:
CPU:E5-2620V2 ×2
核心线程:12核24线程
内存:32GB
硬盘:480G SSD
带宽:30M CN2/CMIN2/CU
IP:3 个
防护:基础防护
建议方案:
这类业务容易被采集内容,所以要重点保护列表页、详情页和接口。
适合:图片资源、安装包、附件下载、视频素材、文档分发。
建议方向:
CPU:高主频或多核心处理器
内存:32GB 起
硬盘:NVMe SSD 或大容量 SSD
带宽:100M BGP / 更高国际带宽 / 独享带宽
架构:CDN + 源站防盗链 + 下载鉴权
建议方案:
这类业务真正消耗的是带宽,单靠服务器配置升级不能解决根本问题,必须控制访问来源和下载行为。
恶意爬虫防护需要长期监控,建议至少做好以下几件事:
香港服务器线路质量好、访问速度快,但带宽资源也更需要精细化管理。被恶意爬虫耗带宽时,不建议只靠临时封 IP,也不建议盲目升级服务器配置。
正确做法应该是:
先看日志 → 找出异常来源 → 限制高频请求 → 保护静态资源 → 缓存动态页面 → 接入 WAF/CDN → 根据业务选择合适配置对于轻量企业站,可以选择 30M CN2/CMIN2/CU 优化线路配置,并通过缓存和限流降低无效请求;对于图片、下载、资源站,则更适合搭配大带宽服务器、CDN、防盗链和下载鉴权方案。
A5IDC 可根据企业官网、跨境业务、内容站、API 服务、图片下载站等不同场景,提供香港服务器配置与防护建议,帮助用户在保证访问速度的同时,减少恶意爬虫对带宽和服务器资源的消耗。
短期有用,但不是根本方案。很多恶意爬虫会使用代理池或云服务器 IP,封完一批又换一批。建议同时使用 Nginx 限流、WAF、CDN、防盗链和日志分析。
不能完全防。robots.txt 只对遵守规则的搜索引擎和正常爬虫有效,恶意采集程序可以完全无视它。因此它只能作为辅助规则,不能当成安全防护手段。
如果爬虫频繁访问动态页面,比如搜索页、筛选页、产品页、接口页,服务器需要不断调用 PHP、数据库和缓存服务。请求量一高,就会导致 CPU、内存、MySQL 和带宽同时吃紧。
需要。CDN 可以挡住一部分流量,但源站仍然要做好安全限制。建议只允许 CDN 回源 IP 访问源站,避免爬虫绕过 CDN 直接访问服务器真实 IP。
因为图片、视频、压缩包、安装包等文件体积大,一次请求消耗的带宽比普通网页高很多。如果没有防盗链、下载鉴权和限速,很容易被外站引用或脚本批量下载。
如果是企业官网、博客、小型后台、轻量 API 服务,30M 优化带宽通常可以满足正常访问。但如果被恶意爬虫持续请求,30M 也可能被占满,所以必须搭配限流、缓存和访问控制。
恶意爬虫通常是模拟正常 HTTP 访问,持续抓页面、图片、接口或文件;DDoS 更偏向大量流量或大量连接攻击。两者都会影响服务器,但防护策略不同。爬虫更需要行为识别、限流、WAF 和缓存策略。
第一步不是升级服务器,而是先看访问日志。找出访问次数最多的 IP、URL 和 User-Agent,确认是哪些路径被刷,再针对性做限流、封禁、防盗链或 CDN 规则。


