香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


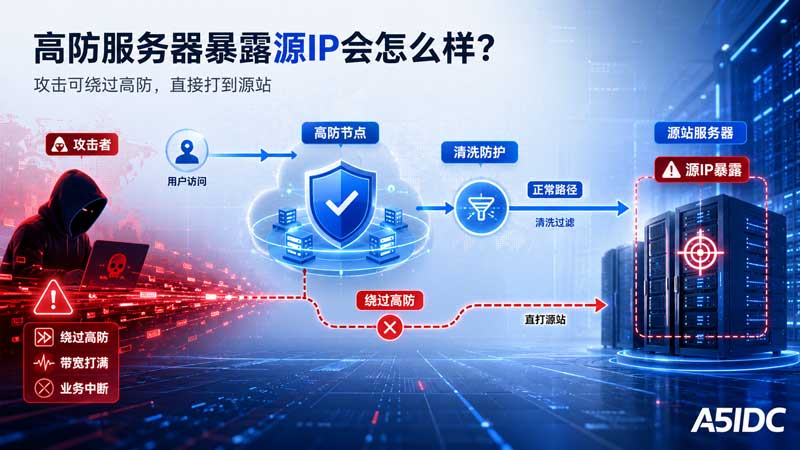
很多用户以为用了高防服务器、高防 IP 或高防 CDN,业务就一定安全了。实际上,高防方案最怕的不是攻击流量大,而是源站 IP 被暴露。一旦攻击者拿到真实源 IP,就可以绕过高防节点,直接攻击后端服务器,这时候前面的清洗、防护、WAF、CDN 基本都会失去作用。
所以,高防服务器真正的核心不是“防御值写得多高”,而是要做到:攻击流量只能打到高防入口,永远打不到真实源站。
正常架构应该是:
用户访问 → 高防 IP / 高防节点 → 清洗过滤 → 源站服务器但源 IP 暴露后,攻击路径会变成:
攻击者 → 真实源站 IP这意味着攻击者不再经过高防入口,而是直接向源站发起 TCP Flood、UDP Flood、CC、SYN Flood 等攻击。哪怕你前面的高防 IP 有 100G、300G、500G 防御,只要源站本身只有 50M、100M、1G 带宽,都可能被瞬间打满。
源站通常不承担大规模攻击流量,它的带宽更多是用于正常业务访问。例如:
| 源站类型 | 常见带宽 | 被攻击后的风险 |
|---|---|---|
| 企业官网源站 | 20M - 50M | 页面加载慢、直接超时 |
| 电商平台源站 | 50M - 100M | 支付、下单、后台接口异常 |
| 游戏后端源站 | 100M - 300M | 掉线、延迟飙升、登录失败 |
| 视频/API源站 | 300M - 1G | 接口拥堵、回源失败、业务中断 |
很多时候不是服务器 CPU 扛不住,而是入口带宽先被打满,正常用户的请求根本进不来。
如果源站 IP 持续被大流量攻击,机房为了保护上游线路,可能会临时封禁该 IP,或者进行空路由处理。
也就是说,这台服务器即使系统没宕机,业务也会从公网完全不可达。对于跨境电商、游戏、支付接口、SaaS后台来说,这种中断影响非常大。
源 IP 暴露后,攻击者可以继续扫描源站开放端口,例如:
22 SSH<br>80 HTTP<br>443 HTTPS<br>3306 MySQL<br>6379 Redis<br>8080 后台服务<br>9200 Elasticsearch如果源站安全策略做得不好,攻击就不只是 DDoS,还可能变成端口爆破、数据库攻击、后台扫描、漏洞探测。
源 IP 暴露通常不是高防本身失效,而是业务架构留下了泄漏点。
如果网站之前直接解析过源站 IP,后来才接入高防,攻击者可以通过历史 DNS 记录、子域名记录、旧解析记录找到源站。
例如:
www.example.com → 高防 IP<br>old.example.com → 源站 IP<br>api.example.com → 源站 IP<br>test.example.com → 源站 IP主站接了高防,但 API、测试站、后台域名还直连源站,这就是常见漏洞。
很多网站会在源站服务器上直接发邮件、调用第三方接口、对接支付回调。如果服务器主动对外请求时没有隐藏出口 IP,对方日志里就可能记录真实源站 IP。
例如:
支付回调接口<br>短信接口<br>邮箱 SMTP<br>第三方 API<br>Webhook 通知这些地方都可能把源 IP 暴露出去。
一些错误页面、调试信息、Nginx配置、PHP报错、接口响应头,也可能暴露源站信息。
常见风险包括:
Server: nginx/1.20.1<br>X-Origin-IP: 1.2.3.4<br>X-Real-IP: 1.2.3.4<br>debug=true<br>.env 配置泄漏线上环境一定不能开启调试模式,也不要在响应头里输出内部服务器信息。
这是最关键的问题。
很多用户接入高防后,只改了 DNS,把域名解析到高防 IP,却没有在源站上限制访问来源。结果是:
高防 IP 可以访问源站<br>攻击者也可以直接访问源站正确做法应该是:源站只允许高防节点回源 IP 访问 80/443,其他公网 IP 一律拒绝。
高防场景下,服务器配置不能只看 CPU 和内存,还要看三件事:
防御能力<br>回源质量<br>源站隔离能力下面是几种比较常见的配置方案。
| 业务场景 | 推荐配置 | 带宽建议 | 防御建议 | 适合用途 |
|---|---|---|---|---|
| 企业官网 / 品牌站 | E3-1270V6 / 16G / 480G SSD | 50M - 100M | 50G - 100G | 官网、展示站、后台系统 |
| 跨境电商 / 独立站 | E-2334 / 32G / 960G NVMe | 100M - 300M | 100G - 300G | WooCommerce、Shopify反代、商城API |
| 游戏登录 / API接口 | Gold 6138 / 64G / 960G NVMe | 300M - 1G | 300G以上 | 登录服、接口服、网关服 |
| 视频 / 下载 / 高并发业务 | AMD EPYC / 64G以上 / NVMe阵列 | 1G以上 | 按攻击规模定制 | 下载站、分发站、视频业务 |
如果业务面向国内用户访问,线路还要重点看回程质量,比如 CN2、CMIN2、CU、BGP 多线等。高防不只是“防得住”,还要保证正常用户访问不绕路、不丢包、不高延迟。
如果源 IP 已经暴露,不建议只是在原服务器上继续加规则。比较稳妥的处理方式是:换源 IP + 封直连 + 清理泄漏点。
这是最有效的处理方式。
操作流程:
1. 新增或更换源站 IP<br>2. 域名只解析到高防 IP<br>3. 高防节点回源到新源站 IP<br>4. 源站防火墙只放行高防回源 IP<br>5. 关闭旧源 IP 或限制旧源 IP 访问如果攻击者已经记录了旧源 IP,继续使用旧 IP 的意义不大。即使你后面加了高防,对方仍然可以直接打旧 IP。
以 Linux 服务器为例,可以在防火墙层面限制 80 和 443 端口。
示例思路:
允许高防回源 IP 访问 80/443<br>拒绝其他公网 IP 访问 80/443<br>SSH 只允许管理 IP 或 VPN 访问<br>数据库、Redis、后台端口禁止公网访问例如:
<span class="ͼe"># 示例:只允许高防回源段访问 Web 端口</span><br>iptables <span class="ͼn">-A</span> INPUT <span class="ͼn">-p</span> tcp <span class="ͼn">-s</span> 高防回源IP段 <span class="ͼn">--dport</span> <span class="ͼj">80</span> <span class="ͼn">-j</span> ACCEPT<br>iptables <span class="ͼn">-A</span> INPUT <span class="ͼn">-p</span> tcp <span class="ͼn">-s</span> 高防回源IP段 <span class="ͼn">--dport</span> <span class="ͼj">443</span> <span class="ͼn">-j</span> ACCEPT<br><br><span class="ͼe"># 拒绝其他来源访问 Web 端口</span><br>iptables <span class="ͼn">-A</span> INPUT <span class="ͼn">-p</span> tcp <span class="ͼn">--dport</span> <span class="ͼj">80</span> <span class="ͼn">-j</span> DROP<br>iptables <span class="ͼn">-A</span> INPUT <span class="ͼn">-p</span> tcp <span class="ͼn">--dport</span> <span class="ͼj">443</span> <span class="ͼn">-j</span> DROP实际部署时不要直接照抄,需要根据机房提供的高防回源 IP 段来配置,避免把正常回源也拦掉。
高防只应该保护业务入口,不应该让所有服务都暴露在公网。
建议这样划分:
| 服务 | 是否公网开放 | 建议方式 |
|---|---|---|
| 网站 80/443 | 不直接开放给公网 | 只允许高防回源 |
| SSH 22 | 不建议公网开放 | VPN / 固定管理 IP 白名单 |
| MySQL 3306 | 禁止公网开放 | 仅本机或内网访问 |
| Redis 6379 | 禁止公网开放 | 仅内网访问 |
| 后台管理 | 不建议公开访问 | 独立后台域名 + IP白名单 |
| API接口 | 经过高防/WAF | 限流、鉴权、日志审计 |
尤其是 MySQL、Redis、Elasticsearch 这类服务,不应该直接暴露到公网。很多业务被打穿,不是因为高防不够,而是后台端口和数据库端口本来就裸露着。
接入高防后,源站看到的访问 IP 往往是高防节点 IP,而不是用户真实 IP。需要正确配置 real_ip,否则日志分析、风控、限流都会失真。
示例:
set_real_ip_from 高防回源IP段;<br>real_ip_header X-Forwarded-For;<br>real_ip_recursive on;这样做的目的不是为了防攻击,而是为了让源站能识别真实用户 IP,方便后续做 CC 防护、登录限制、地区策略和访问日志分析。
比较稳的架构可以这样设计:
用户<br> ↓<br>高防 IP / 高防 CDN<br> ↓<br>WAF / CC 防护 / 访问频率限制<br> ↓<br>源站 Web 服务器<br> ↓<br>内网数据库 / 缓存 / 文件存储关键点有四个:
域名不直接解析源站<br>源站不直接对公网开放<br>后台和数据库不暴露公网<br>所有访问日志要能追踪真实用户 IP如果是跨境电商、游戏、API业务,可以进一步拆分:
前端静态资源 → CDN<br>动态请求 → 高防 IP<br>API接口 → 独立高防入口<br>数据库 → 内网隔离<br>管理后台 → VPN / 白名单访问这样即使某个入口受到攻击,也不会把整个业务系统一起拖垮。
上线前建议逐项检查:
| 检查项 | 是否必须 |
|---|---|
| 主域名是否只解析到高防 IP | 必须 |
| 子域名是否存在直连源站 | 必须 |
| 历史解析是否暴露过源 IP | 建议检查 |
| 源站 80/443 是否只允许高防回源 | 必须 |
| SSH 是否限制管理 IP | 必须 |
| MySQL / Redis 是否禁止公网访问 | 必须 |
| 邮件、支付、Webhook 是否暴露出口 IP | 建议检查 |
| Nginx 是否隐藏真实源站信息 | 必须 |
| 是否关闭 debug 和错误详情输出 | 必须 |
| 是否配置真实访客 IP 获取 | 建议配置 |
高防服务器暴露源 IP 后,最大的问题不是“别人知道了一个 IP”,而是攻击者可以直接绕过高防,把流量打到源站。这样一来,再高的防御值也保护不了真实服务器。
真正可靠的高防方案,一定不是单纯购买一个高防 IP,而是要把架构做好:高防入口负责抗攻击,源站服务器负责业务运行,防火墙负责隔离直连访问,后台和数据库全部隐藏起来。
简单来说,高防的关键不是让源站更能扛,而是让攻击者根本找不到源站。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/1678.html


