香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


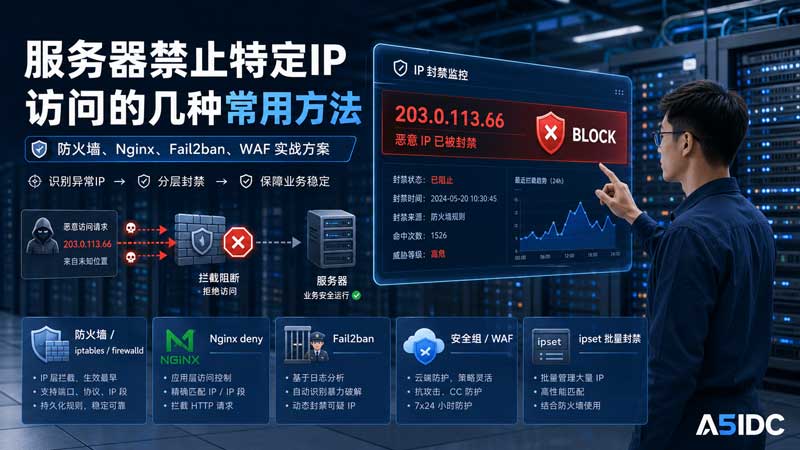
很多人以为“禁止某个 IP 访问服务器”只是一个很简单的操作:看到一个异常 IP,直接拉黑就行。
但在真实运维环境里,我更建议把它看成一个分层安全策略。
因为不同业务遇到的 IP 异常并不一样:
/wp-admin、/phpmyadmin、/admin/login如果只在网站程序里判断 IP,恶意请求仍然会进入 Nginx、PHP、数据库之前的链路,服务器 CPU 和带宽仍然会被消耗。
如果只在系统防火墙里一刀切,又可能误封真实用户、搜索引擎蜘蛛、CDN 节点或公司出口 IP。
所以,服务器禁止特定 IP 访问,核心不是“会不会封”,而是:
在哪一层封?封多久?封哪些端口?是否可恢复?是否能自动识别恶意行为?
| 方法 | 封禁位置 | 适合场景 | 优点 | 注意点 |
|---|---|---|---|---|
| 云平台安全组 / 机房 ACL | 服务器外层 | 明确的恶意 IP、攻击 IP | 请求还没到服务器就被拦截 | 需要服务商支持 |
| Linux 防火墙 firewalld | 系统层 | CentOS 7 常见环境 | 管理直观,适合长期规则 | reload 前后要检查规则 |
| iptables | 系统层 | 老系统、精细控制 | 规则灵活,性能较好 | 规则顺序很重要 |
| nftables | 系统层 | Ubuntu 22 / 新版 Debian | 新系统推荐,支持集合 | 新手上手略难 |
| Nginx deny | Web 层 | 只禁止访问网站 | 配置简单,按站点封禁 | 请求仍会到达 Nginx |
| Apache Require not ip | Web 层 | Apache 网站环境 | 适合虚拟主机目录级限制 | 配置文件语法要注意 |
| Fail2ban | 自动封禁 | SSH 爆破、后台爆破 | 自动识别日志并封禁 | 规则要防止误封 |
| WAF / CDN 黑名单 | 应用前置层 | Web 攻击、CC、恶意爬虫 | 可视化管理,适合网站业务 | 要正确获取真实 IP |
| 程序层 IP 黑名单 | 业务层 | 登录、接口、后台控制 | 可结合用户行为判断 | 不适合抵挡大流量攻击 |
如果只封一个恶意 IP,Nginx 或防火墙都可以。
如果经常遭遇扫描、爆破、采集,我建议用:
安全组 / 防火墙 + Nginx 限制 + Fail2ban 自动封禁 + 日志审计
这才是比较稳的做法。
防火墙层封 IP 的优势很明显:
恶意请求在进入 Web 服务之前就被丢弃,不再消耗 Nginx、PHP、MySQL 的资源。
这类方法适合:
很多 Ubuntu 服务器会启用 UFW,适合中小型网站和普通运维人员使用。
ufw deny from <span class="ͼj">203</span>.0.113.66这条规则会禁止 203.0.113.66 访问服务器所有端口。
如果你只想禁止它访问网站,但不影响其他服务,可以这样写:
ufw deny from <span class="ͼj">203</span>.0.113.66 to any port <span class="ͼj">80</span> proto tcp<br>ufw deny from <span class="ͼj">203</span>.0.113.66 to any port <span class="ͼj">443</span> proto tcpufw deny from <span class="ͼj">203</span>.0.113.66 to any port <span class="ͼj">22</span> proto tcpufw status numberedufw delete deny from <span class="ͼj">203</span>.0.113.66如果是生产服务器,我不建议直接大量封全端口,最好先判断它访问的是 Web、SSH 还是数据库端口,再决定封禁范围。
CentOS 7.x 仍然是很多 IDC 服务器环境里比较常见的系统,尤其是老项目、传统 PHP 网站、宝塔面板环境。
firewall-cmd <span class="ͼn">--permanent</span> <span class="ͼn">--add-rich-rule</span><span class="ͼg">=</span><span class="ͼk">'rule family="ipv4" source address="203.0.113.66" reject'</span><br>firewall-cmd <span class="ͼn">--reload</span>firewall-cmd <span class="ͼn">--permanent</span> <span class="ͼn">--add-rich-rule</span><span class="ͼg">=</span><span class="ͼk">'rule family="ipv4" source address="203.0.113.0/24" reject'</span><br>firewall-cmd <span class="ͼn">--reload</span>firewall-cmd <span class="ͼn">--list-rich-rules</span>firewall-cmd <span class="ͼn">--permanent</span> <span class="ͼn">--remove-rich-rule</span><span class="ͼg">=</span><span class="ͼk">'rule family="ipv4" source address="203.0.113.66" reject'</span><br>firewall-cmd <span class="ͼn">--reload</span>这里我更喜欢用 reject 而不是 drop,因为 reject 会明确拒绝连接,排查时比较容易判断。
但如果是恶意扫描、攻击探测,也可以使用 drop,让对方直接无响应。
iptables 更适合需要精细控制的服务器,比如游戏服、接口服务器、数据库服务器、老 CentOS 环境。
iptables <span class="ͼn">-I</span> INPUT <span class="ͼn">-s</span> <span class="ͼj">203</span>.0.113.66 <span class="ͼn">-j</span> DROPiptables <span class="ͼn">-I</span> INPUT <span class="ͼn">-p</span> tcp <span class="ͼn">-s</span> <span class="ͼj">203</span>.0.113.66 <span class="ͼn">--dport</span> <span class="ͼj">80</span> <span class="ͼn">-j</span> DROP<br>iptables <span class="ͼn">-I</span> INPUT <span class="ͼn">-p</span> tcp <span class="ͼn">-s</span> <span class="ͼj">203</span>.0.113.66 <span class="ͼn">--dport</span> <span class="ͼj">443</span> <span class="ͼn">-j</span> DROPiptables <span class="ͼn">-I</span> INPUT <span class="ͼn">-p</span> tcp <span class="ͼn">-s</span> <span class="ͼj">203</span>.0.113.66 <span class="ͼn">--dport</span> <span class="ͼj">22</span> <span class="ͼn">-j</span> DROPiptables <span class="ͼn">-D</span> INPUT <span class="ͼn">-s</span> <span class="ͼj">203</span>.0.113.66 <span class="ͼn">-j</span> DROPiptables <span class="ͼn">-L</span> INPUT <span class="ͼn">-n</span> <span class="ͼn">--line-numbers</span>iptables 最大的问题不是不会写命令,而是规则顺序。
如果前面已经有允许规则,后面的封禁规则可能不起作用。所以我一般会用 -I INPUT 插入到前面,而不是用 -A INPUT 追加到最后。
如果你的目标只是禁止某个 IP 访问网站,而不是禁止它访问服务器所有端口,Nginx 是非常常用的方法。
适合场景:
在 Nginx 站点配置中加入:
server {<br> listen 80;<br> server_name www.example.com;<br><br> deny 203.0.113.66;<br> deny 198.51.100.0/24;<br> allow all;<br><br> location / {<br> root /www/wwwroot/example.com;<br> index index.php index.html;<br> }<br>}然后测试配置:
nginx <span class="ͼn">-t</span>重载 Nginx:
systemctl reload nginx这样 203.0.113.66 和 198.51.100.0/24 就不能访问这个网站。
比如你只想禁止某个 IP 访问 /admin,但允许它访问普通页面,可以这样写:
location /admin/ {<br> deny 203.0.113.66;<br> allow all;<br><br> try_files $uri $uri/ /index.php?$query_string;<br>}这种方式适合后台保护,比如:
比如某个 IP 一直刷登录接口:
location = /api/login {<br> deny 203.0.113.66;<br> allow all;<br><br> proxy_pass http://backend_api;<br>}如果是刷短信接口、验证码接口、支付接口,也可以按路径封禁。
但我更建议接口场景不要只靠 deny IP,还要配合:
因为刷接口的人很可能会换 IP。
如果你的服务器使用 Apache,可以在虚拟主机配置或 .htaccess 中限制 IP。
Apache 2.4 常见写法如下:
<RequireAll><br> Require all granted<br> Require not ip 203.0.113.66<br> Require not ip 198.51.100.0/24<br></RequireAll>如果只限制某个目录:
<Directory "/www/wwwroot/example.com/admin"><br> <RequireAll><br> Require all granted<br> Require not ip 203.0.113.66<br> </RequireAll><br></Directory>Apache 的问题是性能一般不如 Nginx,尤其是高并发场景下,如果大量恶意请求已经进入 Apache 层,再封禁虽然有效,但不如防火墙层更省资源。
所以如果是高频攻击 IP,我建议优先在系统防火墙或安全组层处理。
如果你每天都手动封 IP,说明防护策略还不够自动化。
Fail2ban 的作用是:
读取服务器日志,发现某个 IP 在一定时间内多次失败访问,就自动把它加入防火墙黑名单。
它特别适合处理:
安装:
apt install fail2ban <span class="ͼn">-y</span>创建配置:
<span class="ͼl">cp</span> /etc/fail2ban/jail.conf /etc/fail2ban/jail.local编辑 /etc/fail2ban/jail.local:
[sshd]<br>enabled = true<br>port = 22<br>filter = sshd<br>logpath = /var/log/auth.log<br>maxretry = 5<br>findtime = 600<br>bantime = 3600意思是:
启动服务:
systemctl enable fail2ban<br>systemctl <span class="ͼl">restart</span> fail2ban查看状态:
fail2ban-client status sshd如果日志里出现大量类似请求:
/wp-admin<br>/phpmyadmin<br>/.env<br>/config.php<br>/admin/login可以写 Fail2ban 规则自动封禁。
不过这里要注意,不建议看到一次 404 就封 IP。
因为正常用户、搜索引擎、浏览器插件也可能触发 404。
更合理的策略是:
60 秒内访问敏感路径超过 10 次,再封禁 1 小时或 24 小时。
这样既能防扫描,又能降低误封率。
如果你要封禁的不是一个 IP,而是几百个、几千个 IP,单纯写大量 iptables 规则会让管理变得很乱。
这时可以用 ipset。
ipset create blacklist hash:ip timeout <span class="ͼj">86400</span>这里的 timeout 86400 表示封禁 24 小时。
ipset add blacklist <span class="ͼj">203</span>.0.113.66iptables <span class="ͼn">-I</span> INPUT <span class="ͼn">-m</span> <span class="ͼg">set</span> <span class="ͼn">--match-set</span> blacklist src <span class="ͼn">-j</span> DROP这样以后新增黑名单 IP,不需要反复改 iptables 规则,只需要往 ipset 里添加 IP。
适合:
但如果攻击流量很大,还是要上游清洗或高防,不要指望单机 iptables 扛住大流量攻击。
如果你使用的是独立服务器、香港服务器、美国服务器或高防服务器,很多时候可以让服务商在上游层面处理恶意 IP。
这种方式的好处是:
例如有些业务是这样部署的:
| 业务类型 | 推荐封禁位置 |
|---|---|
| 普通企业官网 | Nginx + 防火墙 |
| WordPress / ZBlog 博客 | Nginx + Fail2ban |
| 外贸独立站 | WAF + Nginx 限速 |
| 游戏接口服 | iptables / nftables + 上游 ACL |
| 下载站 | 防火墙 + 带宽监控 |
| 高防业务 | 高防清洗策略 + 源站白名单 |
| API 服务 | WAF + 应用层风控 + 防火墙 |
如果你的服务器已经被大量攻击流量打满,比如 100M 带宽被打满、CPU 飙升、连接数爆满,本机封 IP 就不够了。
因为攻击流量已经到了服务器入口,本机再封也无法解决带宽被占满的问题。
这种情况需要:
程序层封 IP 不是没用,而是不能单独依赖。
它适合做更细的判断,例如:
比如 PHP 简单示例:
$blocked_ips = [<br> '203.0.113.66',<br> '198.51.100.88'<br>];<br><br>$user_ip = $_SERVER['REMOTE_ADDR'];<br><br>if (in_array($user_ip, $blocked_ips)) {<br> header('HTTP/1.1 403 Forbidden');<br> exit('Access Denied');<br>}但这个方法有两个明显问题:
第一,请求已经进入 PHP,仍然消耗服务器资源。
第二,如果服务器前面有 CDN、反向代理或负载均衡,REMOTE_ADDR 可能不是用户真实 IP,而是 CDN 节点 IP。
所以程序层封 IP 更适合做业务风控,不适合做基础安全防护。
这是很多网站最容易踩坑的地方。
如果你的网站前面用了 CDN、WAF、反向代理、负载均衡,那么服务器日志里看到的 IP 可能不是用户 IP,而是 CDN 节点 IP。
这时如果你直接封禁日志里的 IP,可能会把 CDN 节点封掉,导致大量正常用户无法访问。
假设 CDN 会传递 X-Forwarded-For,可以配置:
set_real_ip_from 10.0.0.0/8;<br>set_real_ip_from 172.16.0.0/12;<br>set_real_ip_from 192.168.0.0/16;<br><br>real_ip_header X-Forwarded-For;<br>real_ip_recursive on;如果是 Cloudflare、阿里云 CDN、腾讯云 CDN、百度云加速等,需要把对应 CDN IP 段加入 set_real_ip_from。
否则你看到的访问日志很可能不是真实用户 IP。
我在处理网站被采集、被刷接口时,一般会先确认三件事:
这一步非常关键。
封 IP 方法和服务器配置也有关系。
小配置服务器更怕恶意请求耗资源,高配置服务器更适合做规则组合和日志分析。
推荐配置:
| 项目 | 建议配置 |
|---|---|
| CPU | Intel Xeon E3-1271 V3 或同级别 |
| 内存 | 16GB |
| 硬盘 | 480GB SSD / 960GB SSD |
| 带宽 | 100M BGP + 15M / 25M CN2 直连 |
| 系统 | Ubuntu 22 / CentOS 7.x |
| 适合业务 | 企业官网、博客、展示站、小型外贸站 |
推荐方案:
这类服务器最怕的不是大流量攻击,而是持续扫描、爆破、采集拖慢网站。
推荐配置:
| 项目 | 建议配置 |
|---|---|
| CPU | AMD EPYC 4584PX,16核32线程 |
| 内存 | 64GB / 128GB |
| 硬盘 | 960GB NVMe SSD |
| 带宽 | 100M BGP + 25M CN2 直连 |
| 系统 | Ubuntu 22 + Nginx + PHP-FPM + MySQL |
| 适合业务 | WordPress、WooCommerce、外贸独立站、多语言站点 |
推荐方案:
/wp-login.php示例:限制 WordPress 登录接口访问频率:
limit_req_zone $binary_remote_addr zone=login_limit:10m rate=5r/m;<br><br>location = /wp-login.php {<br> limit_req zone=login_limit burst=5 nodelay;<br> include fastcgi_params;<br> fastcgi_pass unix:/run/php/php8.2-fpm.sock;<br>}这比单纯封 IP 更稳,因为恶意 IP 会变,但异常行为不会变。
推荐配置:
| 项目 | 建议配置 |
|---|---|
| CPU | AMD EPYC 4585PX / EPYC 9554 |
| 内存 | 128GB / 256GB |
| 硬盘 | 960GB NVMe / 多盘 NVMe |
| 带宽 | 1G 三网直连回国 / 3G 国际带宽 |
| 系统 | Ubuntu 22 / Debian 12 |
| 适合业务 | 游戏网关、接口服、登录服、数据同步服务 |
推荐方案:
接口服务器不要只靠“封 IP”。
更重要的是把攻击行为拆成规则:
这种场景,封 IP 是结果,行为识别才是核心。
推荐配置:
| 项目 | 建议配置 |
|---|---|
| CPU | Intel Xeon Gold / AMD EPYC 多核心 |
| 内存 | 64GB 起步 |
| 硬盘 | NVMe SSD |
| 带宽 | 大带宽 + 高防清洗 |
| 防护 | 100G / 300G / T级防护,根据业务选择 |
| 适合业务 | 游戏、金融接口、下载站、直播、容易被攻击的网站 |
推荐方案:
高防业务里有一个很重要的原则:
不要让攻击者直接知道源站 IP。
否则你在网站层封得再好,对方绕过高防直接打源站,服务器还是会出问题。
很多新手看到一个 IP 访问频繁,就马上封。
但真实环境里,我更建议按下面流程来:
查看 Nginx 访问日志:
<span class="ͼl">awk</span> <span class="ͼk">'{print $1}'</span> /var/log/nginx/access.log | <span class="ͼl">sort</span> | uniq <span class="ͼn">-c</span> | <span class="ͼl">sort</span> <span class="ͼn">-nr</span> | head查看某个 IP 访问了什么路径:
<span class="ͼl">grep</span> <span class="ͼk">"203.0.113.66"</span> /var/log/nginx/access.log | <span class="ͼl">awk</span> <span class="ͼk">'{print $7}'</span> | <span class="ͼl">sort</span> | uniq <span class="ͼn">-c</span> | <span class="ͼl">sort</span> <span class="ͼn">-nr</span> | head查看 SSH 登录失败:
<span class="ͼl">grep</span> <span class="ͼk">"Failed password"</span> /var/log/auth.log | <span class="ͼl">awk</span> <span class="ͼk">'{print $(NF-3)}'</span> | <span class="ͼl">sort</span> | uniq <span class="ͼn">-c</span> | <span class="ͼl">sort</span> <span class="ͼn">-nr</span> | headCentOS 常见路径:
<span class="ͼl">grep</span> <span class="ͼk">"Failed password"</span> /var/log/secure| 异常行为 | 推荐处理 |
|---|---|
| SSH 爆破 | firewalld / iptables / Fail2ban |
| 访问后台爆破 | Nginx + Fail2ban |
| 采集文章页面 | Nginx 限速 + WAF |
| 扫描敏感文件 | Nginx 拦截 + Fail2ban |
| 刷接口 | 应用层风控 + Nginx 限速 |
| 攻击流量打满带宽 | 高防 / 上游清洗 |
| 单个 IP 长期恶意访问 | 防火墙直接封 |
| 某个网段全是垃圾流量 | ipset / 安全组封网段 |
我不建议所有封禁都永久化。
比较稳的做法是:
特别是外贸站、跨境电商站,用户来源复杂,误封可能影响订单。
生产服务器一定要留后路。
例如:
nginx -t很多服务器“封 IP 出事故”,不是因为封禁技术难,而是因为没有回滚方案。
这是最常见的问题。
结果就是:封了一个 IP,看似攻击没了,但大量正常用户也访问不了。
比如看到 203.0.113.66 异常,就封 203.0.0.0/16。
这种做法很危险,可能误伤大量正常访问。
如果攻击量很小,可以。
如果攻击量大,请求已经进入 PHP,服务器资源还是会被消耗。
恶意访问者换 IP 后,问题还会继续。
所以登录接口、搜索接口、评论接口、短信接口一定要做限速。
iptables 手动添加规则后,如果没有保存,服务器重启后规则可能丢失。
现在一些攻击和扫描也会走 IPv6。
如果服务器启用了 IPv6,也要检查 IPv6 防火墙规则。
如果是一台普通网站服务器,我建议这样做:
这套方案比“看到 IP 就封”更稳,也更适合长期运营的网站。
如果你的业务是普通官网、博客、企业站,建议选择:
香港基础型服务器
如果你的业务是 WordPress、WooCommerce、外贸独立站、多站点运行,建议选择:
香港 AMD 高性能服务器
如果你的业务经常遭遇攻击、采集、扫描、恶意请求,建议重点关注:
高防服务器 / 大带宽服务器
服务器配置越高,不代表可以忽略安全规则。
配置高只是让服务器有更强承载能力,真正减少异常流量消耗的,还是防火墙、Nginx、WAF、Fail2ban 和上游防护的组合。
服务器禁止特定 IP 访问,有很多方法:
我更建议把封 IP 当成一套安全体系,而不是单个命令。
真正稳定的方案应该是:
先识别异常行为,再选择封禁层级;先临时封禁,再长期策略化;先保护业务入口,再减少服务器资源消耗。
对于香港服务器、美国服务器、跨境电商站、游戏接口服和下载站来说,IP 封禁只是第一步。
后面还要结合带宽、线路、防火墙、WAF、日志分析、自动封禁和高防清洗,才能让服务器在长期运行中保持稳定。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/1585.html