香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


携手合作伙伴,实现业务上的双向合作共赢
我们为您提供全方位的支持与服务,确保您在使用我们的云服务时无忧无虑。
10+年商誉沉淀,深耕中国香港及海外高端资源
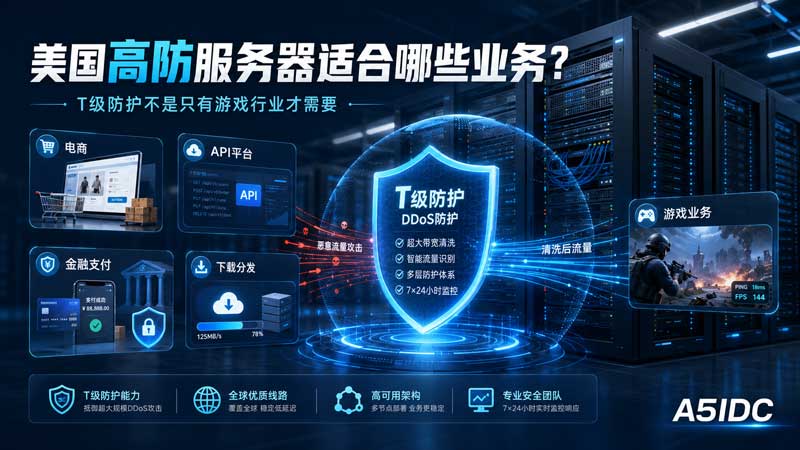
这几年接触美国高防服务器需求时,我发现一个很常见的误区:很多人一提到高防,第一反应就是“游戏行业才需要”。
这句话只说对了一半。
游戏业务确实是 DDoS 攻击的高发场景,但从实际运维来看,电商促销页、API 接口、支付平台、下载站、SaaS 登录入口、品牌官网,一旦业务有流量、有交易、有竞争,照样可能成为攻击目标。尤其是现在的攻击已经不只是几十 G 的小流量冲击。Cloudflare 在 2026 年发布的 2025 年 Q4 报告显示,2025 年其缓解的 DDoS 攻击总量达到 4710 万次,较 2024 年翻倍,Q4 还出现了 31.4 Tbps 的超大规模攻击;这说明企业面对的已经不是“会不会被打”,而是“被打时还能不能继续服务”。
A5IDC 当前的美国高防服务器产品页也明确把适用场景写到了游戏、电商、金融等高风险行业,并强调提供 T 级防护,这本身就说明高防服务器早已不是游戏专属资源。
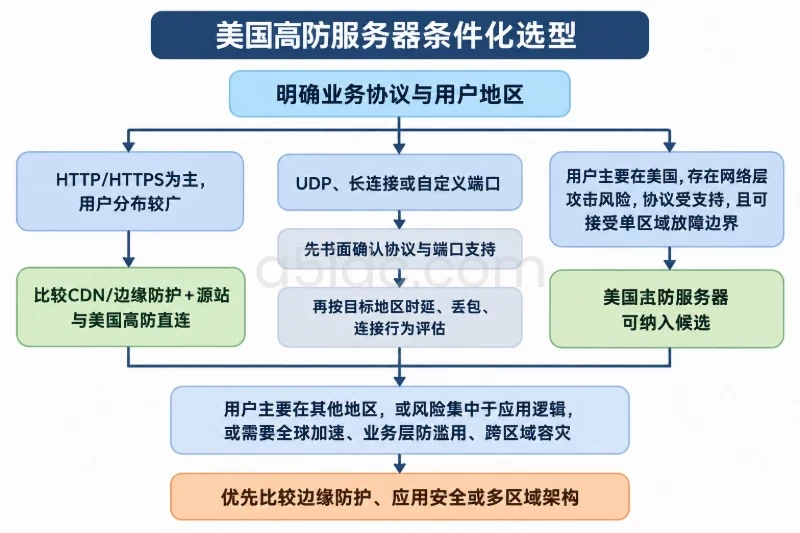
如果你的业务符合下面任意一种情况,就应该优先考虑美国高防服务器,而不是等被打后再补救。
| 业务类型 | 为什么需要高防 |
|---|---|
| 网络游戏、电竞平台 | 长连接多、实时性高,掉线 10 秒就会直接影响玩家体验 |
| 跨境电商、秒杀活动页 | 促销节点流量集中,攻击者最喜欢在转化高峰期下手 |
| API 平台、SaaS 系统 | 登录、下单、查询接口一旦被刷爆,整个平台都会卡住 |
| 金融、支付、虚拟商品平台 | 交易价值高,勒索和恶意竞争概率更高 |
| 下载站、资源站、图床 | 带宽本身就大,攻击流量和真实流量容易混在一起 |
| 企业官网、品牌门户 | 可能流量不大,但停机影响品牌形象和客户信任 |
| CDN 回源、海外业务中转节点 | 一旦源站暴露,即使前端加了 CDN,攻击者仍可直打后端 |
真正判断是否需要高防,不是看行业名称,而是看三个条件:
只要这三条里有两条成立,高防就不应该被当成“可选项”。
很多人把“高防”理解成服务器多加一个防火墙,或者租一台更大带宽的机器。实际上,这种理解已经落后了。
DDoS 主要可以分成三类:
AWS 的官方 DDoS 架构指南明确提到,现代防护需要同时覆盖网络层、传输层和应用层;单靠带宽扩容,并不能解决所有攻击问题。
游戏断线,玩家会骂;
电商活动页在大促期间打不开,损失的是真实订单;
API 平台接口超时,可能导致合作商户全链路失败;
金融和支付业务如果交易入口被打穿,影响的不只是用户体验,还有信誉和资金流转。
所以,T 级防护真正保护的不是“某个行业”,而是“高价值在线业务的连续性”。
行业里常说的 T 级防护,通常指能够以 Tbps 量级承接和清洗恶意流量。它依赖的是上游清洗集群、路由调度、流量牵引、异常识别和分层过滤,而不是让单台机器自己去“扛住一切”。
CISA 的官方建议也强调,对抗 DDoS 更有效的方法,是在上游服务商侧完成流量拦截和清洗,而不是让攻击流量直接冲到业务源站。
很多电商站长觉得:“我不是游戏,谁会打我?”
但实际情况往往是,越靠近订单转化,越容易被打。
尤其在以下场景中,高防很有必要:
这类业务最怕的不是平均流量高,而是短时间内流量峰值太集中。如果只靠普通美国服务器,即使 CPU 还没满,连接数、反向代理、数据库查询队列也可能先被拖死。
API 业务比网页更“脆弱”,因为攻击者只需要盯住几个高价值接口:
/login/api/order/create/api/search/api/pay/callback/sms/send这些接口一旦被集中刷请求,后端缓存、数据库、短信网关都可能被拖垮。Cloudflare 的官方安全架构文档明确建议,对登录页和关键接口使用 WAF、Bot Management 以及 Rate Limiting 进行细粒度限制。
所以,对 API 业务来说,高防服务器只是第一层,后面还必须继续做:
下载站有一个天然问题:
真实流量本来就大,攻击流量混进来时更难判断。
如果所有文件、页面、数据库都压在同一台服务器上,那么一波恶意下载或 UDP Flood 不一定先把 CPU 打满,却很可能先把出口、磁盘 IO 或连接数压垮。
这类业务更适合:
Cloudflare 的官方文档也建议通过缓存、流量分发和隐藏源站的方式,降低源站被直接拖垮的风险。
这类业务往往具备两个特点:
它们不仅会面对普通 DDoS,还会遇到:
这里最容易犯的错误,是只买“几百 G 防御”,却不做应用层策略。结果网络层攻击清掉了,登录接口仍被刷到数据库连接池耗尽。
有些企业官网日常访问量并不高,但它代表的是品牌门面。
尤其在新品发布、融资公告、舆情事件、媒体曝光期间,站点一旦打不开,用户很容易直接把“不稳定”联想到企业本身。
这类业务未必需要长期上最重配置,但至少应该具备:
很多客户咨询时,第一句话都是:“我要多少 G 防御?”
其实更专业的问法应该是:
下面给出三档更贴近实际部署的推荐配置思路。
| 项目 | 推荐配置 |
|---|---|
| CPU | Intel Xeon E5-2650 级别,8 核 16 线程起步 |
| 内存 | 16GB |
| 硬盘 | 480GB SSD |
| 带宽 | 100M BGP 或 1G 国际带宽 |
| 防护 | 20G 起步,视业务提升 |
| 适合业务 | 企业官网、轻量电商、小型门户、一般展示站 |
A5IDC 的标准美国服务器配置中,就有 E5-2650 / 16G / 480G SSD / 30M 三网精品或 100M BGP / 1G 国际带宽 / 20G 防御 这一类组合,它更适合普通业务或低风险业务作为基础方案。若站点已明确存在攻击风险,这类配置通常应继续向高防方案升级,而不是把它当成终点。
| 项目 | 推荐配置 |
|---|---|
| CPU | Intel Xeon E5-2650v4 12 核 24 线程或同级 |
| 内存 | 64GB ECC |
| 硬盘 | 1TB NVMe SSD |
| 网络端口 | 10Gbps 端口 |
| 防护 | 100G 起步 |
| 适合业务 | API 平台、交易系统、活动页、支付入口、被攻击过的站点 |
A5IDC 相关文章中给出的抗 100G 攻击推荐配置,正是以 16 核级处理能力、32GB 以上内存、NVMe 存储、10Gbps 以上端口和上游清洗能力 为基础;另有案例配置采用 E5-2650v4、64GB ECC、1TB NVMe、100Gbps 防护 的思路,这类配置更符合真正的高风险在线业务。
| 项目 | 推荐配置 |
|---|---|
| CPU | 16 核 32 线程起步 |
| 内存 | 64GB-128GB |
| 硬盘 | 2 × 1TB NVMe SSD |
| 带宽 | 1Gbps-10Gbps |
| 防护 | 300G、500G,或按需升级到 T 级 |
| 适合业务 | 大型游戏网关、金融平台、热点活动、头部电商、长期遭受攻击的 SaaS |
A5IDC 既有内容中提到过 E5-2650V4 16 核 32 线程、64GB 内存、2 × 1TB NVMe、1Gbps 至 10Gbps 带宽、最高 500G 防护 的典型高防思路;而当前美国高防产品页则进一步强调了 T 级防护,更适合攻击峰值已经明显超过传统百 G 级方案承受范围的业务。
这也是很多用户最容易踩坑的地方。
高防服务器不是买完就结束,真正决定效果的,往往是下面几个细节。
网络层攻击清掉了,不代表应用层就安全了。
HTTP Flood、恶意登录、接口刷请求,很多时候流量看起来并不大,但每一次请求都要进入 Web 服务、缓存、数据库,照样会把系统拖慢。
所以高防环境下,仍然要配:
AWS 与 Cloudflare 的官方文档都把应用层防护、WAF 和速率限制列为 DDoS 韧性架构的重要组成部分。
很多站点前面虽然套了 CDN 或高防 IP,但源站 IP 仍可通过:
被攻击者挖出来。结果就是前门有保安,后门却敞开着。
Cloudflare 的官方源站保护文档明确建议隐藏源站 IP、限制只允许可信来源访问、审查 DNS-only 记录,并在完成接入后轮换源站 IP。
网页、下载、数据库、后台、接口、日志全放一台服务器,看起来省钱,实际上抗风险最差。
更合理的方式是:
100G 防御、500G 防御、T 级防御,数字当然重要;
但如果没有:
那数字再大,也可能只是“更贵的粗暴防护”。
NIST 在 DDoS 缓解建议中也提到,ACL、uRPF、RTBH、Flowspec 等能力都属于完整防护体系的一部分,而不是单靠服务器自身解决。
CDN/WAF → 高防入口 → Web 集群 → 应用层 → 数据库内网
重点不是把所有请求都交给源站处理,而是:
这样即使遭遇攻击,最先被消耗的也不是核心交易系统。
WAF + 限流 → API 网关 → 服务拆分 → Redis/消息队列 → 数据库
重点在于:
下面是一段很实用的 Nginx 限流示例,可用于保护登录或 API 接口:
limit_req_zone $binary_remote_addr zone=api_limit:20m rate=10r/s;<br><br>server {<br> location /api/ {<br> limit_req zone=api_limit burst=30 nodelay;<br> proxy_pass http://backend_api;<br> }<br><br> location /login {<br> limit_req zone=api_limit burst=10 nodelay;<br> proxy_pass http://backend_login;<br> }<br>}这类策略并不能替代上游高防,但能明显减少应用层被恶意请求拖死的概率。
CDN / 对象存储 → 下载节点 → 业务源站分离
关键点:
高防网关 → 区服入口 → 游戏逻辑服 → 数据库/排行榜服务
关键点:
先判断自己是否真的属于高风险业务。
如果没有明显攻击历史,标准美国服务器 + CDN + WAF 可能已经足够。
建议至少从 100G 高防级别 起步,并提前做好:
那就不要再用“先试试”的思路。
这类业务更适合直接采用:
美国高防服务器最核心的价值,不是“看起来更强”,而是当攻击真正发生时,业务还能不能继续跑。
如果你的业务只是展示型网站,也许普通美国服务器就够用;
但如果你承载的是订单、接口、支付、会员登录、下载、品牌入口,那么你真正需要考虑的,就不是“我是不是游戏行业”,而是:
T 级防护不是只有游戏行业才需要。凡是不能轻易停机的业务,都应该把高防能力当成架构的一部分,而不是事故后的补丁。
对于电商、金融、API 平台、下载站、游戏网关等高风险业务,A5IDC 美国高防服务器提供 T 级防护能力,可结合业务需求定制带宽、防御、硬件和安全策略,帮助企业在遭遇 DDoS 攻击时,依然保持核心业务稳定运行。本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/1580.html