

香港特惠服务器
三网CN2带宽,提供30M至100M大带宽,保障CN2/CMIN2/CU/PCCW四大运营商线路稳定接入


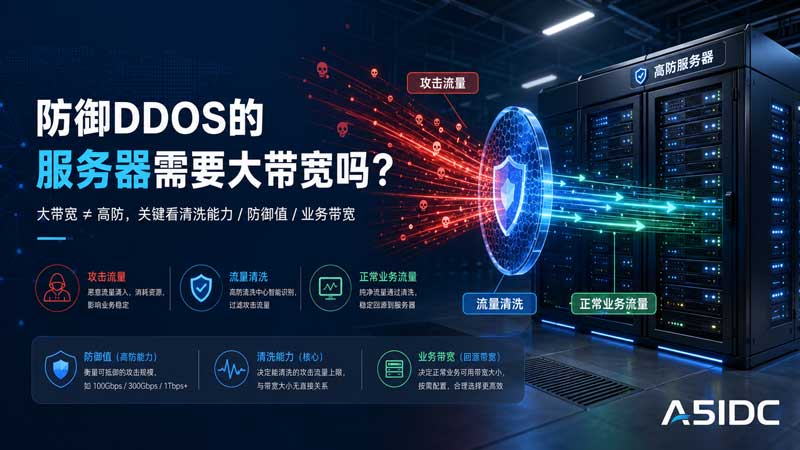
很多用户在挑选高防服务器时,第一句话往往就是:
“防 DDoS,是不是带宽越大越好?”
“我现在 30M 带宽,换成 100M,是不是就不怕攻击了?”
这个器,确实需要足够的带宽资源,但真正决定能不能扛住攻击的,不是你业务本身买了多大带宽,而是上游有没有足够的清洗能力、入口容量和针对不同攻击类型的防护体系。**
也就是说,大带宽是高防体系里的一个基础条件,但它绝不是全部。
如果只把 30M 业务带宽换成 100M,却没有流量清洗、牵引、防火墙策略和应用层防护,遇到真正的 DDoS 攻击时,服务器一样可能掉线。英国国家网络安全中心也明确提到,互联网出口带宽本身是有限资源,单纯增加带宽容量,往往只能带来有限收益,攻击者仍然可能把链路打满。一、先把几个概念分清:业务带宽、防御带宽、清洗能力不是一回事
很多人选服务器时,看到“100M 带宽”“20G 防御”“100G 高防”这些参数,容易混在一起看。但在真实运维里,它们代表的是完全不同的东西。
| 名称 | 代表什么 | 主要解决什么问题 |
|---|---|---|
| 业务带宽 | 正常用户访问网站、下载文件、调用接口所使用的带宽 | 决定正常访问速度与并发承载 |
| 端口带宽 | 服务器网卡或上联接口能跑到多大 | 决定物理链路上限 |
| 防御值 | 服务商承诺可清洗或可承受的攻击流量规模 | 决定大流量攻击时能否继续在线 |
| 清洗能力 | 上游识别、过滤恶意流量的实际能力 | 决定攻击流量能否在到达服务器前被清掉 |
举个最容易理解的例子:
如果遭遇 10G 的 UDP Flood,前者未必会掉线,因为攻击流量可能在上游清洗中心就被处理掉;后者即便正常业务带宽更大,也可能因为没有防护而直接被打穿。DDoS 的本质,就是用大量异常流量或请求挤占目标资源,让正常用户无法访问;从防护角度看,网络层、传输层、应用层都可能成为攻击目标。大”只能说明你平时能跑得更快,不代表你被攻击时一定更安全。**
像 UDP Flood、ICMP Flood、DNS Amplification 这类攻击,本质上就是用大量垃圾流量把入口链路塞满。
这时候,如果上游入口容量不足,攻击流量还没到服务器,整个线路就已经被堵死了。
这类攻击下,大带宽和清洗带宽非常重要。
但注意,这里说的是上游防护网络的容量,不是你服务器面板上显示的那几十兆业务带宽。
CISA 在 DDoS 指南中把攻击划分为容量消耗型、协议型和应用层攻击,其中容量消耗型攻击的目标,就是尽可能吃掉可用带宽。包攻击,带宽不大也能把设备打死
有些攻击看上去“流量不大”,但 PPS 非常高。
比如大量小包、SYN Flood、ACK Flood,它们消耗的重点不是 Mbps,而是:
这时候,就算攻击只有几百兆,若 PPS 很高,也可能把普通服务器、防火墙或交换设备打到响应异常。AWS 对 DDoS 防护的说明中,也把网络层和传输层攻击与应用层攻击分开处理,原因正是它们消耗的资源类型并不一样。C 攻击更不是靠大带宽解决
还有一种常见情况:
攻击者不发很大的流量,而是模拟正常用户访问页面、搜索、登录、下单,专门打动态接口。
这种攻击带宽可能并不高,但会消耗:
这种情况下,你给服务器加带宽,几乎没用。
真正需要的是:
AWS Shield Advanced 对应用层攻击的自动缓解,也不是单纯加带宽,而是通过 WAF 限速、识别恶意请求并自动追加防护规则来处理。三、防御 DDoS,到底需要多大带宽?要看你遇到的是哪一类业务
这类网站平时访问量不算特别大,真正需要关注的是:
这种业务未必需要一上来就选 100G、300G 高防。
更合理的组合往往是:
| 配置项 | 建议 |
|---|---|
| CPU | Intel Xeon E-2334 / E3 系列起步 |
| 内存 | 16GB |
| 硬盘 | 480GB SSD 或 NVMe |
| 业务带宽 | 30M-50M 优化线路 |
| 防御 | 20G 基础防御起步 |
| 配套 | CDN + WAF + Nginx 限流 + 定期备份 |
这种配置的核心不是“硬抗大攻击”,而是让小型攻击不至于直接影响正常业务。如果只是偶发攻击,20G 左右的基础防护通常可以作为第一道安全缓冲,但它并不等于真正意义上的高防。A5IDC 当前美国 CN2 GIA 系列中,部分套餐就是“30M 精品线路 + 20G 防御”的定位,更偏向于访问优化与基础安全缓冲,而不是长期抗大流量攻击。 场景二:游戏服、接口站、活动页、带登录系统的网站
这类业务和普通官网不一样。
它们对掉线、抖动、瞬时连接数特别敏感,一旦被打,用户感知会非常明显。
更合适的方案可以这样配:
| 配置项 | 建议 |
|---|---|
| CPU | Xeon Gold 6138 / AMD EPYC 7402P |
| 内存 | 32GB-64GB |
| 硬盘 | 960GB NVMe SSD |
| 业务带宽 | 100M 起步,按用户规模扩展 |
| 防御 | 50G-100G 起步 |
| 配套 | 高防 IP、流量清洗、TCP 防护、WAF、实时监控 |
为什么这里不建议只看业务带宽?
因为游戏、API、实时互动业务经常面对的不只是“大流量”,还可能是:
所以这类业务需要的是网络层 + 协议层 + 应用层联动防护,而不是单独堆带宽。NCSC 也建议在设计服务时,不只是理解外部连接能力,还要预先确认上游服务商是否会自动启用缓解措施、是否会限速、是否可能在攻击时进行黑洞处理。 场景三:棋牌、游戏、金融、营销活动、长期被打业务
如果你的业务本身就属于攻击高发行业,或者已经出现过:
那就不能再按“普通服务器加一点带宽”的思路来做了。
这类业务更适合直接上:
| 配置项 | 建议 |
|---|---|
| CPU | AMD EPYC / 双路 Xeon Gold |
| 内存 | 64GB-128GB |
| 硬盘 | NVMe SSD,数据库与日志分盘 |
| 业务带宽 | 100M-1G,按真实业务流量定 |
| 防御 | 100G、300G 甚至更高 |
| 架构 | 高防 IP + 清洗中心 + 源站隐藏 + WAF + CDN + 多节点容灾 |
这里真正重要的是:
你的攻击流量有多大,清洗中心能不能先把垃圾流量挡在源站外面。
高防服务商常说的“100G 防御”“T 级防护”,本质上强调的是防护网络和清洗系统的能力,而不是单台服务器本身扛住所有攻击。CISA 和 NCSC 的官方指南都强调,DDoS 防护需要提前理解自身服务、掌握防御边界、制定响应计划,并在攻击发生时快速识别和恢复,而不是只依赖一个单点参数。四、真正靠谱的 DDoS 防护,应该怎么设计?
如果让我给一个完整方案,我不会只问“要不要大带宽”,而会先看 6 个指标:
你需要知道过去最大攻击有多大:
这决定你需要的是基础防御,还是专业高防。
同样是 1G 攻击:
所以高防方案一定要关注 PPS,而不是只写一个“多少 G 防御”。
SYN Flood、连接耗尽类攻击,关键看:
这类问题,靠简单加带宽解决不了。
CC 攻击最喜欢打:
这时必须结合:
limit_req;很多业务明明上了 CDN 和 WAF,但真实 IP 早就暴露了。
攻击者绕过前端防护直接打源站,这时你前面的防护就形同虚设。
要做的包括:
高防不是“永不出事”,而是“出事时仍然有路可走”。
比如:
NCSC 的官方建议里,也明确要求服务在遭受 DoS 时,至少要能以降级方式继续运行,而不是一出问题就全站不可用。五、三个容易踩坑的误区
不一定。
100M 业务带宽 ≠ 100G 防御。
你买的是正常访问能力,不是清洗能力。
也不对。
高防主要处理的是网络层和传输层问题,CC、恶意爬虫、接口刷爆、登录攻击,仍然要靠 WAF、缓存和应用层策略处理。AWS 官方也把应用层 DDoS 的自动缓解单独交给 WAF 规则处理,这本身就说明高防与应用防护不是同一件事。服务器 CPU 很强,就能硬扛 DDoS
普通服务器再强,也不该直接裸接攻击流量。
大规模 DDoS 应该尽量在上游网络入口被过滤,而不是等到源站机器自己处理。AWS Shield 的防护思路也是在互联网入口点进行缓解和流量重路由,而不是让后端实例单独承受全部攻击流量。六、给不同用户的选型建议
| 业务类型 | 更看重什么 | 建议方案 |
|---|---|---|
| 企业官网、外贸展示站 | 稳定访问、基础防护 | 30M 优化线路 + 20G 防御 + CDN/WAF |
| 中小电商、接口站 | 稳定性、突发流量 | 50M-100M 带宽 + 50G 防御 + WAF |
| 游戏登录服、语音、活动页 | 抖动、连接数、防攻击 | 100M 起步 + 100G 防御 + 高防 IP |
| 长期被打业务 | 清洗能力、容灾、源站隐藏 | 100G 以上高防 + 多节点 + CDN/WAF + 应急预案 |
回到最初的问题:
防御 DDoS 的服务器需要大带宽吗?需要,但不能只靠大带宽。
真正靠谱的方案,应该同时回答这几个问题:
如果只是普通网站,没必要一开始就追求“百 G 高防”;
如果业务已经长期被攻击,也不要再试图用“多加几十兆带宽”去解决根本问题。
高防服务器真正值钱的地方,不是参数表里那几个数字看起来多大,而是在攻击真的来的时候,正常用户还能不能继续访问。
可以承载正常业务,但不能说明它有 DDoS 防御能力。是否能防,要看是否有上游清洗、防护值和对应策略。
对于普通企业站、外贸站、偶发小流量攻击来说,20G 可以作为基础缓冲;但如果是游戏、金融、棋牌、长期被打业务,通常不够。
两者用途不同。
100M 带宽决定正常访问能力,100G 防御决定遭受大流量攻击时的承受边界,不能互相替代。
多数情况下,先不要急着加带宽。
应该先检查 WAF、接口限流、缓存、数据库查询和登录策略。
不一定。
关键看线路设计、清洗节点、回源路径和服务商网络质量。好的高防方案应该是在防护与访问体验之间做平衡,而不是为了防护把线路做得很差。
不是。
应该按实际攻击规模选。如果业务平时只有几百并发,偶尔遇到小流量攻击,直接上超高防会造成成本浪费。更合理的是先做流量监控,再按攻击画像升级。


