

香港特惠服务器
三网CN2带宽,提供30M至100M大带宽,保障CN2/CMIN2/CU/PCCW四大运营商线路稳定接入


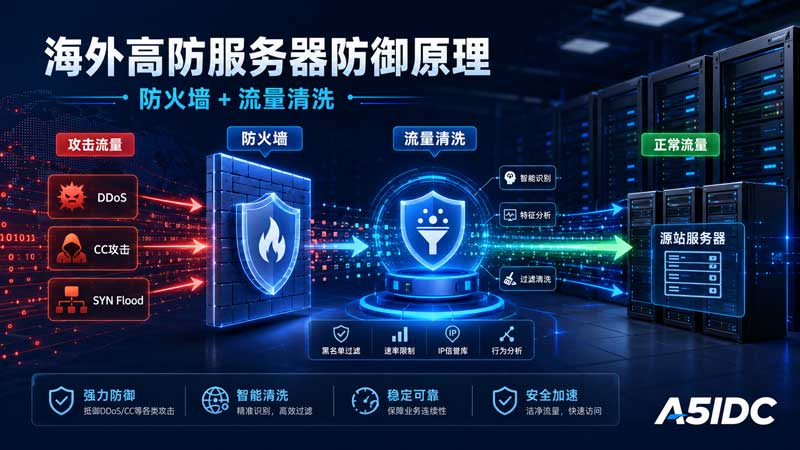
很多人一听到“海外高防服务器”,第一反应就是:是不是服务器上装了一个很厉害的防火墙?其实不是这么简单。
真正能扛 DDoS、CC、SYN Flood、UDP Flood 这些攻击的高防体系,通常不是靠单台服务器硬扛,而是靠上游防护节点、流量清洗中心、边界防火墙、服务器本地安全策略一起工作。简单说就是:
先在机房入口把脏流量洗掉,再把干净流量转发到服务器,服务器本地再做精细化拦截。
这篇文章我就用比较通俗的方式,把“海外高防服务器防御原理:防火墙 + 流量清洗”讲清楚,同时结合真实业务场景,聊一下什么配置适合网站、游戏、接口服务、跨境电商和下载类业务。
海外服务器常见的攻击并不只有一种,很多时候客户说“网站被打了”,实际可能是几种流量混在一起。
| 攻击类型 | 表现 | 对服务器的影响 | 防御重点 |
|---|---|---|---|
| SYN Flood | 连接数暴涨,服务器半连接队列被打满 | Nginx、系统 TCP 栈压力大 | 清洗中心拦截异常 TCP 握手 |
| UDP Flood | 带宽瞬间跑满,服务器无法访问 | 网络出口拥塞 | 上游清洗 UDP 异常包 |
| ICMP Flood | Ping 流量异常增大 | 带宽和网络设备压力上升 | 边界限速或直接丢弃 |
| CC 攻击 | 网站页面被大量请求 | CPU、PHP、数据库被拖死 | WAF、限频、缓存、行为识别 |
| HTTP Flood | 大量真实 HTTP 请求 | Web 层压力大 | 七层清洗、反代、防火墙规则 |
| 扫描爆破 | SSH、后台、数据库端口被扫 | 安全风险高 | 本地防火墙 + 端口限制 |
这里有一个很关键的区别:
三层、四层攻击主要消耗带宽和连接资源;七层攻击主要消耗应用资源。
比如 UDP Flood 可能一下子把 1Gbps 带宽打满,服务器还没来得及处理,线路已经堵了。而 CC 攻击看起来流量不大,可能只有几十 Mbps,但每个请求都打到 PHP、MySQL、Redis,照样能把网站拖死。
所以高防不是只看“多少 G 防御”,还要看它能不能识别攻击类型,以及业务层有没有配合优化。
很多客户会把防火墙和高防清洗混为一谈。实际上它们的位置和作用不同。
防火墙更像门口保安,它根据规则判断哪些流量能进,哪些不能进。
常见规则包括:
比如一台海外服务器只跑网站,那么真正需要开放的端口可能只有:
| 服务 | 端口 | 是否建议公网开放 |
|---|---|---|
| HTTP | 80 | 是 |
| HTTPS | 443 | 是 |
| SSH | 22 或自定义端口 | 建议限制 IP |
| MySQL | 3306 | 不建议公网开放 |
| Redis | 6379 | 不建议公网开放 |
| 面板后台 | 8888/888 等 | 建议限制 IP 或关闭公网 |
防火墙擅长做“精确控制”,但它有一个弱点:攻击流量已经到服务器或机房边界了,才开始判断。
当攻击流量大到超过服务器带宽或上游线路承载能力时,单靠防火墙没用,因为链路已经堵住了。
流量清洗中心更像高速公路入口的检查站。攻击流量不是直接打到服务器,而是先进入高防节点,由清洗设备判断哪些是正常访问,哪些是攻击包。
基本流程可以理解为:
用户访问
   ↓
高防入口 / Anycast / 机房边界
   ↓
流量清洗中心
   ↓
过滤 SYN Flood、UDP Flood、ICMP Flood、异常连接
   ↓
只把干净流量转发到真实服务器
   ↓
服务器本地防火墙 + Web 服务继续处理
流量清洗主要解决的是:
这就是为什么高防服务器不能只看 CPU 和内存,还要看防护带宽、清洗策略、线路质量和业务类型。
很多客户会问:我买一台普通海外服务器,然后自己装 iptables、firewalld、WAF,可不可以当高防服务器用?
答案是:小规模扫描、爆破、轻量 CC 可以缓解,大流量 DDoS 不现实。
原因很简单。
假设你的服务器是 100M 带宽,攻击方打过来 5Gbps UDP Flood。这个时候:
也就是说,本地防火墙只能处理到达服务器的流量,不能解决线路被打爆的问题。
高防服务器的核心价值在于:攻击流量先经过高防清洗节点,而不是直接进入源站服务器。
以一个跨境电商网站或游戏接口服务为例,比较稳的架构不是“裸服务器直接暴露公网”,而是分层防护。
用户访问
   ↓
DNS 解析到高防 IP
   ↓
高防清洗节点
   ↓
边界防火墙 / ACL 策略
   ↓
Nginx / WAF / 反向代理
   ↓
Web 应用服务器
   ↓
数据库 / Redis / 存储节点
这个结构有几个好处:
/login、/api/order、/wp-login.php 这种高风险路径。高防服务器不是配置越高越好,关键是看你的业务压力来自哪里:是带宽压力、连接压力、CPU 压力,还是数据库压力。
下面是几个比较实用的配置参考。
适合业务:
推荐配置:
| 项目 | 建议配置 |
|---|---|
| CPU | Intel Xeon E-2334 / E-2434 或 E3-1271 V3 |
| 内存 | 16GB - 32GB |
| 硬盘 | 480GB SSD 或 960GB SSD |
| 带宽 | 50M - 100M |
| 防御 | 20G - 50G 基础防护 |
| 系统 | Ubuntu 22.04 / CentOS 7.x |
| Web 环境 | Nginx + PHP-FPM + MariaDB/MySQL |
这个级别的服务器重点不是堆 CPU,而是做好:
对于 WordPress 站点,真正拖垮服务器的往往不是流量,而是 /wp-login.php、xmlrpc.php、搜索页、动态查询被反复请求。
建议 Nginx 针对敏感路径做限频:
limit_req_zone $binary_remote_addr zone=login_limit:10m rate=5r/m;

location = /wp-login.php {
    limit_req zone=login_limit burst=3 nodelay;
    include fastcgi_params;
    fastcgi_pass unix:/run/php/php8.1-fpm.sock;
}
这个规则的意思是:同一个 IP 对登录页面的访问频率不能太高,避免暴力撞库和低成本 CC。
适合业务:
推荐配置:
| 项目 | 建议配置 |
|---|---|
| CPU | Intel Xeon Gold 6138 / Gold 6230 或 AMD EPYC 7402P |
| 内存 | 64GB - 128GB |
| 硬盘 | 960GB NVMe SSD 起步 |
| 带宽 | 100M - 300M |
| 防御 | 50G - 100G |
| 系统 | Ubuntu 22.04 LTS |
| 架构 | Nginx + PHP/Java/Node + Redis + MySQL |
这类业务最怕的不是单纯带宽攻击,而是七层 CC 攻击。攻击者会模拟真实用户访问商品页、搜索页、接口页,让服务器不断查询数据库。
解决方案不能只靠高防,还要加几层业务规则:
| 防护点 | 建议做法 |
|---|---|
| 登录接口 | 验证码、限频、失败次数锁定 |
| 搜索接口 | 缓存结果,限制高频请求 |
| 商品详情页 | 页面缓存 + CDN 静态资源 |
| API 接口 | Token 验证 + 单 IP 限频 |
| 后台入口 | 改路径 + 白名单 + 双因素验证 |
| 数据库 | 禁止公网访问,只允许本机或内网访问 |
比如 Nginx 可以对 API 做连接和请求限制:
limit_req_zone $binary_remote_addr zone=api_limit:20m rate=20r/s;
limit_conn_zone $binary_remote_addr zone=conn_limit:20m;

server {
    location /api/ {
        limit_req zone=api_limit burst=40 nodelay;
        limit_conn conn_limit 30;
        proxy_pass http://backend_api;
    }
}
这类规则不能设置得太死,否则真实用户也会被误伤。比较稳的做法是:
先观察访问日志,再根据真实用户行为设置阈值。
适合业务:
推荐配置:
| 项目 | 建议配置 |
|---|---|
| CPU | 高频 Xeon Gold / AMD EPYC 高主频型号 |
| 内存 | 64GB - 128GB |
| 硬盘 | NVMe SSD |
| 带宽 | 100M - 1Gbps |
| 防御 | 100G 起步,根据攻击历史上调 |
| 线路 | 优先低延迟优化线路 |
| 防护重点 | TCP/UDP 协议清洗、连接数保护 |
游戏类业务和网站不一样,很多游戏协议不是标准 HTTP。防护策略太粗暴会导致真实玩家掉线,太宽松又挡不住攻击。
游戏服常见问题是:
所以游戏高防服务器要重点确认:
游戏业务建议把登录、网关、数据库拆开:
高防 IP
  ↓
游戏登录服
  ↓
网关服
  ↓
数据库 / 缓存 / 日志服务器
不要把数据库和游戏主进程全部放在一台机器上,否则攻击打到入口服务,后端数据也会被一起拖死。
适合业务:
推荐配置:
| 项目 | 建议配置 |
|---|---|
| CPU | Xeon Silver / Gold 或 AMD EPYC |
| 内存 | 32GB - 64GB |
| 硬盘 | 大容量 HDD + SSD 缓存,或 NVMe 阵列 |
| 带宽 | 1Gbps 起步 |
| 防御 | 50G - 200G,根据业务风险选择 |
| 架构 | Nginx 静态分发 + 防盗链 + 限速 |
这类业务最容易遇到两个问题:
第一,真实流量本来就大,容易和攻击流量混在一起。
第二,盗链、恶意下载、并发拉满,会把带宽吃光。
建议做:
Nginx 可做基础限速:
location /download/ {
    limit_rate_after 20m;
    limit_rate 2m;
    valid_referers none blocked server_names *.yourdomain.com;

    if ($invalid_referer) {
        return 403;
    }
}
这类防护不是为了挡 DDoS,而是为了减少恶意下载和盗链带来的资源浪费。
很多产品会写 20G 防御、50G 防御、100G 防御、300G 防御。这个数字一般指的是可以承受的攻击流量峰值,但不能简单理解为“买了 100G 就一定不宕”。
还要看几个关键点:
| 指标 | 说明 |
|---|---|
| 防御峰值 | 能承受多大的攻击流量 |
| 清洗能力 | 能不能识别异常协议和攻击特征 |
| 线路质量 | 清洗后正常访问是否稳定 |
| 回源方式 | 高防 IP 到源站是否稳定 |
| 策略灵活度 | 是否能按端口、协议、业务类型调规则 |
| 误杀率 | 是否会误拦真实用户 |
| 攻击报表 | 是否能看到攻击类型、峰值、来源 |
举个例子:
一个企业网站买 20G 防御,平时访问量不大,只是偶尔被扫后台,通常够用。
但一个游戏服经常被竞争攻击,攻击峰值动不动几十 G,20G 防御就明显不够。
一个下载站即使没有攻击,真实带宽都可能跑到几百 Mbps,这时候只看防御值也不够,还要看带宽质量和限速策略。
所以高防服务器选择应该看:
业务真实流量 + 历史攻击峰值 + 协议类型 + 访问地区 + 可接受延迟。
这是最常见的错误。
高防主要解决的是 DDoS 和异常流量问题,不等于服务器不会被入侵。
服务器仍然要做:
高防挡不住弱密码,也挡不住网站漏洞上传木马。
防御高只能说明网络层更能扛攻击,不代表应用性能更强。
比如一个 WordPress 站,攻击流量只有 5Mbps,但每秒 300 个动态请求都打数据库。这个时候哪怕你有 100G 防御,MySQL 一样可能被打满。
这类问题要靠:
海外高防服务器还要看访问地区。
比如面向中国大陆用户,线路延迟、丢包、晚高峰稳定性都很重要。
如果只是海外用户访问,那么国际带宽质量更重要。
如果是游戏业务,延迟比防御数字更敏感。
如果是下载业务,带宽单价和峰值承载更关键。
高防服务器不能只看“多少 G 防御”,还要看业务用户在哪里。
下面给一个比较适合企业网站、跨境电商和接口业务的通用方案。
| 层级 | 配置建议 | 作用 |
|---|---|---|
| 高防入口 | 50G - 100G 防御 IP | 抵御 SYN/UDP/ICMP 等攻击 |
| Web 服务器 | Xeon Gold 6138 / AMD EPYC 7402P,64G 内存,960G NVMe | 承载业务请求 |
| 数据库 | 独立 MySQL,64G 内存,NVMe SSD | 避免 Web 被攻击时数据库一起受影响 |
| 缓存 | Redis 本地或内网节点 | 减轻数据库压力 |
| Web 服务 | Nginx + PHP-FPM / Java / Node | 业务运行环境 |
| 安全策略 | WAF + Nginx 限频 + 防火墙白名单 | 七层防护 |
| 备份 | 异地备份 + 快照 | 防入侵和误删 |
用户
 ↓
高防 IP
 ↓
清洗中心
 ↓
Nginx 反向代理
 ↓
Web 应用
 ↓
Redis / MySQL以 Linux 服务器为例,公网只开放必要端口:
# 允许 HTTP/HTTPS
firewall-cmd --permanent --add-service=http
firewall-cmd --permanent --add-service=https

# 只允许指定 IP 登录 SSH
firewall-cmd --permanent --add-rich-rule='rule family="ipv4" source address="你的管理IP" port protocol="tcp" port="22" accept'

# 禁止数据库公网访问
firewall-cmd --permanent --remove-port=3306/tcp
firewall-cmd --permanent --remove-port=6379/tcp

firewall-cmd --reload
再配合 SSH 加固:
# 修改 SSH 配置
vim /etc/ssh/sshd_config

PermitRootLogin no
PasswordAuthentication no
Port 22222

systemctl restart sshd
这样做的目的不是替代高防,而是避免服务器在流量攻击之外,被扫描、爆破、弱口令和漏洞利用。
当海外高防服务器被攻击时,不建议一上来就重启服务器。重启只会让日志丢失,也解决不了上游攻击。
建议按这个顺序查:
iftop
nload
sar -n DEV 1 10
如果入口流量异常大,尤其 UDP、SYN 明显异常,优先联系机房查看清洗状态。
ss -ant | awk '{print $1}' | sort | uniq -c
ss -ant | grep SYN-RECV | wc -l
netstat -ant | awk '{print $6}' | sort | uniq -c
如果 SYN-RECV 特别高,可能是 SYN Flood。
awk '{print $1}' /www/wwwlogs/access.log | sort | uniq -c | sort -nr | head
awk '{print $7}' /www/wwwlogs/access.log | sort | uniq -c | sort -nr | head
重点看:
top
htop
iostat -x 1
mysqladmin processlist
如果带宽不高,但 CPU、MySQL、PHP-FPM 被打满,大概率是七层 CC 或应用层压力。
| 业务类型 | 推荐防护 |
|---|---|
| 企业官网 | 20G - 50G 防御 + Nginx 限频 + 后台白名单 |
| WordPress 站 | 高防 IP + 缓存插件 + 登录保护 + 禁用 xmlrpc |
| 跨境电商 | 50G - 100G 防御 + WAF + Redis + 数据库独立 |
| API 接口 | 高防 + Token 校验 + 单 IP 限频 + 日志分析 |
| 游戏业务 | 100G 起步 + TCP/UDP 清洗 + 端口级策略 |
| 下载站 | 大带宽 + 高防 + 防盗链 + 单 IP 限速 |
| 灰产风险行业 | 不建议只靠基础高防,需单独评估攻击强度 |
这里要特别注意:
普通网站可以从基础高防开始,游戏和容易被攻击的行业不要只看最低价。
高防服务器便宜与否,不能只看月租,还要看攻击发生时能不能保住业务在线。
对于需要稳定运行海外业务的网站,A5IDC 的高防服务器方案可以按业务类型分成三类思路:
适合企业官网、展示站、WordPress 网站。
参考配置:
重点做:
适合跨境电商、API、SaaS 系统、会员平台。
参考配置:
重点做:
适合游戏、下载、资源站、接口高频业务。
参考配置:
重点做:
海外高防服务器真正的防御原理,可以用一句话概括:
大流量攻击交给清洗中心,异常访问交给防火墙和 WAF,业务压力交给服务器架构优化。
防火墙负责规则拦截,流量清洗负责上游过滤,服务器本地负责应用安全和资源控制。三者缺一不可。
对于普通网站来说,20G - 50G 基础防护加上本地安全加固,通常已经能解决大部分扫描、爆破、小规模攻击问题。
对于跨境电商、API、游戏和下载业务,只买一台“高防服务器”还不够,更重要的是根据业务流量、协议类型、攻击历史和访问地区,设计合适的防护链路。
真正稳定的海外高防方案,不是单纯堆防御值,而是做到:
这才是海外高防服务器在实际业务里真正有价值的地方。


