香港100M服务器
采用100M BGP混合带宽,可选15M或25M电信CN2带宽,搭配联通、移动直连线路,兼顾内地访问与国际网络连接,适合企业网站、跨境电商及应用部署等业务。


很多站长租用香港服务器、美国服务器以后,第一件事就是安装宝塔面板。原因很简单:建站快、装环境快、管理 PHP / MySQL / Nginx / SSL 都方便。
但也正因为它太方便,很多人会忽略一个关键问题:宝塔面板不是普通网站后台,它接近服务器 root 管理权限。
宝塔官方论坛也明确提到,宝塔面板是基于服务器的 Web 管理软件,面板权限几乎等同 root 权限,所以“面板安全就是服务器安全”。
所以,本文不简单回答“宝塔面板安不安全”,而是换一个更真实的问题:
如果一台香港服务器安装了宝塔面板,怎样配置才算比较安全?
我的看法是:宝塔面板不是不能用,但绝不能裸奔使用。
宝塔面板的安全风险主要不在“装了宝塔”本身,而在下面这些使用习惯:
宝塔官方安全建站指南也建议修改默认 8888 端口、设置安全入口、绑定域名访问等措施。官方说明里提到,默认 8888 端口容易被识别,因此安装后建议修改端口;同时设置安全入口后,不带安全入口访问会被拒绝。
所以,宝塔安全不安全,关键看你有没有把它当成“服务器管理入口”来保护,而不是当成普通网站后台随便暴露。
如果只是测试环境,1 核 1G 也能装宝塔。但如果是正式网站,尤其是 WordPress、企业官网、外贸独立站、图片站、下载站,我不建议用太低配置。
宝塔面板本身占用不算高,但真正消耗资源的是:
适合:企业官网、博客站、展示型网站、日 IP 几百到几千。
| 项目 | 建议配置 |
|---|---|
| CPU | Intel Xeon E3-1271 v3 / E-2334 或同级别 |
| 内存 | 16GB - 32GB |
| 硬盘 | 480GB SSD / 960GB SSD |
| 系统 | Ubuntu 22.04 LTS / Debian 12 |
| Web 环境 | Nginx + PHP 8.1/8.2 + MySQL 5.7/8.0 |
| 带宽 | 香港 100M BGP,含 25M CN2 直连更适合国内访问 |
| 适合业务 | WordPress、企业官网、外贸站、小型后台系统 |
这种配置的核心不是追求多强 CPU,而是要保证 SSD、内存和线路稳定。WordPress 站点真正卡顿,很多时候不是 CPU 不够,而是 PHP-FPM、MySQL 查询、插件数量、缓存没做好。
适合:日 IP 1W - 5W、内容站、下载站、会员系统、图片站。
| 项目 | 建议配置 |
|---|---|
| CPU | AMD EPYC 4585PX,16 核 32 线程 |
| 内存 | 64GB DDR4 / DDR5 |
| 硬盘 | 960GB NVMe PCIe Gen4 SSD |
| 系统 | Ubuntu 22.04 LTS |
| Web 环境 | Nginx + PHP-FPM + MySQL + Redis |
| 带宽 | 香港 100M BGP + 25M CN2,或升级 1G 国际带宽 |
| 适合业务 | 多站点、WordPress 集群、下载站、图片站、跨境电商站 |
这类业务安装宝塔时,要特别注意:
宝塔只是管理工具,不要让所有服务都无限制运行。
比如 PHP-FPM 进程数、MySQL 缓冲区、Redis 内存上限、日志切割、备份时间,都应该根据服务器资源规划,否则机器配置再高,也会被一堆插件、慢 SQL 和定时任务拖垮。
适合:多客户站点、代理商建站、数据库压力较高的网站。
| 项目 | 建议配置 |
|---|---|
| CPU | 双路 Xeon Gold 6138 / AMD EPYC 7402P |
| 内存 | 128GB |
| 硬盘 | 2 × 960GB NVMe SSD,建议 RAID1 |
| 系统 | Ubuntu 22.04 / Debian 12 |
| 架构 | Web 与数据库分离更优 |
| 带宽 | 100M CN2/BGP 或 1G 国际带宽 |
| 适合业务 | 多站点托管、数据库业务、企业后台、跨境电商 |
如果服务器上放了几十个网站,宝塔面板加固就不能只看面板入口,还要考虑站点之间的权限隔离。一个网站被上传 WebShell,不能让它横向影响整台服务器。
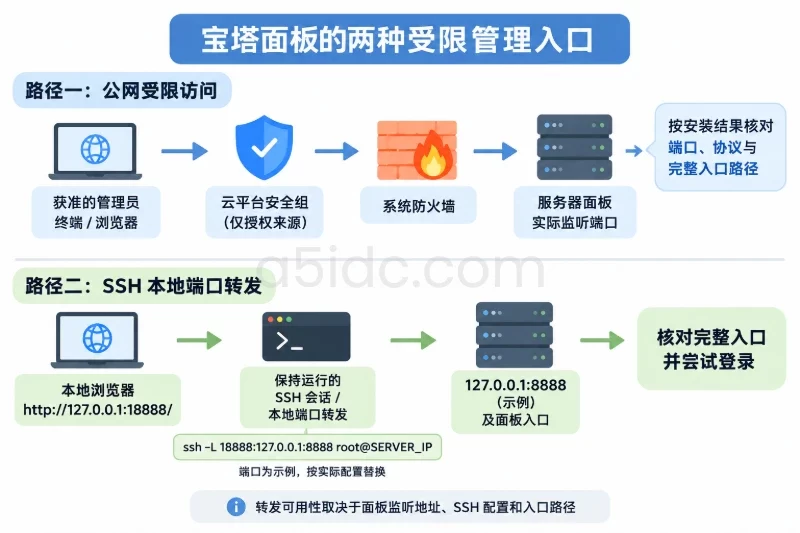
宝塔面板加固,第一步不是装一堆安全插件,而是先把入口藏好、锁好。
默认端口容易被批量扫描。建议把面板端口改成高位随机端口,例如:
面板端口:45678 / <span class="ͼb">39217</span> / <span class="ͼb">51888</span>不要使用:
<span class="ͼb">8888</span><br><span class="ͼb">8080</span><br><span class="ͼb">8088</span><br><span class="ͼb">9999</span>这些端口太常见,扫描器很容易识别。
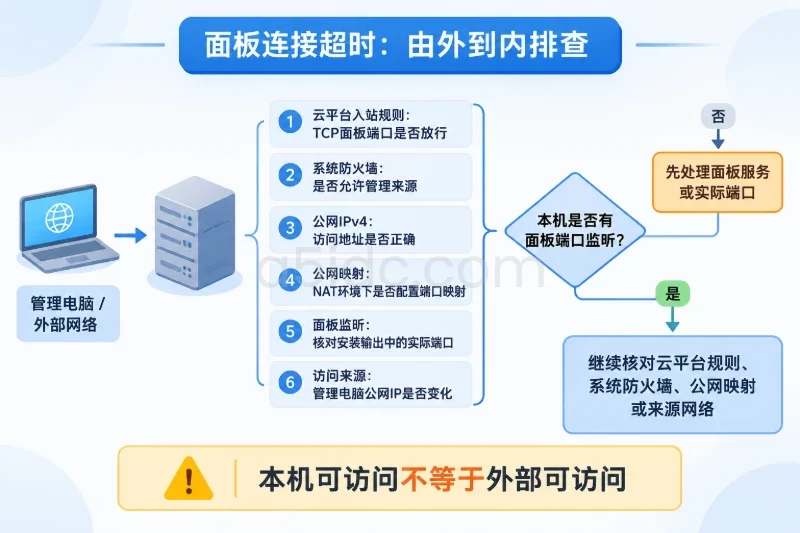
宝塔官方安全指南也提到,修改默认 8888 端口后,如果服务器有安全组,还需要同步放行新端口,否则面板会无法访问。
建议规则:
| 端口 | 是否开放 | 说明 |
|---|---|---|
| 80 | 开放 | HTTP 访问 |
| 443 | 开放 | HTTPS 访问 |
| SSH 新端口 | 仅管理 IP 开放 | 不建议全网开放 |
| 宝塔面板端口 | 仅管理 IP 开放 | 最好加白名单 |
| 3306 | 禁止公网开放 | MySQL 不应暴露 |
| 6379 | 禁止公网开放 | Redis 不应暴露 |
| 8888 | 关闭 | 默认端口不要保留 |
只改端口还不够,因为端口最终还是可能被扫出来。
宝塔的安全入口相当于给面板地址加了一段隐藏路径,例如:
https://panel.example.com:45678/a5idc_secure_2026如果别人只访问:
https://panel.example.com:45678就会被拒绝。
宝塔官方说明中也提到,设置安全入口后,面板地址必须带安全入口才能访问。
安全入口不要设置成:
/bt<br>/admin<br>/login<br>/panel<br>/8888建议使用无规律字符串,例如:
/a5idc_9xK27_panel<br>/manage_2026_hk_node<br>/server_gate_6pLq92如果面板既可以用 IP 访问,又可以用任意域名 + 端口访问,暴露面就比较大。
建议单独设置一个面板域名:
panel.example.com然后在宝塔里绑定面板域名,只允许通过这个域名访问。宝塔官方安全指南也说明,绑定域名后,非此域名访问会被拒绝;同时访问仍然需要“域名 + 面板端口”。
更稳的做法是:
panel.example.com:45678/安全入口不要把面板挂在主站域名下面,例如:
www.example.com:8888这样太容易被猜到。
面板登录涉及账号、密码、Cookie,如果不用 HTTPS,风险会更高。
宝塔官方教程建议开启面板 SSL,也支持绑定自己的域名证书,把 key 和 pem/crt 文件填入面板 SSL 配置中。
推荐方案:
面板域名:panel.example.com<br>访问方式:https://panel.example.com:45678/安全入口<br>证书类型:正式 SSL 证书优先,自签证书次之如果只是自用管理,也可以使用自签证书,但浏览器可能提示“不安全”。宝塔官方 SSL 教程也说明,部分版本默认使用服务器内部签发证书,因此浏览器不一定信任,需要手动继续访问或导入根证书。
很多服务器被入侵,不是从宝塔进来的,而是 SSH 被爆破。
尤其是这类配置最危险:
SSH 端口:22<br>登录用户:root<br>登录方式:密码<br>密码强度:简单密码或重复密码建议改成:
SSH 端口:55222<br>禁止 root 直接登录<br>启用普通用户 + sudo<br>尽量使用密钥登录<br>关闭密码登录adduser adminuser<br>usermod <span class="ͼf">-aG</span> <span class="ͼd">sudo</span> adminuser<span class="ͼd">vim</span> /etc/ssh/sshd_config建议修改:
Port <span class="ͼb">55222</span><br>PermitRootLogin no<br>PasswordAuthentication no<br>PubkeyAuthentication <span class="ͼd">yes</span><br>MaxAuthTries <span class="ͼb">3</span><br>ClientAliveInterval <span class="ͼb">300</span><br>ClientAliveCountMax <span class="ͼb">2</span>重启 SSH:
systemctl <span class="ͼd">restart</span> <span class="ͼd">ssh</span>注意:
修改前一定要先开一个新的 SSH 窗口测试新端口能否登录,不要直接关闭当前连接,否则可能把自己锁在门外。
服务器防火墙不是摆设。
正确的做法是:默认关闭所有不必要端口,只开放业务必须端口。
aaPanel 官方博客也提到,防火墙应只开放必要端口,例如 80、443、SSH 端口和自定义面板端口,并建议限制面板访问来源 IP。
| 服务 | 端口 | 建议策略 |
|---|---|---|
| HTTP | 80 | 全网开放 |
| HTTPS | 443 | 全网开放 |
| SSH | 55222 | 仅管理 IP 开放 |
| 宝塔面板 | 45678 | 仅管理 IP 开放 |
| MySQL | 3306 | 禁止公网开放 |
| Redis | 6379 | 禁止公网开放 |
| FTP | 21 | 尽量不用,建议改 SFTP |
| phpMyAdmin | Web 路径 | 不建议公开入口 |
如果管理 IP 固定,例如办公室出口 IP 是:
203.0.113.10那么面板端口最好只允许这个 IP 访问。
如果管理 IP 经常变化,可以采用折中方案:
宝塔最方便的是 LNMP 一键安装,但安全问题也经常出在这里。
建议正式站点优先使用:
PHP 8.1 / PHP 8.2不建议长期使用:
PHP 5.6<br>PHP 7.0<br>PHP 7.1除非老程序无法升级,否则旧 PHP 版本越拖越危险。
在宝塔 PHP 设置里,建议禁用:
exec<br>system<br>shell_exec<br>passthru<br>proc_open<br>popen<br>pcntl_exec<br>assert如果网站程序确实需要某些函数,再单独评估,不要全部放开。
很多人遇到上传失败,直接:
<span class="ͼd">chmod</span> <span class="ͼf">-R</span> <span class="ͼb">777</span> /www/wwwroot/site.com这非常危险。
建议权限:
目录:755<br>文件:644<br>上传目录:按程序需求单独放开示例:
<span class="ͼd">find</span> /www/wwwroot/example.com <span class="ͼf">-type</span> d <span class="ͼf">-exec</span> <span class="ͼd">chmod</span> <span class="ͼb">755</span> {} \;<br><span class="ͼd">find</span> /www/wwwroot/example.com <span class="ͼf">-type</span> f <span class="ͼf">-exec</span> <span class="ͼd">chmod</span> <span class="ͼb">644</span> {} \;WordPress 站点可以只对上传目录给予写权限:
<span class="ͼd">chown</span> <span class="ͼf">-R</span> www:www /www/wwwroot/example.com/wp-content/uploadsMySQL 被扫 3306 是很常见的事。
如果数据库只给本机网站使用,监听地址应该限制在本地。
检查 MySQL 监听:
ss <span class="ͼf">-lntp</span> | <span class="ͼd">grep</span> <span class="ͼb">3306</span>如果看到:
0.0.0.0:3306说明公网可能能访问。
建议改成:
127.0.0.1:3306MySQL 配置示例:
bind-address = 127.0.0.1然后重启:
systemctl <span class="ͼd">restart</span> mysql数据库账号也不要使用:
root + 远程登录 + 弱密码建议每个站点一个数据库用户,并限制权限:
<span class="ͼ8">CREATE</span> <span class="ͼ8">USER</span> <span class="ͼc">'site_user'</span>@<span class="ͼc">'localhost'</span> IDENTIFIED <span class="ͼ8">BY</span> <span class="ͼc">'强密码'</span>;<br><span class="ͼ8">GRANT</span> <span class="ͼ8">SELECT</span>,<span class="ͼ8">INSERT</span>,<span class="ͼ8">UPDATE</span>,<span class="ͼ8">DELETE</span>,<span class="ͼ8">CREATE</span>,<span class="ͼ8">ALTER</span>,INDEX,<span class="ͼ8">DROP</span> <span class="ͼ8">ON</span> site_db.<span class="ͼ8">*</span> <span class="ͼ8">TO</span> <span class="ͼc">'site_user'</span>@<span class="ͼc">'localhost'</span>;<br>FLUSH <span class="ͼ8">PRIVILEGES</span>;很多服务器被入侵,不是宝塔面板被破,而是网站程序先被打穿。
常见路径是:
WordPress 插件漏洞<br>弱密码后台<br>上传 WebShell<br>拿到 www 用户权限<br>继续横向读取其他站点文件<br>尝试提权所以宝塔服务器上跑 WordPress,建议这样做:
Nginx 可对后台路径加 IP 限制:
location ~* /wp-login.php {<br> allow 203.0.113.10;<br> deny all;<br> include fastcgi_params;<br>}如果 IP 不固定,可以改用验证码、二次验证、登录限速。
WordPress 上传目录不应该执行 PHP。
在站点 Nginx 配置里加:
location ~* /wp-content/uploads/.*\.php$ {<br> deny all;<br>}这条规则很关键。
很多 WebShell 就是伪装成图片上传后,再通过 PHP 执行。
不要所有网站都用:
root也不要所有网站共用一个数据库用户。
一个站点出问题,不应该让攻击者能读完整台服务器上的所有数据库。
宝塔里有一些安全类插件,例如防火墙、WAF、系统加固、Fail2Ban 类工具。它们有用,但不能替代基础安全配置。
推荐组合:
系统防火墙 + SSH 密钥登录 + 面板安全入口 + 面板 SSL + 网站 WAF + Fail2Ban + 定期备份Fail2Ban 的作用是根据日志自动封禁多次失败登录的 IP。aaPanel 官方博客也建议将防火墙与 Fail2Ban 搭配,用于自动阻断多次错误登录尝试。
建议防护对象:
| 对象 | 防护方式 |
|---|---|
| SSH | Fail2Ban + 密钥登录 |
| 宝塔面板 | 安全入口 + SSL + IP 白名单 |
| WordPress 后台 | 登录限制 + 二次验证 |
| Nginx | WAF + 请求频率限制 |
| MySQL | 禁止公网访问 |
| Redis | 禁止公网访问 + 密码 |
| 上传目录 | 禁止执行 PHP |
只做本地备份,意义有限。
因为一旦服务器被入侵,攻击者可能会删除:
网站文件<br>数据库<br>本地备份包<br>快照文件<br>日志文件建议备份策略:
| 备份对象 | 频率 | 保留周期 | 存放位置 |
|---|---|---|---|
| 网站文件 | 每天 1 次 | 7 - 15 天 | 异地服务器 / 对象存储 |
| MySQL 数据库 | 每天 1 次 | 7 - 30 天 | 异地服务器 / 对象存储 |
| Nginx 配置 | 每周 1 次 | 30 天 | 异地 |
| 宝塔配置 | 每周 1 次 | 30 天 | 异地 |
| 重要业务库 | 每 6 小时 / 每小时 | 按业务决定 | 独立备份机 |
如果是香港服务器,可以搭配一台美国或日本备份服务器,用 rsync 定时同步:
rsync <span class="ͼf">-avz</span> <span class="ͼf">--delete</span> /www/wwwroot/ backupuser@backup_ip:/backup/wwwroot/数据库备份示例:
mysqldump <span class="ͼf">-uroot</span> <span class="ͼf">-p</span><span class="ͼc">'数据库密码'</span> <span class="ͼf">--single-transaction</span> <span class="ͼf">--routines</span> <span class="ͼf">--events</span> dbname | gzip > /backup/dbname_$(date +%F).sql.gz更稳的方式是:
备份服务器只允许主服务器推送,不允许公网随意登录。
如果是一台正式香港服务器,我建议按下面这个思路部署:
用户访问<br> ↓<br>Nginx 80/443<br> ↓<br>网站程序 PHP-FPM<br> ↓<br>本机 MySQL / Redis管理入口单独隔离:
管理员<br> ↓<br>固定 IP / VPN<br> ↓<br>面板域名 + 非默认端口 + 安全入口 + SSL<br> ↓<br>宝塔面板SSH 单独隔离:
管理员<br> ↓<br>SSH 密钥<br> ↓<br>非 22 端口<br> ↓<br>普通用户 sudo备份单独隔离:
主服务器<br> ↓<br>定时加密备份<br> ↓<br>异地备份服务器 / 对象存储这个架构的核心是:
网站入口、面板入口、SSH 入口、数据库入口、备份入口,不能混成一团。
重点加固:
推荐配置:
香港服务器<br>CPU:E3-1271 v3 / E-2334<br>内存:16GB - 32GB<br>硬盘:480GB / 960GB SSD<br>带宽:100M BGP + 25M CN2<br>系统:Ubuntu 22.04<br>环境:Nginx + PHP 8.2 + MySQL 8.0 + Redis重点加固:
推荐配置:
香港高性能服务器<br>CPU:AMD EPYC 4585PX,16核32线程<br>内存:64GB<br>硬盘:960GB NVMe SSD<br>带宽:100M BGP + 25M CN2<br>系统:Ubuntu 22.04重点加固:
推荐配置:
香港多站点物理服务器<br>CPU:双路 Xeon Gold 6138 / AMD EPYC 7402P<br>内存:128GB<br>硬盘:2 × 960GB NVMe SSD RAID1<br>带宽:100M / 1G 可选<br>系统:Debian 12 / Ubuntu 22.04上线前建议逐项检查:
| 检查项 | 是否建议 |
|---|---|
| 修改默认 8888 端口 | 必须 |
| 设置安全入口 | 必须 |
| 开启面板 SSL | 必须 |
| 绑定面板访问域名 | 建议 |
| 面板端口限制 IP | 强烈建议 |
| SSH 修改默认 22 端口 | 建议 |
| 禁止 root 密码登录 | 强烈建议 |
| 使用 SSH 密钥 | 强烈建议 |
| MySQL 禁止公网访问 | 必须 |
| Redis 禁止公网访问 | 必须 |
| phpMyAdmin 不公开入口 | 必须 |
| 网站上传目录禁止 PHP 执行 | 必须 |
| PHP 禁用危险函数 | 建议 |
| 定期更新系统和面板 | 必须 |
| 异地备份 | 必须 |
| 定期检查登录日志 | 必须 |
不要第一时间乱删文件。建议先看这些位置:
last<br>lastbw<br><span class="ͼd">who</span><span class="ͼd">ps</span> aux <span class="ͼf">--sort</span><span class="ͼ8">=</span><span class="ͼf">-</span>%cpu | head<br><span class="ͼd">ps</span> aux <span class="ͼf">--sort</span><span class="ͼ8">=</span><span class="ͼf">-</span>%mem | headss <span class="ͼf">-lntp</span>重点看有没有陌生端口:
4444<br>5555<br>6666<br>7777<br>9999crontab <span class="ͼf">-l</span><br><span class="ͼd">ls</span> <span class="ͼf">-al</span> /etc/cron*<span class="ͼd">find</span> /www/wwwroot <span class="ͼf">-name</span> <span class="ͼc">"*.php"</span> <span class="ͼf">-mtime</span> <span class="ͼf">-7</span><span class="ͼd">find</span> /www/wwwroot <span class="ͼf">-path</span> <span class="ͼc">"*uploads*"</span> <span class="ͼf">-name</span> <span class="ͼc">"*.php"</span>如果发现异常,不要只删 WebShell,还要查:
入口漏洞在哪里?<br>数据库账号是否泄露?<br>面板账号是否被登录?<br>SSH 是否被爆破成功?<br>备份是否被污染?如果无法确认入侵范围,比较稳的做法是:
保留证据 → 导出干净数据 → 重装系统 → 重新部署环境 → 恢复网站 → 修改所有密码宝塔面板安全吗?
我的答案是:宝塔可以用于生产环境,但前提是必须加固。
真正危险的不是宝塔本身,而是很多人把它这样使用:
默认端口<br>默认入口<br>root 密码登录<br>MySQL 公网开放<br>没有备份<br>多个网站权限混乱<br>插件长期不更新正确做法应该是:
面板入口隐藏<br>SSH 登录收紧<br>数据库只内网访问<br>网站权限隔离<br>WAF 和 Fail2Ban 辅助防护<br>备份异地保存<br>日志定期检查对于香港服务器、美国服务器这类公网业务机器来说,宝塔面板的核心价值是提高运维效率,但安全底线一定要自己守住。
如果一台服务器既承载网站,又承载数据库,还承载客户业务,那么宝塔面板加固就不是可选项,而是上线前必须完成的基础工作。
本文由A5数据原创发布,转载请注明出处:https://www.a5idc.com/helpcontent/1530.html