

香港特惠服务器
三网CN2带宽,提供30M至100M大带宽,保障CN2/CMIN2/CU/PCCW四大运营商线路稳定接入


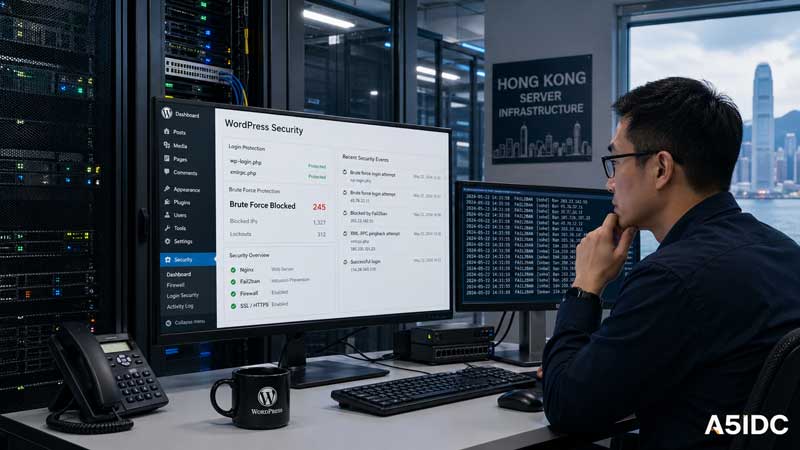
很多 WordPress 网站放到香港服务器后,速度确实快了,国内访问延迟也低,但随之而来的问题也很明显:后台登录页天天被扫,wp-login.php 被反复请求,xmlrpc.php 被刷爆,甚至后台密码被人暴力破解。
我在实际运维里遇到过不少类似情况:网站本身流量不大,但服务器 CPU 突然飙高,PHP-FPM 进程堆满,MySQL 连接数异常,打开首页变慢。最后查日志才发现,不是网站文章太多,也不是服务器配置不够,而是 WordPress 登录入口被大量扫描和暴力尝试。
这类问题不能只靠装一个安全插件解决,真正稳定的做法应该是:服务器配置选对、系统层限速、Web 层拦截、WordPress 后台加固、日志监控和备份机制一起做。
WordPress 安全防护不只是软件问题,服务器配置也很关键。因为被扫后台、暴力破解时,最先被打满的通常不是带宽,而是 CPU、PHP-FPM 进程、MySQL 查询和磁盘 IO。
适合配置:
| 项目 | 推荐配置 |
|---|---|
| CPU | Intel Xeon E3 / E-2334 / E-2434 |
| 内存 | 16GB - 32GB |
| 硬盘 | 240GB SSD / 960GB NVMe SSD |
| 带宽 | 100M BGP + 15M/25M CN2 |
| 适合场景 | 企业官网、产品站、外贸展示站、品牌官网 |
这类站点访问量不算特别大,但后台会经常被扫,所以重点不是堆很高的带宽,而是要保证 CPU 单核性能、SSD 读写速度和 CN2 线路稳定性。
适合配置:
| 项目 | 推荐配置 |
|---|---|
| CPU | AMD EPYC 4244P / EPYC 4585PX |
| 内存 | 32GB - 64GB DDR5 |
| 硬盘 | 960GB NVMe SSD |
| 带宽 | 100M BGP + 25M CN2 |
| 适合场景 | 多个 WordPress 站点、内容站、SEO 博客、外贸独立站 |
如果一台香港服务器上部署多个 WordPress,后台扫描量会成倍增加。比如 10 个站点,每个站点的 wp-login.php 每分钟被扫 20 次,总请求量就很容易变成每分钟几百次。这个时候建议使用 AMD EPYC 新平台,配合 NVMe SSD 和更高内存,抗压能力会明显更稳。
适合配置:
| 项目 | 推荐配置 |
|---|---|
| CPU | AMD EPYC 4585PX / Xeon Gold 系列 |
| 内存 | 64GB 起步 |
| 硬盘 | 960GB NVMe SSD 或更高 |
| 带宽 | 100M BGP + 25M CN2,必要时升级大带宽 |
| 适合场景 | WooCommerce 商城、会员系统、询盘系统、广告落地页 |
这类网站后台登录、购物车、订单、会员中心都会频繁调用数据库。如果同时遇到暴力破解,很容易造成 PHP 和 MySQL 压力叠加,所以服务器不能只看“能不能跑起来”,还要看高峰时能不能扛住异常请求。
实际日志里最常见的是这几个路径:
其中最危险的是:
wp-login.php这是 WordPress 默认后台登录入口,攻击脚本会不断尝试用户名和密码。
常见表现:
如果短时间出现大量 POST 请求,就说明有人在尝试暴力破解。
xmlrpc.php这个文件原本用于远程发布、Pingback、移动端连接等功能,但现在很多攻击会利用它做批量登录尝试。
如果你的网站不需要 XML-RPC,建议直接禁用。
/wp-json/wp/v2/users这个接口可能暴露用户名信息。很多攻击脚本会先通过接口枚举用户名,再去暴力破解密码。
被扫后台时,我一般先看 Nginx 或 Apache 日志,而不是马上装一堆安全插件。
这个命令可以看出哪些 IP 请求 wp-login.php 最频繁。
如果某些 IP 一天访问几百次甚至几千次,基本可以判断是扫描或暴力破解。
如果看到大量不同 IP、不同 User-Agent、持续 POST 请求,就说明已经不是普通访问,而是自动化攻击流量。
大多数企业官网、外贸站、内容站都不需要 XML-RPC。可以直接在 Nginx 中禁止访问。
修改后重载 Nginx:
如果你的网站用了 Jetpack、移动端 App 或远程发布功能,需要先确认是否依赖 XML-RPC。普通 WordPress 官网一般可以直接关掉。
暴力破解最怕限速。只要把登录入口的请求频率压下来,大部分自动化脚本就失效了。
意思是:同一个 IP 每分钟最多允许 5 次登录请求。
location = /wp-login.php {
    limit_req zone=wplogin burst=5 nodelay;

    include fastcgi_params;
    fastcgi_pass unix:/run/php/php8.2-fpm.sock;
    fastcgi_param SCRIPT_FILENAME $document_root$fastcgi_script_name;
}
这个配置的作用是:正常管理员登录不会受影响,但脚本连续尝试密码会被限制。
如果网站后台用户很少,甚至可以把限制调得更严格:
如果 WordPress 后台只有公司固定 IP 使用,最稳的方式是直接做 IP 白名单。
location ^~ /wp-admin/ {
    allow 你的办公IP;
    deny all;

    index index.php index.html;
}
但很多外贸公司、站长、运营人员不是固定 IP,这种方式不一定方便。可以改成后台二次验证。
先生成密码文件:
然后在 Nginx 中添加:
location = /wp-login.php {
    auth_basic "WordPress Admin";
    auth_basic_user_file /etc/nginx/.wpadmin_pass;

    include fastcgi_params;
    fastcgi_pass unix:/run/php/php8.2-fpm.sock;
    fastcgi_param SCRIPT_FILENAME $document_root$fastcgi_script_name;
}
这样访问 WordPress 登录页前,会先弹出一层服务器级账号密码。攻击脚本即使知道 WordPress 后台地址,也很难直接进入登录流程。
很多 WordPress 被入侵,并不是密码被破解,而是插件漏洞导致木马上传到 uploads 目录,然后执行 PHP 文件。
建议在 Nginx 中禁止上传目录执行 PHP。
location ~* /wp-content/uploads/.*\.php$ {
deny all;
}
同时屏蔽常见敏感文件:
location ~* /(wp-config.php|readme.html|license.txt) {
deny all;
}
wp-config.php 是 WordPress 数据库配置文件,非常重要,不能被外部访问。
服务器层处理完之后,WordPress 自身也要做加固。
很多暴力破解脚本默认先尝试:
建议新建一个不容易猜到的管理员账号,然后删除原来的 admin 用户。
可以使用 WordPress 安全插件开启 2FA,例如:
后台密码即使泄露,没有动态验证码也无法登录。
攻击者经常访问:
目的是获取真实用户名。
可以在主题 functions.php 或安全插件中关闭 REST API 用户暴露,也可以在 Nginx 中限制相关路径。
示例:
location ~* /wp-json/wp/v2/users {
return 403;
}WordPress 被黑,很多时候不是系统弱,而是插件太乱。
建议:
如果服务器上有大量暴力破解,可以用 Fail2ban 自动封禁异常 IP。
Ubuntu:
CentOS 7:
新建文件:
写入:
写入:
[wordpress-login]
enabled = true
port = http,https
filter = wordpress-login
logpath = /var/log/nginx/access.log
maxretry = 5
findtime = 600
bantime = 3600
意思是:10 分钟内同一 IP 请求登录超过 5 次,就封禁 1 小时。
启动 Fail2ban:
查看封禁状态:
有些 WordPress 网站被扫后台后卡死,是因为 PHP-FPM 进程数设置太低。
例如 16GB 内存的香港服务器,PHP-FPM 可以参考:
32GB 内存可以适当提高:
但不要盲目拉太高。PHP-FPM 进程越多,MySQL 压力也越大。正确做法是配合慢日志观察。
开启 PHP-FPM 慢日志:
这样可以判断到底是后台被扫导致卡顿,还是插件、主题、数据库查询本身太慢。
WordPress 如果每次请求都动态查询数据库,遇到扫描时会很吃力。
建议使用:
如果是 WooCommerce、会员站、多语言站,Redis Object Cache 很有价值。它可以减少数据库重复查询,让后台和前台都更稳。
如果是企业官网、博客、内容站,FastCGI Cache 效果非常明显。普通访客访问首页、栏目页、文章页时,可以直接读取缓存,不必每次都跑 PHP 和 MySQL。
如果只是后台被扫,问题还不算严重。但如果已经出现异常跳转、页面被篡改、后台多出管理员,那就要按入侵处理。
正常情况下,uploads 目录里不应该有 PHP 文件。
进入 WordPress 后台检查用户列表,看是否多出陌生管理员账号。
也可以用 WP-CLI 查看:
如果发现异常管理员,要先备份证据,再删除账号,并修改数据库密码、后台密码、服务器密码。
针对 WordPress 香港服务器,我更建议采用下面这种架构:
这套方案的核心不是“某一个插件”,而是分层防护。
| 层级 | 防护措施 |
|---|---|
| DNS 层 | 开启基础 WAF、防爬虫、隐藏源站 |
| Web 层 | 限制 wp-login.php、禁用 xmlrpc.php、屏蔽敏感文件 |
| 系统层 | Fail2ban、防火墙、SSH 改端口、密钥登录 |
| WordPress 层 | 2FA、强密码、插件更新、关闭用户枚举 |
| 数据层 | Redis、数据库慢查询优化、定期备份 |
| 运维层 | 日志分析、异常告警、文件完整性校验 |
如果你的网站是 WordPress 企业站,我建议不要只追求“最低价格”,而是看这几个点:
WordPress 后台登录、插件更新、文件上传都对网络稳定性比较敏感。香港服务器建议选择 CN2 + BGP 混合线路,国内访问低延迟,海外访问也不会太差。
被扫后台时,日志写入、数据库查询、缓存读取都会增加 IO 压力。NVMe SSD 对 WordPress 的后台响应、数据库查询和缓存读写都有明显帮助。
现在 WordPress 插件生态越来越重,Elementor、WooCommerce、多语言插件、SEO 插件同时运行,8GB 内存会比较紧张。企业官网建议 16GB 起步,多站点建议 32GB 或 64GB。
插件只能解决 WordPress 层的问题,挡不住大量请求打到 PHP。真正有效的防护应该前置到 Nginx、WAF、防火墙和 Fail2ban。
WordPress 网站放在香港服务器上,被扫后台和暴力破解是很常见的问题。很多人第一反应是换密码、装插件,但这只能解决一部分问题。
真正稳定的处理方式应该是:
xmlrpc.php;wp-login.php 请求频率;对于企业官网、外贸站、SEO 内容站来说,香港服务器的优势是访问速度快、线路稳定、部署灵活。但 WordPress 本身是全球最常被扫描的建站程序之一,所以安全方案一定要提前做好。
服务器配置上,普通企业站可以选择 Xeon E 系列 + 16GB/32GB 内存 + SSD/NVMe + CN2/BGP 线路;多站点或高访问 WordPress 建议选择 AMD EPYC + 64GB DDR5 + NVMe SSD + 100M BGP + 25M CN2 这类配置。这样既能保证网站访问速度,也能在后台被扫、暴力破解、异常流量突增时保持更好的稳定性。


